O incidente é descoberto numa sexta-feira à tarde: um posto de trabalho que trata dados de clientes foi comprometido. A equipa jurídica faz a pergunta que a TI já esperava: o que aconteceu, exatamente, naquela máquina?
A notificação do incidente não espera pelo fim da investigação. O RGPD dá 72 horas para notificar a CNPD, e o relógio corre enquanto a equipa ainda monta a cronologia — também ao fim de semana.
Este texto trata do que muda quando o prazo é curto e a prova está espalhada por centenas de postos de trabalho.
O que o RGPD exige
O artigo 33.º do RGPD obriga o responsável pelo tratamento a notificar a CNPD sem demora injustificada e, sempre que possível, até 72 horas depois de ter tido conhecimento da violação de dados pessoais. Se a violação puder implicar um risco elevado para os direitos dos titulares dos dados, o artigo 34.º obriga também a comunicá-la aos próprios titulares. Para comparação, a regra brasileira da ANPD dá três dias úteis.
Somando os dois artigos, a notificação e a comunicação têm de responder, no mínimo, a estes pontos:
- a natureza da violação, incluindo as categorias de dados pessoais e de titulares afetados;
- as medidas de proteção aplicadas aos dados, como a cifragem — se os tornarem ininteligíveis, podem dispensar a comunicação aos titulares;
- as consequências prováveis da violação;
- os motivos do atraso, quando a notificação não sai nas 72 horas;
- as medidas adotadas ou propostas para reparar a violação e atenuar os seus efeitos;
- o momento em que o responsável pelo tratamento teve conhecimento da violação, a partir do qual contam as 72 horas;
- o nome e os contactos do encarregado de proteção de dados (EPD/DPO) ou de outro ponto de contacto.
Para os titulares, o artigo 34.º pede linguagem clara e simples e comunicação direta; só quando isso implica um esforço desproporcionado se admite uma comunicação pública.
O volume que a autoridade brasileira já recebe
Segundo o Relatório Integrado de Gestão 2025 da ANPD, a autoridade brasileira de proteção de dados, citado numa reportagem do Portal Information Management de agosto de 2026, a agência recebeu 362 comunicações de incidente em 2025, quase uma por dia. Entre 2021 e 2025 foram 1.508.
Estes números dizem quantas empresas já passaram pelo formulário. Não dizem quantas o conseguiram preencher com segurança, e a reportagem não detalha as causas dos incidentes.
Onde o prazo costuma apertar
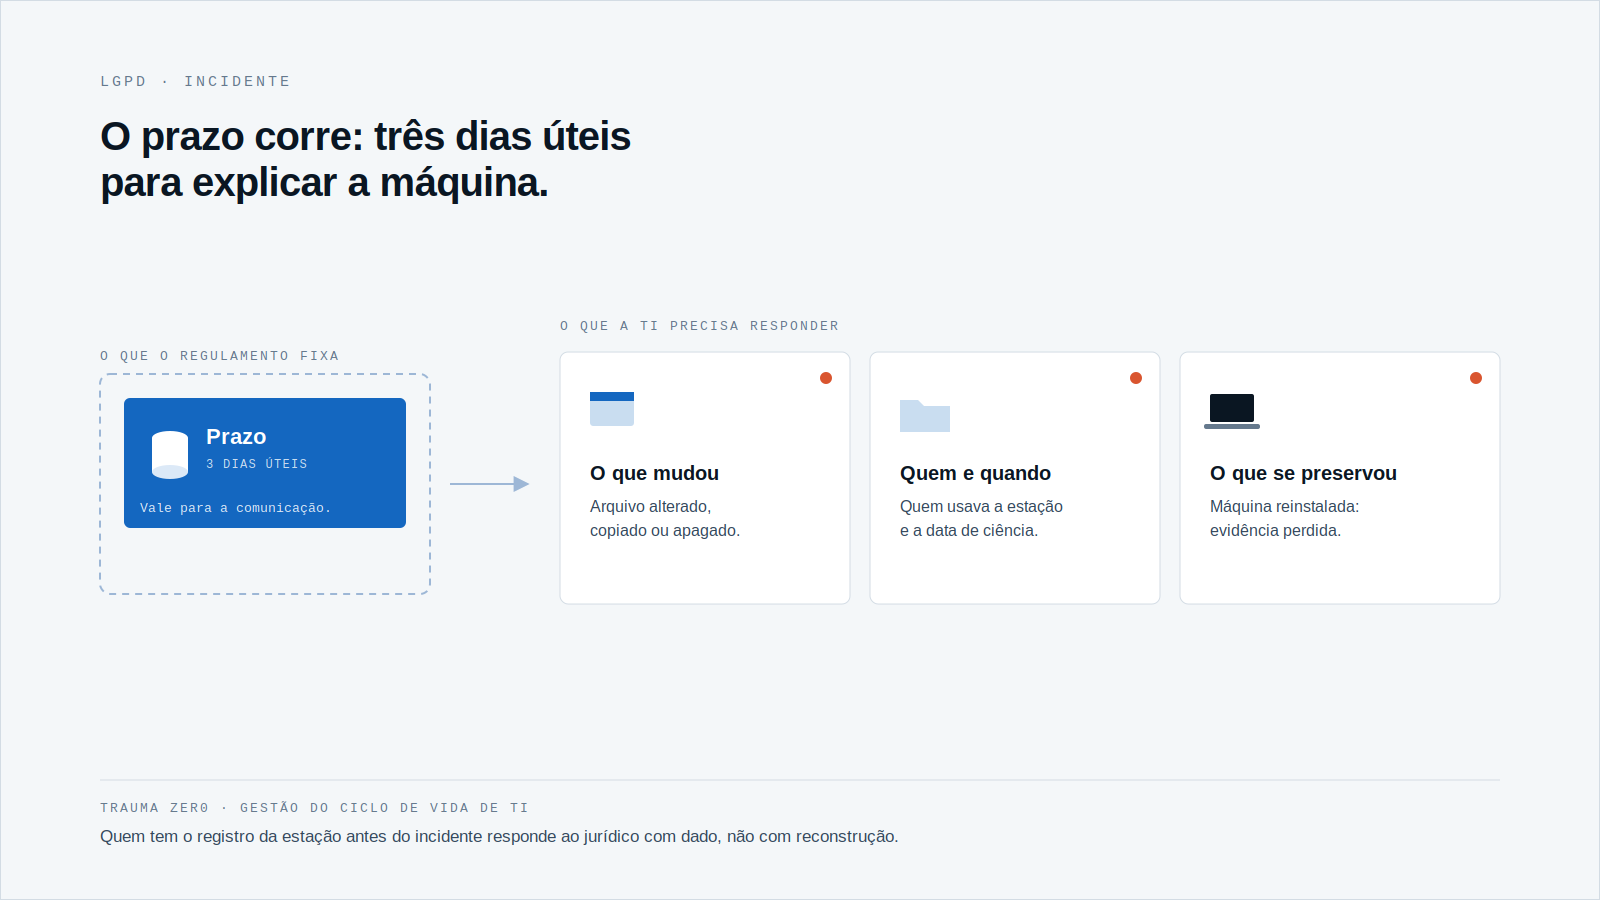
Quase todos os pontos da lista acima dependem de uma resposta técnica. Quando o incidente começa num posto de trabalho, a TI precisa de saber:
O que foi alterado, copiado ou apagado
Sem um registo anterior ao incidente, a resposta passa a ser inferência. Alguém abre a máquina, olha para pastas e histórico e conclui o que pode. O que já foi apagado desaparece da conclusão.
Quem usava a máquina e quando
O momento em que a organização teve conhecimento do incidente e a cronologia do que aconteceu antes dele têm de coincidir com algum registo. Sem registo, cada data passa a ser opinião.
O que foi preservado
Se a máquina foi desligada, reinstalada ou devolvida ao utilizador, a prova pode ter-se perdido antes de alguém a pedir. O prazo de 72 horas não suspende nada disso.
Notificar em 72 horas é possível. Notificar bem sem registo anterior, não.
O papel da forense no posto de trabalho
Forense digital, aqui, não é um serviço contratado depois do dano. É ter, antes, o rasto do que acontece no posto de trabalho, para que a resposta à equipa jurídica e ao encarregado de proteção de dados venha de dados e não de reconstrução.
Isto complementa o que já se discute sobre o que o resgate pago não explica e sobre o que a proteção de dados exige do posto de trabalho. Em todos os casos, a pergunta de fundo é a mesma: o que aconteceu naquela máquina?
Como o Trauma Zer0 trata a investigação
O Tz0 Forensics é o módulo do Trauma Zer0 para esta pergunta. Segundo a página do módulo, um rastreio instalável regista a ação no posto de trabalho: alteração de ficheiros, navegação, uso de recursos e conversas em aplicações de mensagens.
O módulo também reconstrói ficheiros eliminados e identifica quem alterou, criou ou removeu uma pasta. A recolha é preservada e exportável, para uso em processo judicial ou em averiguação interna.
Toda a investigação decorre no browser, pelo Dashboard, com pesquisa por palavra-chave e reconstrução da cronologia. Os dados recolhidos ficam no servidor do próprio cliente, dentro da sua rede.
O módulo não substitui o encarregado de proteção de dados nem a equipa jurídica: a decisão de notificar e o conteúdo da notificação continuam a ser da organização. O que ele entrega é a base de factos para essa decisão.
O que preparar antes do incidente
72 horas são tempo suficiente para quem já sabe onde procurar. Para quem começa a procurar no dia do incidente, não são. Uma preparação que cabe numa reunião entre a TI e a equipa jurídica:
- definir quem decide que algo é uma violação de dados pessoais e quem regista o momento em que a organização teve conhecimento dela;
- listar os postos de trabalho que tratam dados de clientes, de doentes, de alunos ou de colaboradores;
- acordar que uma máquina comprometida não é formatada nem devolvida antes de a prova ser recolhida;
- ter o contacto do encarregado de proteção de dados e da equipa jurídica fora do horário de expediente.
Nenhum destes pontos exige uma ferramenta. Mas cada um só funciona se a TI conseguir, depois, dizer o que ocorreu na máquina com algo mais firme do que a memória de quem a usava.
Um parque grande agrava o problema. Com milhares de postos de trabalho, em filiais e turnos diferentes, a pergunta “quem mexeu neste ficheiro” não se resolve indo à secretária do utilizador.
Antes que a sexta-feira chegue
Uma pergunta simples para testar o parque: se um posto de trabalho crítico fosse comprometido hoje, em quanto tempo a TI diria à equipa jurídica o que foi alterado, por quem e quando?
Se a resposta for “depende de encontrar a máquina”, o prazo de 72 horas já é curto. Para ver como o Tz0 Forensics funciona na rede da sua organização, peça uma avaliação.