Plataforma  /  Tz0 Security

Módulo · aplicação de política

Tz0 Security

Política de segurança e DLP no endpoint

Escrever a norma de segurança é a parte fácil. A pergunta é outra: como garantir que está a ser cumprida em doze mil máquinas, agora, sem alguém a verificá-las uma a uma?

Aplica a regra mesmo com o posto de trabalho fora da rede · a evidência fica no seu servidor
Posto de trabalho com um escudo azul por cima e uma pen USB isolada num pedestal à parte

Novo no Tz0 Security · governação de IA

A equipa já usa IA. O Tz0 mostra qual, quem e com quê.

Uso de IA medido por pessoa e por máquina, homologação por grupo, bloqueio do que está fora da regra e a evidência do que foi enviado — no mesmo agente, com tudo no servidor da empresa.
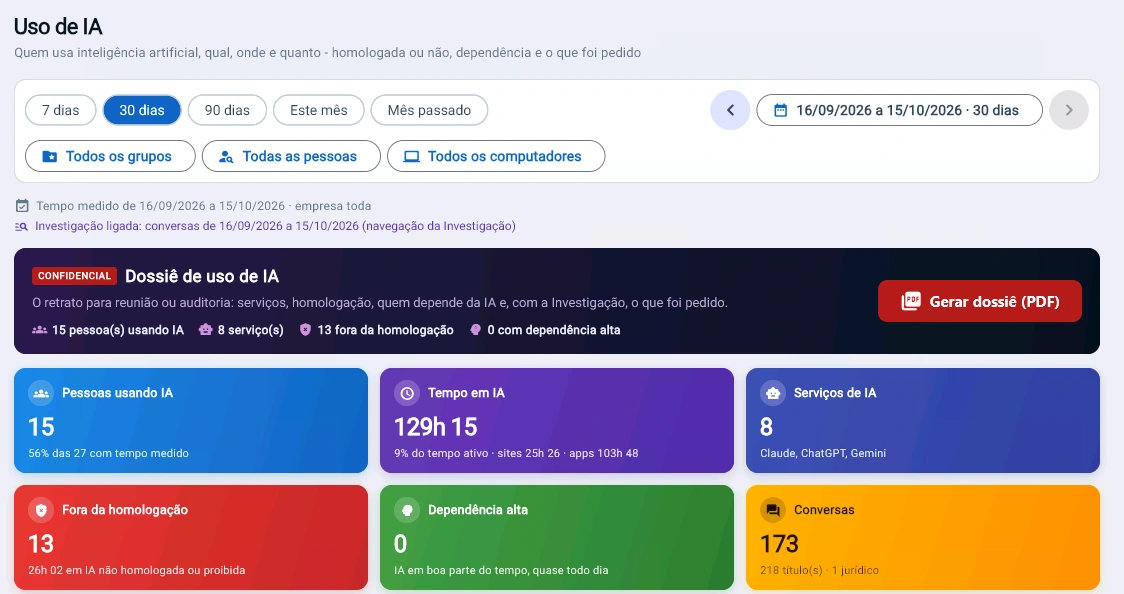
Trauma Zer0 · Medição de uso · Uso de IA
Ecrã Uso de IA do Trauma Zer0, com o dossiê do período: pessoas a usar IA, tempo em IA, serviços, uso fora da homologação e conversas
Tz0 Metering · uso de IA

Porta USB

A regra vai com a máquina.

Não importa se o equipamento está na rede da empresa, em casa do colaborador ou na estrada: a política de dispositivos amovíveis viaja com ele. Uma pen USB fora da lista não é montada, e a tentativa fica registada com equipamento, utilizador e hora.
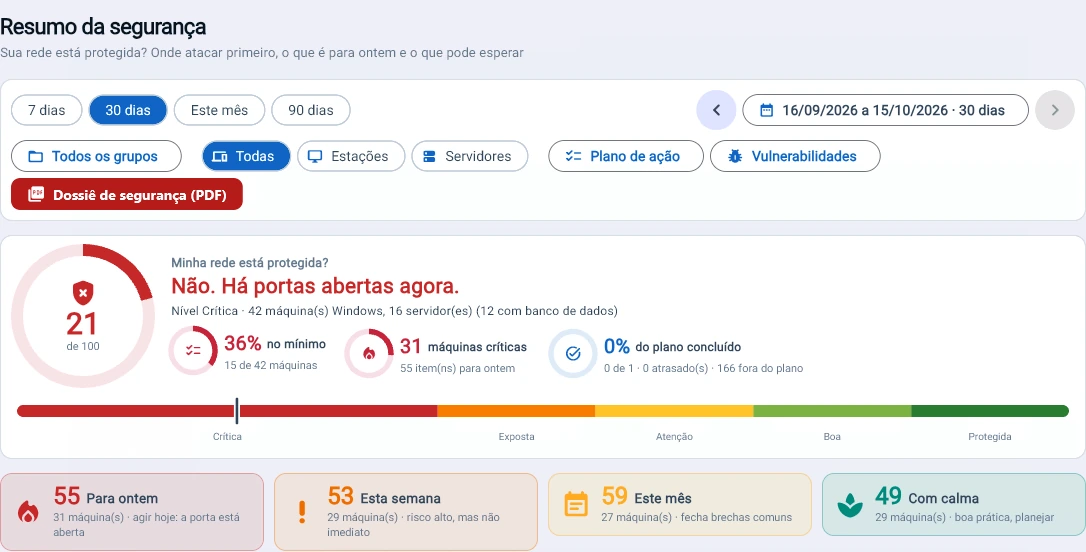
tz0.suaempresa.local/security/criptografia
Captura da consola Tz0: Nota 21 de 100: a rede não está protegida
Tz0 Security · consola web

Captura da consola, de um parque em operação. Identificação de máquina e de pessoa trocada; números intactos.

O que o módulo faz

Sete frentes de controlo, um único agente.

Tudo o que se segue é configurado na consola e aplicado pelo agente no posto de trabalho — com ou sem ligação ao servidor no momento da tentativa.

Bloqueios e regras

Define o que pode ser executado, o que pode ser instalado e o que pode sair da máquina — por grupo, por setor ou por posto de trabalho.

Snapshot de hardware

Fotografa a configuração física da máquina e avisa quando uma peça é trocada, removida ou aparece do nada.

Visibilidade em tempo real

O que está a acontecer no parque agora — não o que aconteceu no último inventário da madrugada.

Rastreio de equipamento extraviado

O portátil que desapareceu continua a reportar: onde apareceu, em que rede, com que utilizador.

Controlo de horário

Define a janela em que cada grupo pode operar e regista o que foi tentado fora dela.

Firewall na camada de aplicação

A regra não é só porta e IP: é que programa pode comunicar, com quem e por onde.

Integração com políticas Windows

Convive com a GPO que já existe em vez de competir com ela — e cobre o que a GPO não alcança.

Suporte a DLP

Impede a saída indevida de dados pessoais e regista a tentativa — a base da defesa numa auditoria do RGPD.

Como funciona

Da regra escrita à evidência guardada.

O ciclo completo corre dentro da sua rede. Nenhuma etapa depende de serviço externo.

01 Definir Regra criada na consola, por grupo ou por setor. 02 Distribuir O agente recebe a política e guarda-a localmente. 03 Aplicar O bloqueio acontece no posto, online ou não. 04 Registar A tentativa torna-se evento com evidência anexada. 05 Responder Alerta, relatório e apuramento. A etapa 03 não depende do servidor: o posto de trabalho fora da rede continua a aplicar a política e sincroniza os eventos quando volta.

Evidência

Bloquear é metade. Provar é a outra.

Numa auditoria, ninguém pergunta se a política existe — pergunta o que aconteceu no dia 14, quem tentou, o que foi bloqueado e onde está o registo. Cada tentativa torna-se um evento com carimbo temporal, máquina, utilizador e o conteúdo que acionou a regra.

14:02:11Cópia para pen USB bloqueadaposto do setor jurídico · folha de cálculo com dados pessoais
14:02:11Evidência anexada ao eventohash do ficheiro, destino e política aplicada
14:02:12Alerta enviado ao encarregado de proteção de dadosregra de DLP · severidade alta
14:07:40Sessão remota aberta para apuramentooperador identificado · sessão gravada
15:20:00Relatório do incidente disponívelexportável para o processo interno

Consola

A política escreve-se e aplica-se no navegador.
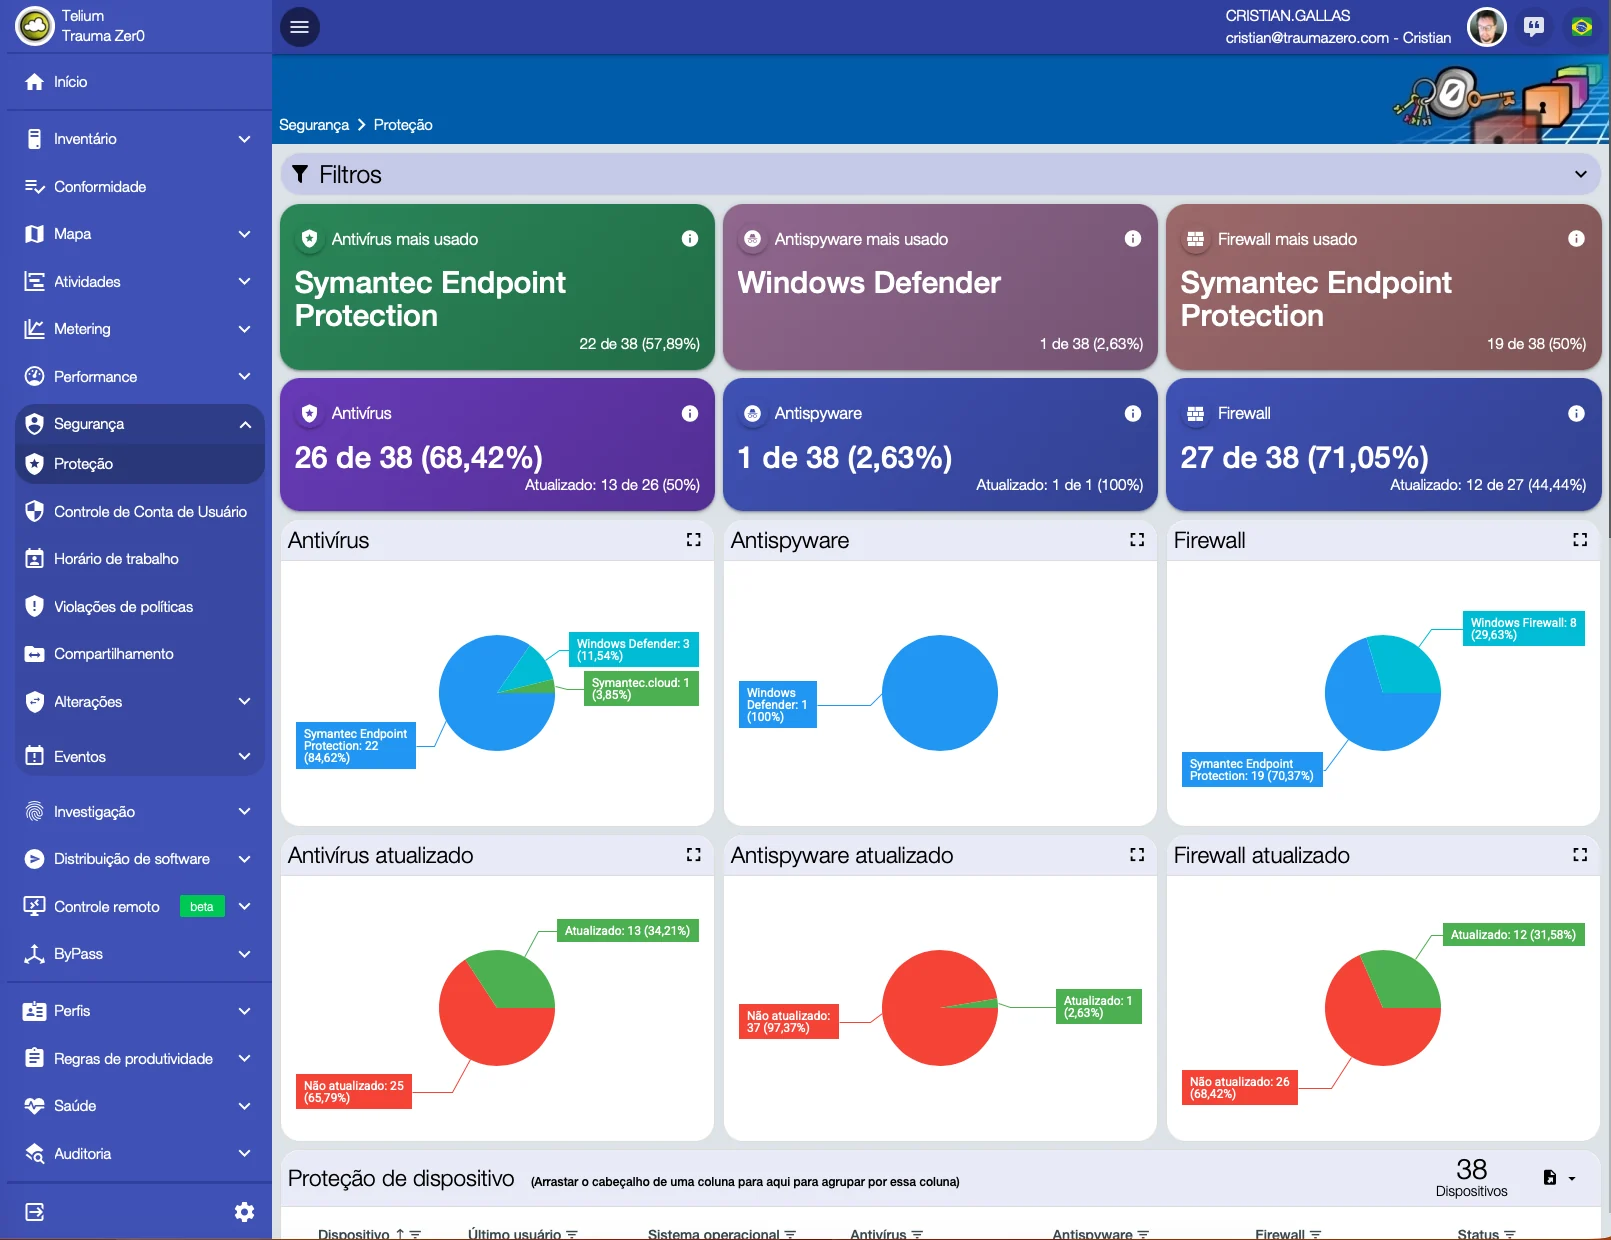
Ecrã de proteção do Tz0 Security, com antivírus, antispyware e firewall do parque e a percentagem que está atualizada
O parque está protegido? A resposta é um número. Antivírus em 68,42% das máquinas, firewall em 71,05%, antispyware em 2,63% — e, ao lado de cada um, quanto está de facto atualizado. Não é o que a política manda: é o que o agente encontrou.
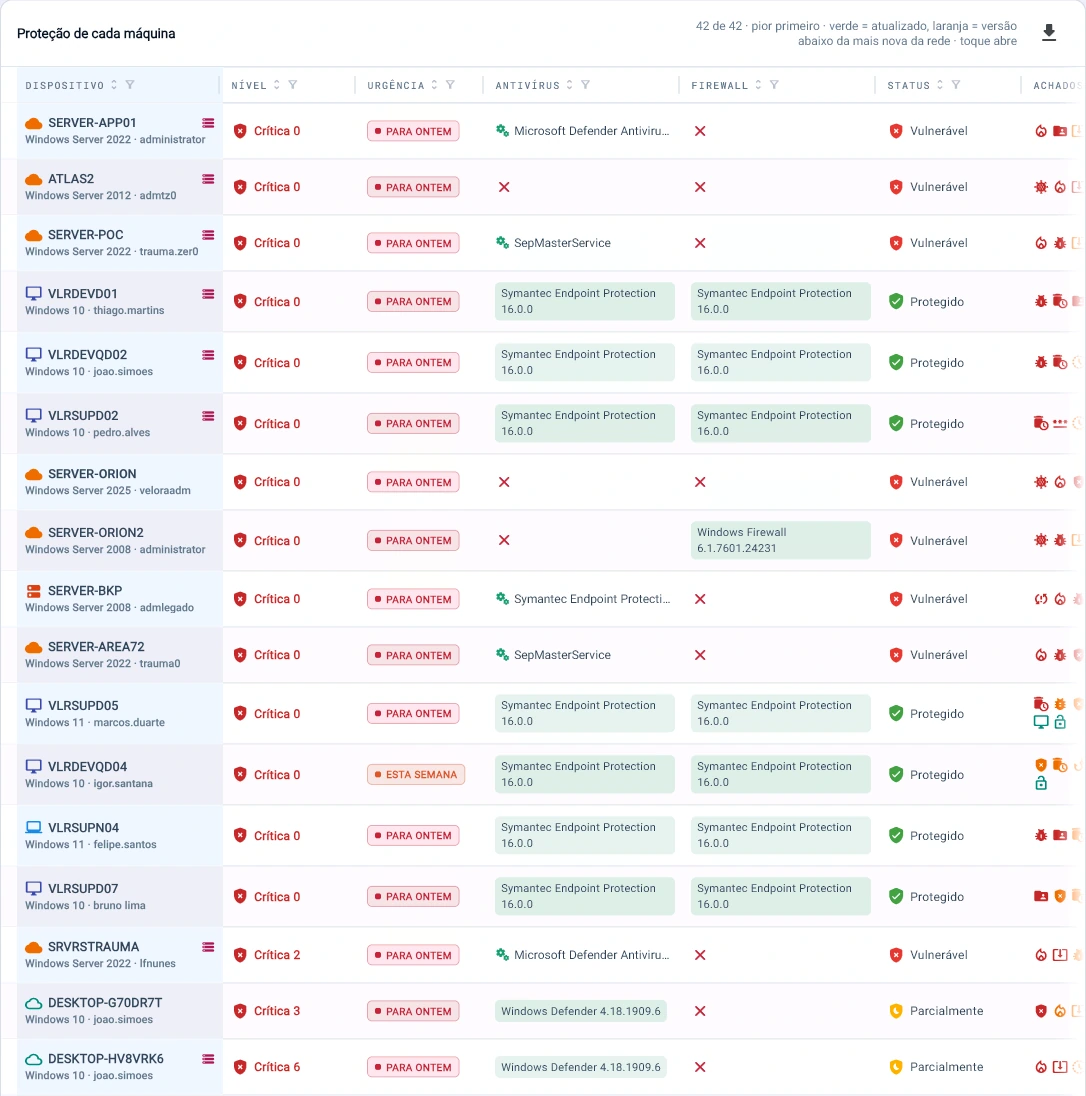
Captura da consola Tz0: Proteção de cada máquina, a pior primeiro: servidor sem antivírus nem firewall aparece no topo, marcado “para ontem”
Proteção de cada máquina, a pior primeiro: servidor sem antivírus nem firewall aparece no topo, marcado “para ontem”.
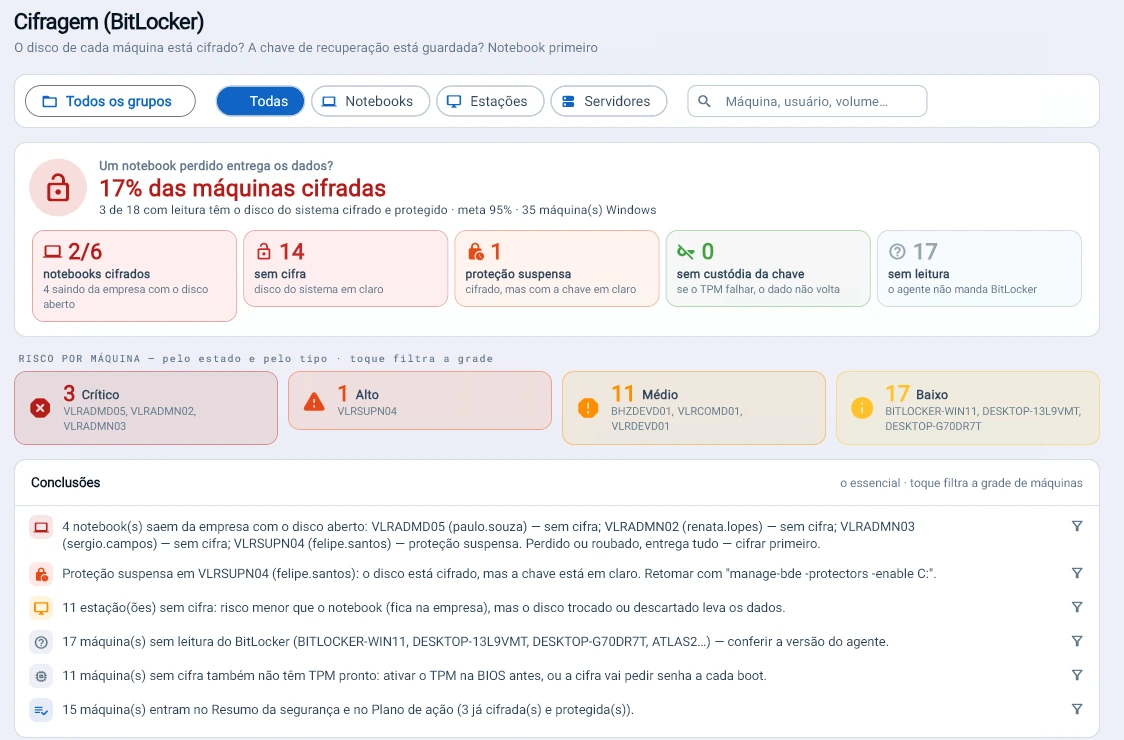
Captura da consola Tz0: Um portátil perdido entrega os dados?
Um portátil perdido entrega os dados? Só 2 de 6 portáteis estão cifrados, e 17% das máquinas contra a meta de 95%. O Tz0 diz qual cifrar primeiro e o comando para retomar a proteção suspensa.
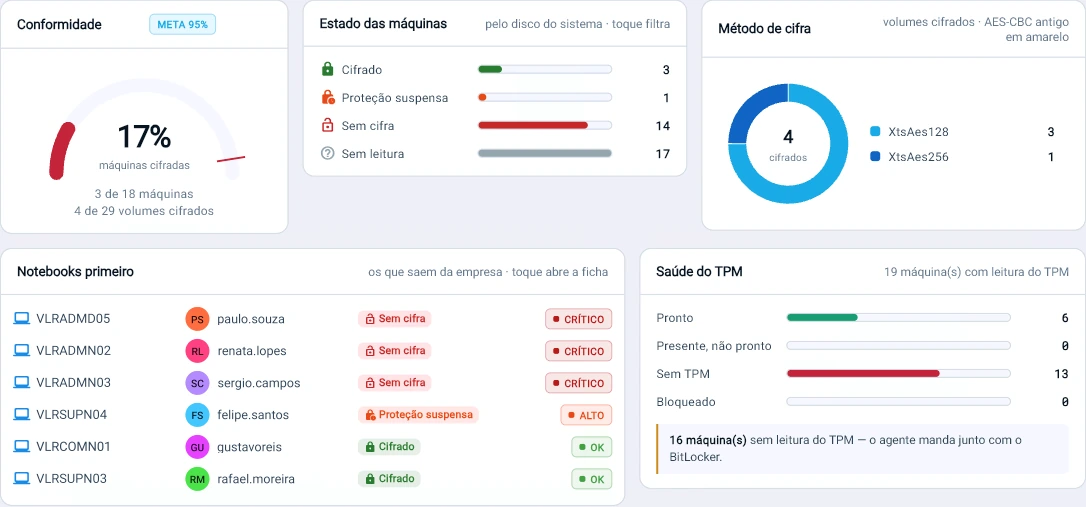
Captura da consola Tz0: Portáteis primeiro: 3 saem da empresa sem cifra e 1 com a proteção suspensa
Portáteis primeiro: 3 saem da empresa sem cifra e 1 com a proteção suspensa. 13 máquinas não têm TPM e, sem ele, a cifra pede palavra-passe a cada arranque.
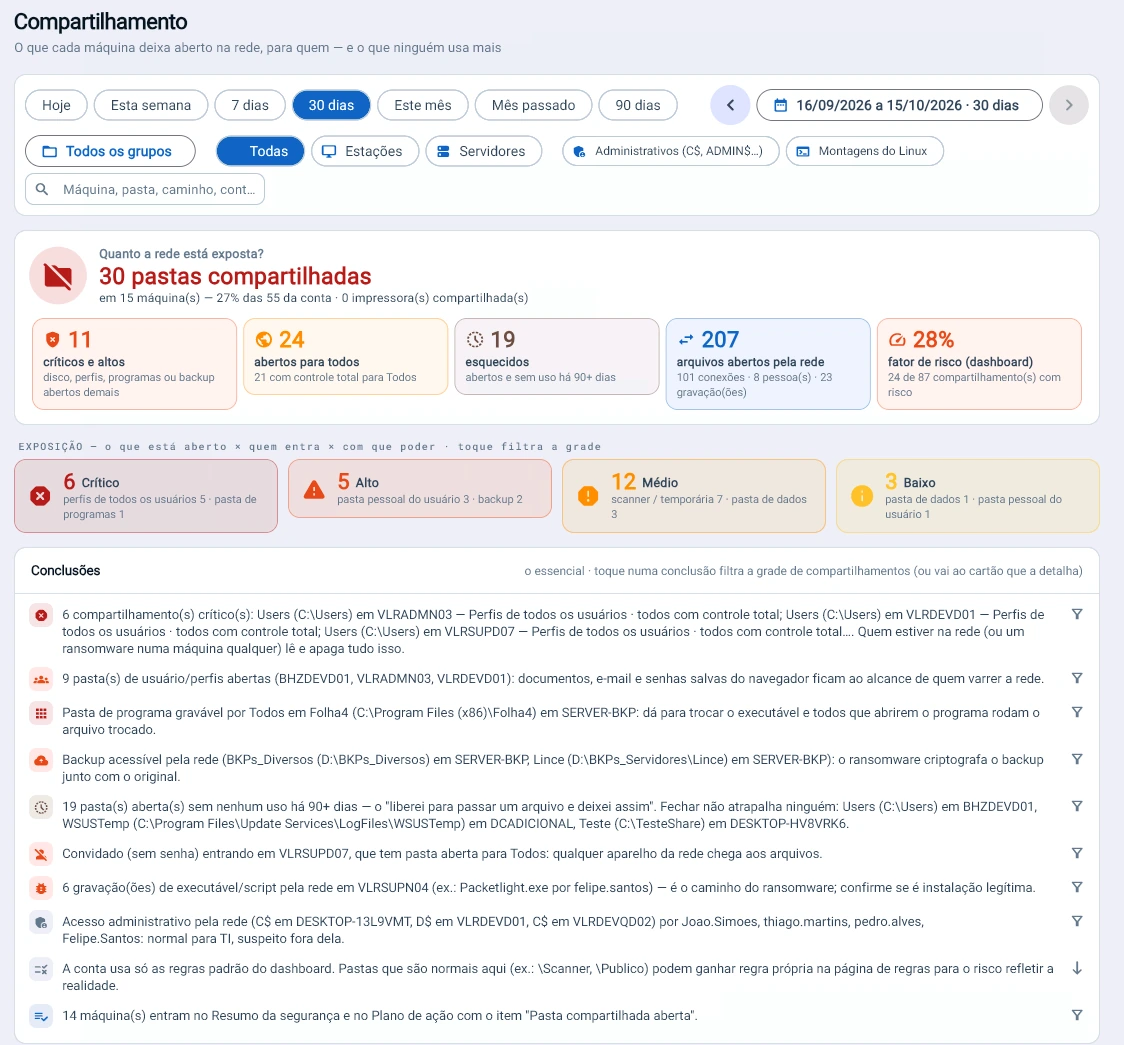
Captura da consola Tz0: 30 pastas abertas na rede, 24 delas para Todos
30 pastas abertas na rede, 24 delas para Todos. O Tz0 mostra o que está exposto, o que ninguém usa há 90 dias (19 pastas) e onde o ransomware chegaria primeiro.
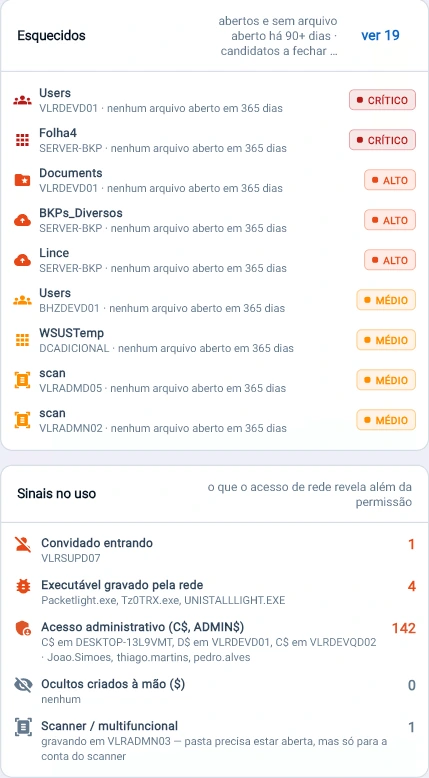
Captura da consola Tz0: Pasta aberta e esquecida é porta sem dono
Pasta aberta e esquecida é porta sem dono. 19 pastas sem nenhum ficheiro aberto em 365 dias, 4 executáveis gravados pela rede e 142 acessos administrativos em 30 dias.
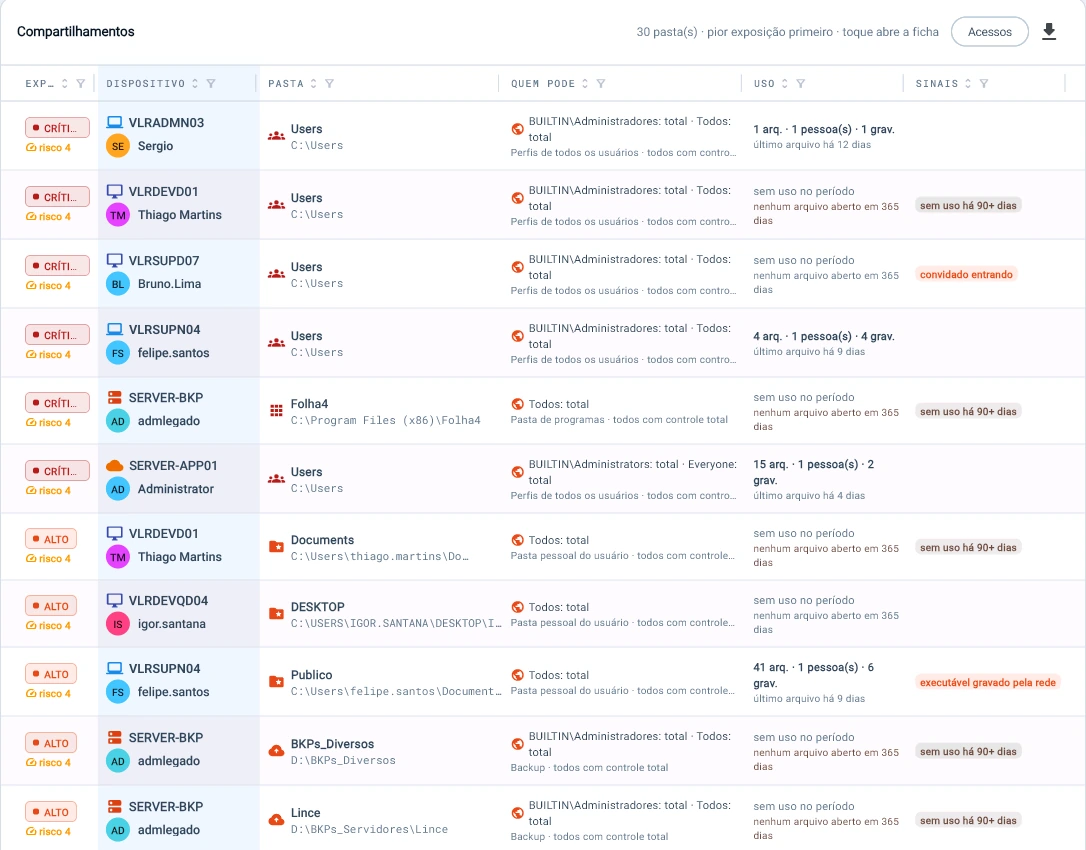
Captura da consola Tz0: Cada pasta com quem tem permissão, quanto foi usada e o que o uso revela: perfis de todos os utilizadores com controlo total, sem nenhum ficheiro aberto em 365 dias
Cada pasta com quem tem permissão, quanto foi usada e o que o uso revela: perfis de todos os utilizadores com controlo total, sem nenhum ficheiro aberto em 365 dias.
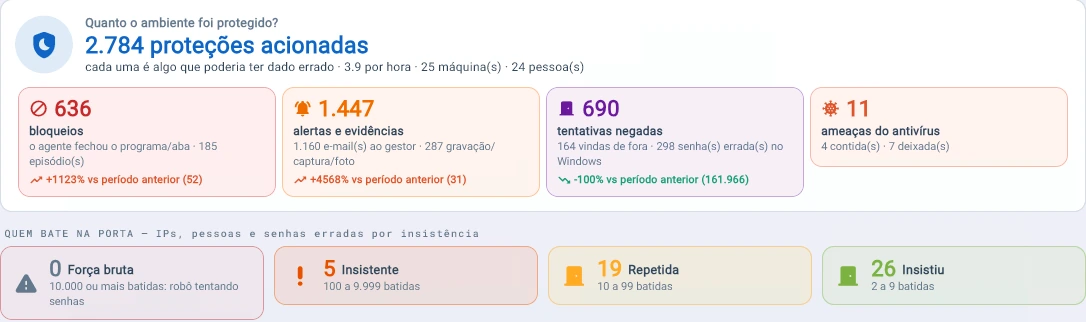
Captura da consola Tz0: 2.784 proteções em 30 dias: 636 bloqueios, 1.447 alertas e evidências, 690 tentativas negadas e 7 ameaças que o antivírus só registou e deixou passar
2.784 proteções em 30 dias: 636 bloqueios, 1.447 alertas e evidências, 690 tentativas negadas e 7 ameaças que o antivírus só registou e deixou passar.
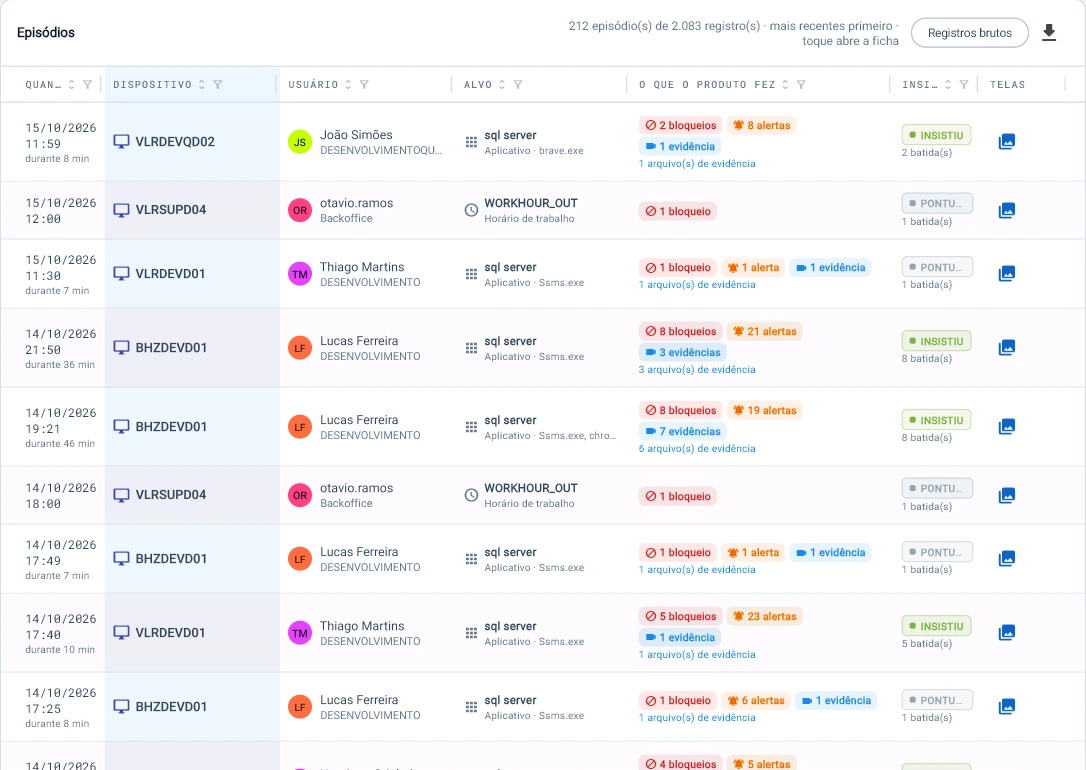
Captura da consola Tz0: 2.083 registos tornam-se 212 episódios
2.083 registos tornam-se 212 episódios. Cada um diz o que o Tz0 fez (bloqueio, alerta, evidência), se a pessoa insistiu, e leva diretamente aos ecrãs gravados.
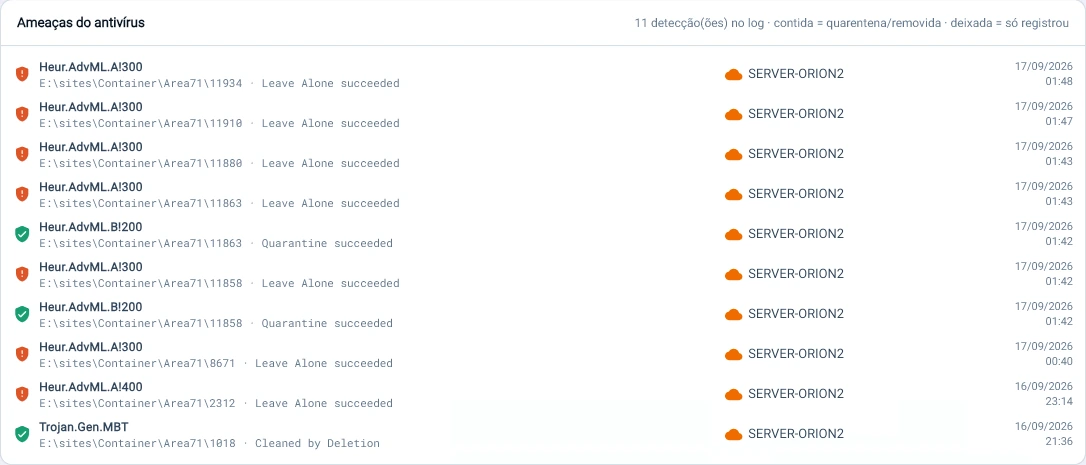
Captura da consola Tz0: O antivírus viu e deixou passar
O antivírus viu e deixou passar. De 11 deteções no servidor, 7 ficaram só registadas, sem quarentena; o Tz0 lê o log e mostra cada uma.

Ecrãs de um parque real em operação, não de um ambiente de demonstração. Caminhos de pasta que identificavam pessoas, o domínio interno e uma pasta de um organismo público foram trocados por equivalentes genéricos antes da publicação; números, percentagens e interface estão intactos.

Nota de segurança

Uma nota, o mínimo e por onde começar.

A rede resumida numa nota de 0 a 100, cada camada medida máquina a máquina e os achados ordenados pelo que pesa mais, com os ataques do período ao lado.
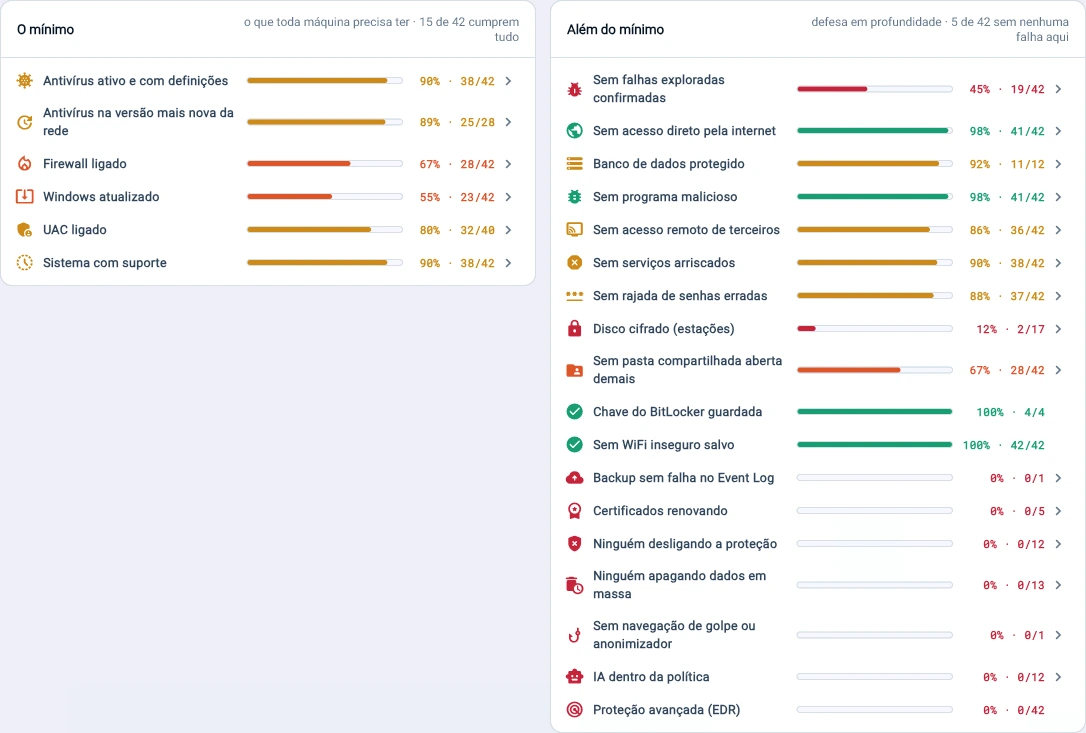
Captura da consola Tz0: O mínimo e além dele
O mínimo e além dele. Firewall ligada em 28 de 42 máquinas, Windows atualizado em 23 de 42 e nenhuma com proteção avançada (EDR): cada camada medida, máquina a máquina.
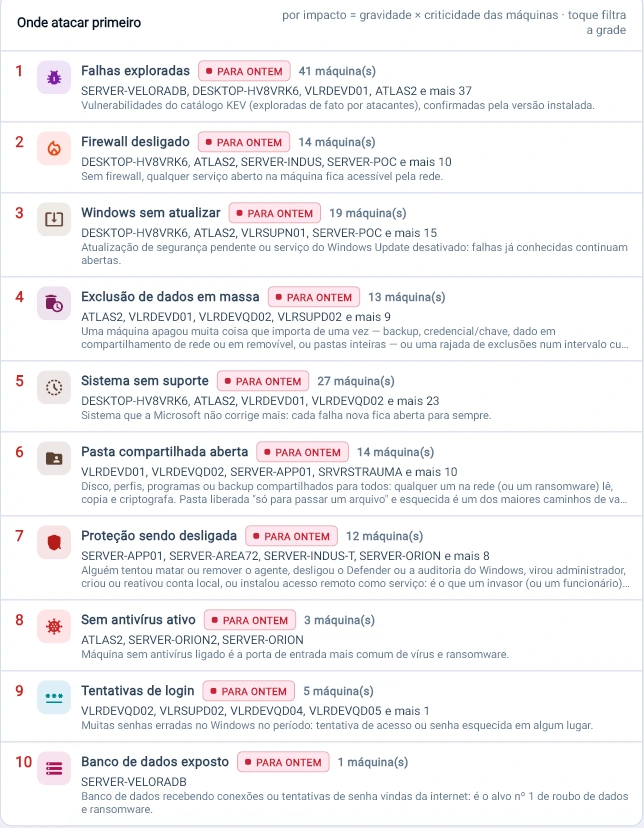
Captura da consola Tz0: Por onde começar
Por onde começar. O Tz0 ordena os achados por impacto: 41 máquinas com falha explorada, 14 com firewall desligada e 13 com eliminação de dados em massa — todos “para ontem”.
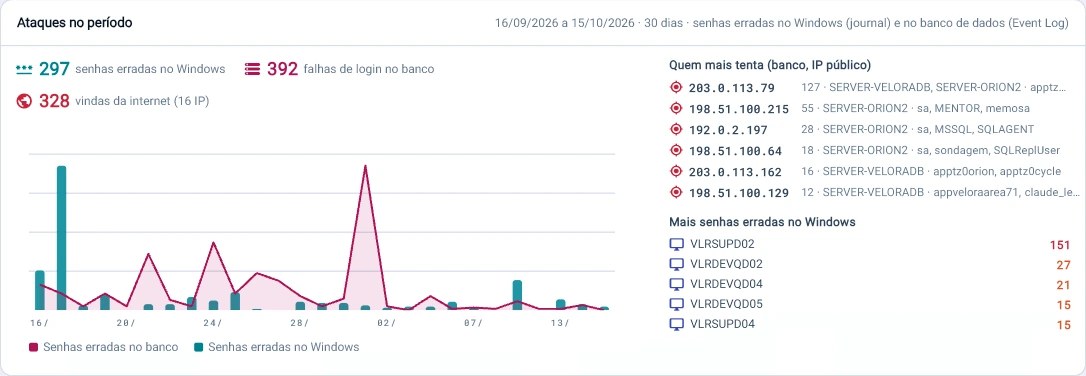
Captura da consola Tz0: Ataques no período
Ataques no período. Em 30 dias, 392 falhas de login na base de dados e 297 palavras-passe erradas no Windows; 328 tentativas vieram da internet, de 16 IPs.

Plano de ação

Só fecha quando os dados confirmam.

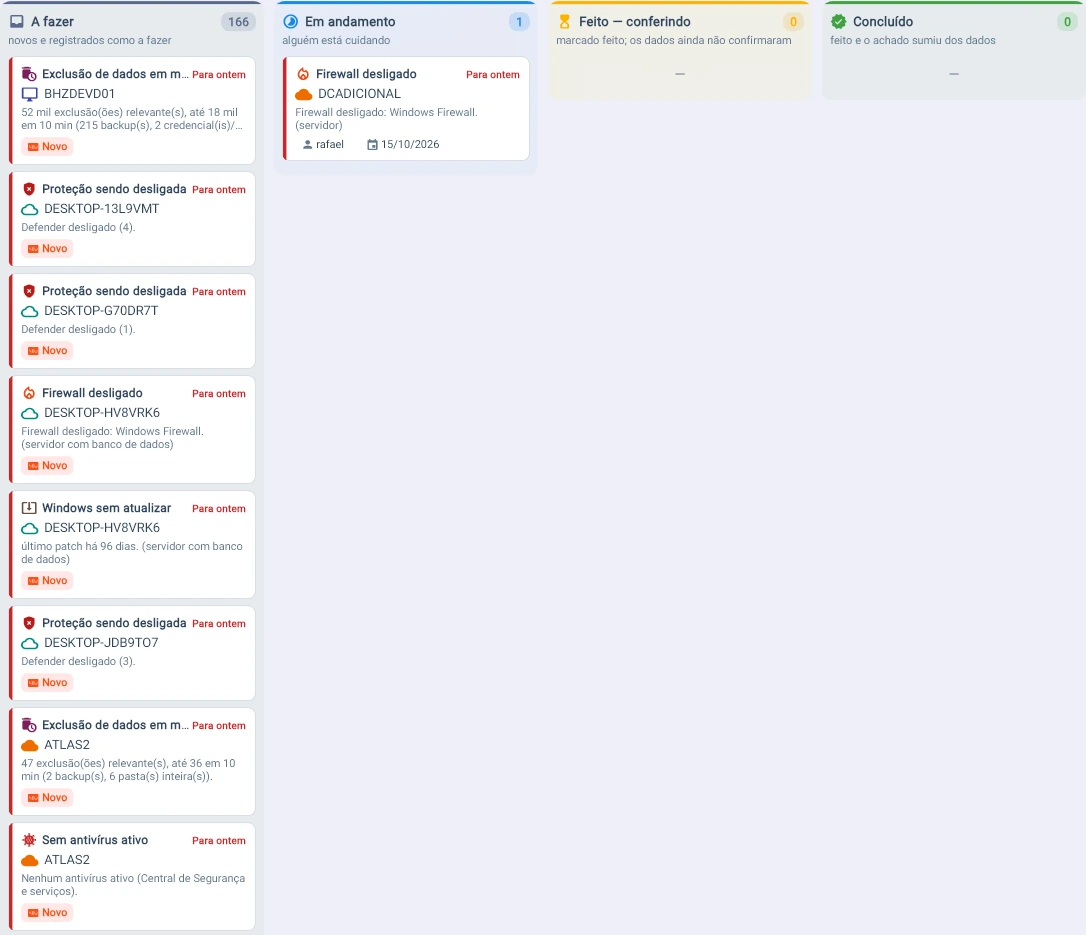
Cada pendência torna-se tarefa com responsável e prazo. Marcar como feito não basta: o cartão só chega a concluído quando o achado desaparece dos dados do agente.
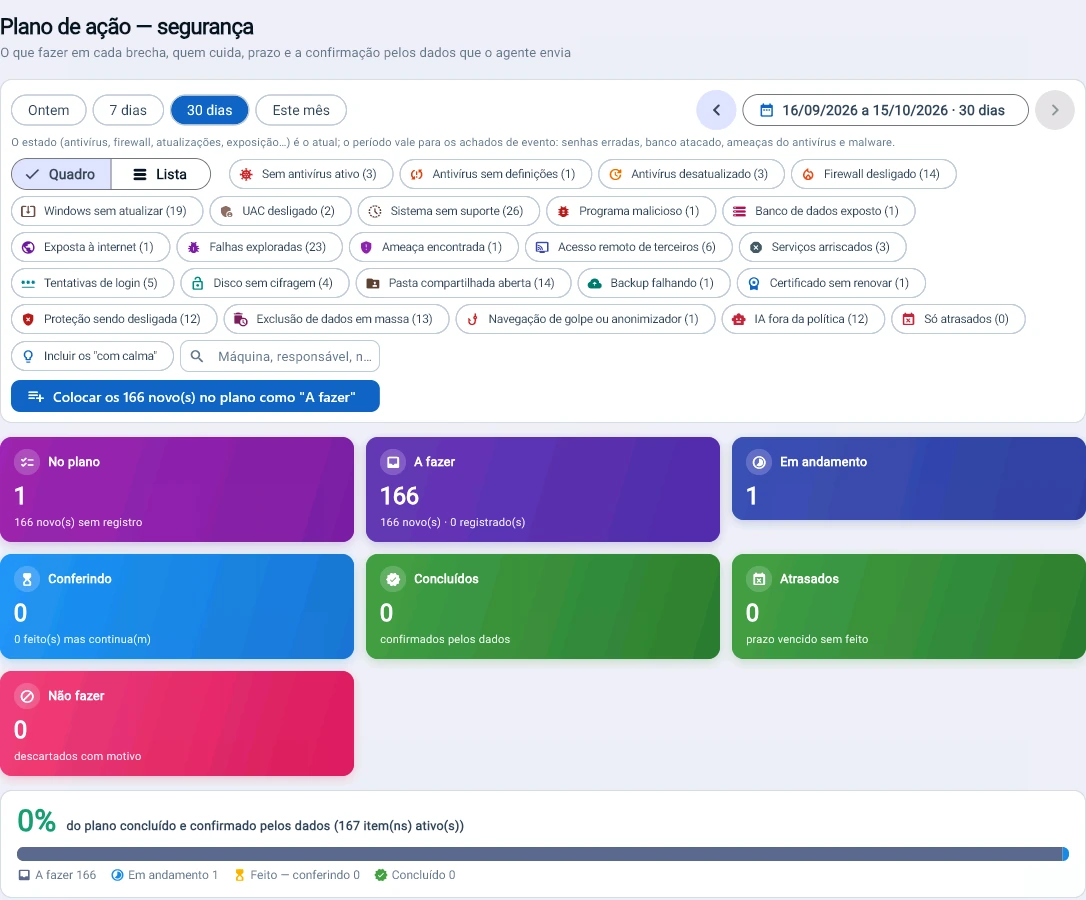
Captura da consola Tz0: Plano de ação
Plano de ação. 166 pendências tornam-se tarefas com responsável e prazo; nenhuma conta como concluída até o achado desaparecer dos dados do agente.
Captura da consola Tz0: Cada brecha torna-se cartão com dono e prazo
Cada brecha torna-se cartão com dono e prazo. “Feito” não basta: o cartão só chega a “Concluído” quando o achado desaparece dos dados.

Privilégio

Poder total no dia a dia, máquina a máquina.

Quem trabalha como administrador local, que programa corre com poder total e durante quanto tempo, com o degrau de cada máquina e a política para subir o seguinte.
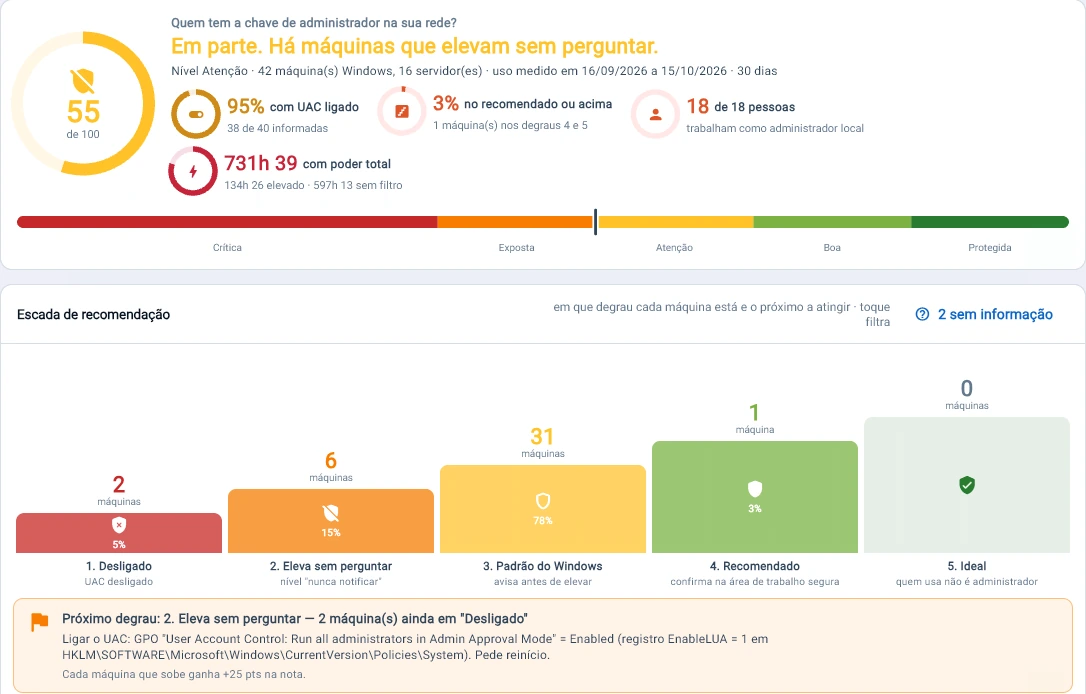
Captura da consola Tz0: Quem tem a chave de administrador
Quem tem a chave de administrador. 18 de 18 pessoas trabalham como admin local e foram 731 h com poder total no mês; o Tz0 mostra o degrau de cada máquina e a GPO para subir o seguinte.
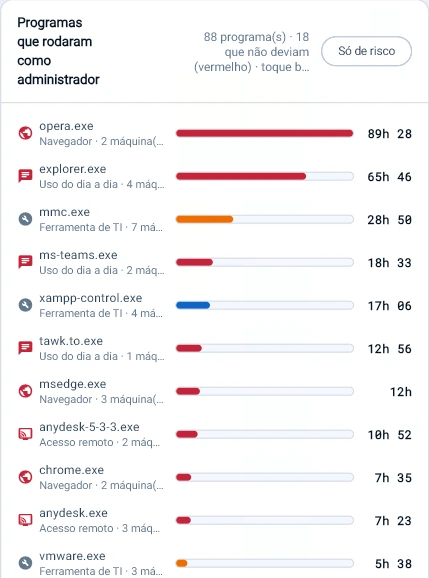
Captura da consola Tz0: Navegador como administrador
Navegador como administrador. Dos 88 programas que correram elevados, 18 não deviam: o opera.exe somou 89 h com poder total no mês.
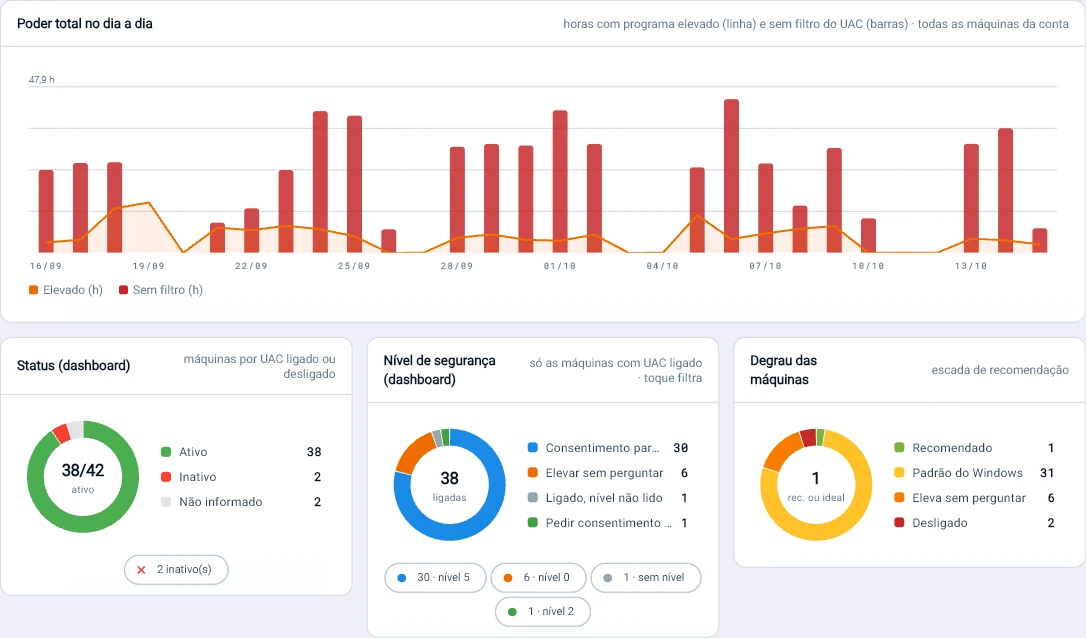
Captura da consola Tz0: Poder total no dia a dia: até 47,9 h por dia com programas a correr sem o filtro do UAC
Poder total no dia a dia: até 47,9 h por dia com programas a correr sem o filtro do UAC.

Horário de trabalho

Uso fora do expediente, com o custo estimado.

Hora a hora, quem chega antes, sai depois ou trabalha na hora de almoço sem aprovação. São os dados que sustentam a conversa sobre risco laboral.
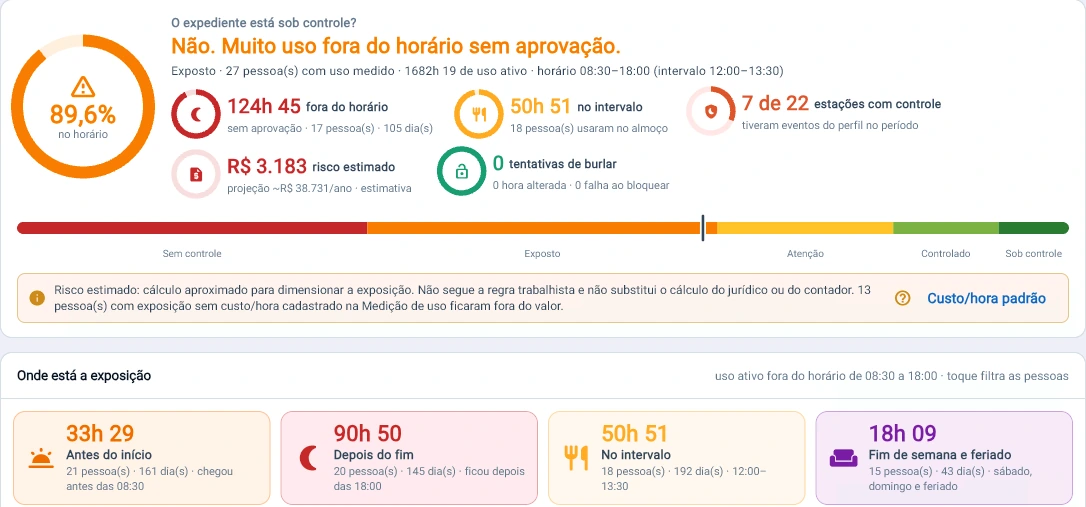
Captura da consola Tz0: O expediente está sob controlo?
O expediente está sob controlo? Não: 124 h de uso fora do horário sem aprovação em 30 dias, 90 h só depois do fim do expediente — e o Tz0 estima quanto isso custa.
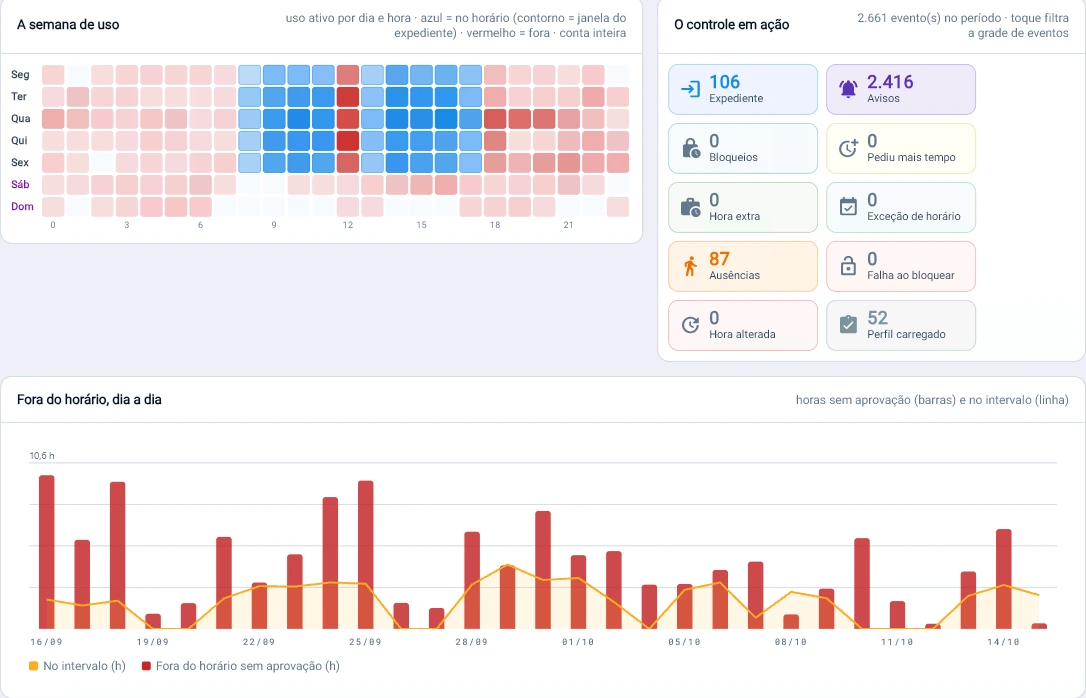
Captura da consola Tz0: A semana de uso, hora a hora: o vermelho mostra quem chega antes, sai depois e trabalha na hora de almoço — até 10,6 h fora do horário num só dia
A semana de uso, hora a hora: o vermelho mostra quem chega antes, sai depois e trabalha na hora de almoço — até 10,6 h fora do horário num só dia.

Alterações

Entre milhares de alterações, as poucas que contam.

Hardware, software, serviços e arranque: o Tz0 descarta o ruído do próprio Windows e põe à frente as poucas mudanças que pedem atenção.
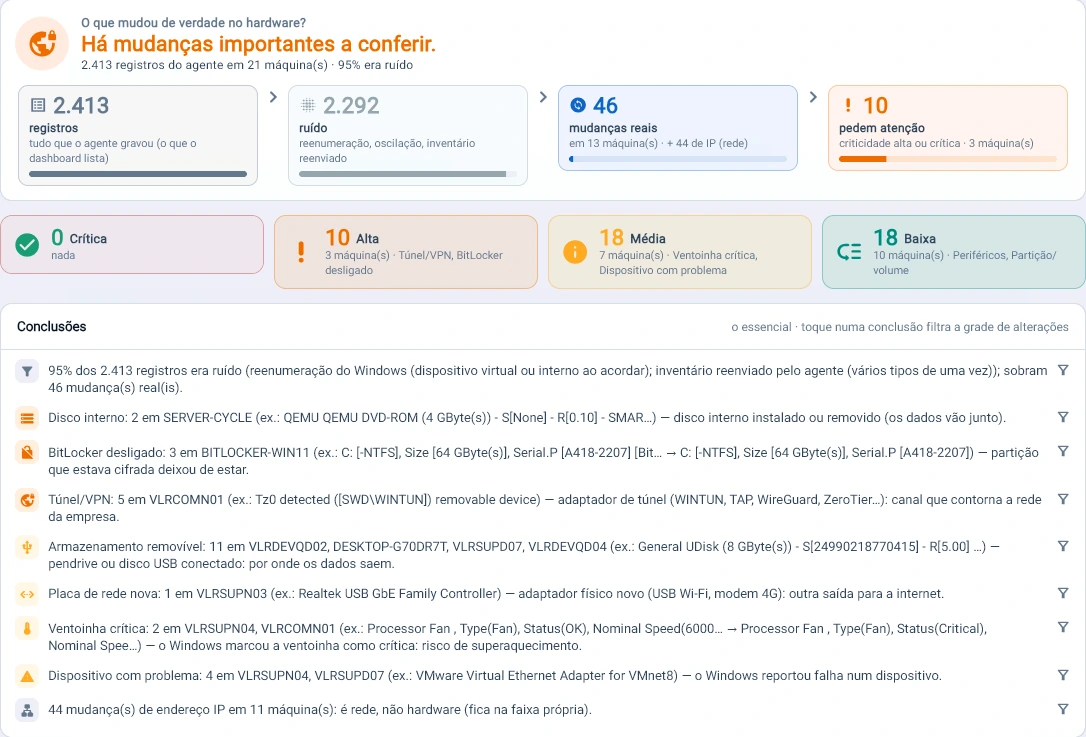
Captura da consola Tz0: O que mudou de verdade
O que mudou de verdade. Dos 2.413 registos de hardware em 30 dias, 95% eram ruído; sobraram 46 mudanças reais e 10 pedem atenção — pen USB, túnel VPN, BitLocker desligado.
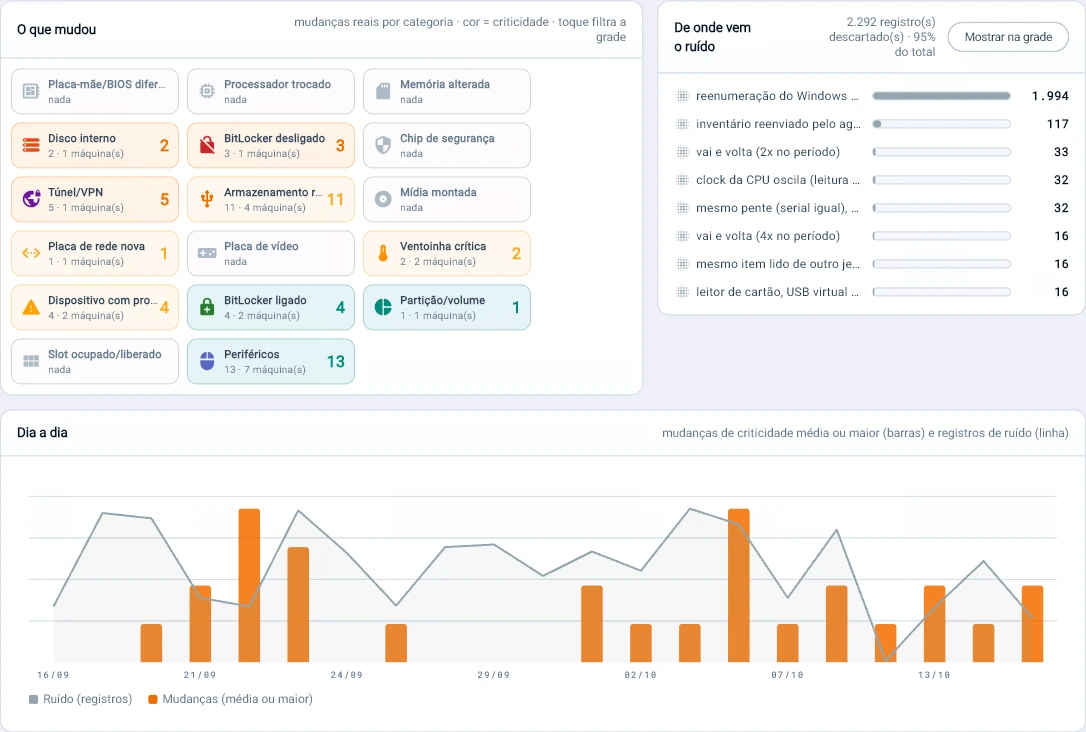
Captura da consola Tz0: Ruído fora da frente: 1.994 registos eram só reenumeração do Windows
Ruído fora da frente: 1.994 registos eram só reenumeração do Windows. O que sobra é o que importa — 11 pens USB, 5 túneis VPN, 3 BitLockers desligados.
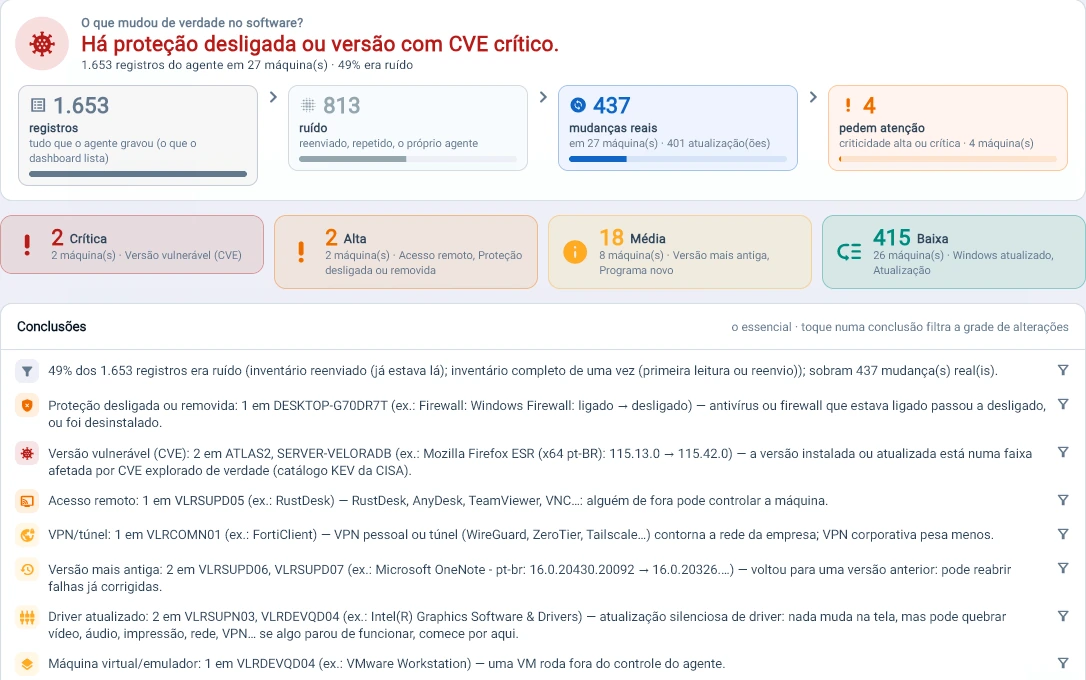
Captura da consola Tz0: Há proteção desligada ou versão com CVE crítico
Há proteção desligada ou versão com CVE crítico. De 1.653 registos de software, 437 eram mudanças reais e 4 pedem atenção: firewall desligada, Firefox em versão explorada, RustDesk instalado.
Captura da consola Tz0: Atualizou, mas continua vulnerável?
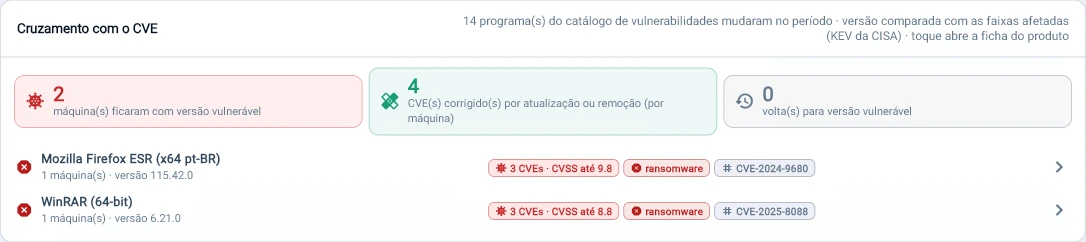
Atualizou, mas continua vulnerável? O Tz0 cruza cada mudança com o catálogo da CISA: 4 CVEs corrigidos, 2 máquinas ainda com versão usada por ransomware (CVSS até 9.8).
Captura da consola Tz0: O serviço de proteção desapareceu?
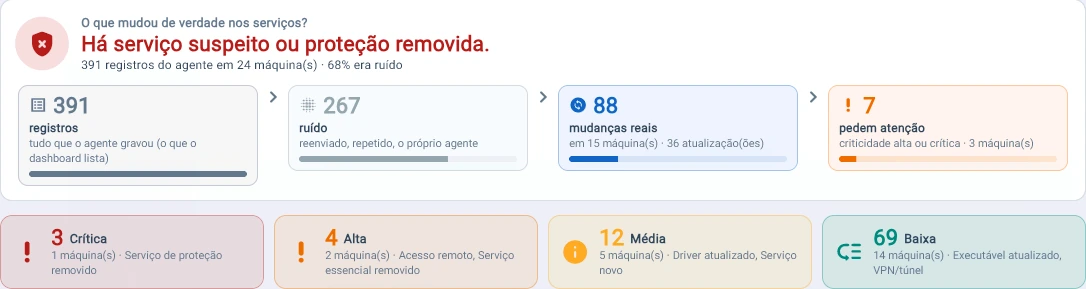
O serviço de proteção desapareceu? Dos 391 registos de serviços, 88 eram mudanças reais e 3 críticas: o serviço do antivírus foi removido da máquina.
Captura da consola Tz0: De 391 registos, 6 mudanças reais
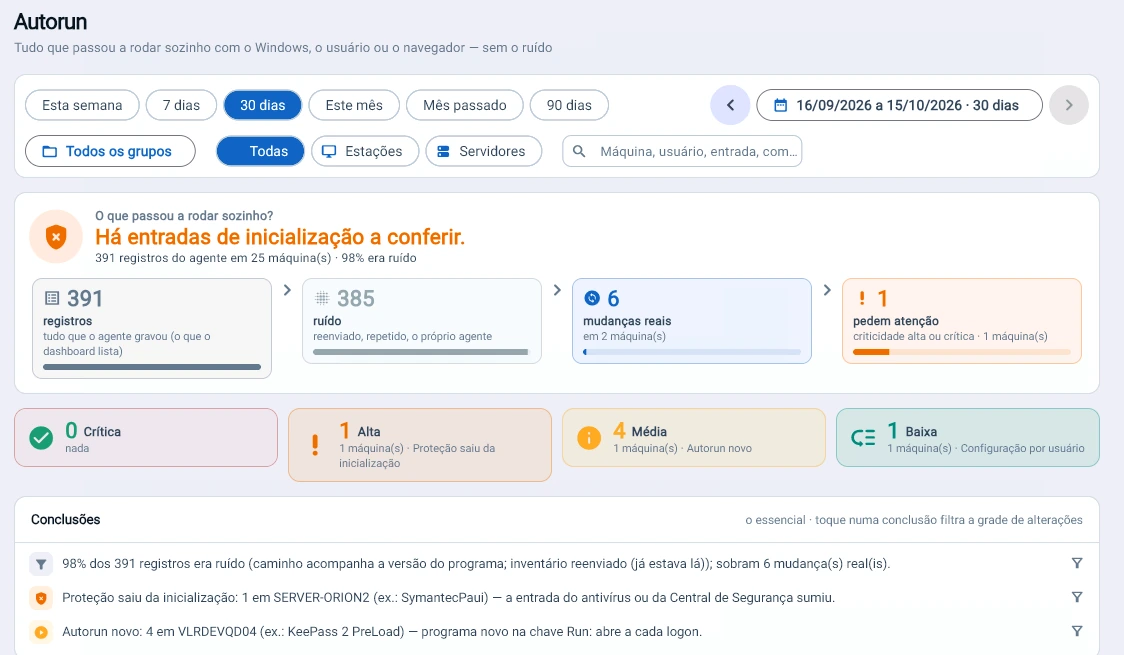
De 391 registos, 6 mudanças reais. O Tz0 descarta 98% de ruído e aponta o que importa: num servidor, a entrada do antivírus desapareceu do arranque.

Vulnerabilidades

Falha explorada em aberto, e o que atualizar primeiro.

O software de cada máquina cruzado todas as noites com os padrões públicos de segurança: o catálogo de falhas exploradas da CISA, as faixas de versões afetadas do NIST, a probabilidade de ataque do FIRST (EPSS) e a gravidade pelo CVSS 3.1 e 4.0. Sem scanner de rede e sem credenciais: só o inventário que o agente já recolhe.

CISA KEV

Já foi explorada? Só entra a falha vista em ataque real, com o prazo de correção da CISA e a marca de uso por ransomware.

NIST NVD

A minha versão é afetada? A versão instalada é comparada com as faixas publicadas. Quando não é possível comparar, o achado fica como suspeito e nunca soma com o confirmado.

FIRST EPSS

Qual é a hipótese de ataque agora? Probabilidade de exploração nos próximos 30 dias, recalculada todos os dias, com 90 dias de histórico. É o que desempata o que corrigir primeiro.

CVSS 3.1 e 4.0

Quão grave é? Nota de 0 a 10 e o vetor em linguagem simples: pela rede, sem credenciais, sem ação do utilizador, alcance de outros sistemas.
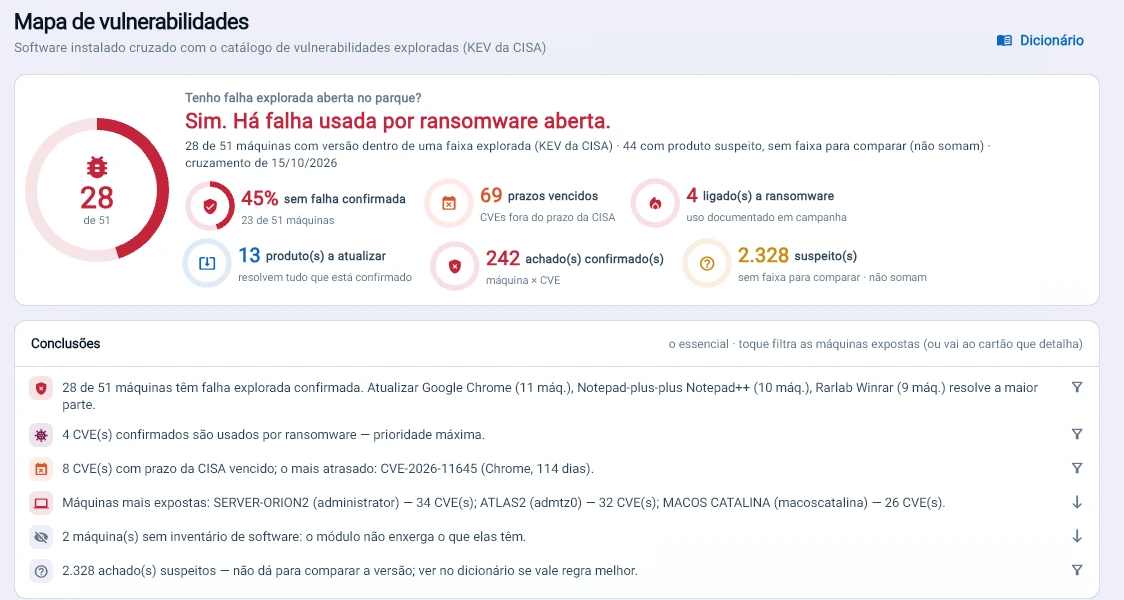
Captura da consola Tz0: Tenho falhas exploradas em aberto?
Tenho falhas exploradas em aberto? Sim: 28 de 51 máquinas, 4 delas com CVE usado por ransomware. Atualizar 13 produtos resolve tudo o que está confirmado.
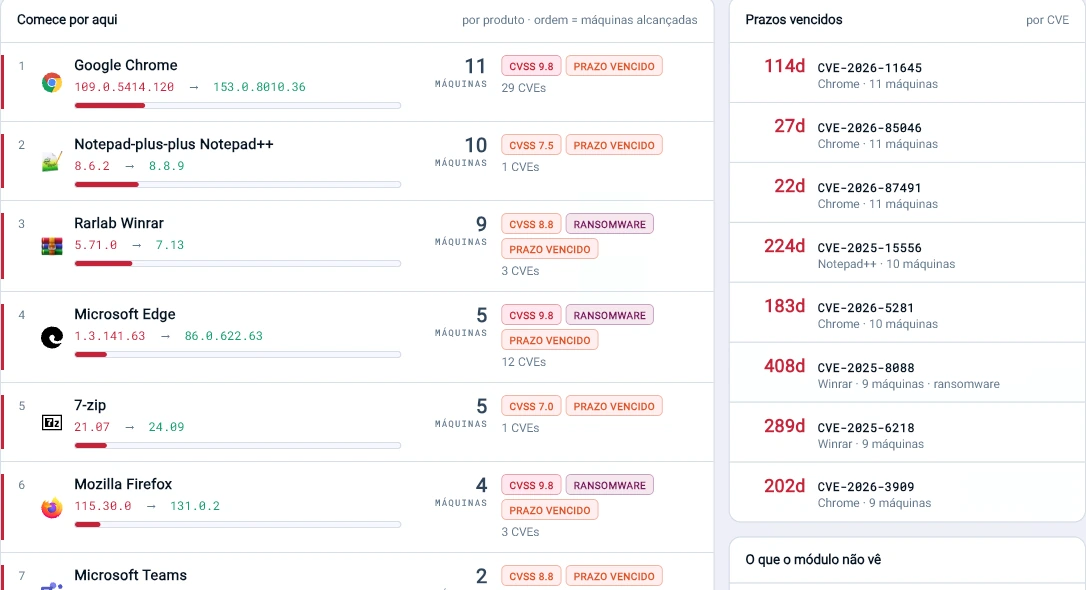
Captura da consola Tz0: Comece por aqui: atualizar o Chrome fecha 29 CVEs em 11 máquinas
Comece por aqui: atualizar o Chrome fecha 29 CVEs em 11 máquinas. E o WinRAR usado por ransomware tem o prazo da CISA ultrapassado há 408 dias.
Captura da consola Tz0: Está a melhorar?
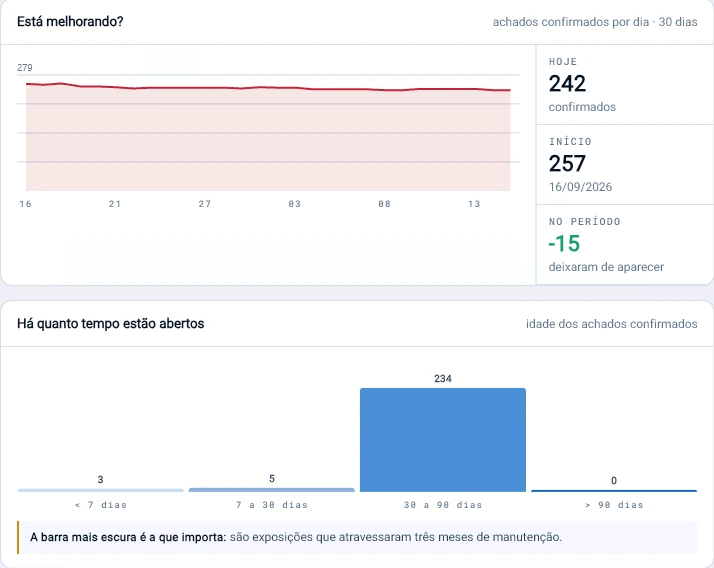
Está a melhorar? De 257 para 242 falhas confirmadas em 30 dias. Mas 234 estão abertas há mais de um mês: atravessaram o ciclo de manutenção.
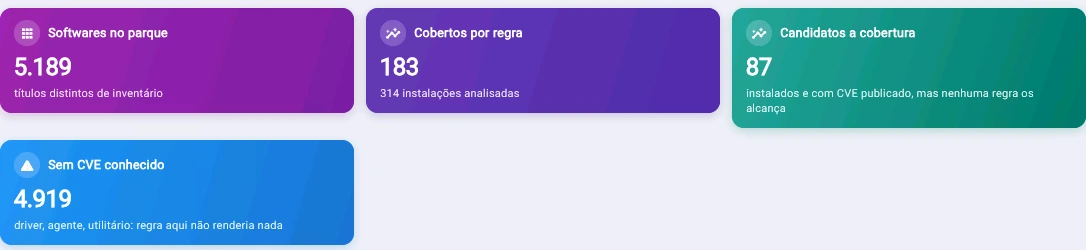
Captura da consola Tz0: De 5.189 programas no parque, 183 têm regra de vulnerabilidade e 87 tornam-se candidatos: o Tz0 mostra o que a análise ainda não cobre, em vez de o esconder
De 5.189 programas no parque, 183 têm regra de vulnerabilidade e 87 tornam-se candidatos: o Tz0 mostra o que a análise ainda não cobre, em vez de o esconder.

A fila sai pronta, com um critério que se explica ao auditor

Primeiro o que está confirmado pela versão; depois o que ultrapassou o prazo da CISA; depois a maior probabilidade de ataque nos próximos 30 dias (EPSS); por fim, a gravidade técnica (CVSS, na versão 4.0 quando o NIST já a publicou). O uso por ransomware fica em destaque em todos os níveis. E a ação é por produto: uma atualização fecha todos os CVEs dele de uma vez, e o módulo de distribuição envia a atualização às máquinas.

NormaControloO que o Tz0 entrega como evidência
CIS Controls v82.1, 7.1, 7.2, 7.4 e 7.7Inventário de software por máquina, critério de prioridade explícito, versão que corrige e a tendência diária que mostra se as falhas estão a ser fechadas.
ISO/IEC 27001:2022Anexo A 8.8 · gestão de vulnerabilidades técnicasInformação de fontes reconhecidas (CISA, NIST, FIRST), avaliação da exposição de cada máquina e registo das ações.
NIST CSF 2.0ID.RA-01 e ID.RA-05Vulnerabilidade confirmada pela versão e registada todos os dias; ameaça (KEV), probabilidade (EPSS) e impacto (CVSS) na mesma fila.
PCI DSS v4.06.3.1 e 6.3.3Classificação por risco com fontes do setor, prazo ultrapassado e idade de cada achado, por máquina.

O módulo gera a evidência que esses controlos pedem; a conformidade depende também dos processos da empresa e da avaliação do auditor. Chega com a atualização do servidor Tz0: o próprio servidor descarrega o catálogo atualizado todos os dias, sem atualizar o agente das máquinas e sem varrimento de rede. Nenhum dado das máquinas sai da rede.

Rede

Para onde o parque comunica.

Cada ligação em alerta guarda o hash do programa, o país de destino e o resultado do VirusTotal e do Defender. A pergunta sobre um indicador de ataque torna-se uma consulta.
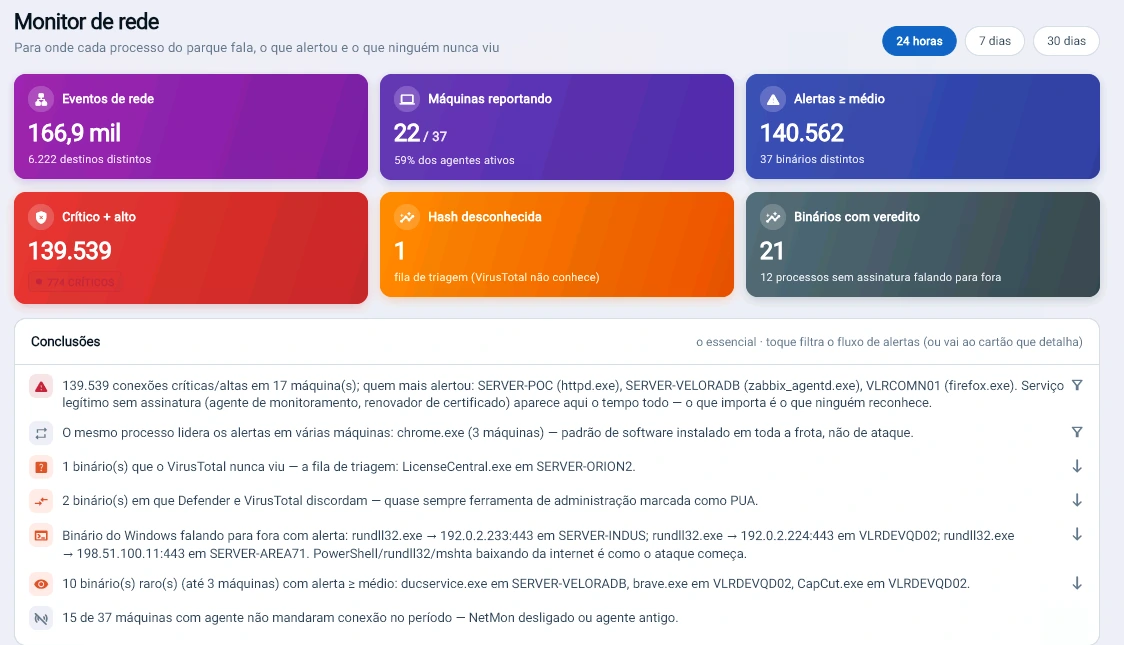
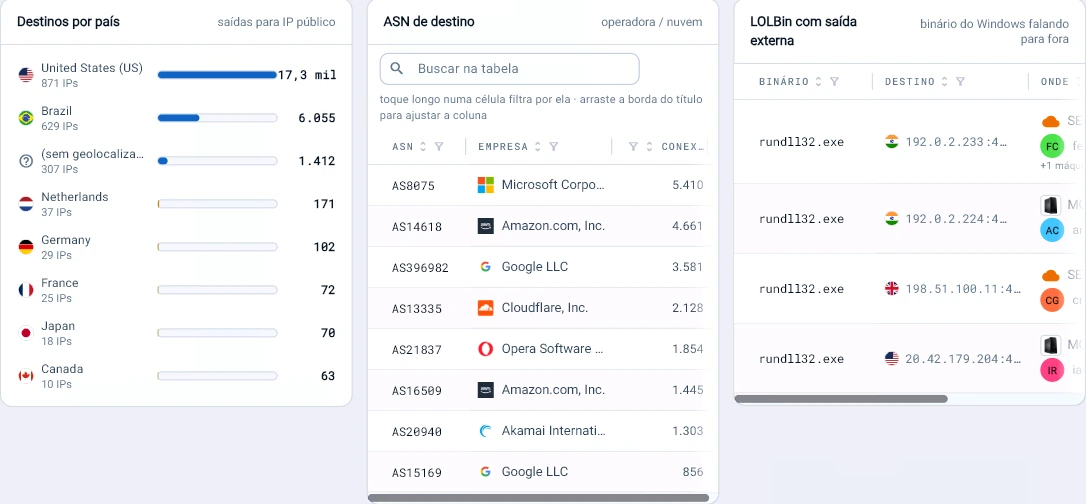
Captura da consola Tz0: 139.539 ligações críticas ou altas em 24 horas, e o Tz0 separa o que importa: rundll32 a comunicar com IP externo e 1 binário que o VirusTotal nunca viu
139.539 ligações críticas ou altas em 24 horas, e o Tz0 separa o que importa: rundll32 a comunicar com IP externo e 1 binário que o VirusTotal nunca viu.
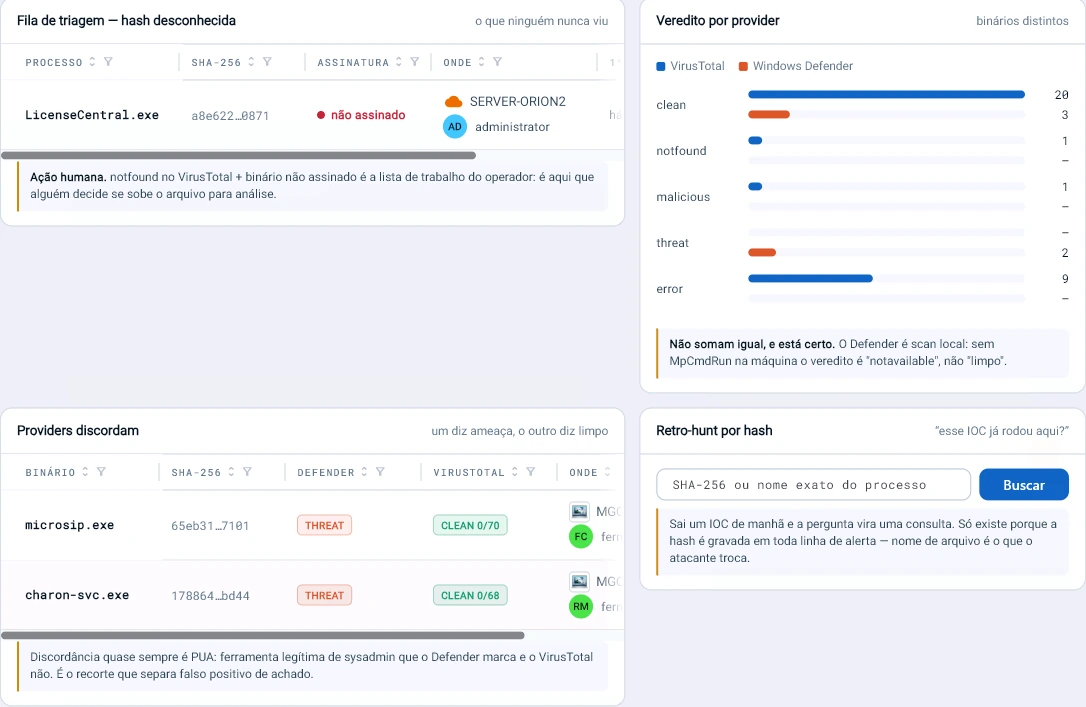
Captura da consola Tz0: Um IOC chega de manhã e a pergunta torna-se consulta: o Tz0 guarda o hash de todas as ligações em alerta e cruza o VirusTotal com o Defender para separar falso positivo de achado
Um IOC chega de manhã e a pergunta torna-se consulta: o Tz0 guarda o hash de todas as ligações em alerta e cruza o VirusTotal com o Defender para separar falso positivo de achado.
Captura da consola Tz0: Para onde o parque comunica: 17,3 mil ligações para os EUA e 1.412 sem país identificado
Para onde o parque comunica: 17,3 mil ligações para os EUA e 1.412 sem país identificado. E o rundll32, binário do Windows, a comunicar com IP externo, que é como o ataque começa.

Wi-Fi

O Wi-Fi visto pelas próprias máquinas.

Redes ao alcance, tipo de autenticação e canal congestionado, lidos pelo agente que já está no posto de trabalho, sem sensor dedicado.
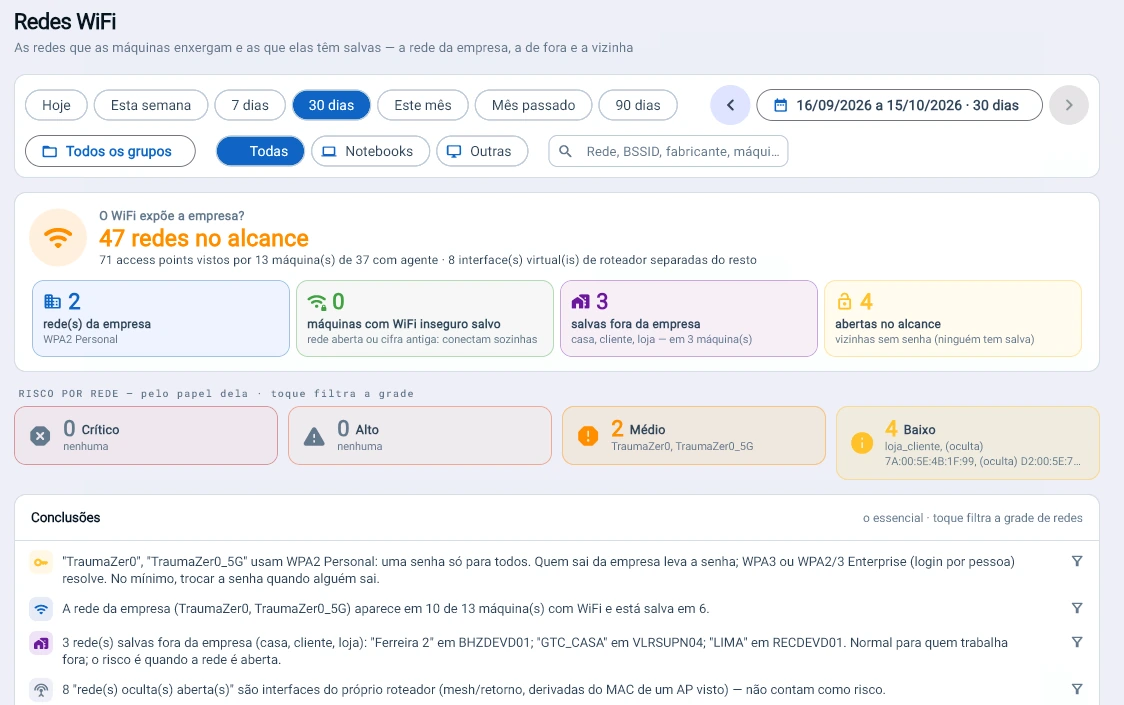
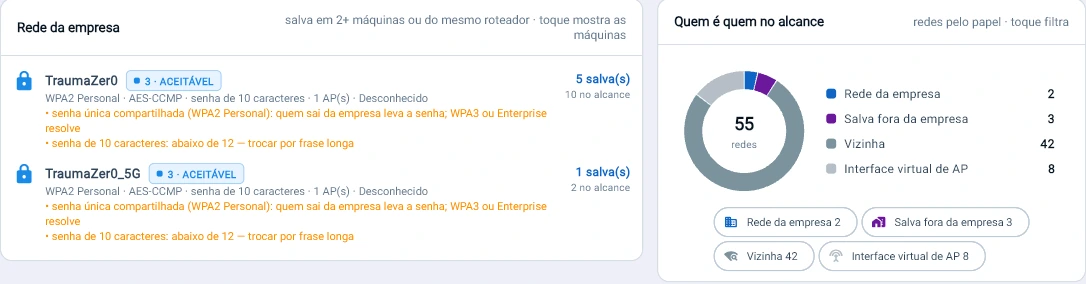
Captura da consola Tz0: O WiFi da empresa usa uma só palavra-passe para todos: quem sai leva a palavra-passe
O WiFi da empresa usa uma só palavra-passe para todos: quem sai leva a palavra-passe. O Tz0 lê 47 redes ao alcance de 13 máquinas e mostra o que corrigir, sem sensor dedicado.
Captura da consola Tz0: Palavra-passe de 10 caracteres, partilhada por todos: o Tz0 mede a rede da empresa sem ver a palavra-passe e diz o que mudar
Palavra-passe de 10 caracteres, partilhada por todos: o Tz0 mede a rede da empresa sem ver a palavra-passe e diz o que mudar.
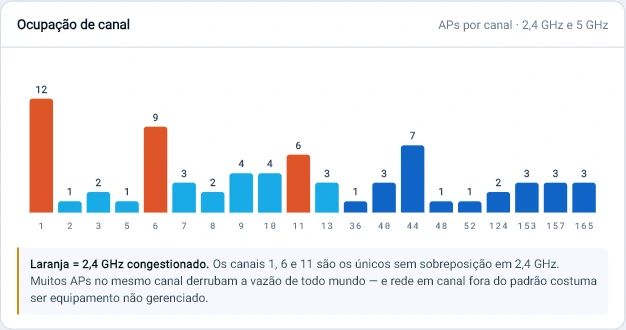
Captura da consola Tz0: 12 pontos de acesso no canal 1 e 9 no canal 6: a banda de 2,4 GHz está congestionada
12 pontos de acesso no canal 1 e 9 no canal 6: a banda de 2,4 GHz está congestionada. O Tz0 mostra o canal sobrelotado que derruba o débito de toda a gente.

Event Log

Dos milhares de eventos, os que importam.

O Event Log de todas as máquinas lido de uma vez: rotina escondida, crítico primeiro, falhas de programas explicadas e máquina silenciosa tratada como alerta.
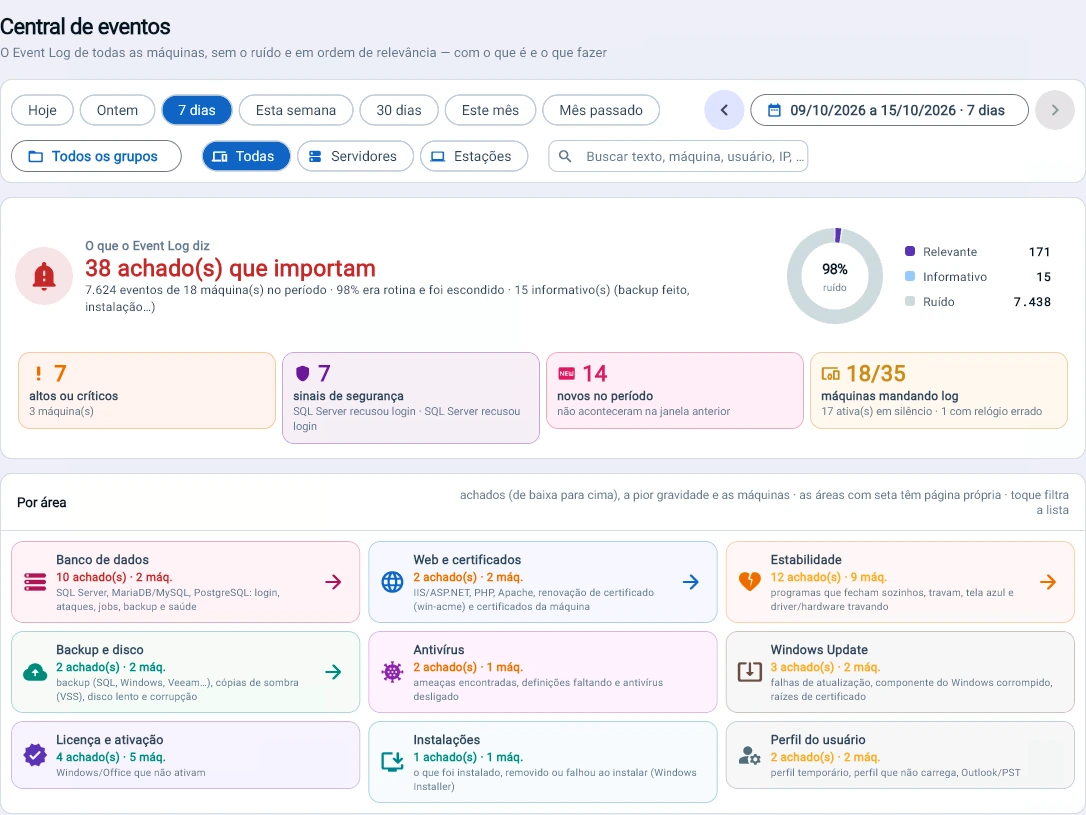
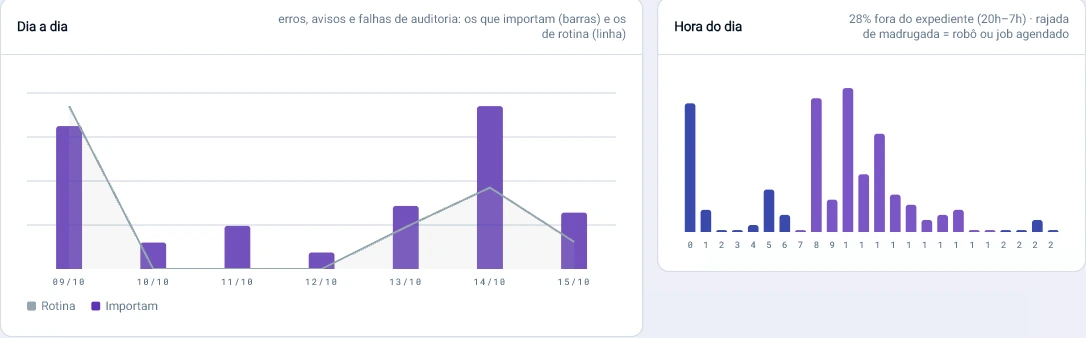
Captura da consola Tz0: Dos 7.624 eventos da semana, 38 importam
Dos 7.624 eventos da semana, 38 importam. O Tz0 lê o Event Log de todas as máquinas, esconde os 98% de rotina e mostra primeiro o que é crítico, por área.
Captura da consola Tz0: Quando o problema acontece diz o que ele é: 28% dos achados caem entre as 20h e as 7h, e uma rajada de madrugada é um robô ou uma tarefa agendada
Quando o problema acontece diz o que ele é: 28% dos achados caem entre as 20h e as 7h, e uma rajada de madrugada é um robô ou uma tarefa agendada.
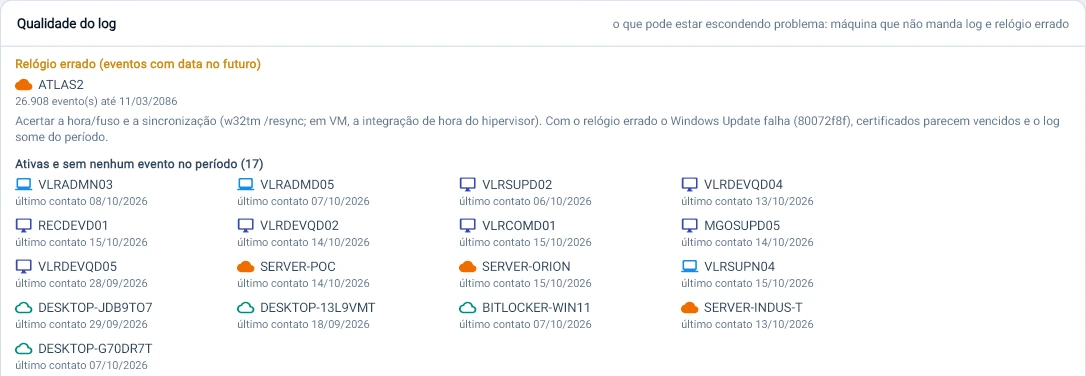
Captura da consola Tz0: O silêncio também é alerta
O silêncio também é alerta. 17 máquinas ativas não enviaram nenhum evento na semana, e uma tem o relógio em 2086, o que faz os certificados parecerem expirados e o Windows Update falhar.
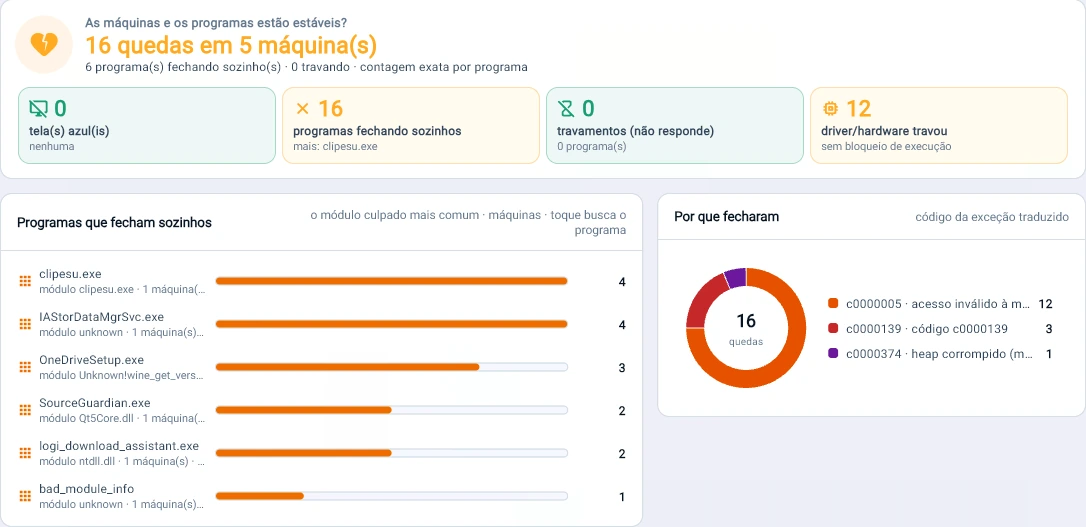
Captura da consola Tz0: 16 falhas em 5 máquinas na semana: que programa fecha sozinho, em quantas máquinas e porquê, com o código da exceção traduzido
16 falhas em 5 máquinas na semana: que programa fecha sozinho, em quantas máquinas e porquê, com o código da exceção traduzido.

Base de dados

Base de dados exposta, sem backup ou corrompida.

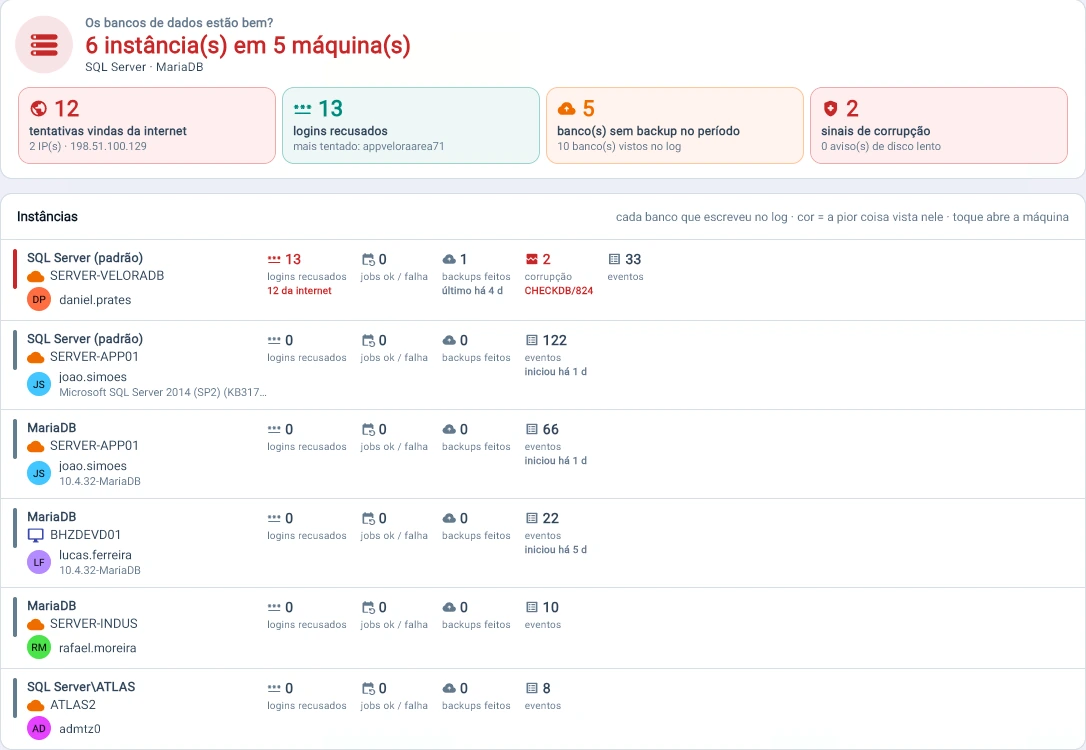
Tentativas vindas da internet, bases de dados sem backup e sinais de corrupção, tirados do log que o próprio servidor já escreve.
Captura da consola Tz0: As bases de dados estão bem?
As bases de dados estão bem? 6 instâncias, 12 tentativas vindas da internet, 5 bases de dados sem backup e 2 sinais de corrupção, tudo tirado do log que já existe.
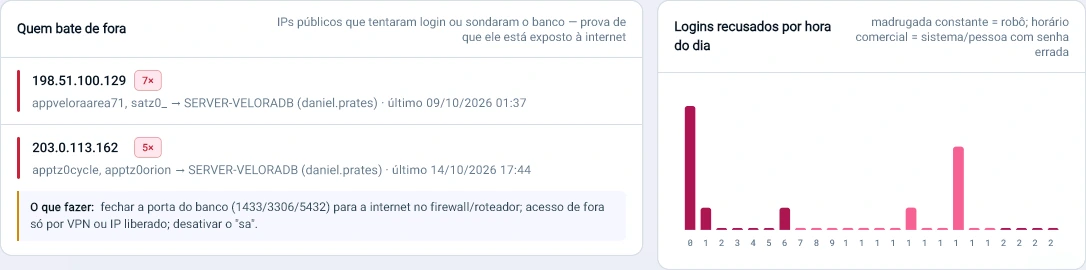
Captura da consola Tz0: Quem bate à porta da sua base de dados vindo de fora
Quem bate à porta da sua base de dados vindo de fora. Um IP público tentou entrar 7 vezes no SQL Server; o ecrã já diz o que fazer: fechar 1433/3306/5432 à internet e permitir o acesso só por VPN.
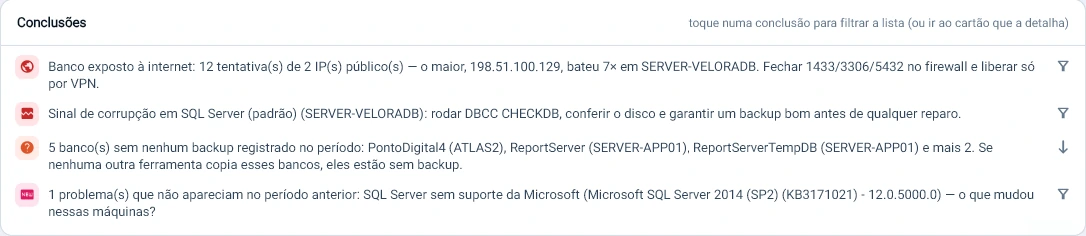
Captura da consola Tz0: A conclusão já vem escrita: base de dados exposta à internet, sinal de corrupção, 5 bases de dados sem backup e um SQL Server 2014 fora do suporte da Microsoft
A conclusão já vem escrita: base de dados exposta à internet, sinal de corrupção, 5 bases de dados sem backup e um SQL Server 2014 fora do suporte da Microsoft.
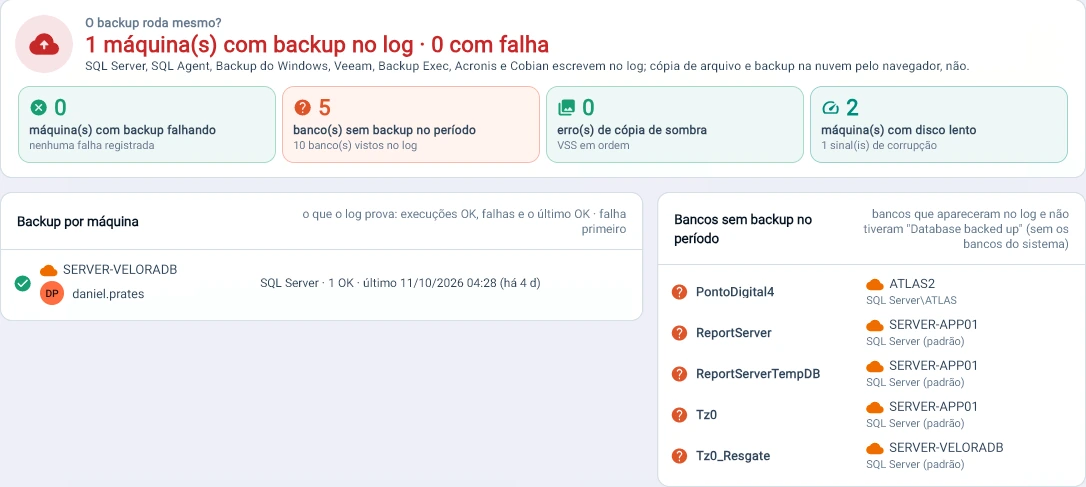
Captura da consola Tz0: O backup corre mesmo?
O backup corre mesmo? 5 bases de dados apareceram no log sem nenhum backup registado na semana, e o Tz0 diz quais são e em que servidor.

Análise de comportamento

Quem pede atenção, e porquê.

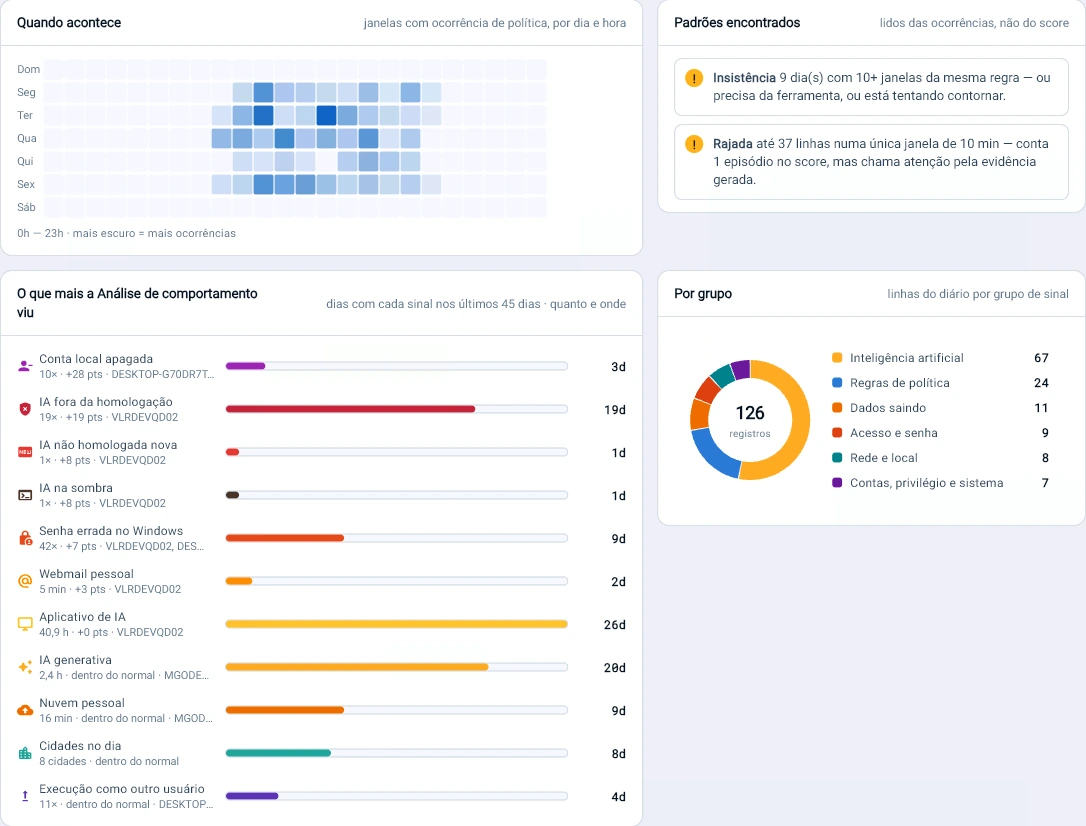
Uma nota de risco por pessoa, recalculada todas as noites. Cada ponto explica-se pela regra e pela ocorrência que o gerou.
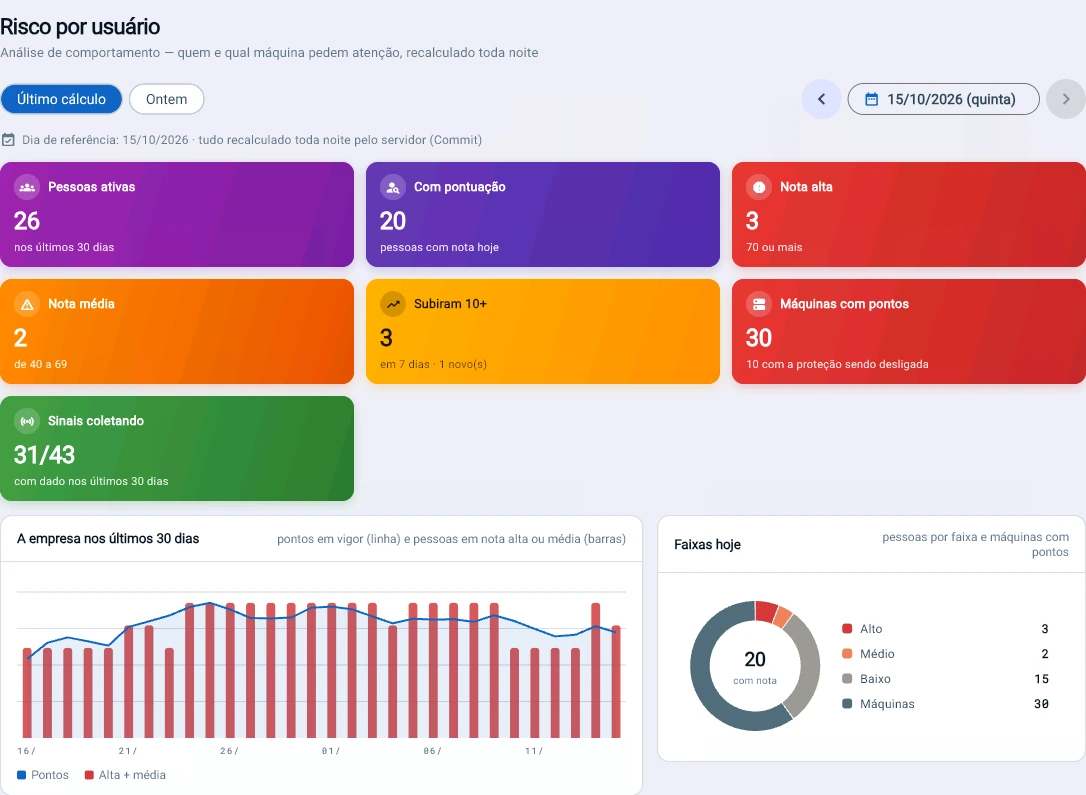
Captura da consola Tz0: Risco por utilizador, recalculado todas as noites
Risco por utilizador, recalculado todas as noites. De 26 pessoas ativas, 3 estão com nota alta, 3 subiram 10 pontos numa semana e 10 máquinas tiveram a proteção a ser desligada.
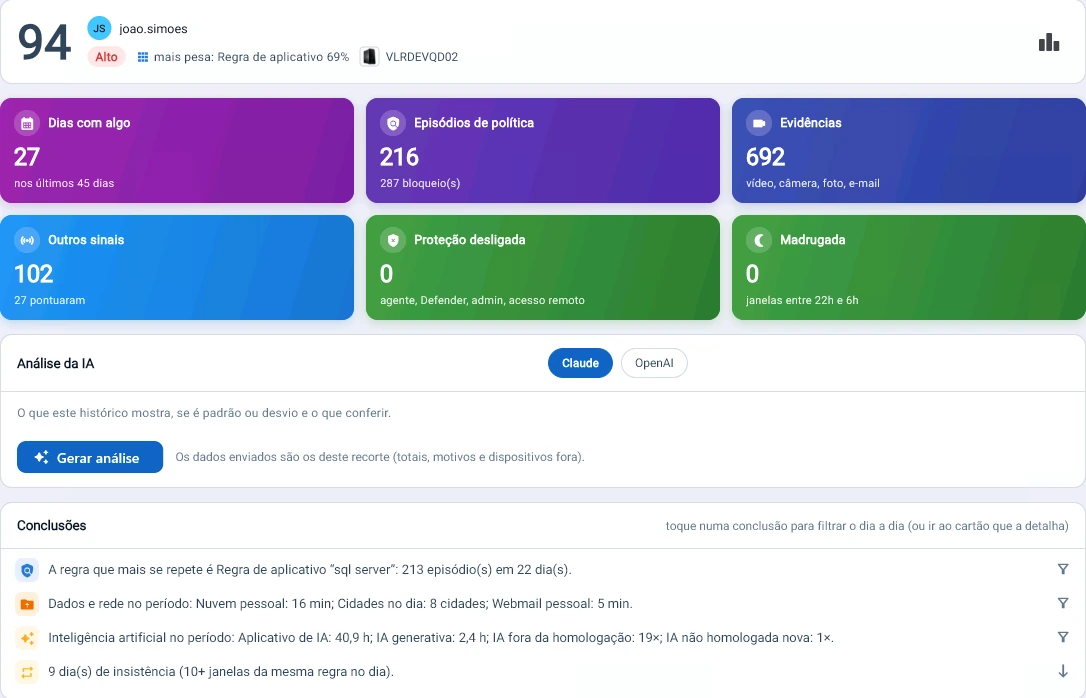
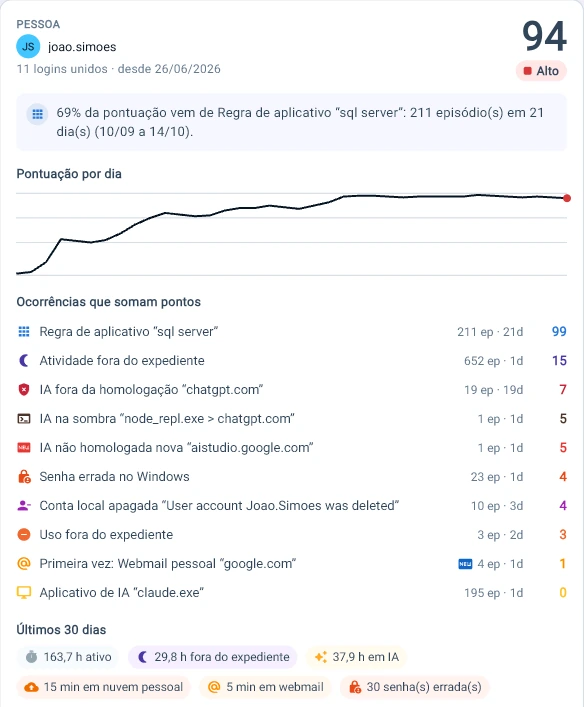
Captura da consola Tz0: Todas as notas se explicam
Todas as notas se explicam. Nesta pessoa, 69% dos pontos vêm de uma única regra; o Tz0 mostra cada ocorrência e quanto pesou.
Captura da consola Tz0: O diário de uma nota alta: 27 dias com ocorrência em 45, 216 episódios de política e a conclusão já escrita, incluindo 9 dias de insistência na mesma regra
O diário de uma nota alta: 27 dias com ocorrência em 45, 216 episódios de política e a conclusão já escrita, incluindo 9 dias de insistência na mesma regra.
Captura da consola Tz0: Padrão, não incidente
Padrão, não incidente. O mapa mostra quando acontece, e o Tz0 aponta insistência (9 dias com 10 ou mais janelas da mesma regra) e rajada (37 linhas em 10 minutos).

Localização

Onde estão as máquinas.

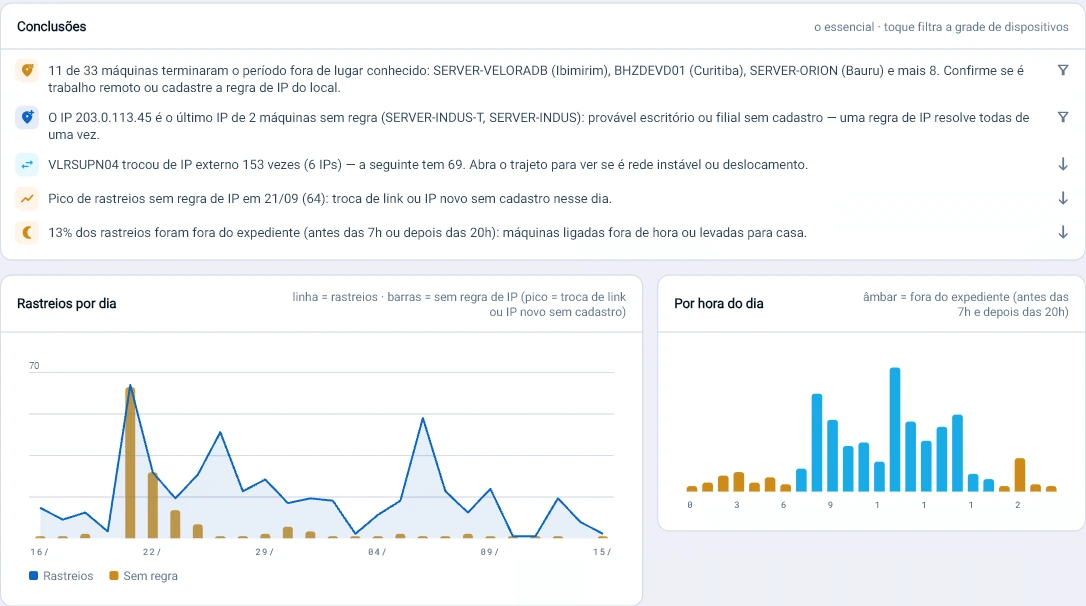
O IP de saída para a internet diz onde a máquina está; a regra de IP por local diz se ali é a empresa, uma filial ou teletrabalho.
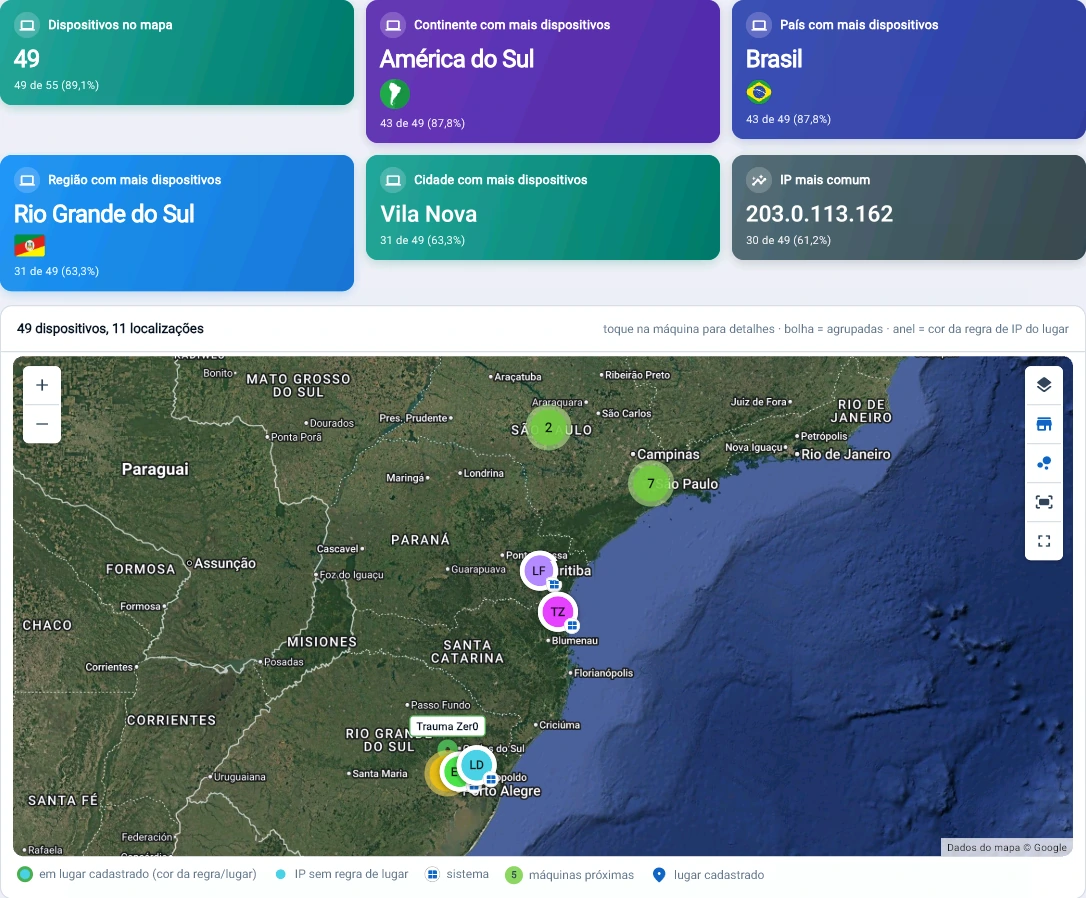
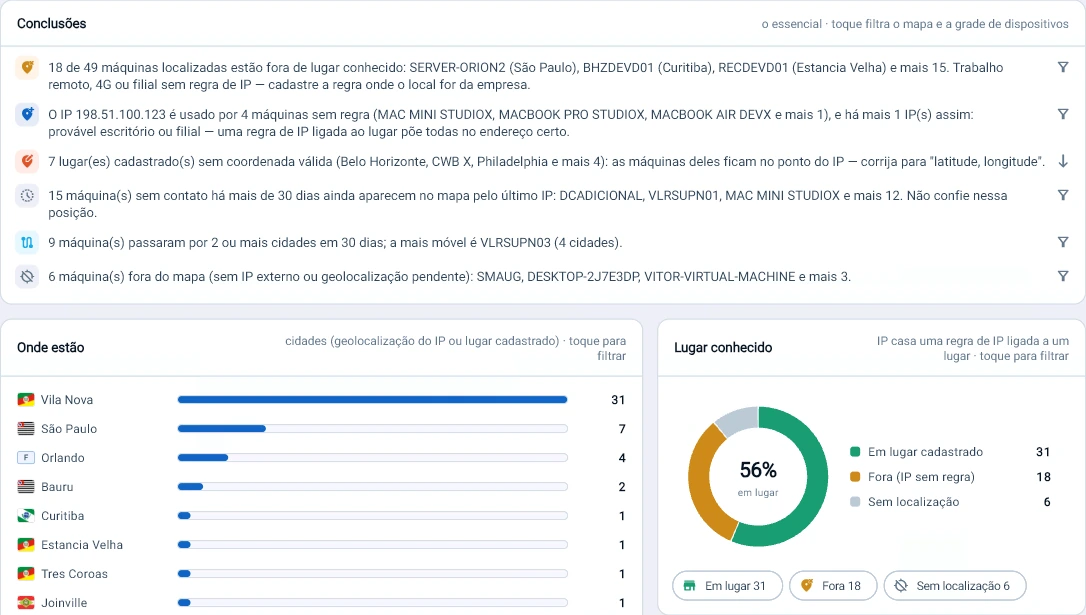
Captura da consola Tz0: 49 de 55 máquinas no mapa, cada uma no local de onde saiu para a internet
49 de 55 máquinas no mapa, cada uma no local de onde saiu para a internet. O IP externo diz onde a máquina está; a regra de IP por local diz se ali é a empresa.
Captura da consola Tz0: 18 de 49 máquinas trabalham fora de um local conhecido
18 de 49 máquinas trabalham fora de um local conhecido. O Tz0 aponta o que é teletrabalho, o que é filial sem registo e quais as 15 máquinas sem contacto há 30 dias que ainda fingem estar no mapa.
Captura da consola Tz0: 13% dos rastreios aconteceram fora do expediente
13% dos rastreios aconteceram fora do expediente. O Tz0 separa rede instável de deslocação real e mostra que máquinas terminaram o mês longe da empresa.

O que muda na prática

Oito coisas que deixam de depender da disciplina individual.

A norma escrita passa a ser verificável, não uma expectativa.
Dados pessoais não saem por pen USB, e-mail ou nuvem pública sem registo.
Software não autorizado deixa de aparecer no inventário do mês seguinte.
A troca de uma peça numa máquina crítica gera alerta no mesmo dia.
O equipamento extraviado continua a reportar de onde estiver.
A auditoria recebe evidência com carimbo temporal, não uma declaração.
A exceção autorizada fica documentada, com prazo e responsável.
A política vale também para quem está fora da rede corporativa.

Na palavra do cliente

Os controlos que faltavam, dentro do próprio ambiente.

Estamos muito felizes com o produto e nossa experiência até o momento vem somando com os controles e segurança que estávamos procurando dentro de nosso ambiente computacional.
Gustavo PriuliGustavo PriuliCoordenação de TI · Unimed Federação Nordeste Paulista

Acompanham o módulo

Três ferramentas no mesmo pacote.

Um relatório novo não se torna um projeto. Não fazemos relatórios à medida de um cliente, mas analisamos todos os pedidos: quando a necessidade serve o conjunto, o relatório entra no produto e chega a todos na atualização seguinte.

Tz0 EIS

Gerador de relatórios

Vem incluído no pacote, não é vendido à parte. Serve para quem quer montar o seu próprio relatório fora do navegador.

Tz0 TNetX

Plataforma de desenvolvimento

Sustenta a comunicação do agente em topologia segmentada e permite estender o produto.

Tz0 Dashboard

Painel de operação

O estado do parque num só ecrã, com o que saiu do esperado em primeiro lugar. Mais de 600 relatórios prontos, a cobrir todos os módulos.

Quem opera assim

Política construída sobre o Tz0.

Criámos uma política de segurança inteiramente baseada no Tz0.

Advanta
Política corporativa de segurança

O Tz0 ajuda-nos muito nas auditorias, que em geral têm bastante relação com a segurança.

Universidade de Caxias do Sul
Parque académico e administrativo

Traga a sua norma de segurança. Nós mostramos o que é possível aplicar.

Conversa técnica de 30 minutos: descreve-nos o ambiente e a política que tem de cumprir, e nós indicamos o que o Tz0 Security aplica sozinho e o que exige processo.