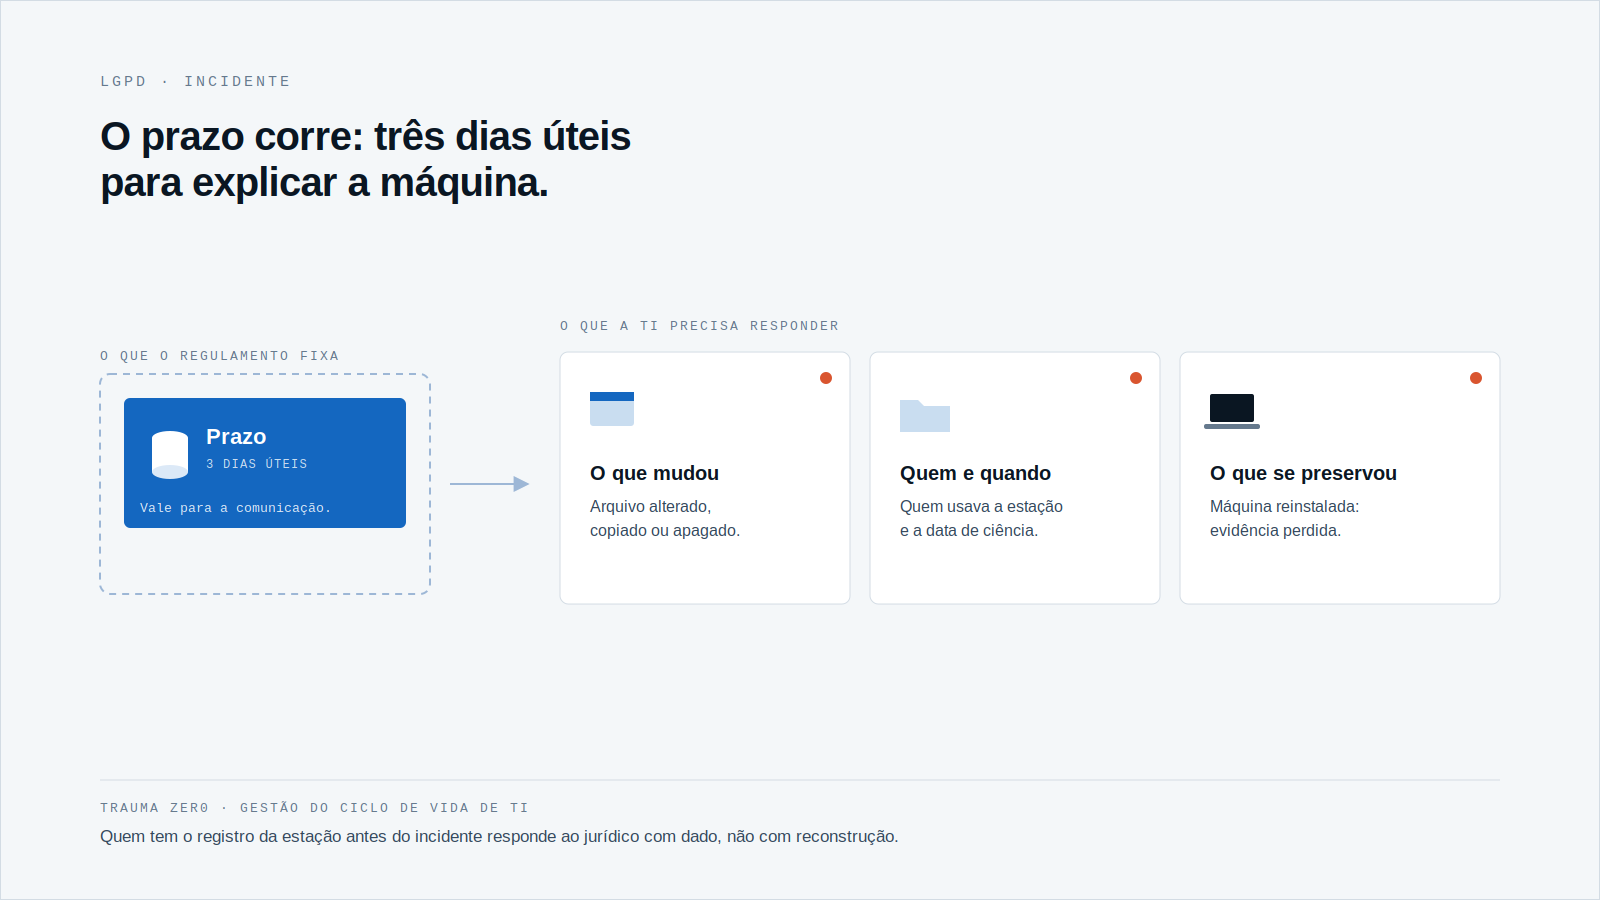
El incidente se descubre un viernes por la tarde: una estación de trabajo que maneja datos de clientes fue comprometida. El área jurídica hace la pregunta que TI ya esperaba: ¿qué pasó exactamente en esa máquina?
La regla para comunicar el incidente no espera a que termine la investigación. El reglamento de la ANPD, la autoridad brasileña de protección de datos, fija tres días hábiles, y el reloj corre mientras el equipo aún arma la línea de tiempo.
Este texto trata de lo que cambia cuando el plazo es corto y la evidencia está repartida entre cientos de estaciones.
Lo que exige el reglamento de la ANPD
La página de la ANPD sobre comunicación de incidente de seguridad (en portugués) indica que el controlador debe comunicar a la ANPD y a los titulares en tres días hábiles. La base es la Resolución CD/ANPD n.º 15/2024.
La comunicación al titular, según el artículo 9 del reglamento, debe traer al menos siete elementos:
- la naturaleza y la categoría de los datos personales afectados;
- las medidas técnicas y de seguridad usadas para proteger los datos;
- los riesgos relacionados con el incidente y los posibles impactos;
- los motivos de la demora, cuando corresponda;
- las medidas adoptadas o que se adoptarán para revertir o mitigar los efectos;
- la fecha en que el controlador tomó conocimiento del incidente;
- un contacto para más detalles y, cuando exista, el del encargado de protección de datos.
El texto debe usar lenguaje sencillo y, siempre que sea posible, llegar al titular de forma directa e individual.
El volumen que la ANPD ya recibe
Según el Informe Integrado de Gestión 2025 de la ANPD, citado en un reportaje del Portal Information Management de agosto de 2026 (en portugués), la agencia recibió 362 comunicaciones de incidente en 2025, casi una por día. Entre 2021 y 2025 fueron 1.508.
Esas cifras dicen cuántas organizaciones ya pasaron por el formulario. No dicen cuántas pudieron completarlo con seguridad, y el reportaje no detalla las causas de los incidentes.
Dónde se aprieta el plazo
Casi todo punto de la lista anterior depende de una respuesta técnica. Cuando el incidente empieza en una estación, TI necesita saber:
Qué se modificó, copió o borró
Sin un registro anterior al incidente, la respuesta pasa a ser inferencia. Alguien abre la máquina, mira carpetas e historial y concluye lo que puede. Lo que ya se borró queda fuera de la conclusión.
Quién usaba la máquina y cuándo
La «fecha de conocimiento» del incidente y la línea de tiempo de lo ocurrido antes deben coincidir con algún registro. Sin registro, cada fecha es una opinión.
Qué se preservó
Si la máquina se apagó, se reinstaló o se devolvió al usuario, la evidencia puede perderse antes de que alguien la pida. El plazo de tres días hábiles no se detiene por nada de eso.
Comunicar en tres días hábiles es posible. Comunicar bien, sin registro previo, no.
El papel de la forense en la estación
La forense digital, aquí, no es un servicio que se contrata después del daño. Es tener de antemano el rastro de lo que ocurre en la estación, para que la respuesta al área jurídica y al encargado salga de datos y no de una reconstrucción.
Esto complementa lo que ya tratamos sobre lo que el rescate pagado no explica y sobre qué corregir primero. En todos los casos la pregunta de fondo es la misma: ¿qué pasó en esa máquina?
Cómo trata Trauma Zer0 la investigación
Tz0 Forensics es el módulo de Trauma Zer0 para esa pregunta. Según la página del módulo, un rastreo instalable registra la acción en la estación: cambio de archivos, navegación, uso de recursos y conversaciones de mensajería.
El módulo también reconstruye archivos eliminados e identifica quién modificó, creó o eliminó una carpeta. La recolección se preserva y es exportable, para usarla en un proceso judicial o en una investigación interna.
Toda la investigación se hace en el navegador, mediante el Dashboard, con búsqueda por palabra clave y reconstrucción de la línea de tiempo. El dato recolectado queda en el servidor del propio cliente, dentro de su red.
El módulo no reemplaza al encargado ni al área jurídica: la decisión de comunicar y el contenido de la comunicación siguen siendo de la organización. Lo que aporta es la base de hechos para esa decisión.
Qué preparar antes del incidente
Tres días hábiles alcanzan para quien ya sabe dónde mirar. Para quien empieza a buscar el día del incidente, no. Una preparación que cabe en una reunión entre TI y el área jurídica:
- definir quién decide que algo es un incidente con datos personales y quién registra la fecha de conocimiento;
- listar qué estaciones manejan datos de clientes, pacientes, alumnos o empleados;
- acordar que una máquina comprometida no se formatea ni se devuelve antes de recolectar la evidencia;
- tener el contacto del encargado y del área jurídica fuera del horario laboral.
Ninguno de estos puntos exige una herramienta. Pero cada uno solo funciona si TI puede responder después qué ocurrió en la máquina con algo más firme que la memoria de quien la usaba.
Un parque grande agrava el problema. Con miles de estaciones, en sucursales y turnos distintos, la pregunta «quién tocó este archivo» no se resuelve yendo hasta el escritorio del usuario.
Antes de que llegue el viernes
Una pregunta simple para probar su parque: si una estación crítica fuera comprometida hoy, ¿cuánto tardaría TI en decirle al área jurídica qué se modificó, quién lo hizo y cuándo?
Si la respuesta es «depende de encontrar la máquina», el plazo de tres días hábiles ya es corto. Para ver cómo funciona Tz0 Forensics dentro de su propia red, solicite una evaluación.