RGPD e proteção de dados  /  Governação de IA

Governação de IA

A empresa já usa IA. Falta saber qual, quem e com quê.

Uso de inteligência artificial medido, homologado e controlado no posto de trabalho

Ninguém pediu autorização para começar a usar IA no trabalho. Antes de escrever a política, a TI precisa de saber o que já está a acontecer: que serviços, em que máquinas, durante quanto tempo e com que dados. O Tz0 responde com o mesmo agente que já está no parque.

Medição, regra e evidência no mesmo agente · tudo fica no servidor da empresa
Trauma Zer0 · Medição de uso · Uso de IA
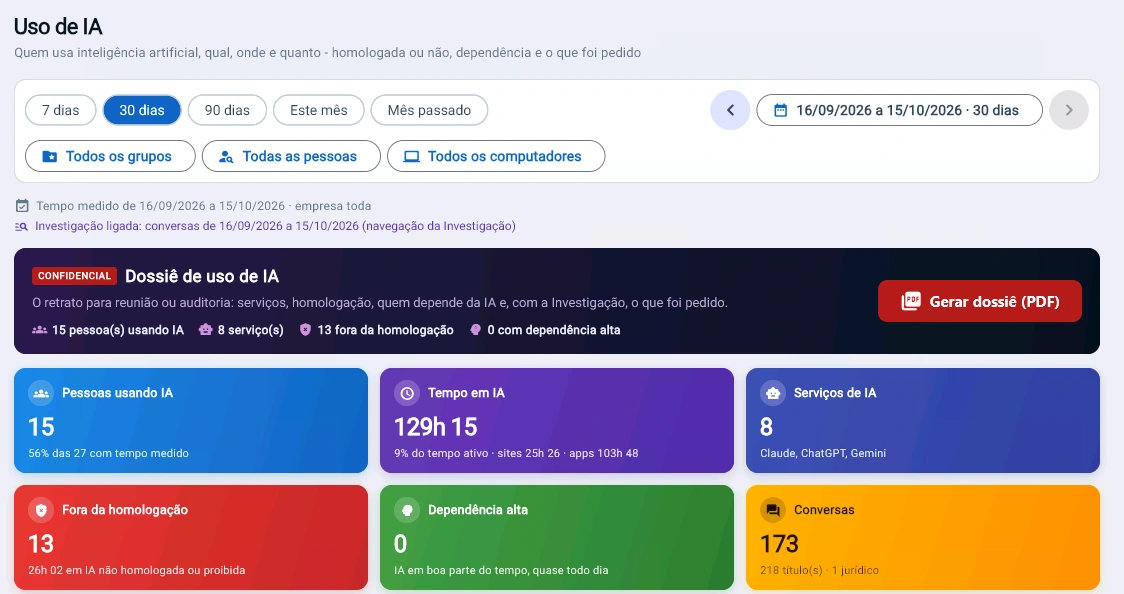
Ecrã Uso de IA do Trauma Zer0, com o dossiê do período: 15 pessoas a usar IA, 129 horas e 15 minutos em IA, 8 serviços, 13 pessoas fora da homologação, nenhuma com dependência alta e 173 conversas
Tz0 Metering · uso de IA

Captura de um parque em operação. Nomes de pessoas e de máquinas são fictícios; números intactos.

O que o Tz0 faz com IA

Ver, decidir, conter, apurar.

Quatro perguntas que surgem logo depois do primeiro susto com IA na empresa. Cada uma é respondida por uma parte do produto que já existe — e a licença decide quem vê cada parte.

Ver

Quem usa IA, que serviço, em que máquina e durante quanto tempo — no navegador e nas aplicações instaladas, dia a dia e hora a hora.

Decidir

Uma lista de IA homologada e autorizações por grupo de máquinas. O que fica fora da regra aparece em separado, com tempo e pessoa.

Conter

A regra escolhe a reação: guardar evidência, avisar o gestor por e-mail no momento ou fechar o programa ou o separador.

Apurar

O que foi colado na IA e de onde veio, o que voltou para um documento e que ficheiros o próprio agente de IA gravou no disco.

Uso de IA

Primeiro, o retrato.

Uma política escrita sem medição não passa de um palpite. O ecrã de uso de IA conta o que o agente viu: serviço, tempo, pessoa e máquina, separados pela situação de homologação.
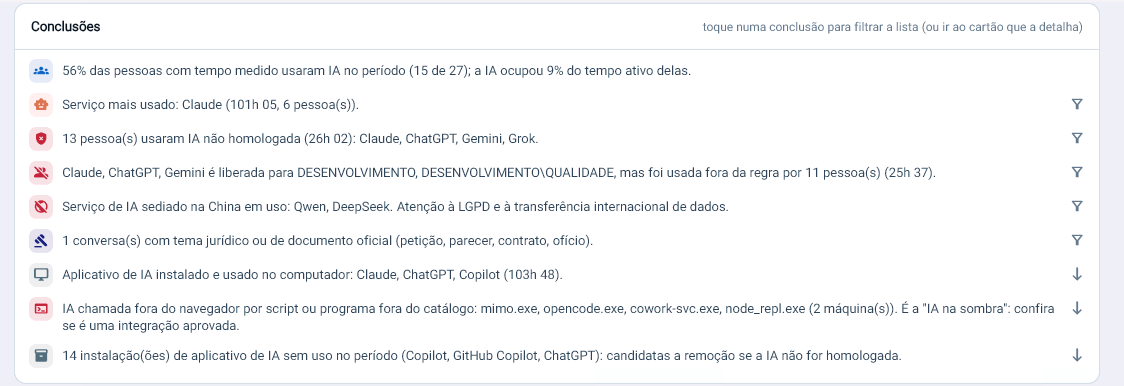
Conclusões do ecrã Uso de IA do Trauma Zer0: serviço mais usado, pessoas a usar IA não homologada, serviço sediado na China em uso, conversa com tema jurídico e IA chamada fora do navegador
As conclusões vêm escritas. 56% das pessoas com tempo medido usaram IA no período; 13 delas num serviço não homologado. O produto aponta um serviço sediado na China em uso (Qwen, DeepSeek), uma conversa com tema jurídico e programas que chamam IA por fora do navegador.
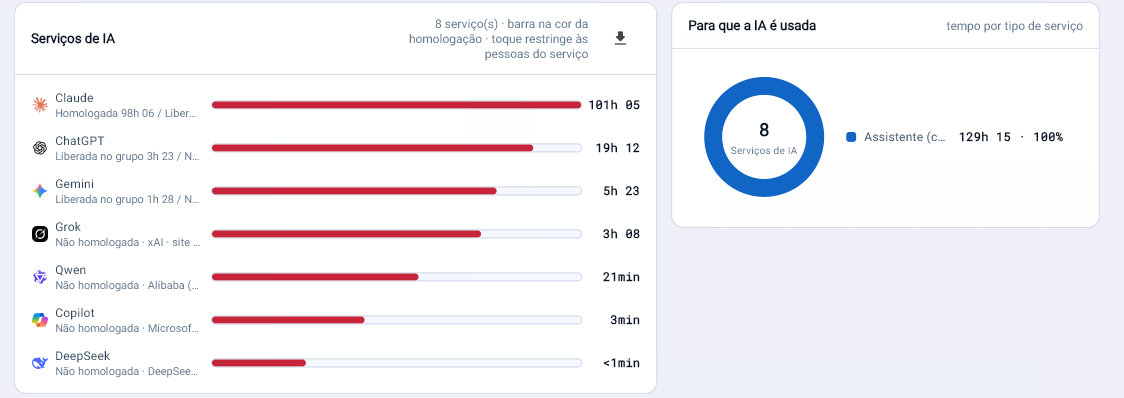
Serviços de IA usados no parque, com o tempo de cada um e a cor da situação de homologação: Claude, ChatGPT, Gemini, Grok, Qwen, Copilot e DeepSeek
Serviço a serviço. Claude com 101 horas, ChatGPT com 19, Gemini com 5, e a cauda de Grok, Qwen, Copilot e DeepSeek. A barra tem a cor da situação de cada um; tocar no serviço restringe às pessoas que o usaram.
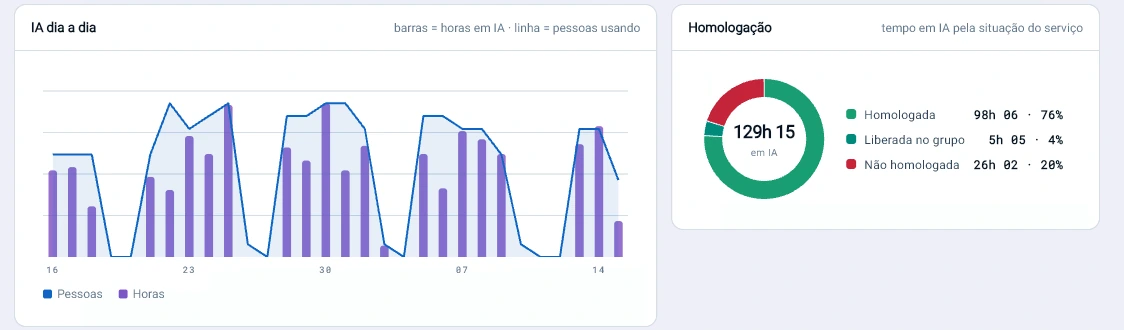
Gráfico de uso de IA dia a dia, com horas em IA em barras e pessoas a usar em linha, e o anel de homologação: 76% homologada, 4% autorizada no grupo e 20% não homologada
Quanto do uso está dentro da regra. 76% do tempo em IA foi em serviço homologado, 4% em serviço autorizado só para o grupo e 20% fora. É este último número que a política precisa de reduzir.

Ecrãs de um parque real em operação. Nomes de pessoas, de máquinas e de empresas são fictícios; números, percentagens e interface estão intactos.

Homologação

Autorizar não é o contrário de bloquear.

Proibir toda a IA empurra o uso para o telemóvel, onde ninguém mede nada. O caminho que funciona é homologar o que a empresa aceita, autorizar por grupo o que um setor precisa e ver o resto.
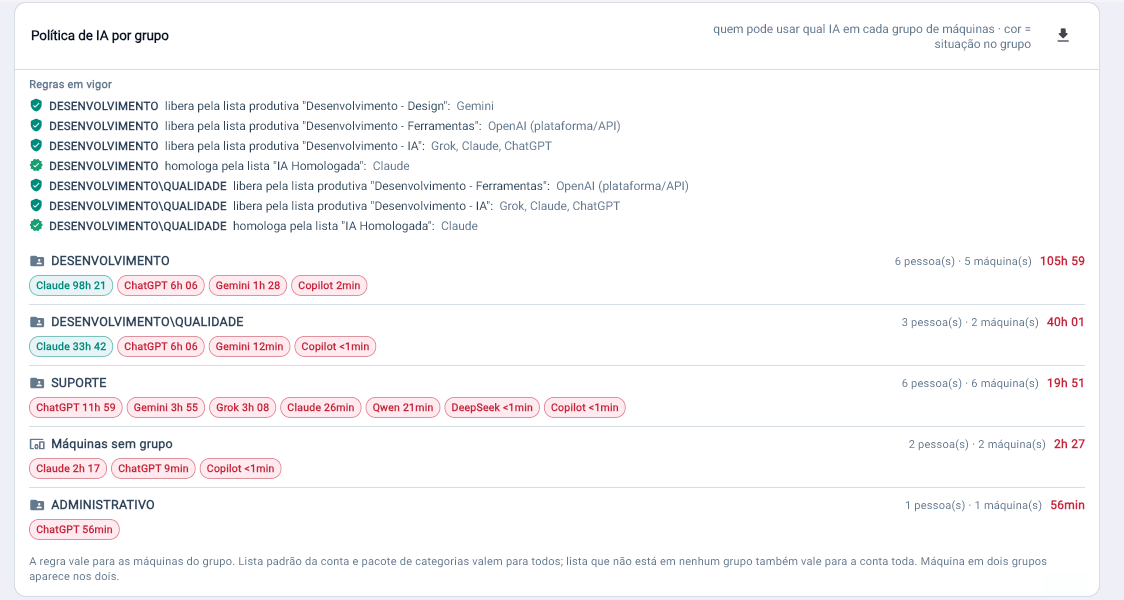
Política de IA por grupo no Trauma Zer0: regras em vigor que homologam e autorizam serviços para os grupos de desenvolvimento, e o uso de cada grupo com a cor da situação de cada serviço
A regra por grupo de máquinas. O grupo de desenvolvimento tem uma lista homologada e autorizações próprias; o suporte usa o ChatGPT durante quase 12 horas sem nenhuma regra que o autorize. Cada etiqueta mostra serviço, tempo e, pela cor, se está dentro ou fora.
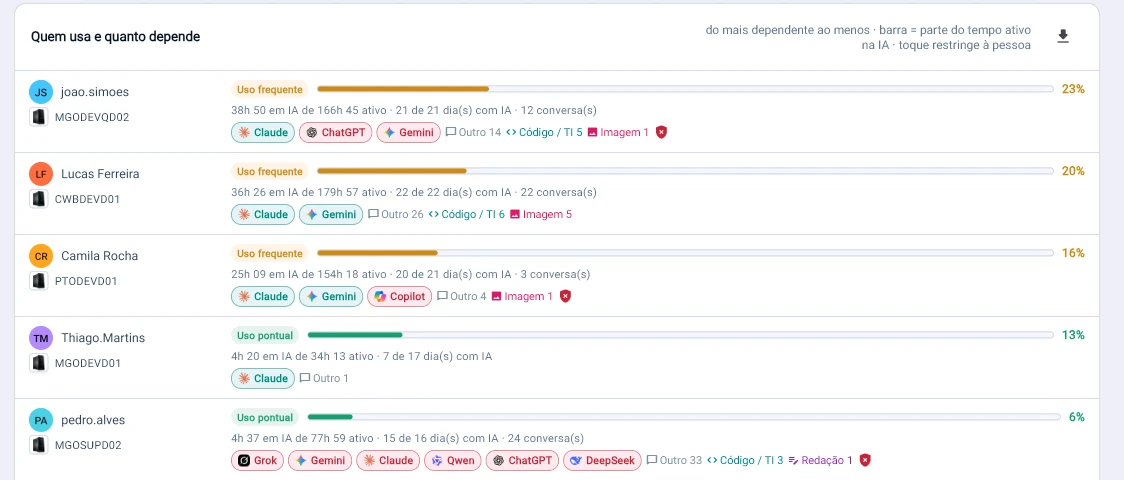
Lista de quem usa IA e quanto depende dela, com a parte do tempo ativo em IA, dias com uso, número de conversas e tipo de pedido de cada pessoa
Uso frequente não é problema; dependência sem regra é. Para cada pessoa, a parte do tempo ativo que foi para a IA, em quantos dias, quantas conversas e de que tipo — código, imagem, redação. O ecrã mostra o hábito, não o conteúdo.

IA na sombra

O que fala com IA sem passar pelo navegador.

Bloquear o site do ChatGPT não resolve quando um script na máquina chama a API diretamente. O Tz0 cruza o que está instalado com as ligações de rede de cada programa e separa o que é aplicação de IA conhecida do que ninguém declarou.
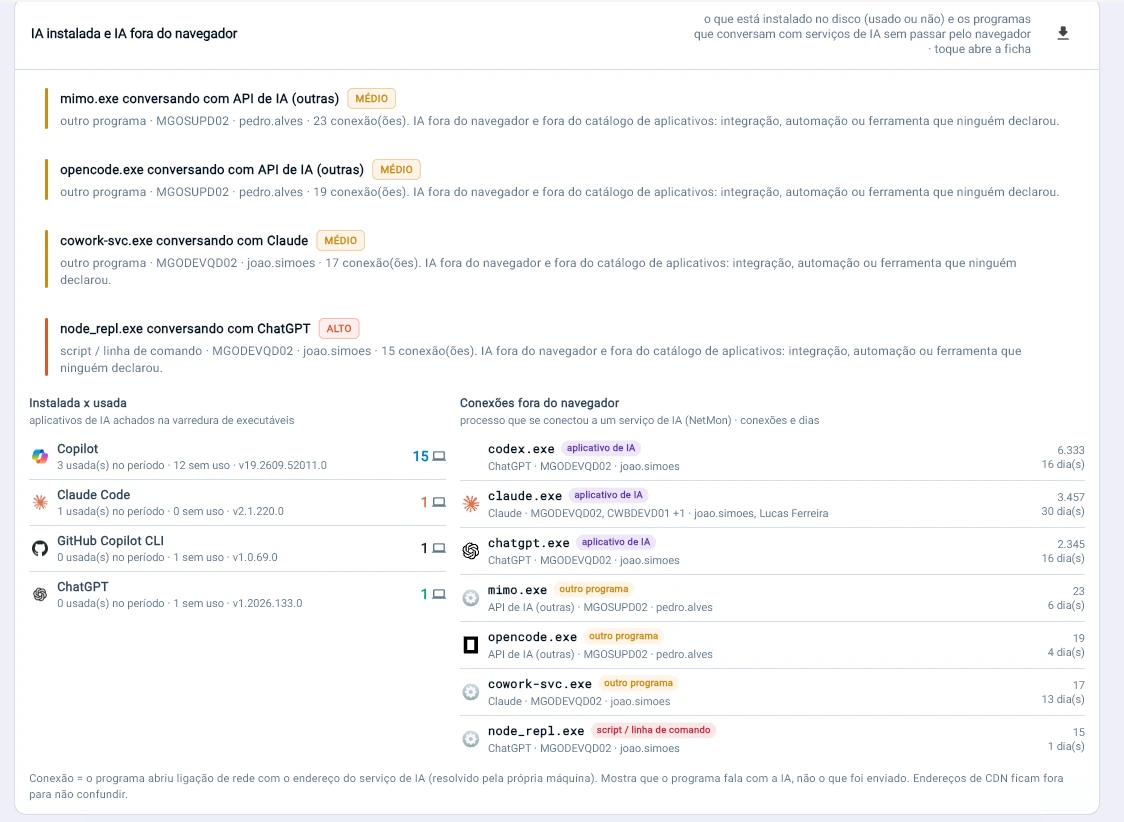
Ecrã IA instalada e IA fora do navegador: programas a comunicar com APIs de IA com nível de risco, aplicações de IA instaladas versus usadas e ligações de processos a serviços de IA
Programa, máquina, ligações e risco. Quatro programas fora do catálogo a comunicar com serviços de IA, um deles marcado como alto por ser de linha de comandos. Ao lado, o Copilot instalado em 15 máquinas e usado em 3 — candidato a remoção se não for homologado. A ligação prova que o programa falou com a IA; o que foi enviado é assunto do Forensics.

Contas de IA

A ferramenta certa na conta errada.

O Tz0 lê o plano e o e-mail no próprio ecrã da ferramenta de IA e separa quem usa a conta da empresa de quem usa a conta pessoal, ou as duas ao mesmo tempo.
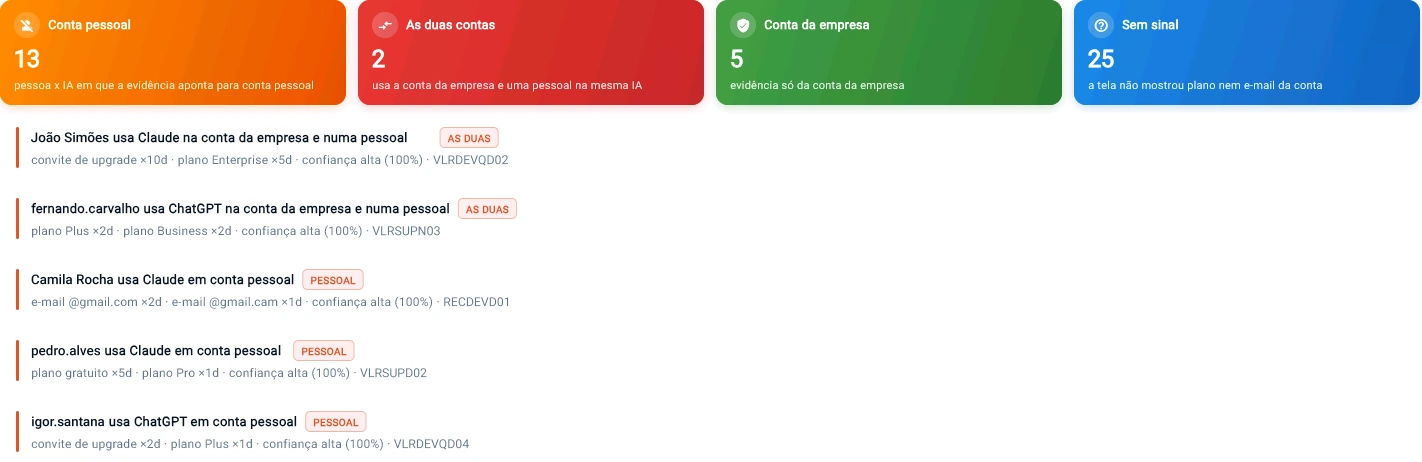
Captura da consola Tz0: Conta da empresa ou conta pessoal?
Conta da empresa ou conta pessoal? Ao ler o plano e o e-mail no próprio ecrã da IA, o Tz0 encontrou 13 casos de IA usada em conta pessoal e 2 de pessoas com as duas contas na mesma IA, contra 5 só na conta da empresa.

Tz0 Security

A regra escolhe a reação.

Nem toda a IA fora da regra merece bloqueio. A política do Security tem três degraus — monitorizar, avisar e bloquear — e cada regra regista o que fez, para que a empresa possa mostrar depois que a norma era cumprida.
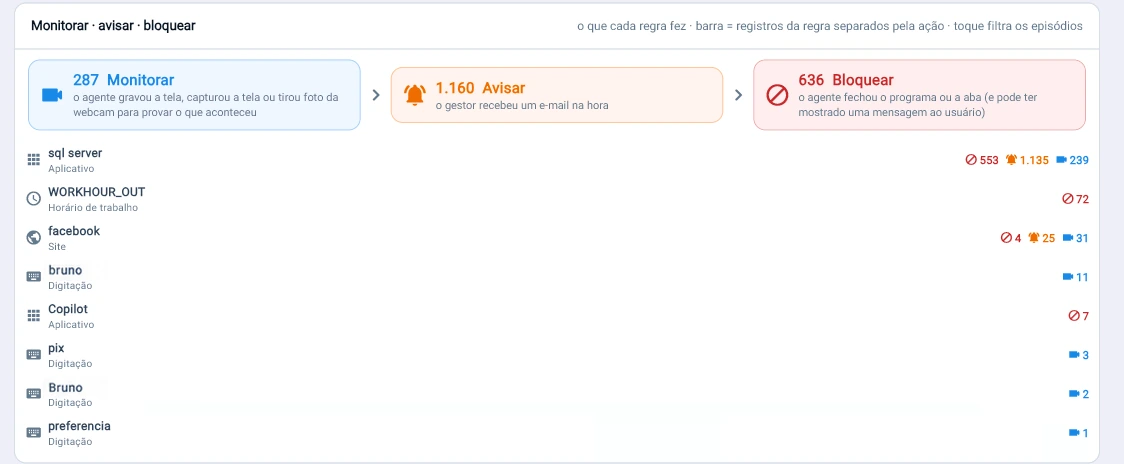
Painel monitorizar, avisar e bloquear do Tz0 Security, com 287 monitorizações, 1.160 avisos e 636 bloqueios no período, e a lista de regras com o que cada uma fez, incluindo 7 bloqueios do Copilot
Três degraus, um contador para cada um. 287 vezes o agente guardou evidência, 1.160 vezes o gestor recebeu e-mail no momento, 636 vezes o programa ou o separador foi fechado. Entre as regras, o Copilot bloqueado 7 vezes.
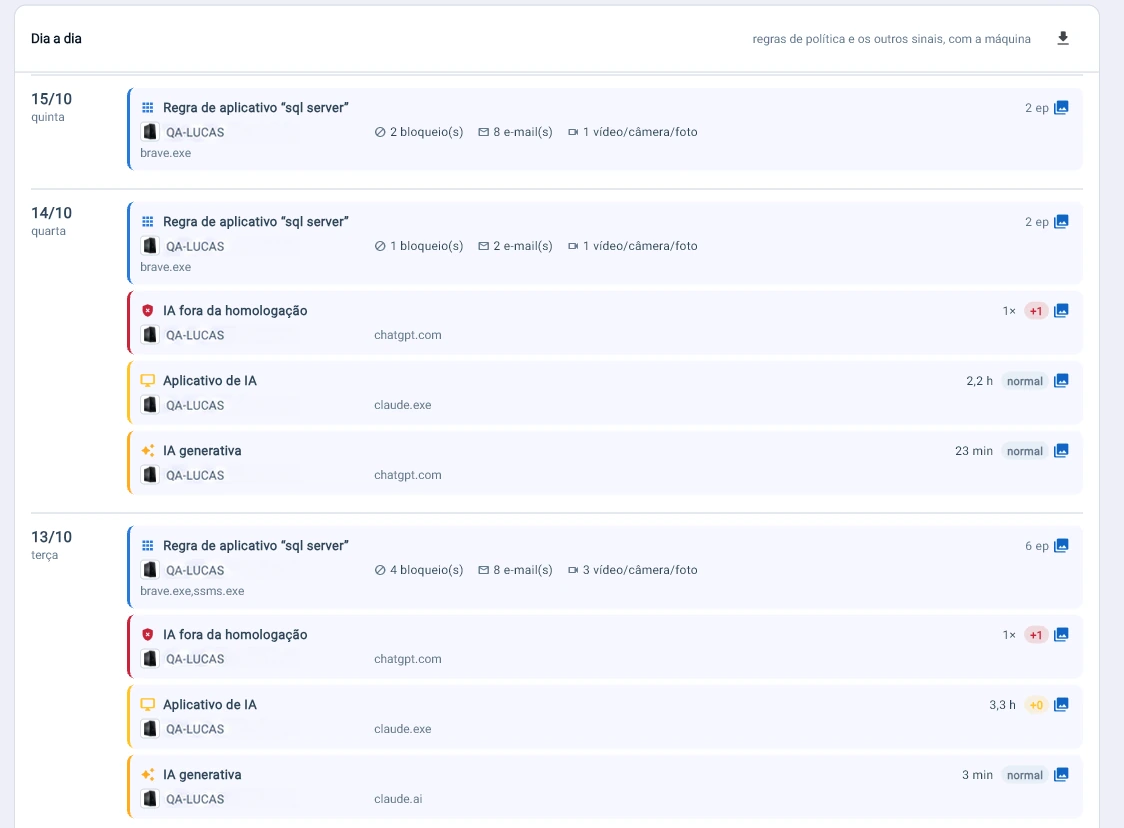
Diário de risco de uma máquina no Tz0 Security, dia a dia, com eventos de IA fora da homologação, aplicação de IA e IA generativa ao lado das restantes regras de política
A IA entra no mesmo diário que o resto. Por máquina e por dia: IA fora da homologação, aplicação de IA aberta durante horas, uso de IA generativa no navegador — ao lado das outras regras de política, com a evidência à distância de um toque.

Tz0 Forensics

Quando a pergunta é o que foi enviado.

Depois de uma fuga de dados, a pergunta deixa de ser se alguém usa IA e passa a ser o que saiu da empresa através dela. Esta parte é do Forensics e só aparece para quem tem a licença do módulo.
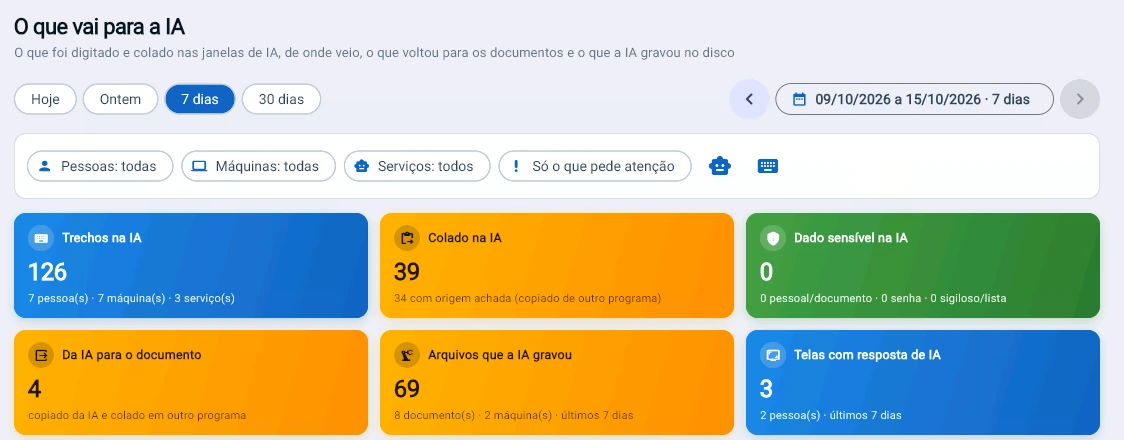
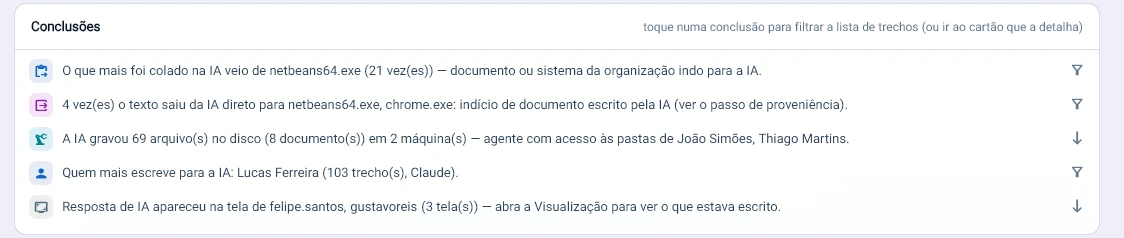
Ecrã O que vai para a IA do Tz0 Forensics: 126 excertos digitados em IA, 39 colados, nenhum dado sensível, 4 textos da IA levados para documento, 69 ficheiros gravados pela IA e 3 ecrãs com resposta de IA
Sete dias, seis números. 126 excertos escritos em janelas de IA, 39 colados de outro programa, nenhum com dados sensíveis detetados, 4 textos que saíram da IA diretamente para outro programa e 69 ficheiros gravados pelo próprio agente de IA.
Conclusões do Tz0 Forensics sobre IA: origem do que foi colado, texto que saiu da IA para documento, ficheiros gravados pela IA e quem mais escreve para a IA
De onde veio e para onde foi. O que mais foi colado na IA saiu de uma ferramenta de desenvolvimento — documentos ou sistemas da organização a ir para fora. E o caminho inverso: quatro vezes o texto da IA foi colado num editor ou no navegador, indício de documento escrito por IA.
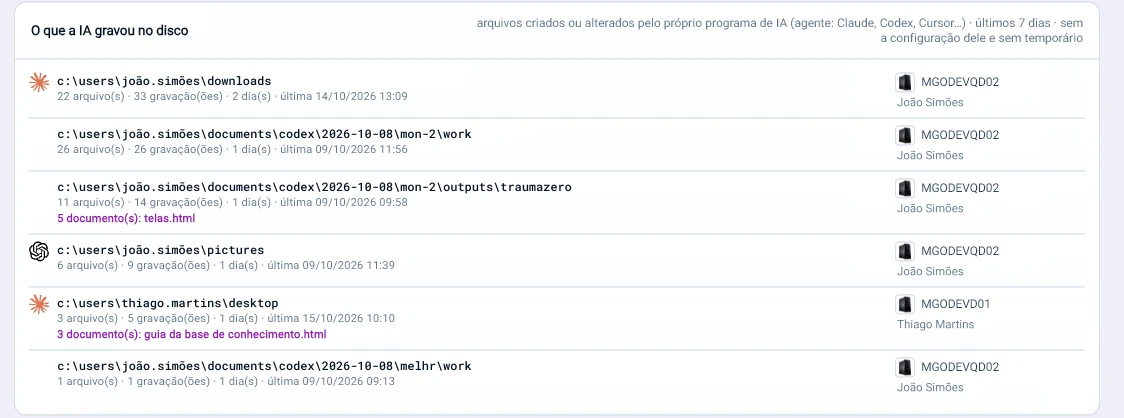
Lista do que a IA gravou no disco: pastas de utilizador onde agentes de IA criaram ou alteraram ficheiros, com número de ficheiros, gravações e máquina
O que o agente de IA gravou. Pastas de utilizador onde um agente de IA criou ou alterou ficheiros, com a máquina e o dia.
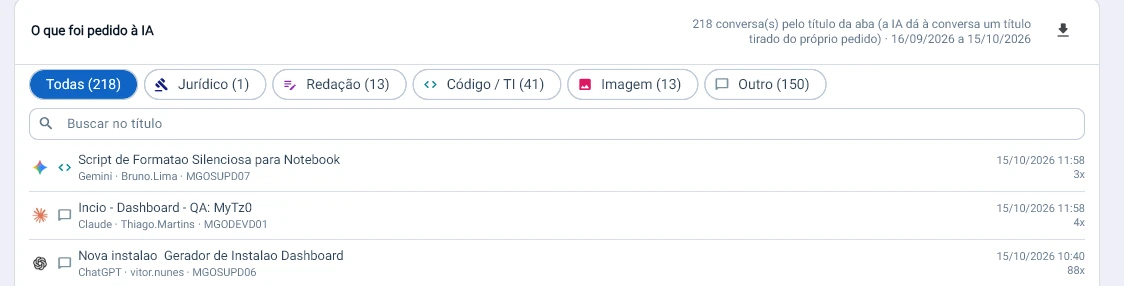
Ecrã O que foi pedido à IA, com 218 conversas classificadas pelo título em jurídico, redação, código, imagem e outro
O que foi pedido, pelo título. 218 conversas separadas em jurídico, redação, código, imagem e outro — pelo título que a própria IA dá à conversa.

O que cada perfil vê é decidido pela licença, não pela boa vontade do administrador: um cliente sem Forensics não vê esta parte.

RGPD

IA sediada fora da UE é transferência internacional de dados.

Colar um documento num serviço de IA alojado fora da União Europeia é transferir dados pessoais para um país terceiro — e o RGPD trata disso nos artigos 44 a 49. O Tz0 aponta quando um serviço sediado fora entra em uso, para que a decisão seja da empresa, não do acaso.
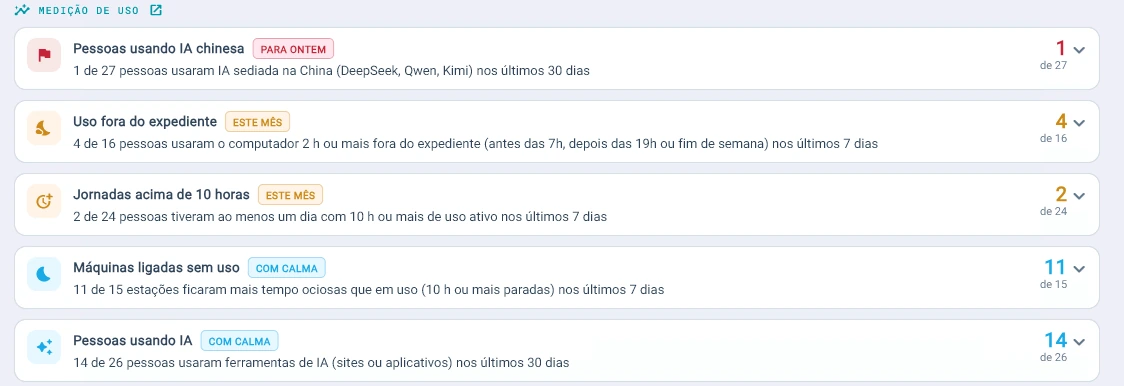
Conclusões calculadas pelo servidor do Trauma Zer0, com destaque para pessoas a usar IA chinesa, marcado como para ontem, ao lado de uso fora do expediente e jornadas longas
O alerta chega sem ninguém o procurar. 1 de 27 pessoas usou IA sediada na China nos últimos 30 dias — marcado como para ontem, entre as conclusões que o servidor calcula para o ambiente. A adequação completa está no plano de adequação ao RGPD.

Transparência

Como o próprio Tz0 usa IA.

Alguns ecrãs têm um botão Análise da IA, com Claude ou OpenAI à escolha. Nada é enviado sozinho: a análise só é feita quando alguém clica em Gerar análise, e o que segue é o recorte daquele ecrã — totais, motivos e contagens. Os dispositivos ficam de fora, e o próprio ecrã indica-o ao lado do botão.

Traga a sua política de IA. Nós mostramos o que ela já apanha no seu parque.

Conversa técnica de 30 minutos: conta-nos como a empresa trata a IA hoje, e nós mostramos o que o Tz0 mede, autoriza e bloqueia — no seu cenário, não num exemplo.