RGPD e proteção de dados
O RGPD não pergunta se cumpre. Pede que o demonstre.
Pelo princípio da responsabilidade (art. 5.º, n.º 2, do RGPD), não basta cumprir: é preciso conseguir demonstrá-lo. O Trauma Zer0 junta a evidência posto a posto — cifragem, registo, deteção e resposta a incidentes —, guardada no servidor da própria empresa, para o encarregado da proteção de dados (EPD) responder à CNPD com factos.
As quatro frentes
Mapear, proteger, detetar, notificar.
Numa auditoria ninguém pergunta se a política existe. Pergunta o que aconteceu, quem o fez, quando, e onde está o registo. Cada frente abaixo responde a um artigo do RGPD com uma parte da plataforma.
Mapear e proteger
Um portátil perdido com o disco cifrado é um incidente. Sem cifragem, é uma notificação.
O artigo 32.º do RGPD cita a cifragem pelo nome, e o artigo 34.º, n.º 3, alínea a), dispensa a comunicação aos titulares quando os dados perdidos estavam cifrados. O inventário do Tz0 mostra, máquina a máquina e sem questionário, onde estão os dados e o que os protege.
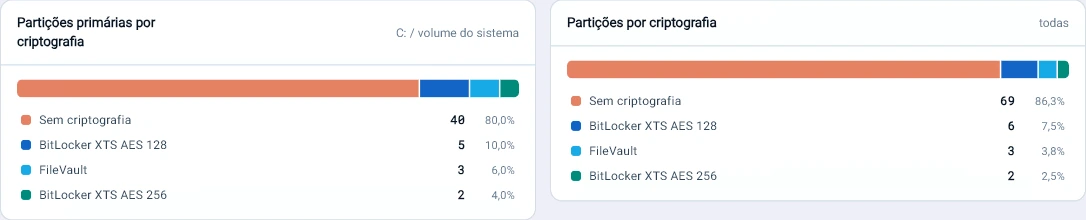
Artigo 32.º, n.º 1
O que o artigo 32.º pede, e onde está no Tz0.
O RGPD fala a língua do produto: quase todas as medidas de segurança que o artigo enumera têm um ecrã no Trauma Zer0.
| Art. 32.º, n.º 1 | O que pede | Onde aparece no Tz0 |
|---|---|---|
| Alínea a) | Pseudonimização e cifragem dos dados pessoais | Tz0 Security: cifragem de disco, com a meta da empresa, os volumes expostos e as chaves sem custódia. |
| Alínea b) | Confidencialidade, integridade, disponibilidade e resiliência dos sistemas | Proteção (antivírus e firewall por máquina), bloqueio de suportes amovíveis e partilhas de rede abertas. |
| Alínea c) | Restabelecer a disponibilidade e o acesso aos dados após um incidente | Item do plano para as cópias de segurança com teste de reposição, com a evidência registada. |
| Alínea d) | Testar, apreciar e avaliar regularmente a eficácia das medidas | Continuidade: o item feito volta a abrir sozinho quando o controlo deixa de valer, e os compromissos periódicos avisam antes de vencer. |
Plano de adequação
Cerca de oitenta itens, e o produto marca sozinho o que já está feito.
O módulo de adequação ao RGPD organiza o trabalho em nove temas — governação, mapeamento e registo, acesso, saída de dados, estação e rede, físico e descarte, fornecedor, incidente e pessoas. Cada item indica o artigo do RGPD e, quando se aplica, da Lei n.º 58/2019. O que depende de controlo técnico, o Tz0 verifica a partir do que o agente já envia; o que depende de pessoas, a empresa marca com autor, data e evidência. O uso de IA, que se tornou um capítulo próprio da adequação, tem uma página à parte: governação de IA.
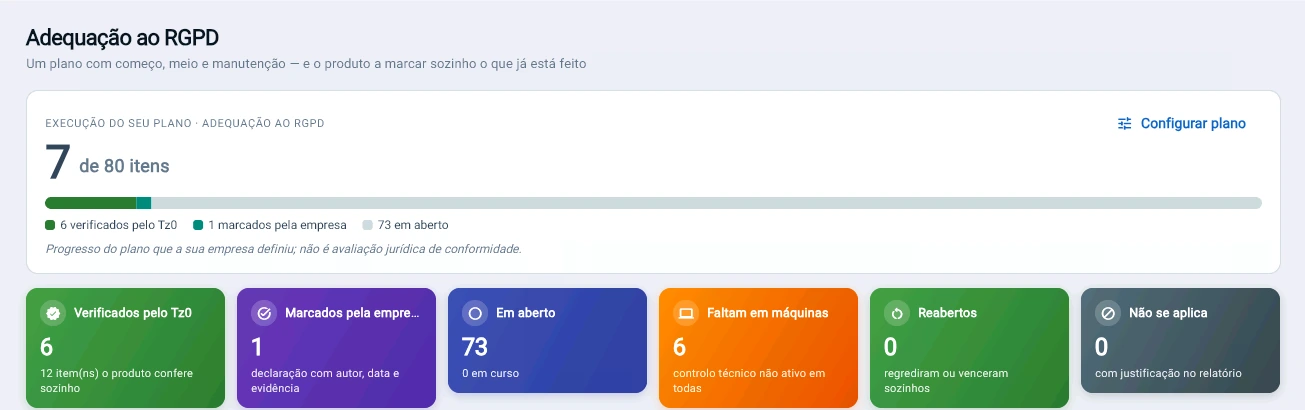
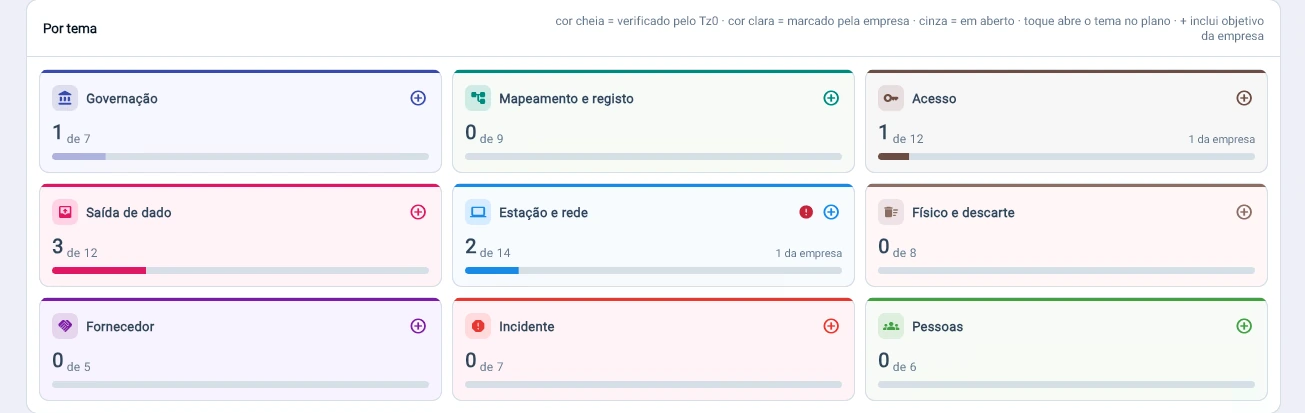
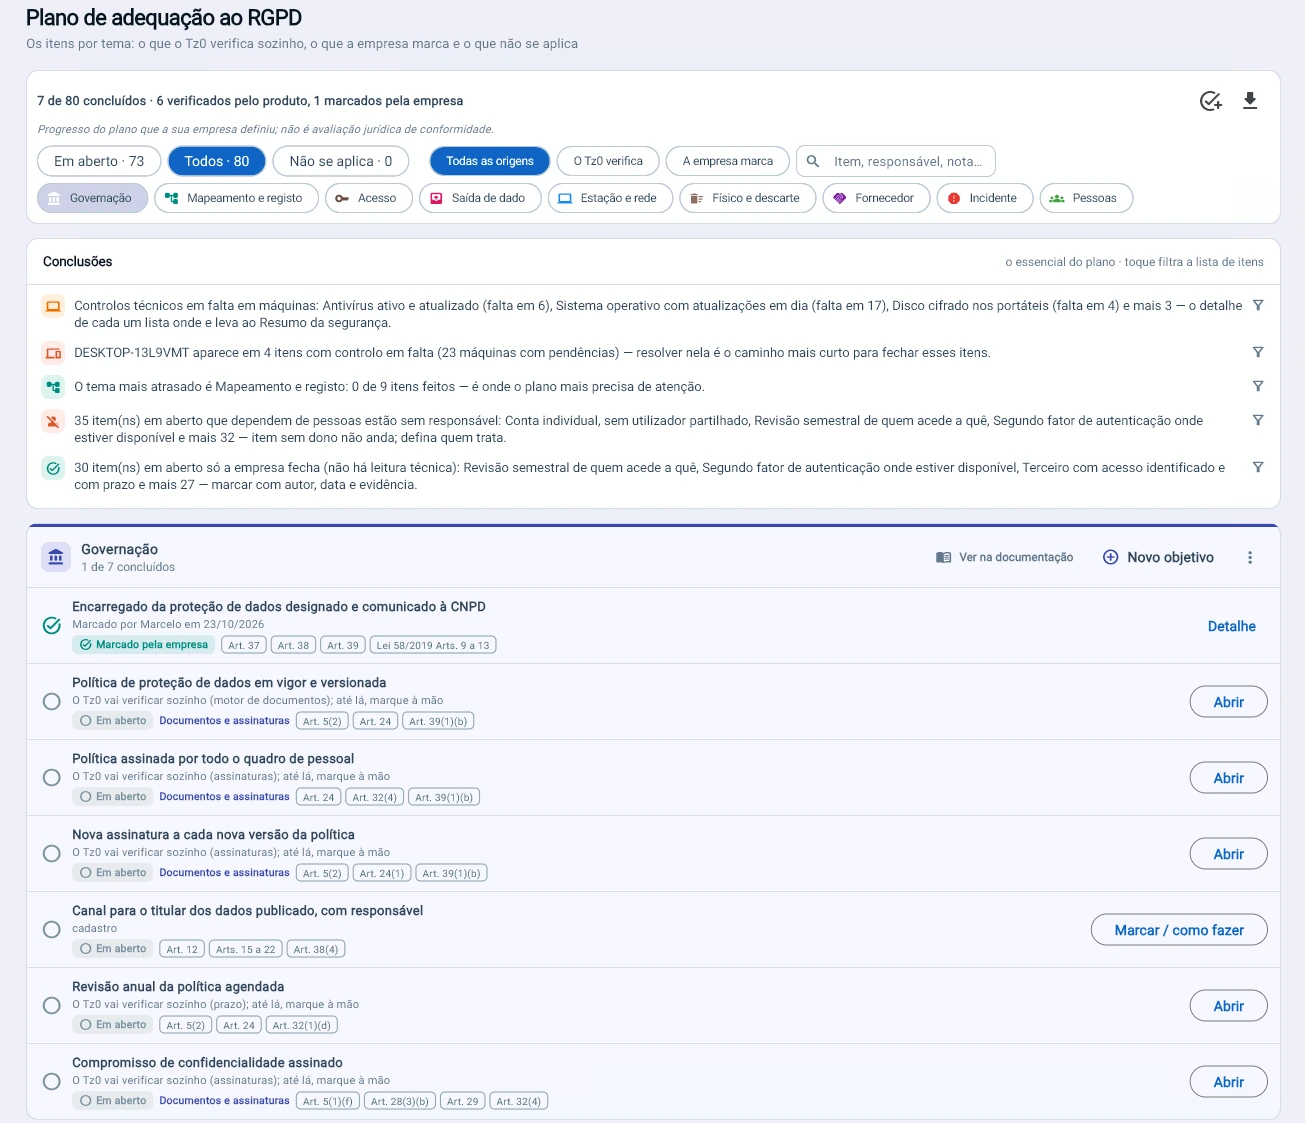
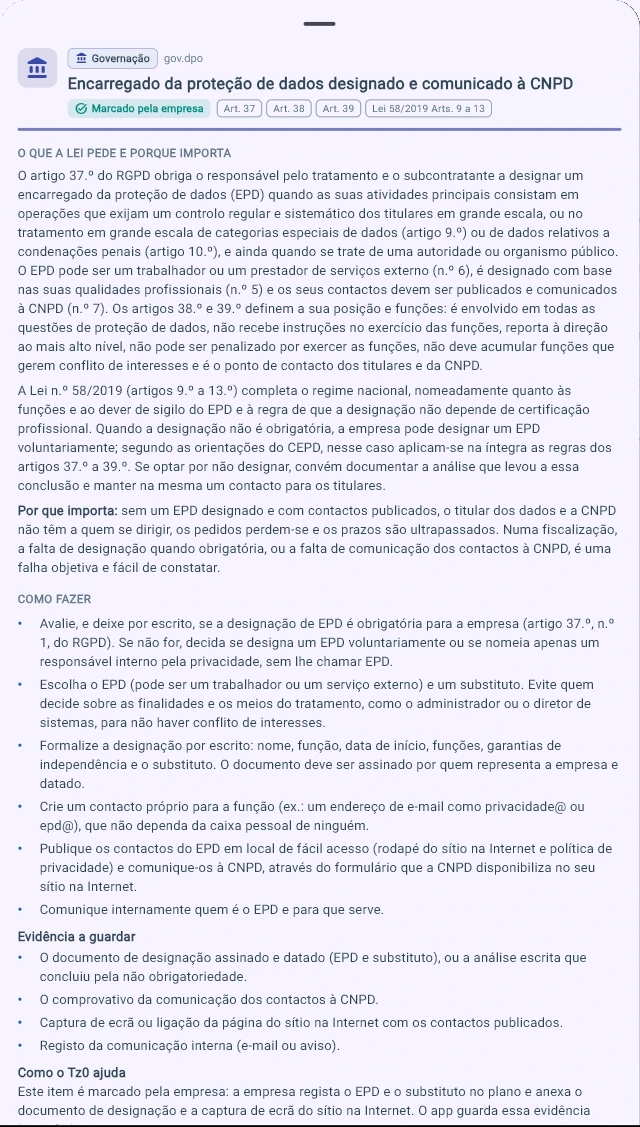
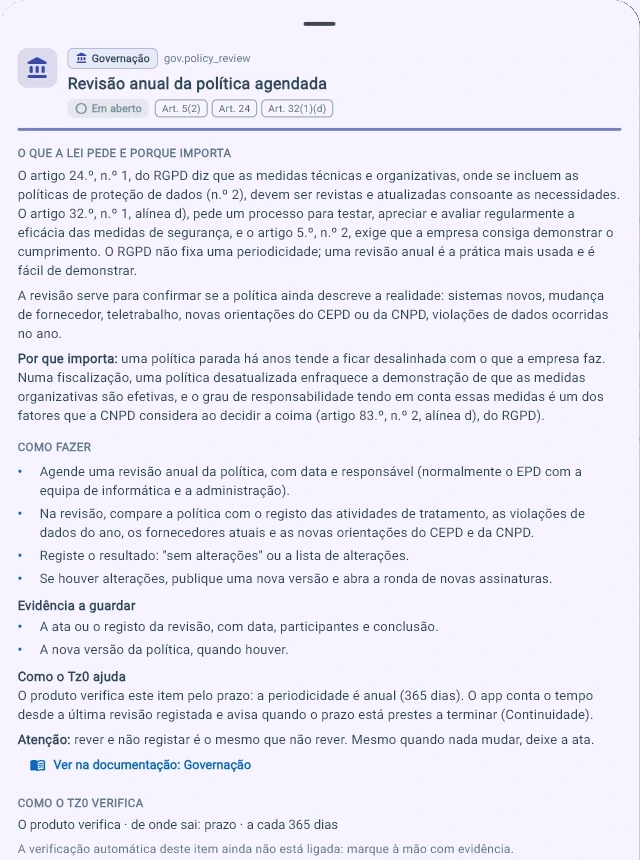
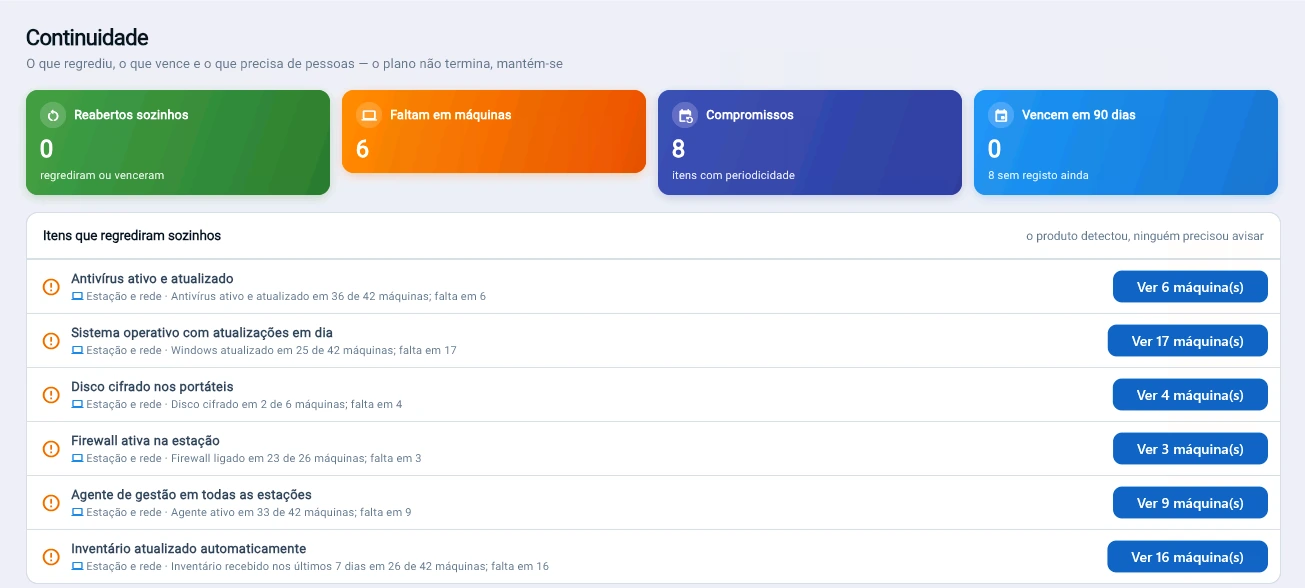
Ecrãs de um parque real em operação, com números, percentagens e interface intactos.
Porque é que on-premise pesa aqui
Os dados pessoais não mudam de custódia para serem protegidos.
Aviso honesto
Uma ferramenta não substitui um programa de privacidade.
O Trauma Zer0 executa controlo técnico e produz evidência. Não escreve a política, não faz a avaliação de impacto sobre a proteção de dados (AIPD), não define os fundamentos de licitude e não exerce as funções do EPD. A empresa que compra uma ferramenta a pensar que comprou conformidade descobre o contrário na primeira fiscalização.
Traga o seu registo de atividades de tratamento.
Conversa técnica de 30 minutos: descreva-nos onde circulam hoje os dados pessoais, e indicamos o que a plataforma controla e o que fica a cargo do processo.