Em agosto de 2026, o Brasil surgiu em sexto lugar no ranking mundial de reivindicações de ransomware — 23 casos assumidos por grupos criminosos no mês, empatado com o México, segundo a monitorização da ThreatVectr sobre dados do Ransomware.live.
A maioria das empresas atingidas recupera os ficheiros. O Sophos Ransomware Report 2026, feito com líderes de TI e de segurança de empresas brasileiras atacadas no último ano, mostra que 85% delas usaram backups para restaurar dados cifrados — mais do que os 73% registados em 2025.
O ficheiro volta. A pergunta que fica é outra: o que aconteceu, exatamente, em cada máquina, entre a entrada do atacante e o momento em que o backup entrou em ação?
Esta pergunta não desaparece com o resgate pago. A auditoria interna, a seguradora e, quando há dados pessoais envolvidos, a CNPD fazem-na mais cedo ou mais tarde.
E quem não tem a resposta pronta costuma descobri-lo no pior momento: a meio de uma perícia, de uma negociação de apólice ou de um pedido formal de esclarecimentos.
Um ataque que cresceu, não que desapareceu
Entre janeiro e 9 de agosto de 2026, as empresas brasileiras somaram 123 ataques de ransomware reivindicados, contra 148 em todo o ano de 2025. Ao ritmo atual, 2026 fecha bem acima do ano anterior. O ransomware entrou de vez na lista dos problemas de TI que levam à perda de dados mais caros de reverter no Brasil.
No mundo, foram 1.070 organizações reivindicadas só em agosto de 2026, uma subida de cerca de 10% face a julho — o dado é da ThreatVectr. Não é um pico isolado. É um novo patamar.
Para quem gere um parque grande, o número que importa não é a posição no ranking. É a probabilidade, cada vez maior, de a próxima linha desta estatística ter o nome da própria empresa.
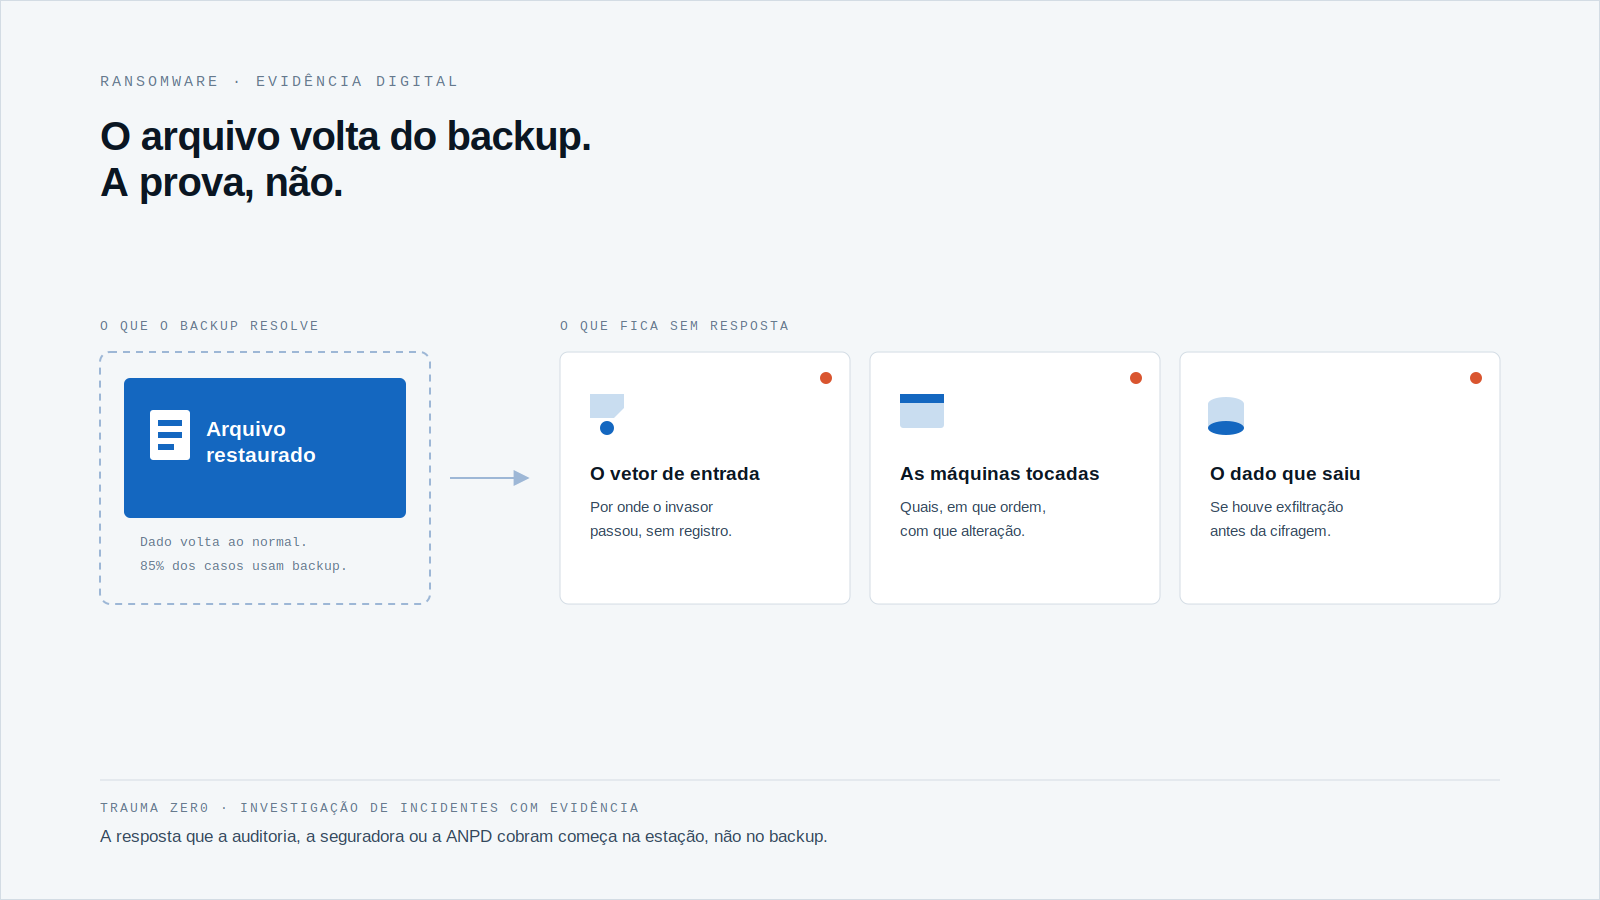
O backup resolve o ficheiro. Não resolve a pergunta.
O pedido de resgate mediano no Brasil subiu 63% num ano: de US$ 392,5 mil em 2025 para US$ 640 mil em 2026, segundo a Sophos. Em 56% dos ataques, os dados chegaram a ser cifrados.
Pagar ou restaurar a partir do backup devolve o ficheiro. Não devolve a reconstrução do que aconteceu em cada posto de trabalho afetado.
O que o backup não devolve
- Por onde entrou o atacante — e se a porta continua aberta.
- Que máquinas tiveram ficheiros alterados, copiados ou apagados, e por que ordem.
- Se houve dados exfiltrados antes da cifragem, e quais.
- Que credencial foi usada, por quem e quando.
A resposta tem de valer como prova, não como suspeita.
Sem estas respostas, o processo interno fecha com uma suspeita. É o que sobra quando a única prova guardada é o ficheiro recuperado.
A seguradora pede a mesma reconstrução antes de libertar a cobertura. E se algum dos ficheiros afetados tinha dados pessoais, a exigência não é diferente: mostrar o que foi acedido, quando e por quem — com registo, não com estimativa.
A porta de entrada continua a ser a mais simples
O e-mail malicioso continua a ser a causa técnica mais comum de ransomware no Brasil, presente em 37% dos ataques, segundo a Sophos. A vulnerabilidade explorada desceu de 44% para 24% no mesmo período; o phishing responde por outros 18%.
Boa parte do acesso indevido que vem depois passa por falhas banais — como pastas de rede esquecidas e abertas a todo o departamento. A prevenção reduz a probabilidade de entrada. Não substitui saber o que aconteceu quando a entrada acontece na mesma.
Dar formação à equipa contra o phishing ajuda. Corrigir vulnerabilidades conhecidas ajuda ainda mais. Mas nenhuma das duas coisas garante que a próxima tentativa vai falhar — e é para esse cenário que a reconstrução tem de estar preparada com antecedência, e não improvisada depois.
Como o Tz0 Forensics reconstrói o que aconteceu
O Tz0 Forensics instala no posto de trabalho um rastreio que regista ações — alteração de ficheiros, navegação, uso de recursos, conversas em aplicações de mensagens — e reconstrói ficheiros apagados, identificando quem alterou, criou ou removeu cada pasta.
Durante o uso de ferramentas financeiras, de contabilidade ou de acesso remoto, grava a sessão segundo a segundo. Um alerta programável dispara durante um evento suspeito, com captura de ecrã, vídeo e áudio anexados como prova. Há também reconstrução nativa de palavras-passe em mais de 300 mecanismos — browser, FTP e cliente de e-mail.
A investigação segue cinco etapas: autorizar, com âmbito definido; recolher, em silêncio; preservar, no servidor; analisar; e exportar como pacote de prova para o processo — interno, da seguradora ou regulatório.
A consola web pesquisa por palavra-chave: uma pesquisa por “pagamento”, por exemplo, devolve os registos com a máquina, a pessoa, o programa e a janela envolvidos. É a diferença entre dizer “algo aconteceu naquele posto de trabalho” e apontar exatamente o quê, com quem e quando.
Se o incidente acontecer hoje, a resposta já está pronta?
O resgate pago, ou o backup restaurado, encerra o problema operacional. Não encerra a pergunta que a auditoria, a seguradora ou a CNPD vão fazer sobre cada máquina afetada.
Quem já sabe reconstruir o que aconteceu responde a essa pergunta com prova. Quem não sabe responde com suspeita — ou não responde.
Isto não se resolve depois do incidente. O rastreio tem de estar instalado, a recolha silenciosa tem de estar ativa e a cadeia de custódia tem de existir antes de qualquer alerta soar — senão os dados vão faltar precisamente quando mais importam. Peça uma avaliação do Trauma Zer0 e veja o que fica registado hoje no seu parque.