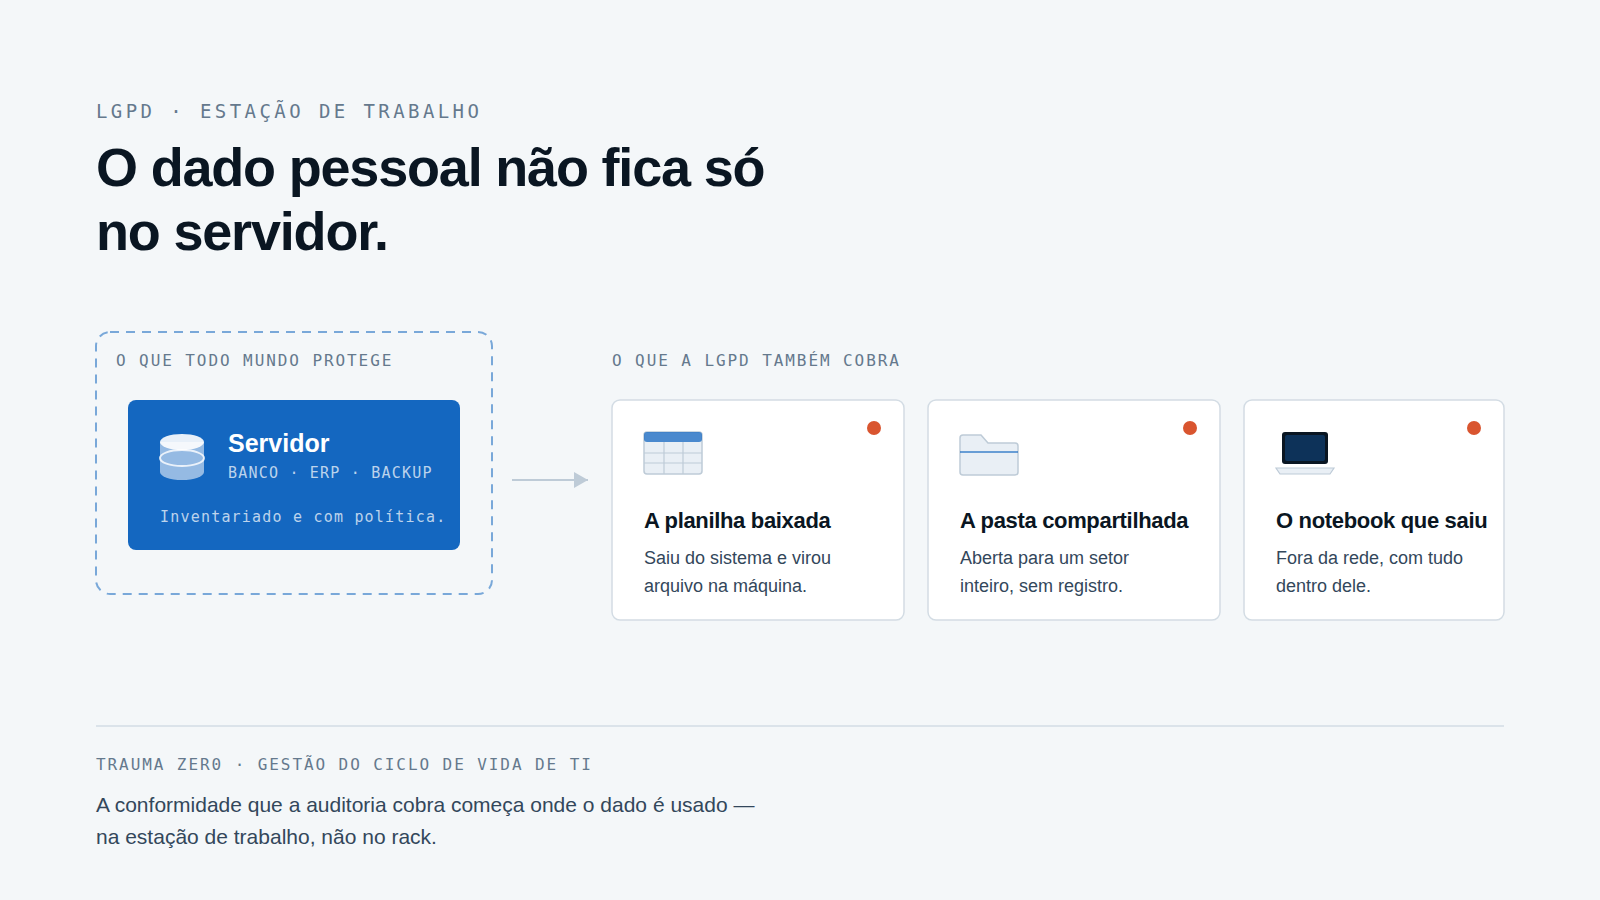
Os projetos de conformidade com o RGPD começam quase sempre pelos sistemas corporativos: ERP, CRM, processamento salarial, site. É o começo certo. O problema é que muitos terminam aí, e os dados pessoais não ficam só aí.
Onde os dados estão realmente
Basta pensar numa semana normal. Os recursos humanos exportam os salários para conferir. O comercial descarrega a lista de clientes para preparar uma reunião. O financeiro guarda as faturas numa pasta de rede. Alguém recebe um contrato por e-mail e guarda-o no ambiente de trabalho. Nenhuma destas ações é irregular — todas fazem parte do trabalho.
Mas o efeito acumulado é que cópias de dados pessoais se espalham pelos postos de trabalho, fora de qualquer controlo de sistema. E é exatamente aí que acontecem os incidentes: o portátil roubado, a pasta partilhada aberta, a pen USB levada, o computador de alguém que saiu da empresa e que ninguém desativou.
O que o art. 32 exige, em termos práticos
O regulamento fala em medidas técnicas e organizativas que garantam um nível de segurança adequado ao risco. Não há uma lista fechada, e isso assusta mais do que devia. Ao nível do posto de trabalho, as medidas que um encarregado de proteção de dados consegue defender perante a autoridade são bastante concretas:
- Inventário. Saber que equipamentos existem. Não é possível proteger o que não está na lista, nem responder a um incidente sem saber o que havia no computador afetado.
- Encriptação de disco com custódia da chave. Um portátil roubado com o disco encriptado muda inclusivamente a natureza da notificação da violação de dados.
- Controlo de acessos e de partilhas. A pasta aberta a Todos é, na prática, tratamento sem fundamento de licitude.
- Controlo de dispositivos amovíveis. Com política escrita e com registo do que foi ligado.
- Atualização. Uma falha conhecida e não corrigida é difícil de defender como diligência.
- Registo do que aconteceu. Sem rasto, a empresa nem consegue dimensionar o incidente, que é a primeira informação que a CNPD pede.
A pergunta a que o encarregado de proteção de dados tem de conseguir responder
Numa notificação de violação de dados, a primeira pergunta objetiva é sempre a mesma: que titulares dos dados foram afetados e que dados? Uma empresa sem visibilidade sobre os endpoints responde a isto por estimativa, o que é o pior cenário possível — obriga a notificar pelo pior caso, dentro das 72 horas, com todo o custo reputacional que isso traz.
Com inventário, estado da encriptação e registo de atividade, a resposta é um recorte: este computador, este utilizador, estes ficheiros, este período. O incidente não deixa de existir, mas passa a ter dimensão.
Onde ficam os dados do seu parque
Há uma consequência da arquitetura do Trauma Zer0 que vale a pena referir aqui, porque surge em todas as avaliações de fornecedores: o produto é instalado na infraestrutura do próprio cliente. O inventário, os registos e as evidências ficam no servidor do cliente, sob o seu controlo exclusivo. Nós não recebemos, não armazenamos nem acedemos a esses dados — o cliente é o responsável pelo tratamento e nós não somos subcontratantes dessa base.
Isto simplifica bastante o mapeamento de terceiros do programa de privacidade, e é uma das poucas coisas na conformidade com o RGPD que se resolve com uma decisão de arquitetura em vez de um contrato.
A página sobre o RGPD detalha como cada funcionalidade se enquadra nestes requisitos.