Plataforma / Tz0 Security
Módulo · aplicação de política
Tz0 Security
Política de segurança e DLP no endpoint
Escrever a norma de segurança é a parte fácil. A pergunta é outra: como você garante que ela está sendo cumprida em doze mil máquinas, agora, sem alguém olhando uma por uma?
Aplica a regra mesmo com a estação fora da rede · a evidência fica no seu servidor
Novo no Tz0 Security · governança de IA
A equipe já usa IA. O Tz0 mostra qual, quem e com o quê.
Uso de IA medido por pessoa e por máquina, homologação por grupo, bloqueio do que está fora da regra e a evidência do que foi enviado — no mesmo agente, com tudo no servidor da empresa.
Porta USB
A regra vai junto com a máquina.
Não importa se o equipamento está na rede da empresa, na casa do funcionário ou na estrada: a política de dispositivos removíveis viaja com ele. Pendrive fora da lista não monta, e a tentativa fica registrada com equipamento, usuário e horário.
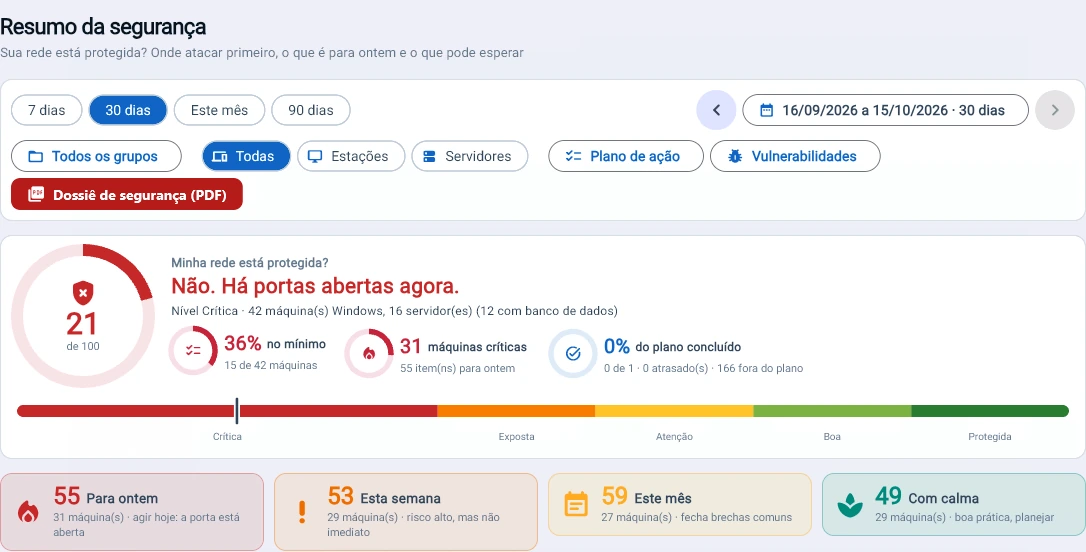
Captura do console, de um parque em operação. Identificação de máquina e de pessoa trocada; números intactos.
O que o módulo faz
Sete frentes de controle, um único agente.
Tudo abaixo é configurado no console e aplicado pelo agente na estação — com ou sem conexão com o servidor no momento da tentativa.
Bloqueios e regras
Define o que pode rodar, o que pode ser instalado e o que pode sair da máquina — por grupo, por setor ou por estação.
Snapshot de hardware
Fotografa a configuração física da máquina e avisa quando uma peça é trocada, removida ou aparece do nada.
Visibilidade em tempo real
O que está acontecendo no parque agora — não o que aconteceu no último inventário da madrugada.
Rastreio de equipamento extraviado
Notebook que sumiu continua reportando: onde apareceu, com que rede, com que usuário.
Controle de horário
Define a janela em que cada grupo pode operar e registra o que foi tentado fora dela.
Firewall em camada de aplicação
A regra não é só porta e IP: é qual programa pode falar, com quem e por onde.
Integração com políticas Windows
Convive com a GPO que já existe em vez de disputar com ela — e cobre o que a GPO não alcança.
Suporte a DLP
Impede a saída indevida de dado pessoal e registra a tentativa — a base da defesa em auditoria de LGPD.
Como funciona
Da regra escrita à evidência guardada.
O ciclo completo roda dentro da sua rede. Nenhuma etapa depende de serviço externo.
Evidência
Bloquear é metade. Provar é a outra.
Em auditoria, ninguém pergunta se a política existe — pergunta o que aconteceu no dia 14, quem tentou, o que foi bloqueado e onde está o registro. Cada tentativa vira um evento com carimbo de tempo, máquina, usuário e o conteúdo que motivou a regra.
Console
A política se escreve e se aplica no navegador.
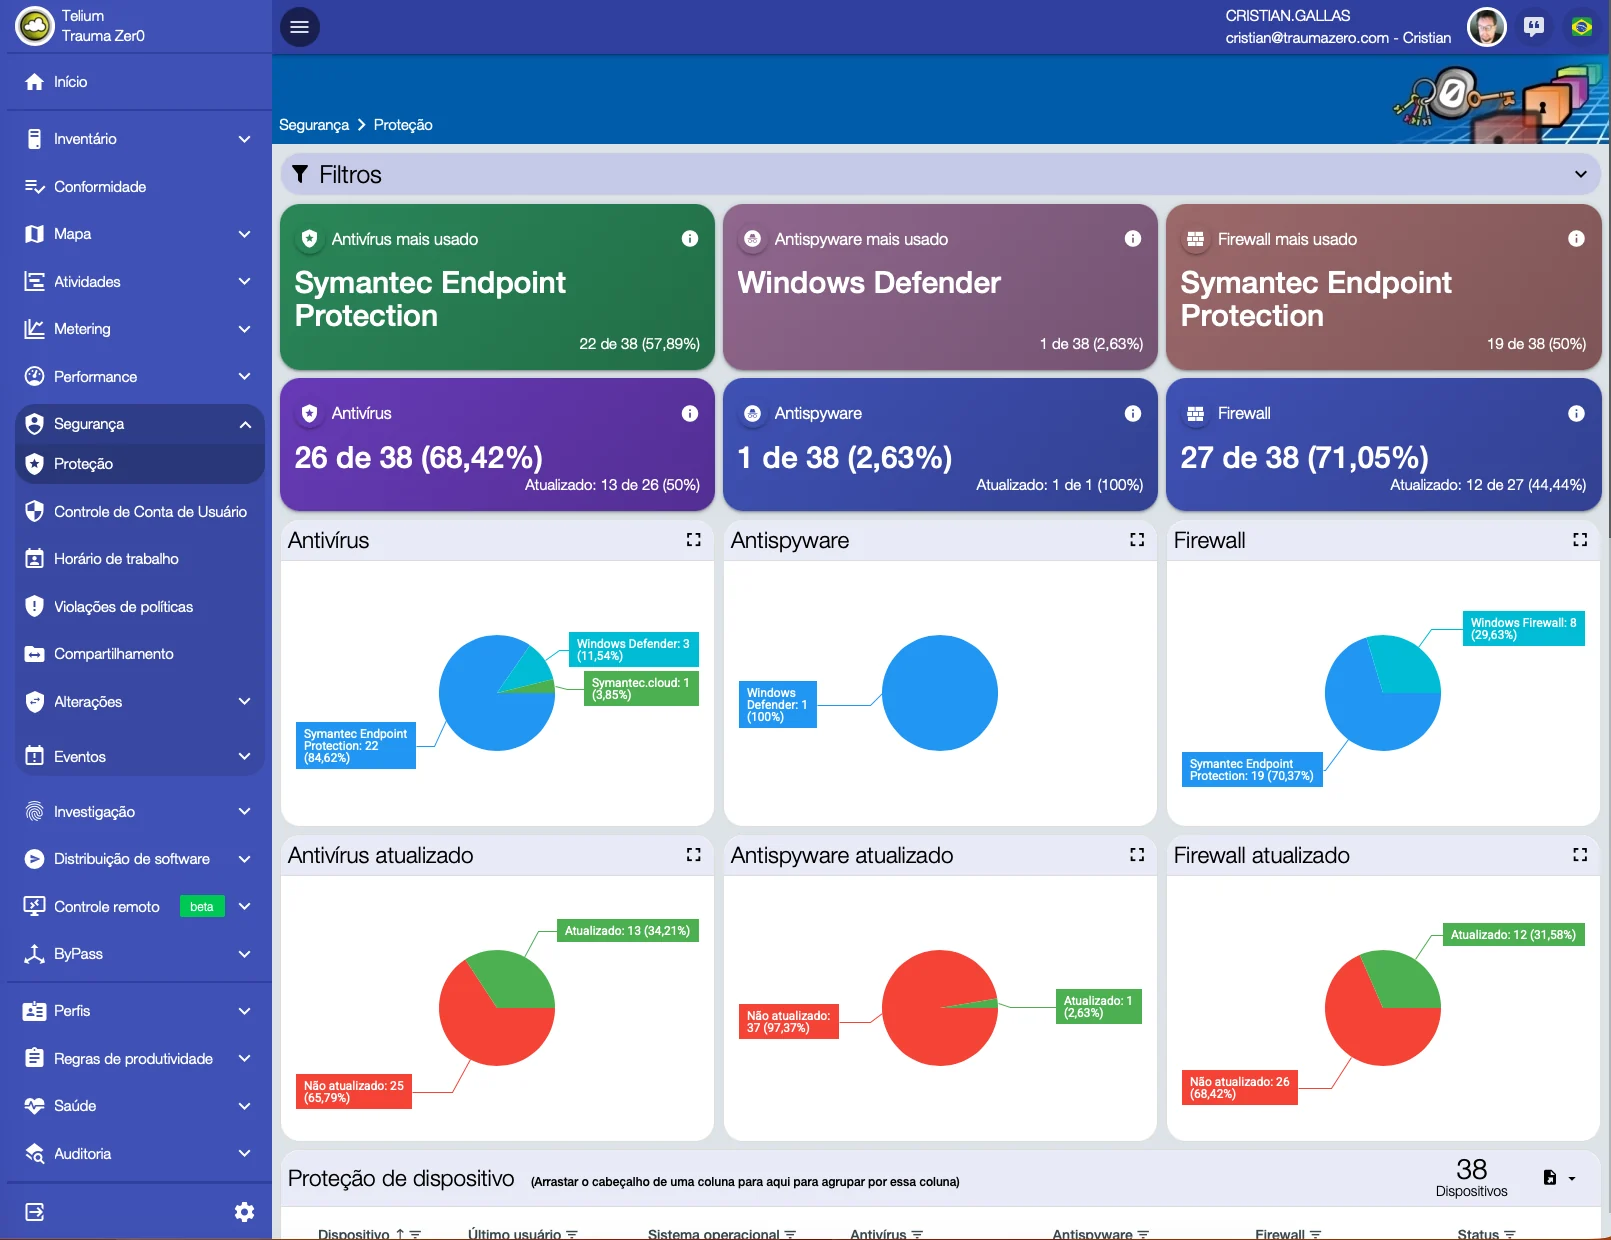
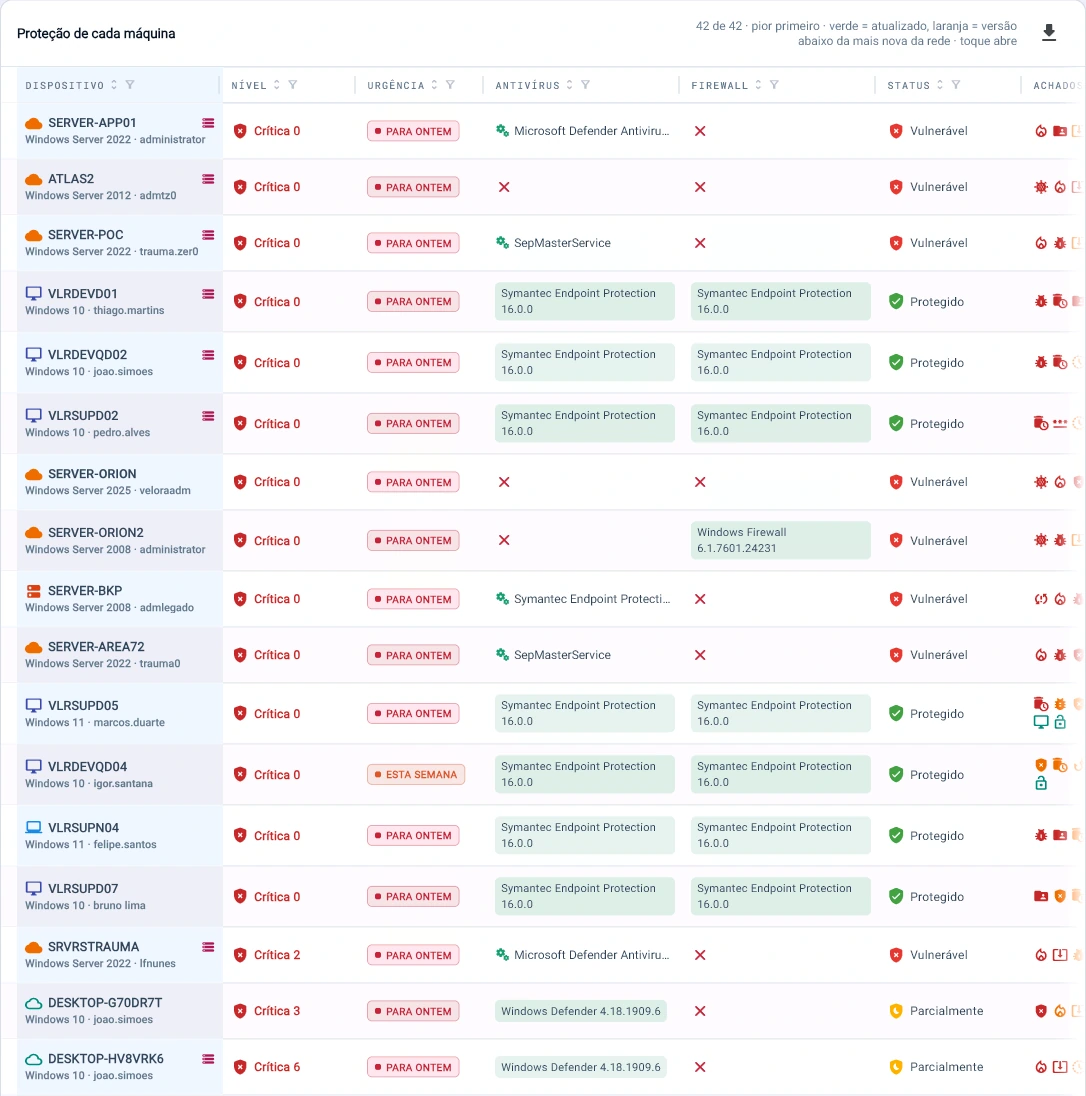
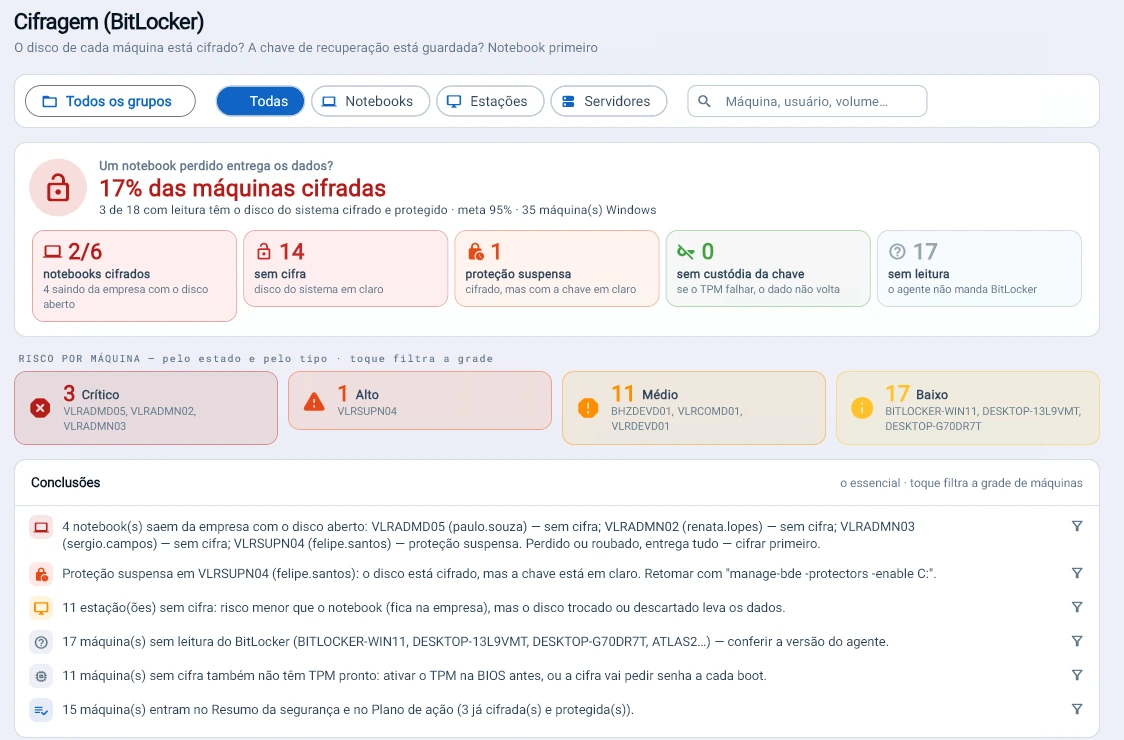
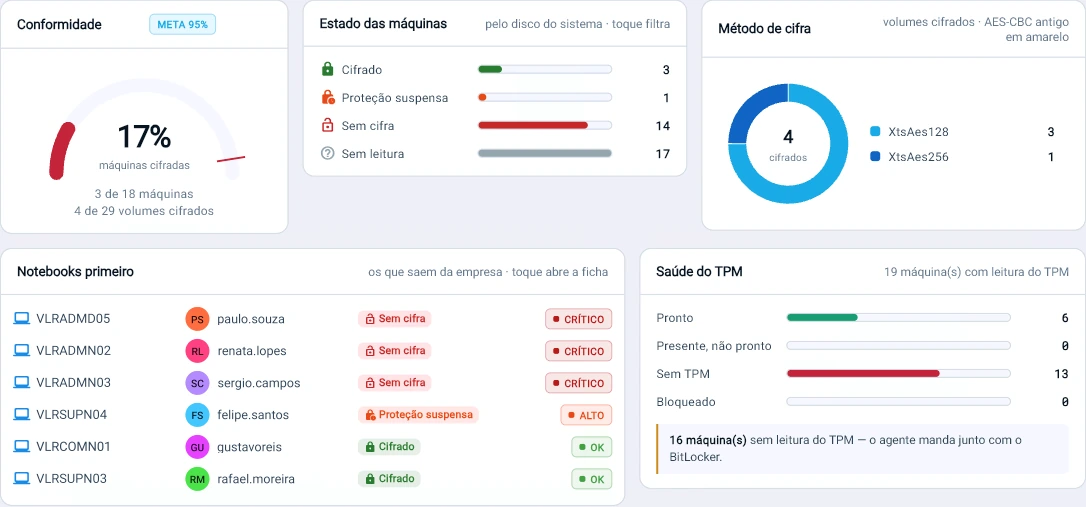
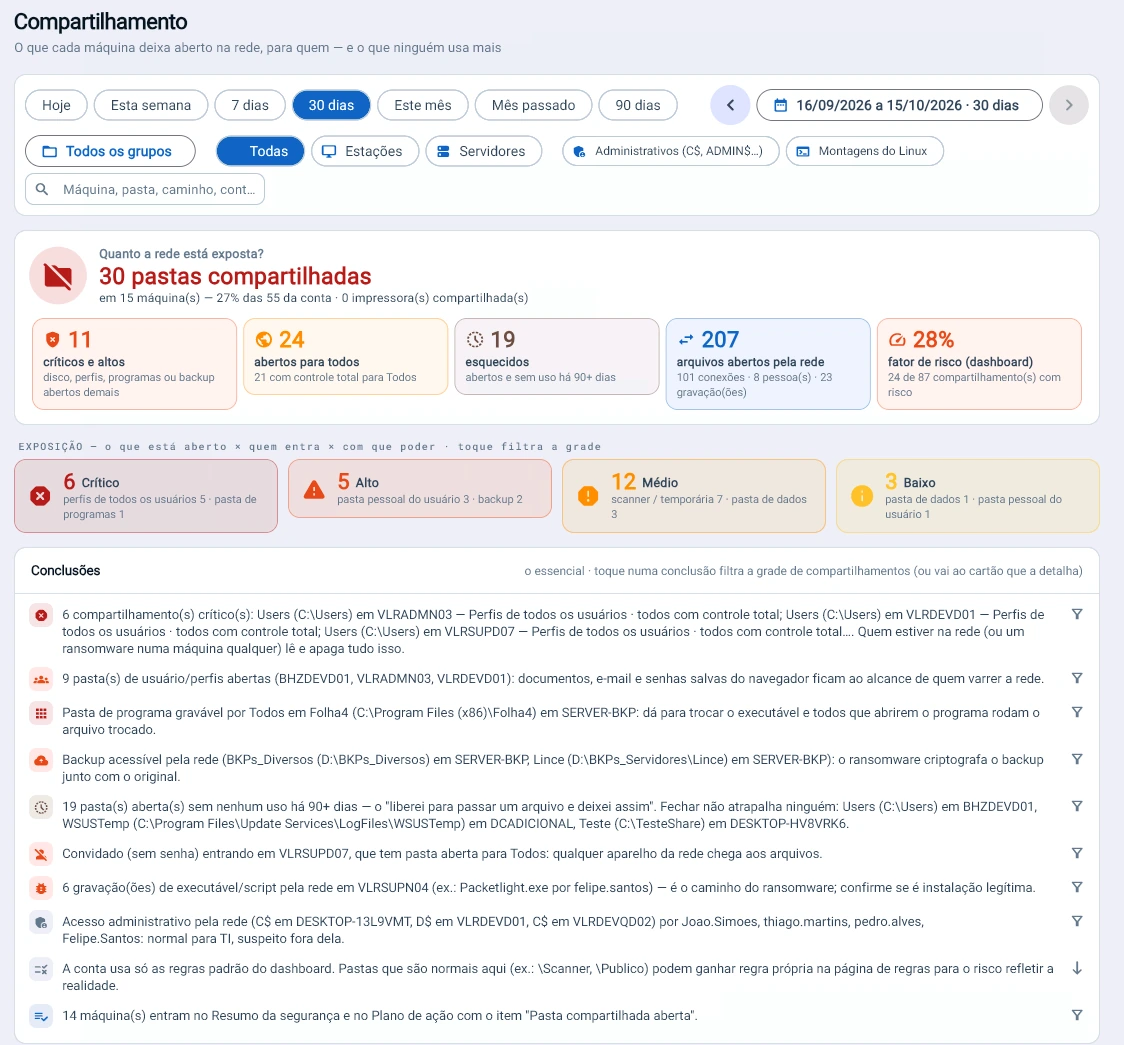
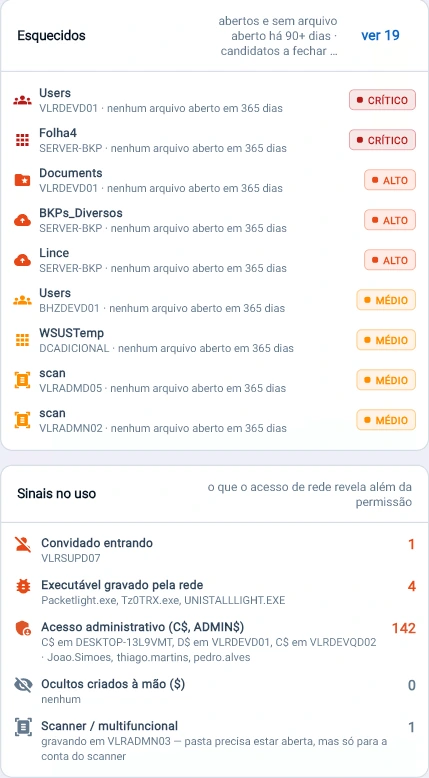
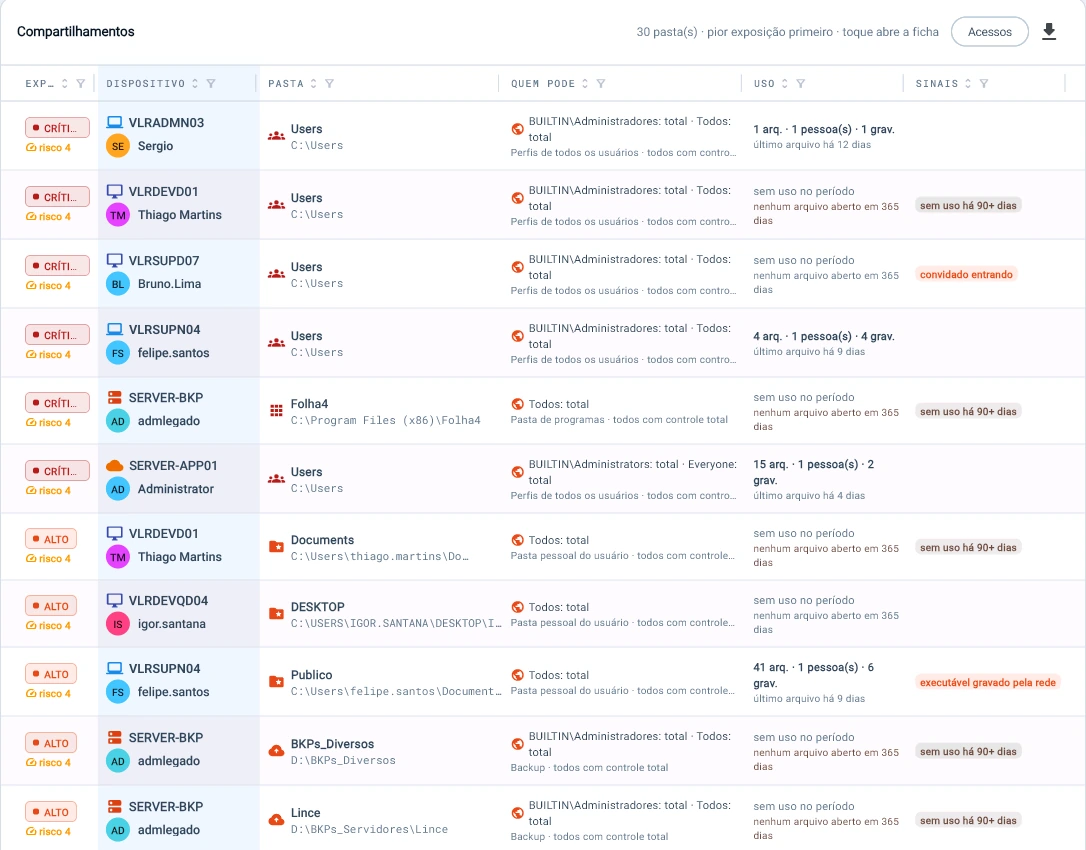
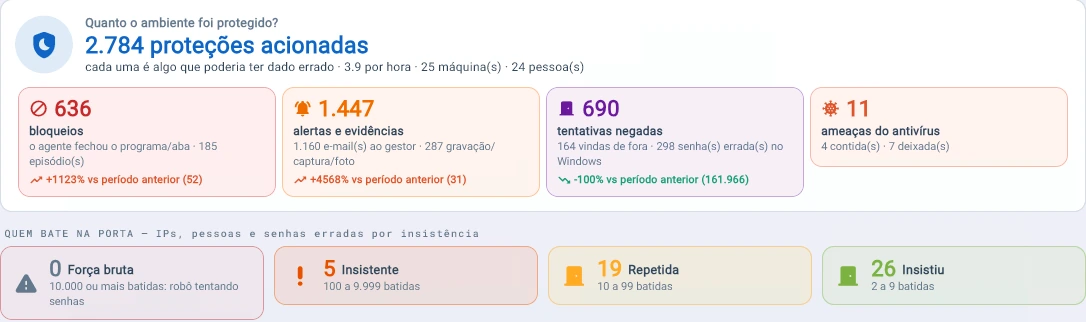
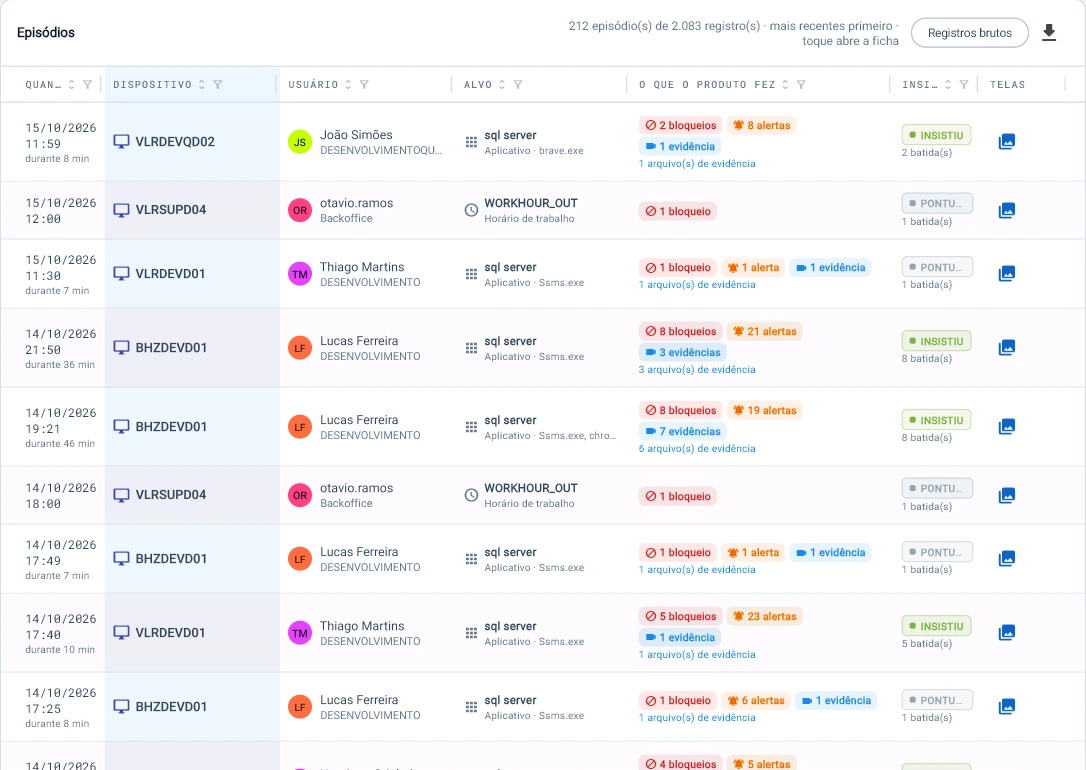
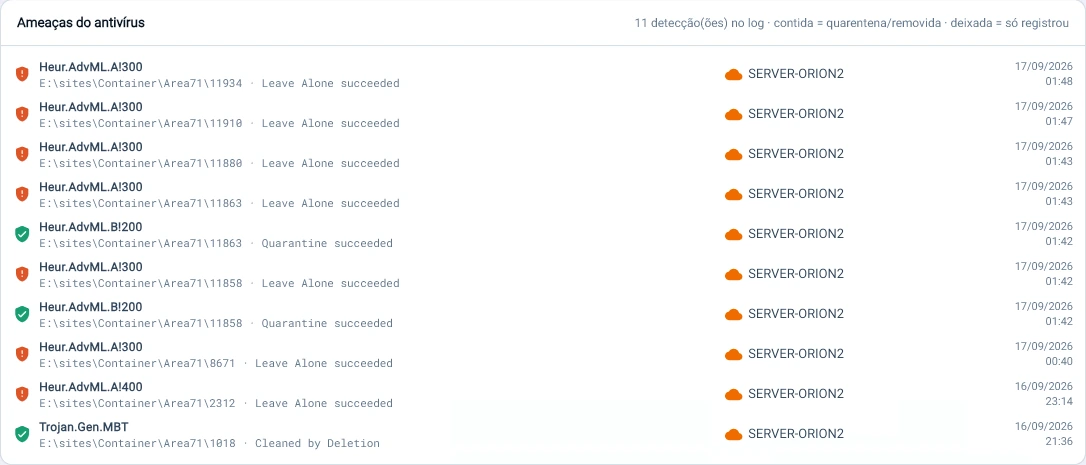
Telas de um parque real em operação, não de ambiente de demonstração. Caminhos de pasta que identificavam pessoas, o domínio interno e uma pasta de órgão público foram trocados por equivalentes genéricos antes da publicação; números, percentuais e interface estão intactos.
Nota de segurança
Uma nota, o mínimo e por onde começar.
A rede resumida numa nota de 0 a 100, cada camada medida máquina a máquina e os achados ordenados pelo que pesa mais, com os ataques do período ao lado.
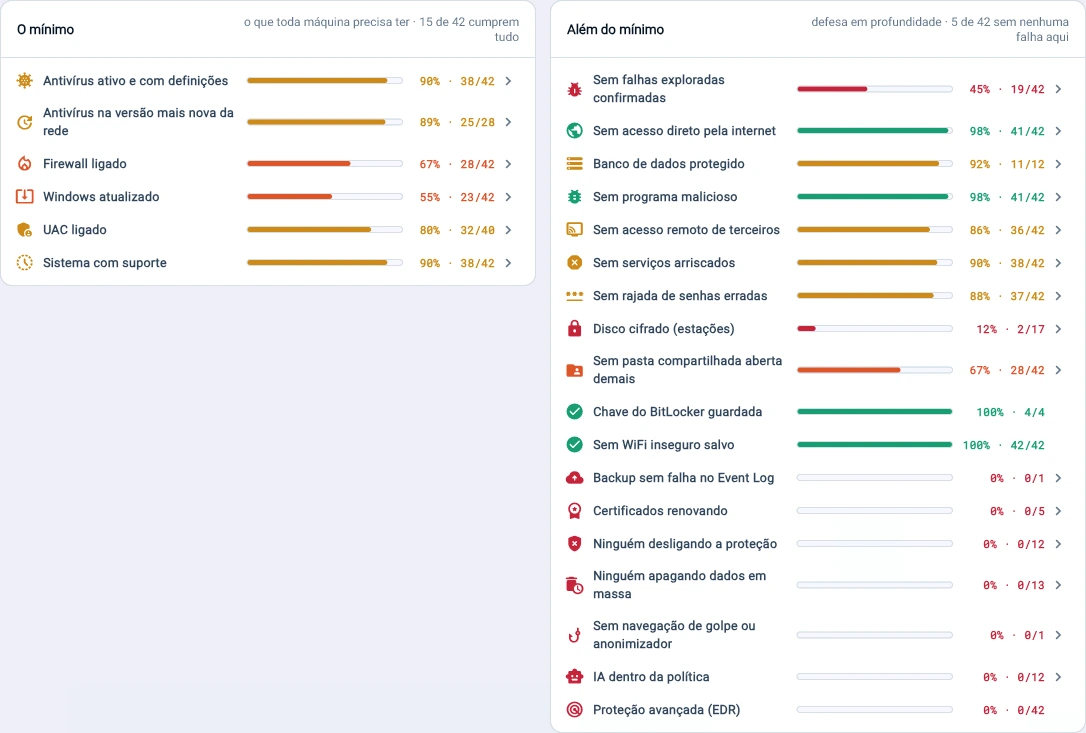
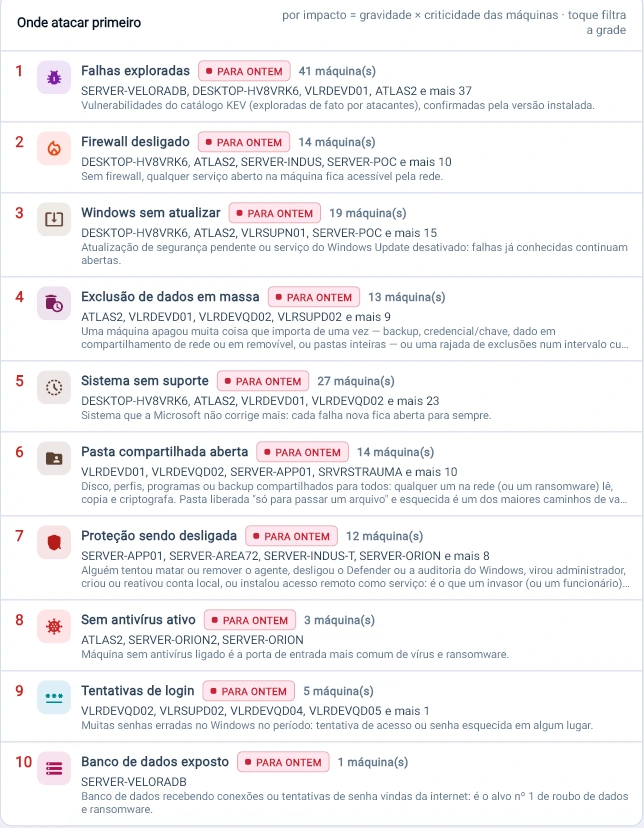
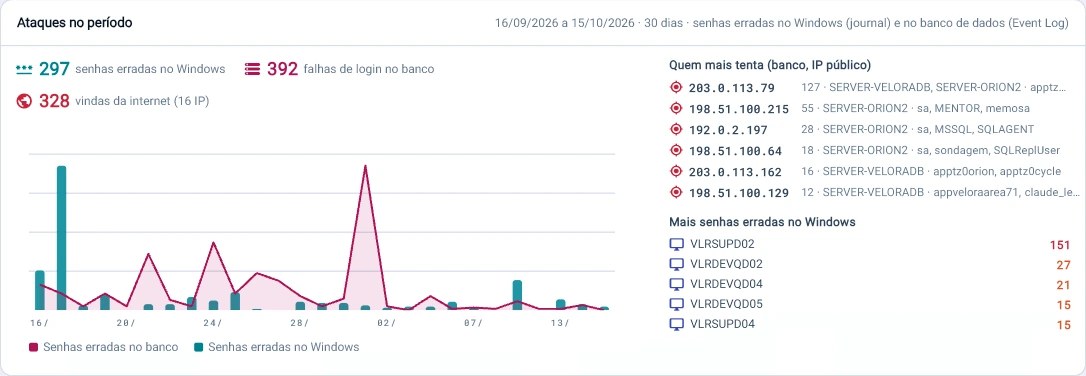
Plano de ação
Só fecha quando o dado confirma.
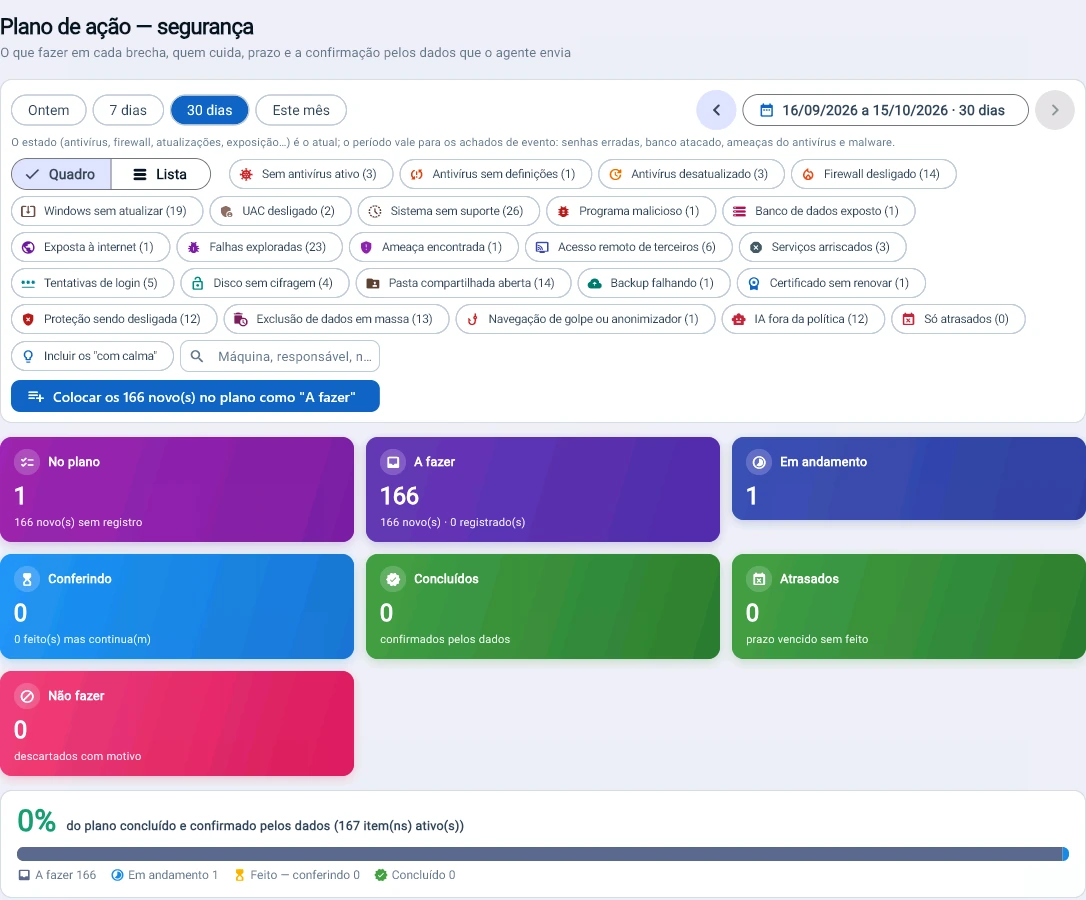
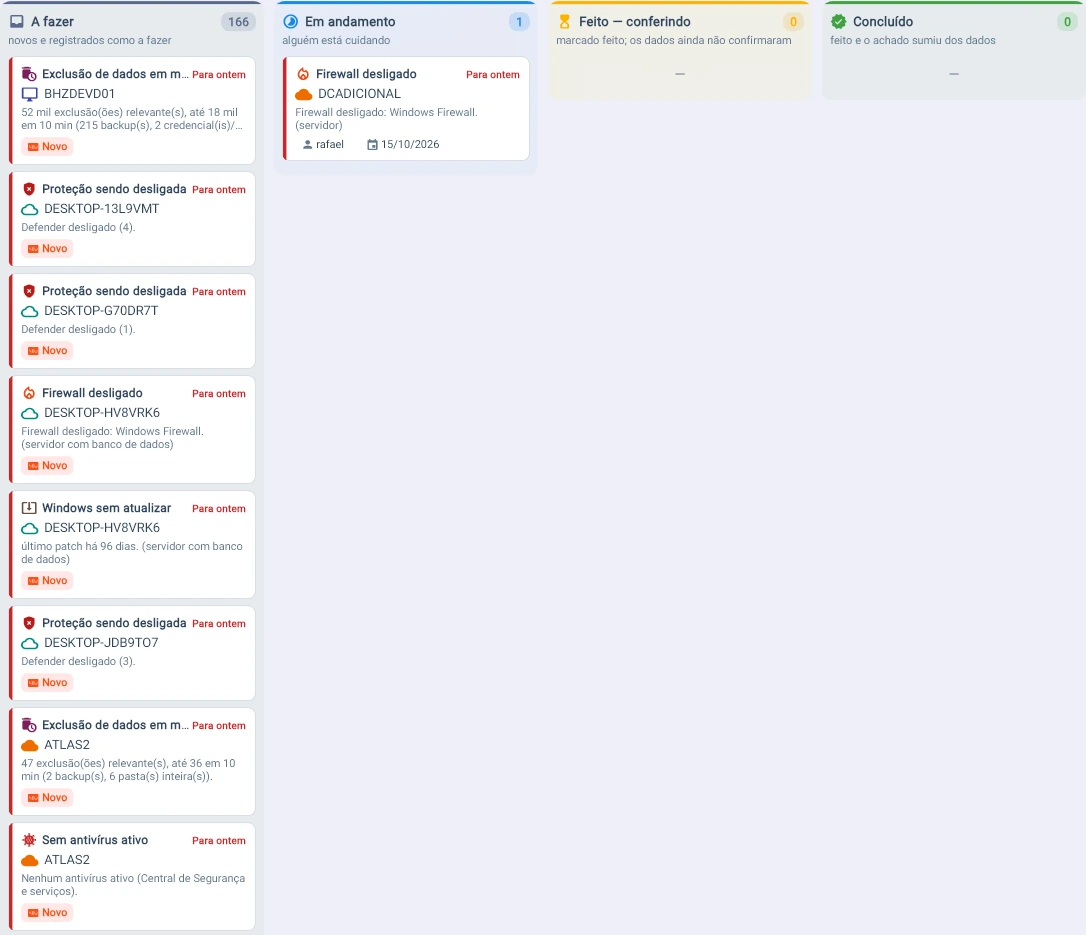
Cada pendência vira tarefa com responsável e prazo. Marcar como feito não basta: o cartão só chega a concluído quando o achado some dos dados do agente.
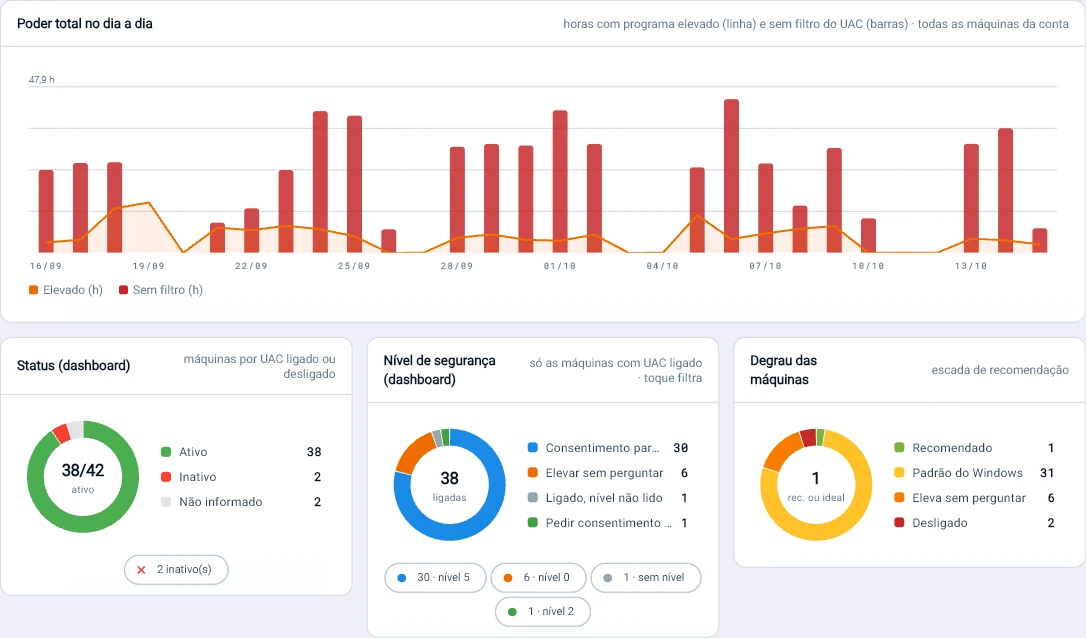
Privilégio
Poder total no dia a dia, máquina a máquina.
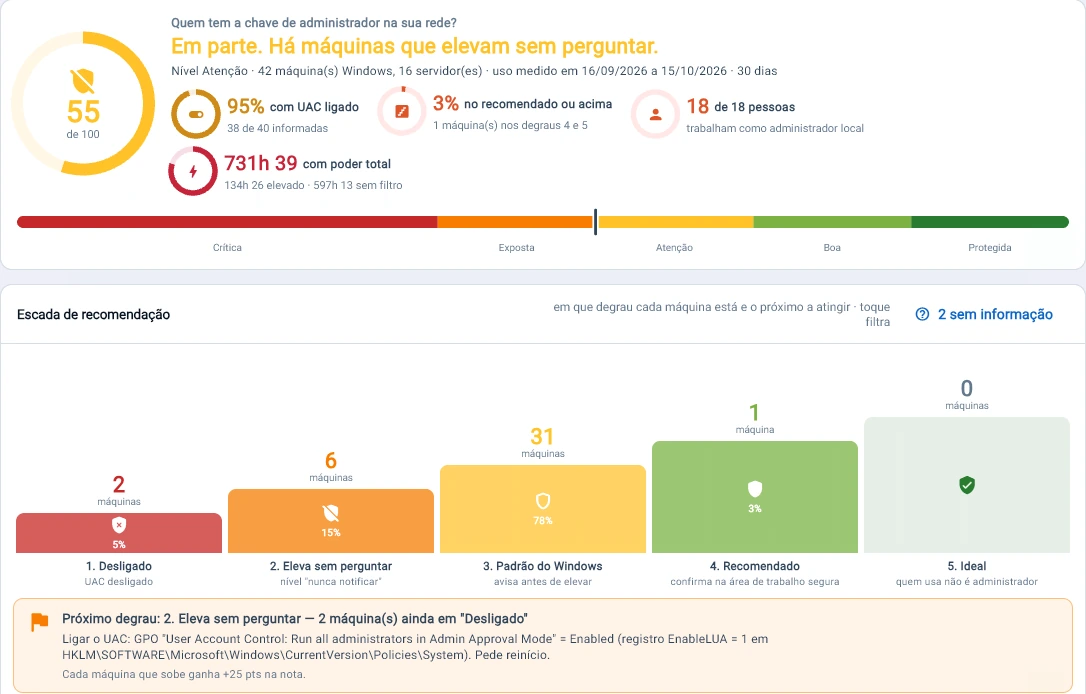
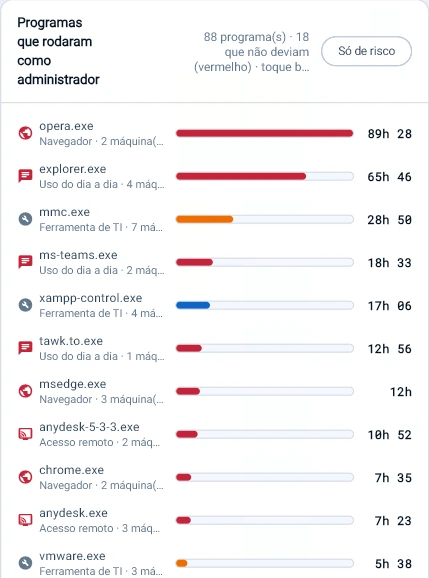
Quem trabalha como administrador local, que programa roda com poder total e por quanto tempo, com o degrau de cada máquina e a política para subir o próximo.
Horário de trabalho
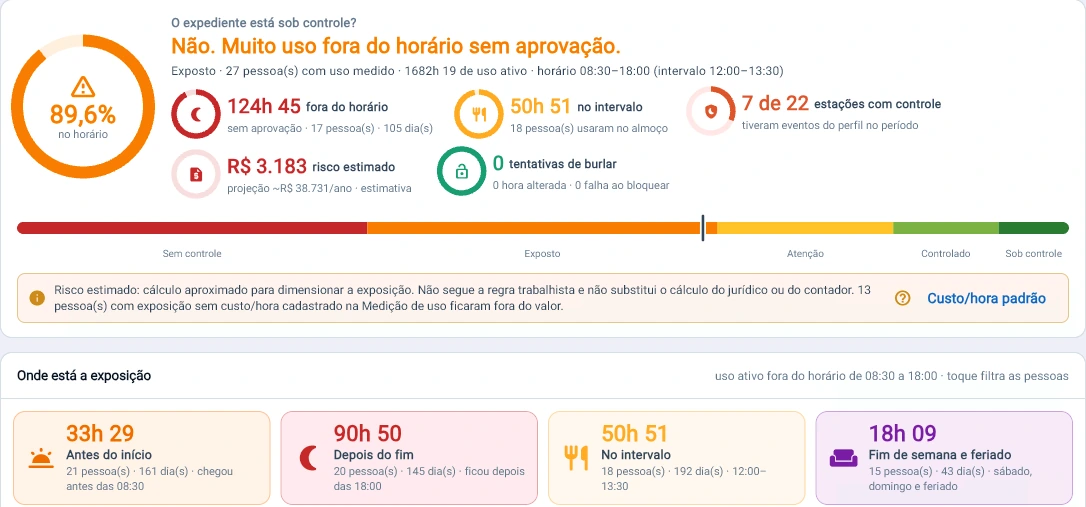
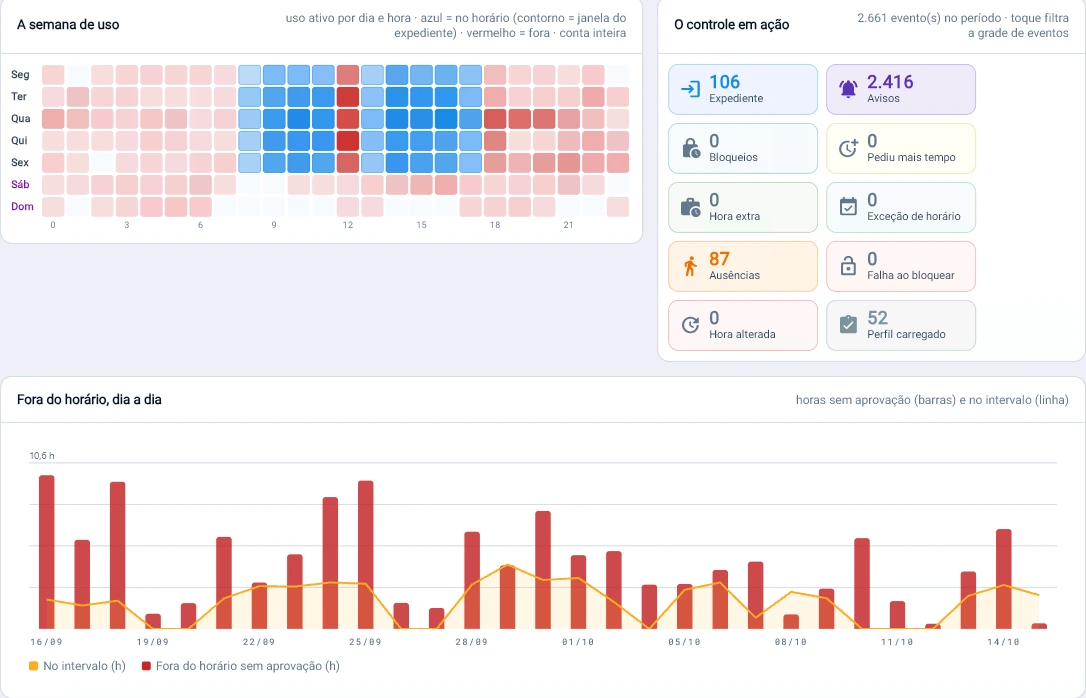
Uso fora do expediente, com o custo estimado.
Hora a hora, quem chega antes, sai depois ou trabalha no almoço sem aprovação. É o dado que sustenta a conversa sobre risco trabalhista.
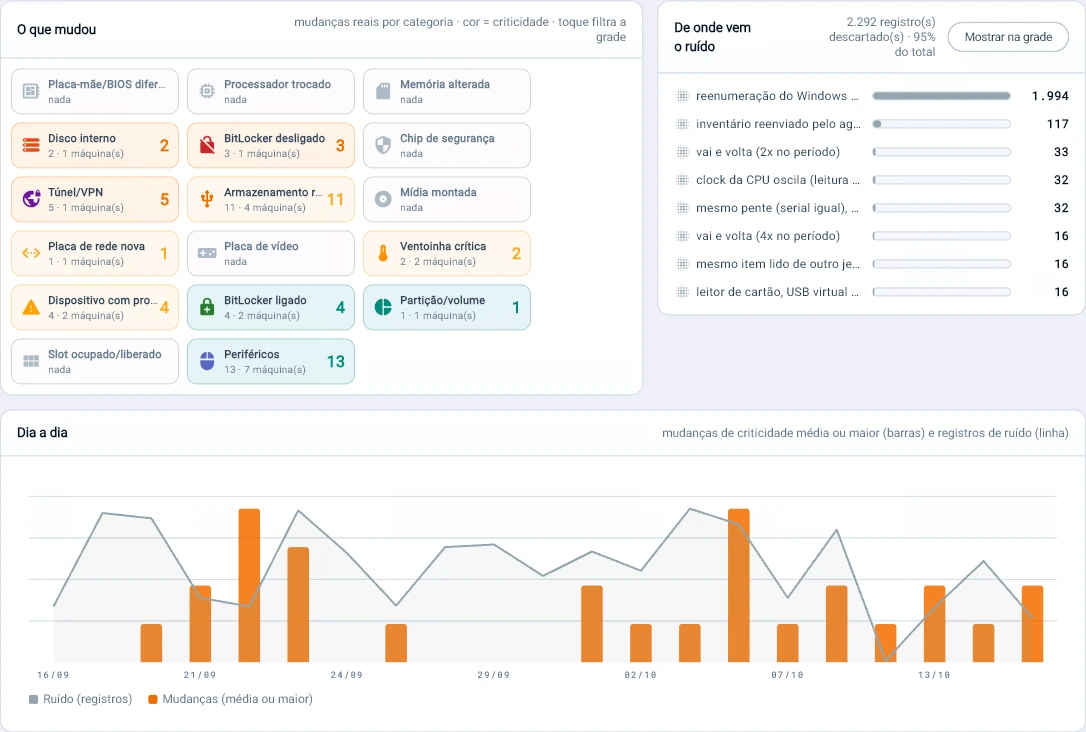
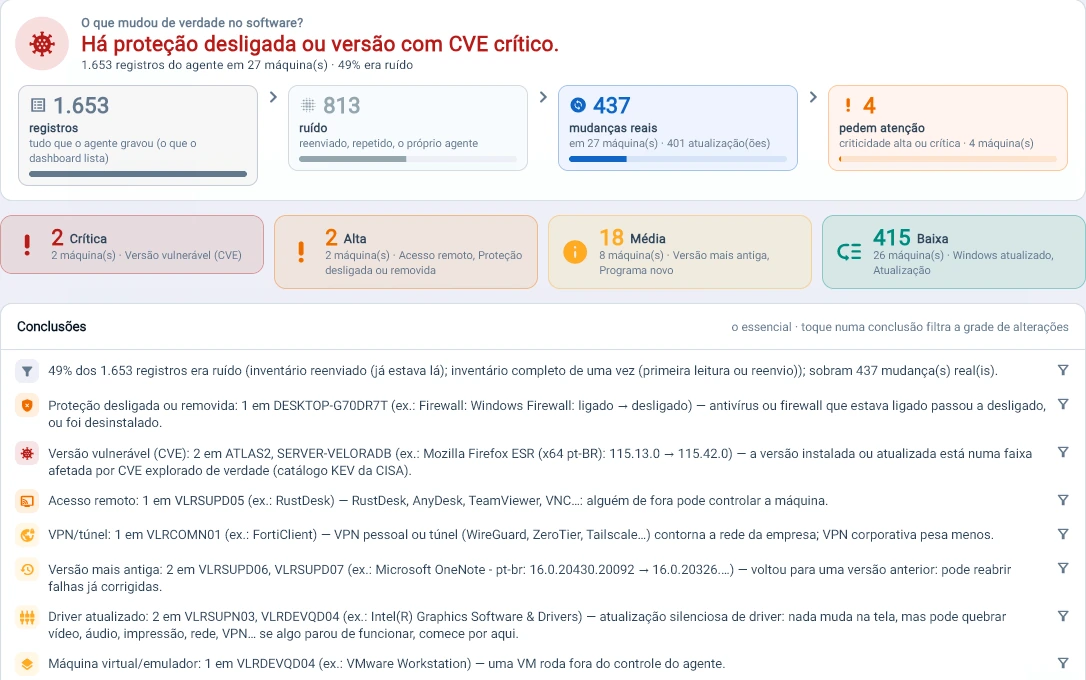
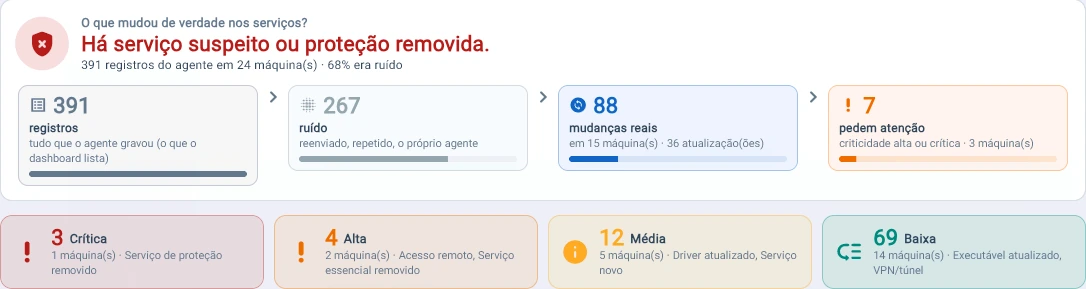
Alterações
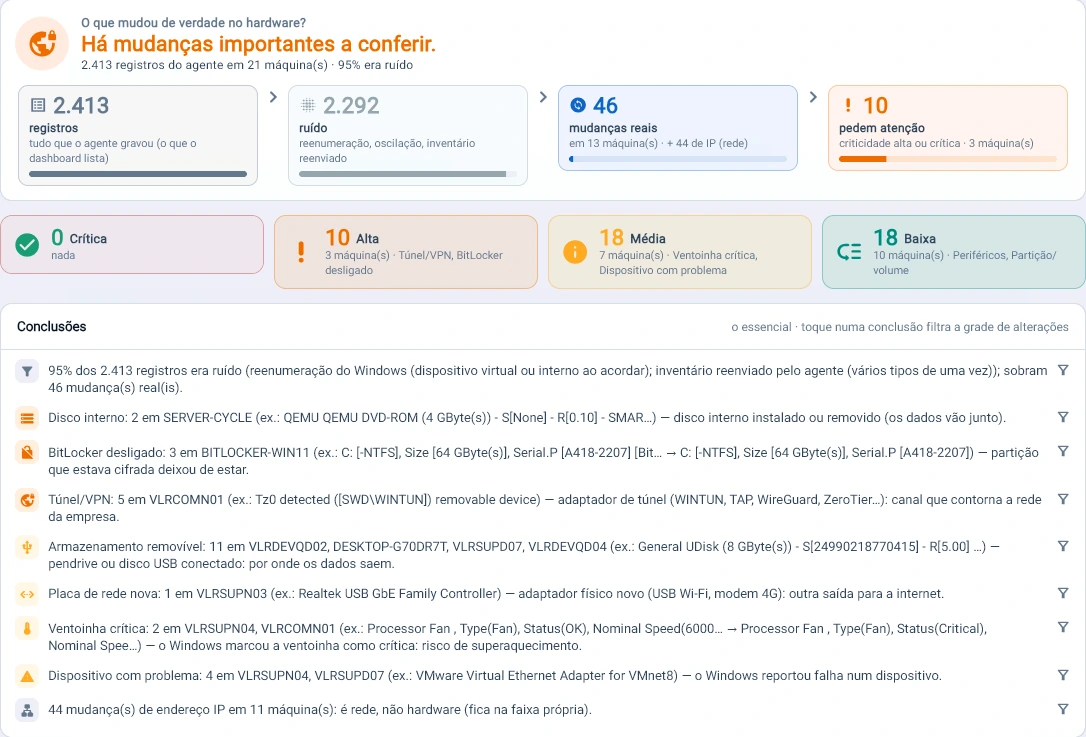
Das milhares de alterações, as poucas que contam.
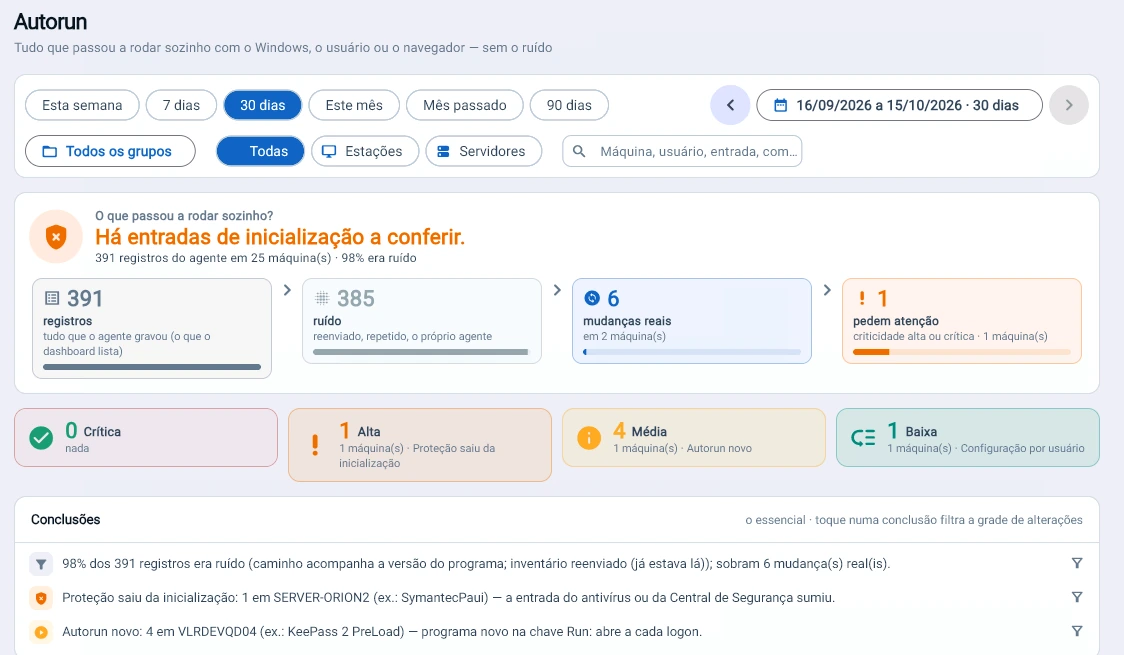
Hardware, software, serviços e inicialização: o Tz0 descarta o ruído do próprio Windows e deixa na frente as poucas mudanças que pedem atenção.
Vulnerabilidades
Falha explorada aberta, e o que atualizar primeiro.
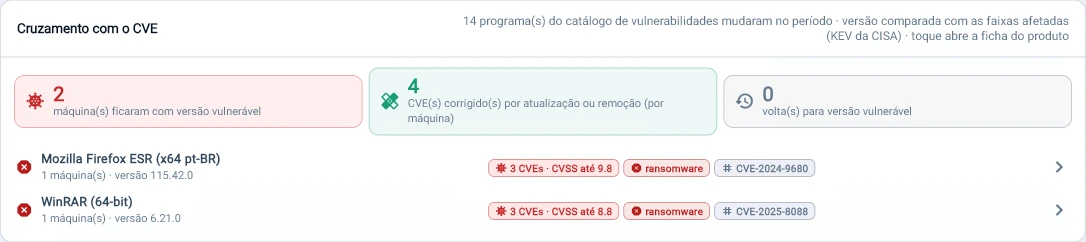
O software de cada máquina cruzado toda noite com os padrões públicos de segurança: o catálogo de falhas exploradas da CISA, as faixas de versão afetada do NIST, a chance de ataque do FIRST (EPSS) e a gravidade pelo CVSS 3.1 e 4.0. Sem scanner de rede e sem credencial: só o inventário que o agente já coleta.
CISA KEV
Já foi explorada? Só entra falha vista em ataque real, com o prazo de correção da CISA e a marca de uso por ransomware.
NIST NVD
A minha versão é afetada? A versão instalada é comparada com as faixas publicadas. Quando não dá para comparar, o achado fica como suspeito e nunca soma com o confirmado.
FIRST EPSS
Qual a chance de ataque agora? Probabilidade de exploração nos próximos 30 dias, recalculada todo dia, com 90 dias de histórico. É o que desempata o que corrigir primeiro.
CVSS 3.1 e 4.0
Quão grave é? Nota de 0 a 10 e o vetor em linguagem simples: pela rede, sem credencial, sem ação do usuário, alcance de outros sistemas.
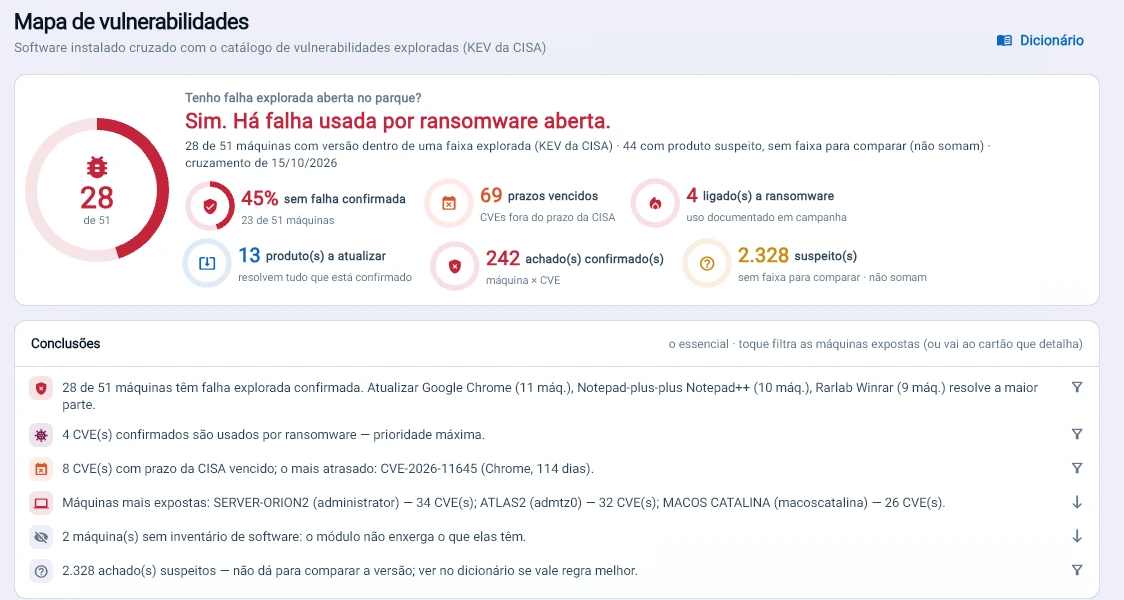
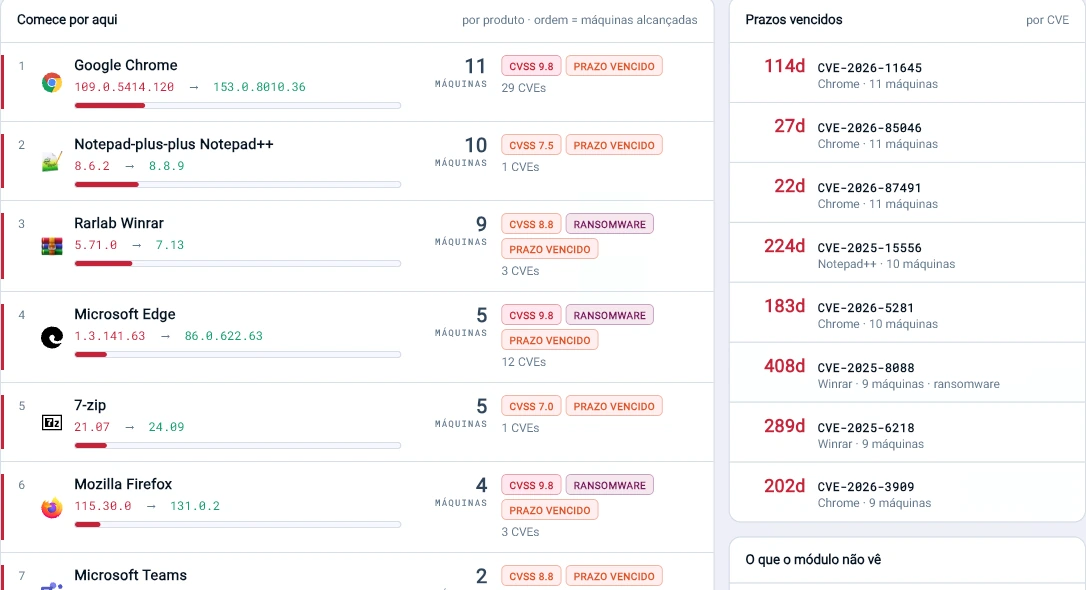
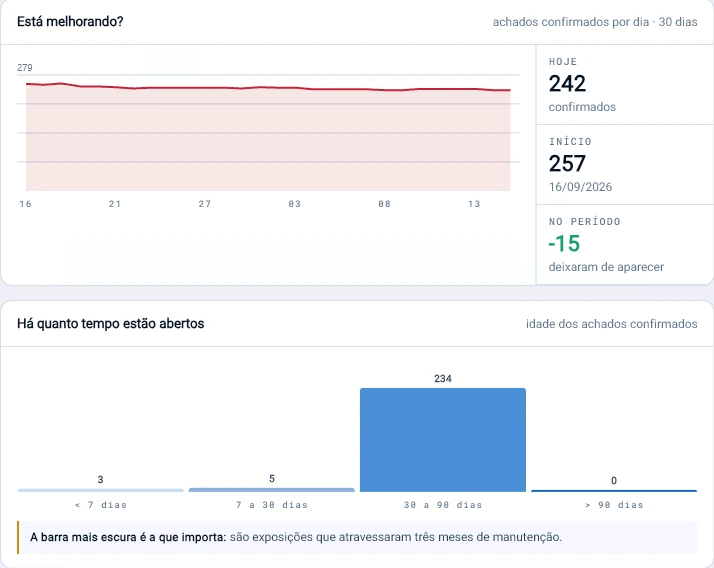
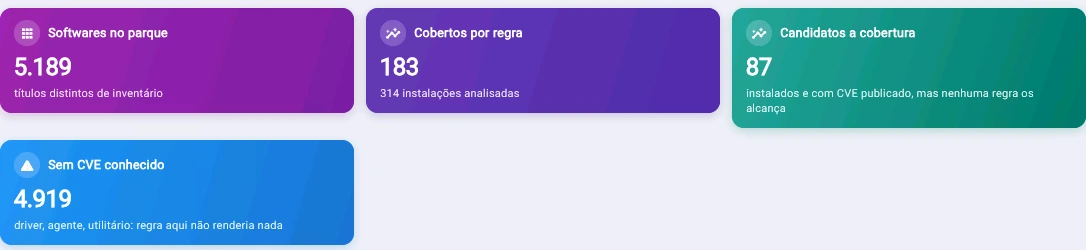
A fila sai pronta, num critério que se explica ao auditor
Primeiro o que está confirmado pela versão; depois o que passou do prazo da CISA; depois a maior chance de ataque nos próximos 30 dias (EPSS); por fim, a gravidade técnica (CVSS, na versão 4.0 quando o NIST já publicou). O uso por ransomware fica em destaque em todos os níveis. E a ação é por produto: uma atualização fecha todos os CVEs dele de uma vez, e o módulo de distribuição envia a atualização às máquinas.
| Norma | Controle | O que o Tz0 entrega como evidência |
|---|---|---|
| CIS Controls v8 | 2.1, 7.1, 7.2, 7.4 e 7.7 | Inventário de software por máquina, critério de prioridade explícito, versão que corrige e a tendência diária que mostra se as falhas estão sendo fechadas. |
| ISO/IEC 27001:2022 | Anexo A 8.8 · gestão de vulnerabilidades técnicas | Informação de fontes reconhecidas (CISA, NIST, FIRST), avaliação da exposição de cada máquina e registro das ações. |
| NIST CSF 2.0 | ID.RA-01 e ID.RA-05 | Vulnerabilidade confirmada pela versão e registrada todo dia; ameaça (KEV), probabilidade (EPSS) e impacto (CVSS) na mesma fila. |
| PCI DSS v4.0 | 6.3.1 e 6.3.3 | Classificação por risco com fontes do setor, prazo vencido e idade de cada achado, por máquina. |
O módulo gera a evidência que esses controles pedem; a conformidade depende também dos processos da empresa e da avaliação do auditor. Chega com a atualização do servidor Tz0: o próprio servidor baixa o catálogo atualizado todo dia, sem atualizar o agente das máquinas e sem varredura de rede. Nenhum dado das máquinas sai da rede.
Rede
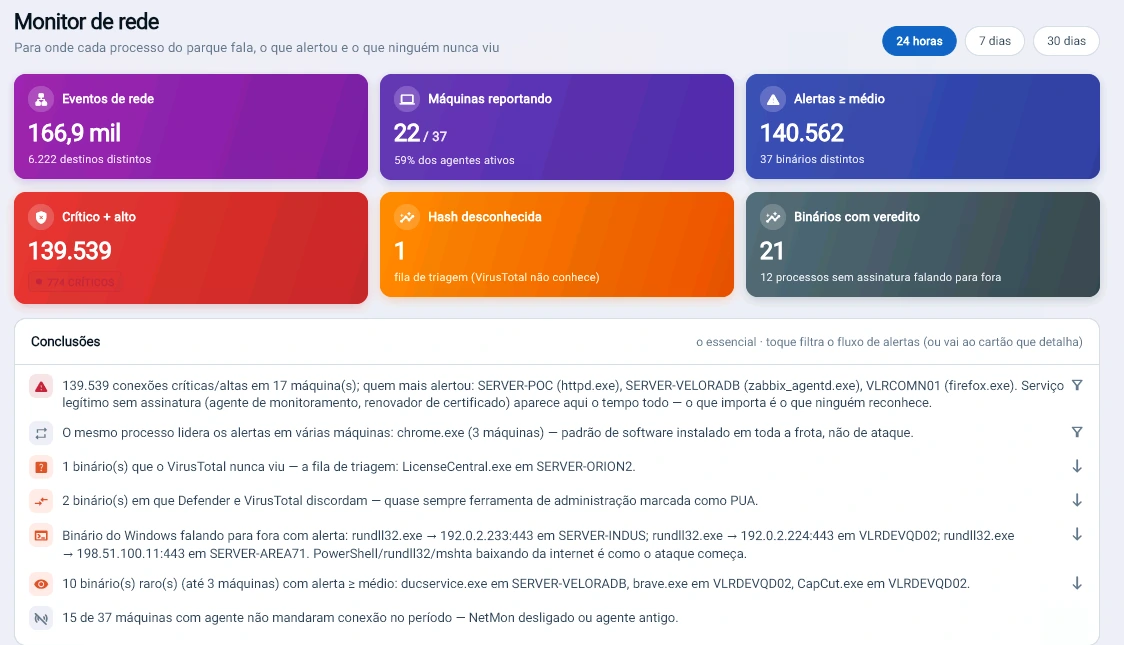
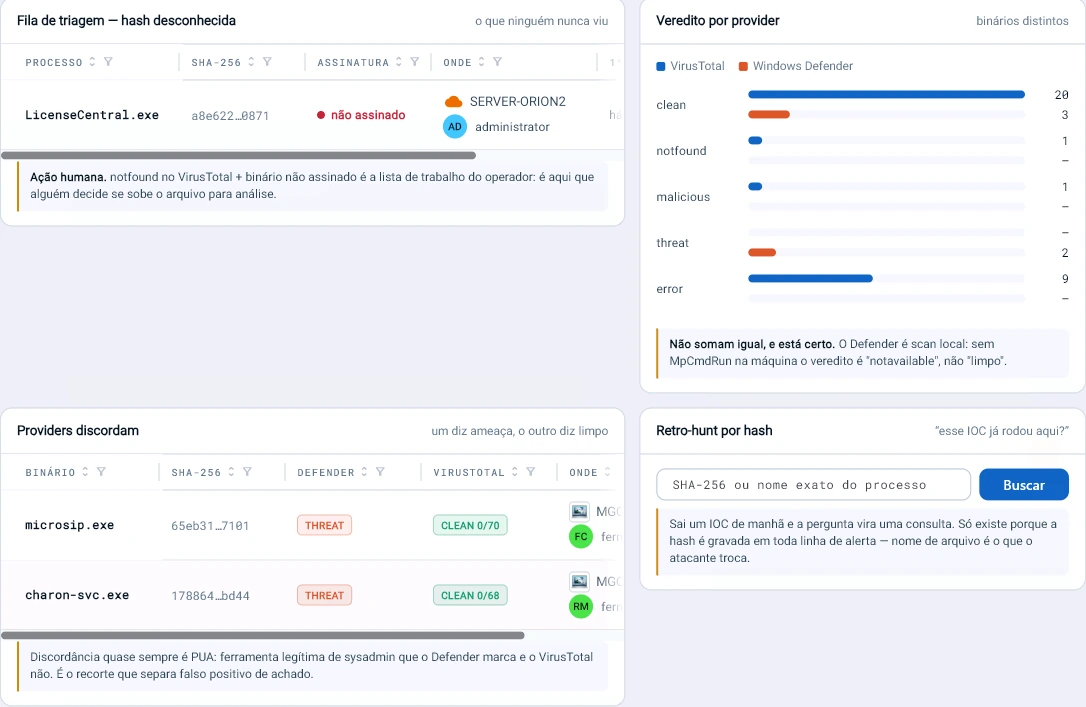
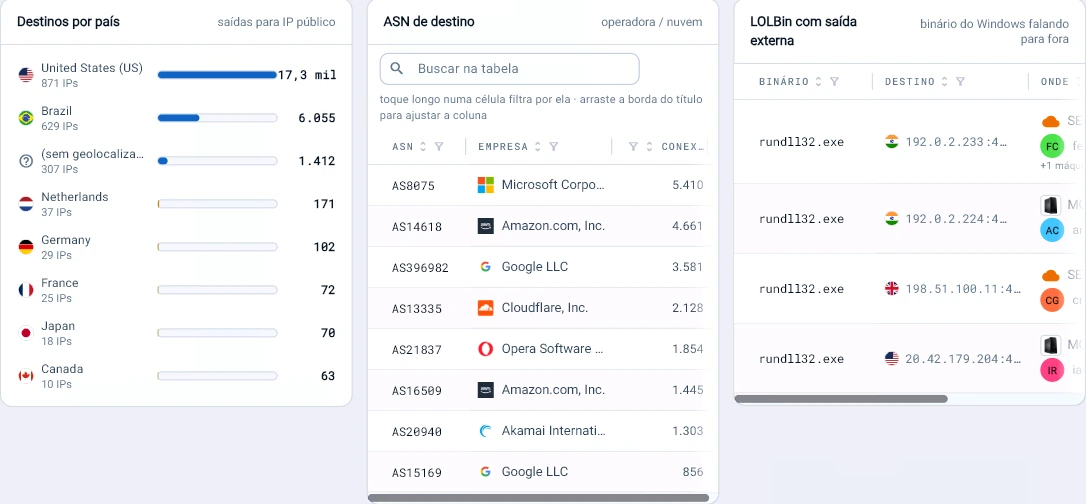
Para onde o parque fala.
Cada conexão em alerta guarda o hash do programa, o país de destino e o resultado do VirusTotal e do Defender. A pergunta sobre um indicador de ataque vira consulta.
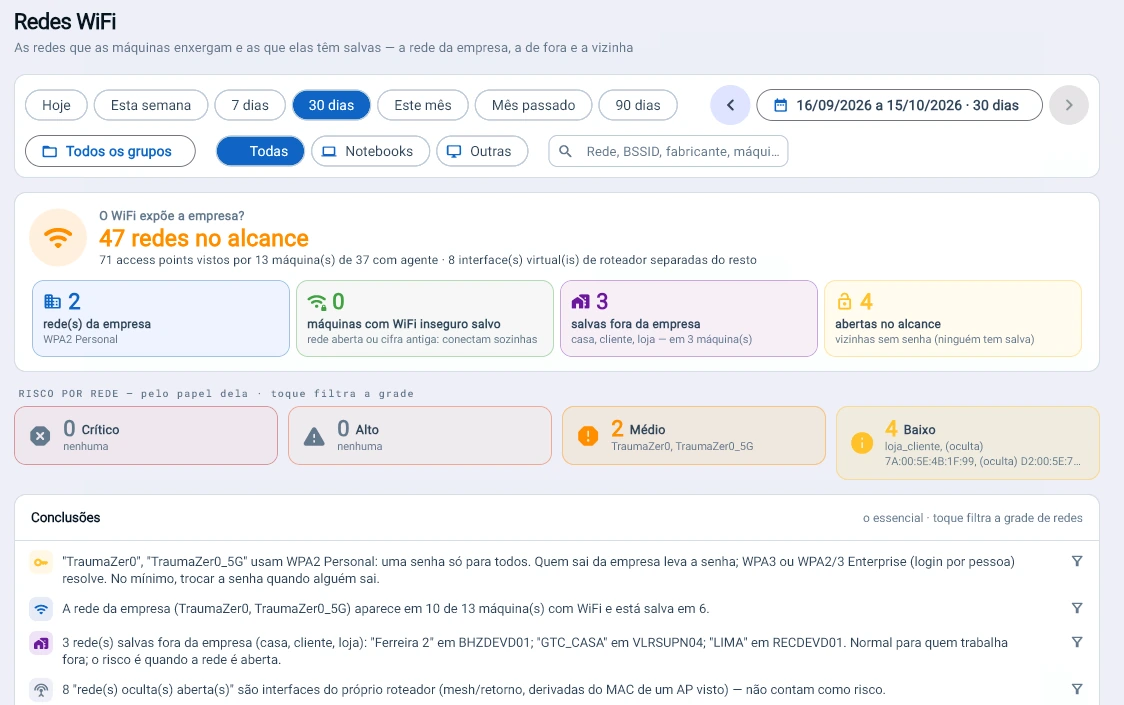
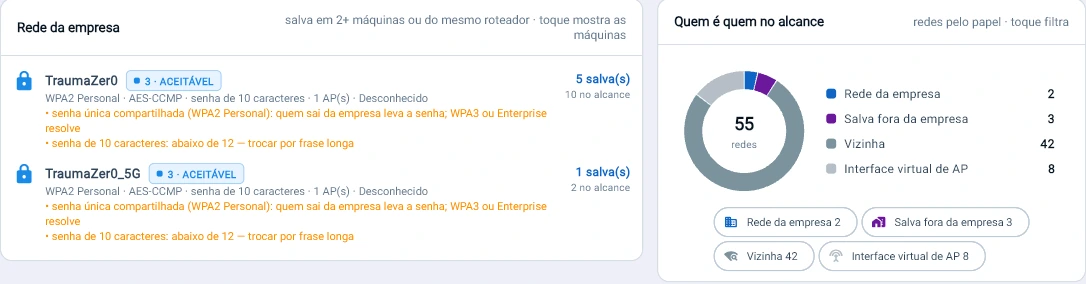
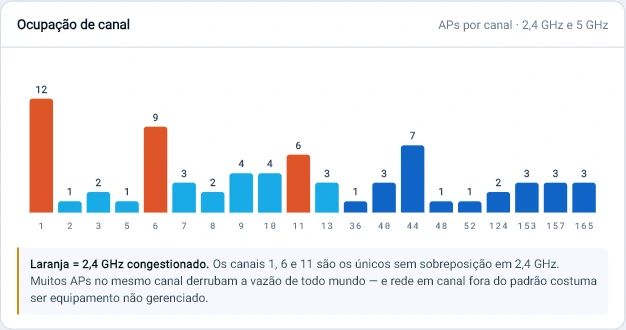
Wi-Fi
O Wi-Fi visto pelas próprias máquinas.
Redes no alcance, tipo de autenticação e canal congestionado, lidos pelo agente que já está na estação, sem sensor dedicado.
Event Log
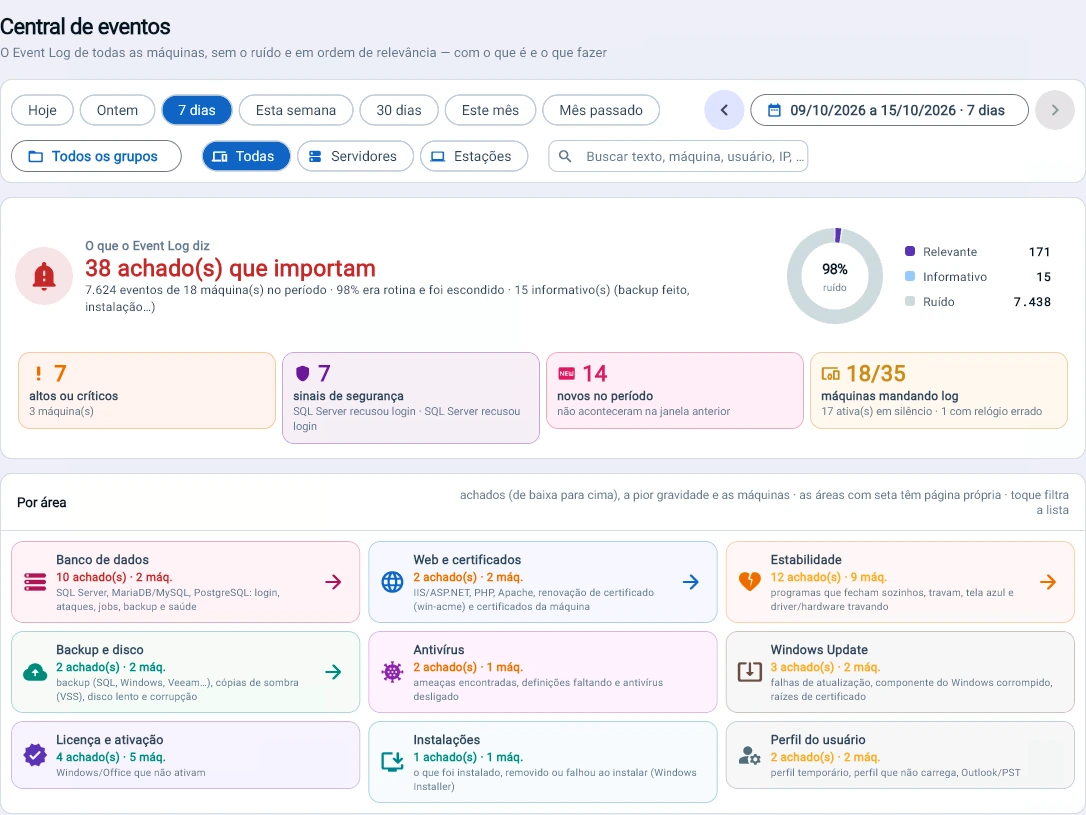
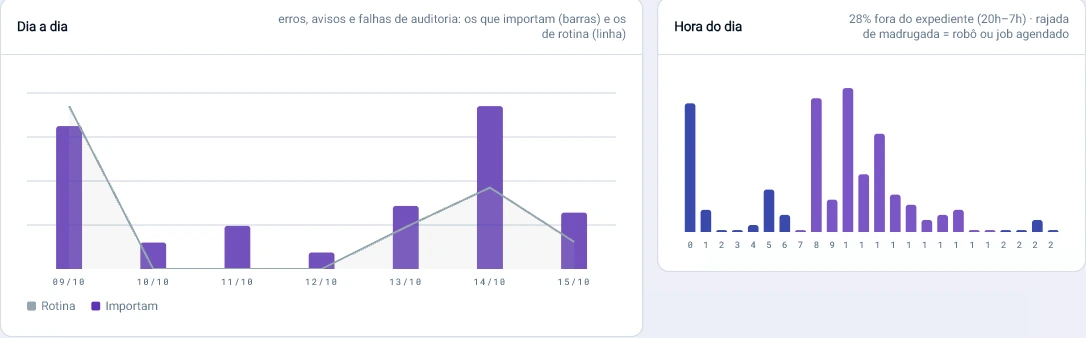
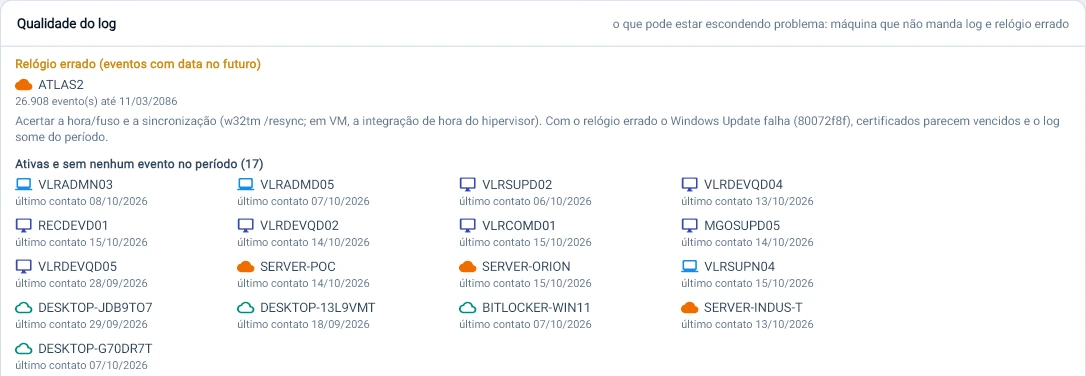
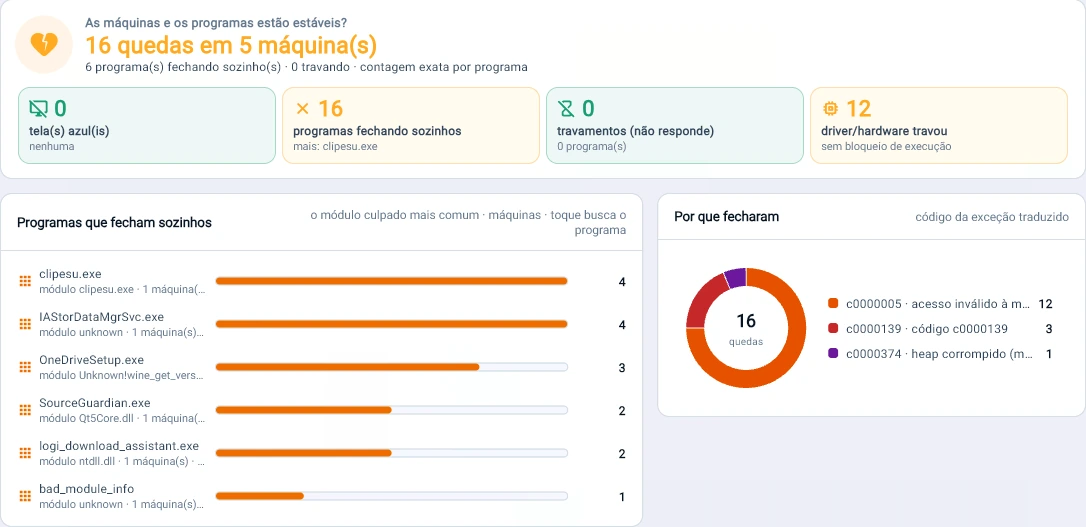
Dos milhares de eventos, os que importam.
O Event Log de todas as máquinas lido de uma vez: rotina escondida, crítico primeiro, queda de programa explicada e máquina silenciosa tratada como alerta.
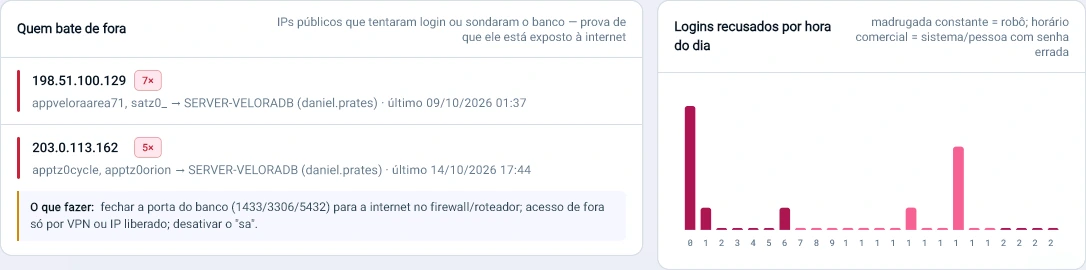
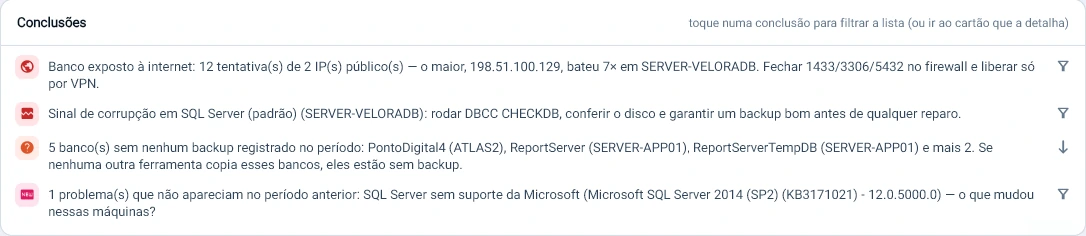
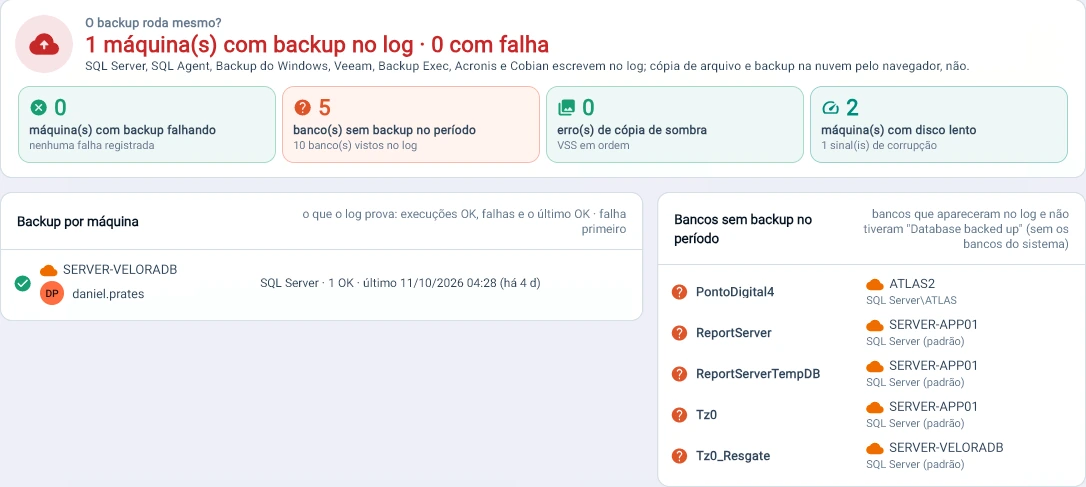
Banco de dados
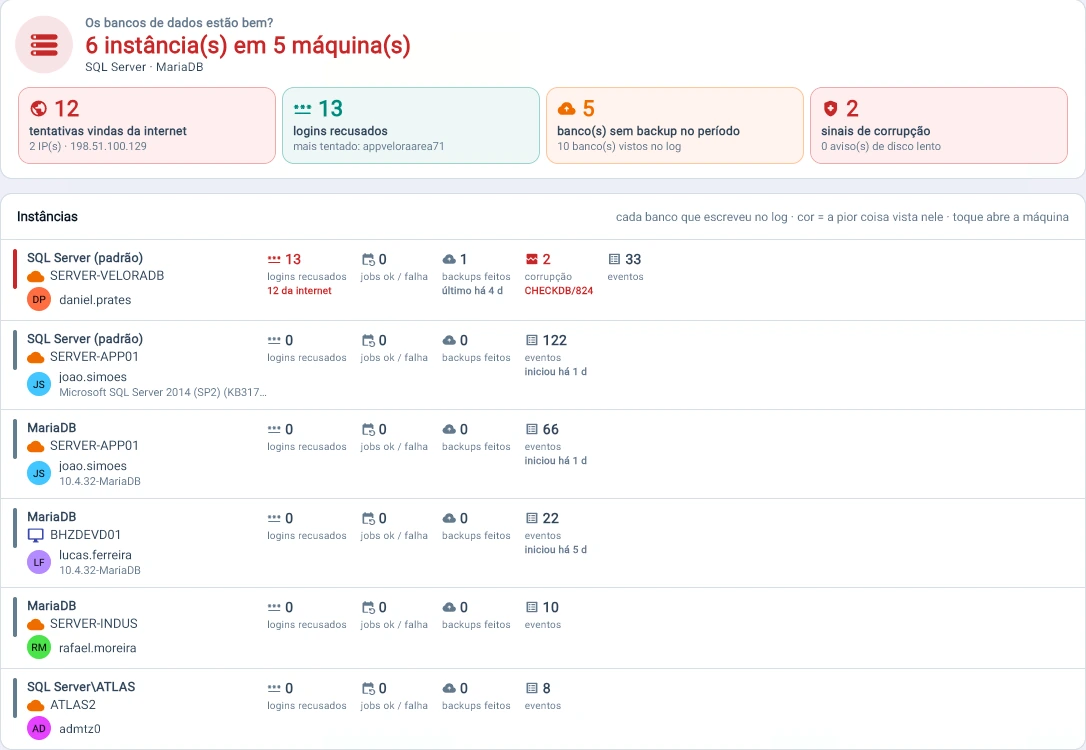
Banco exposto, sem backup ou corrompido.
Tentativas vindas da internet, bancos sem backup e sinais de corrupção, tirados do log que o próprio servidor já escreve.
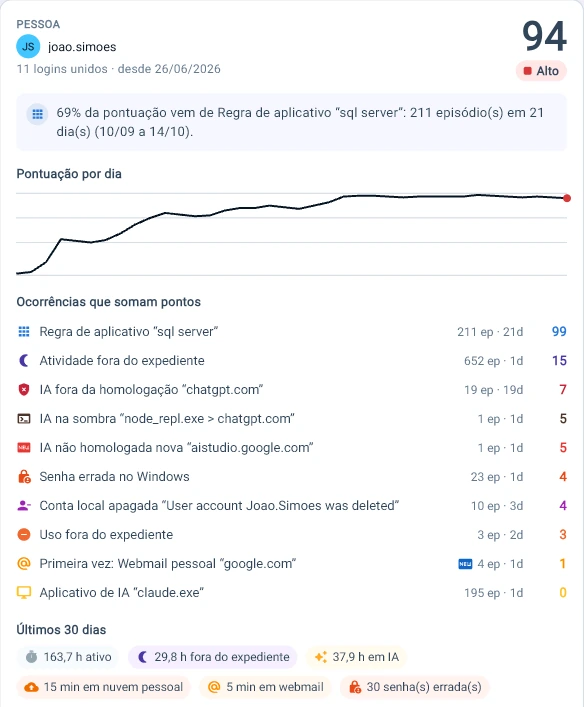
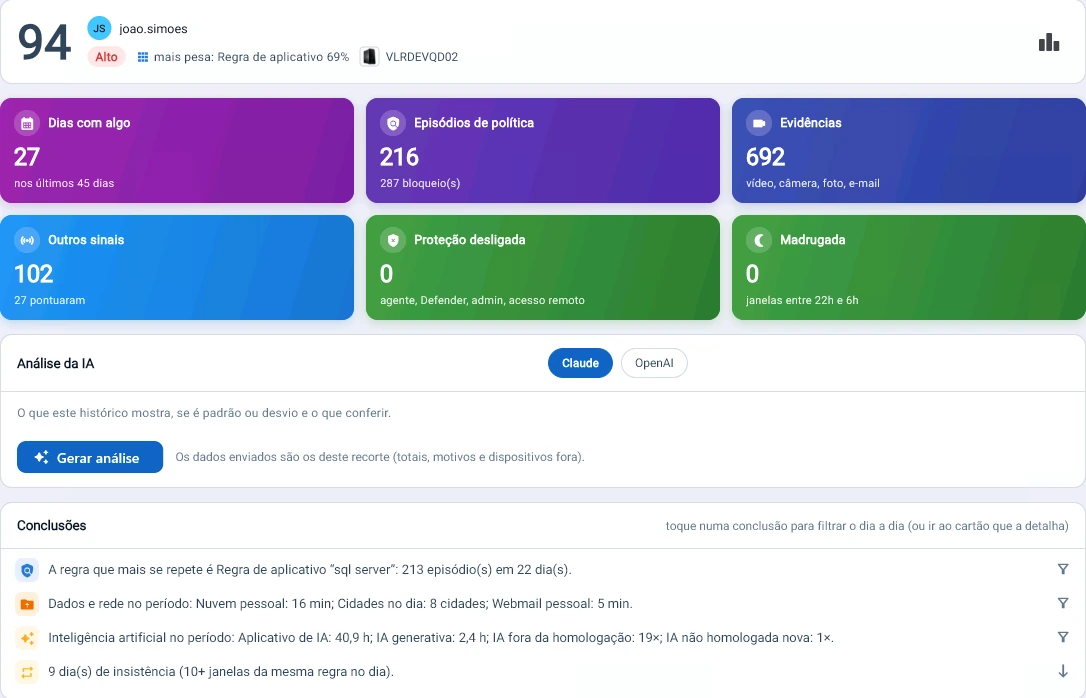
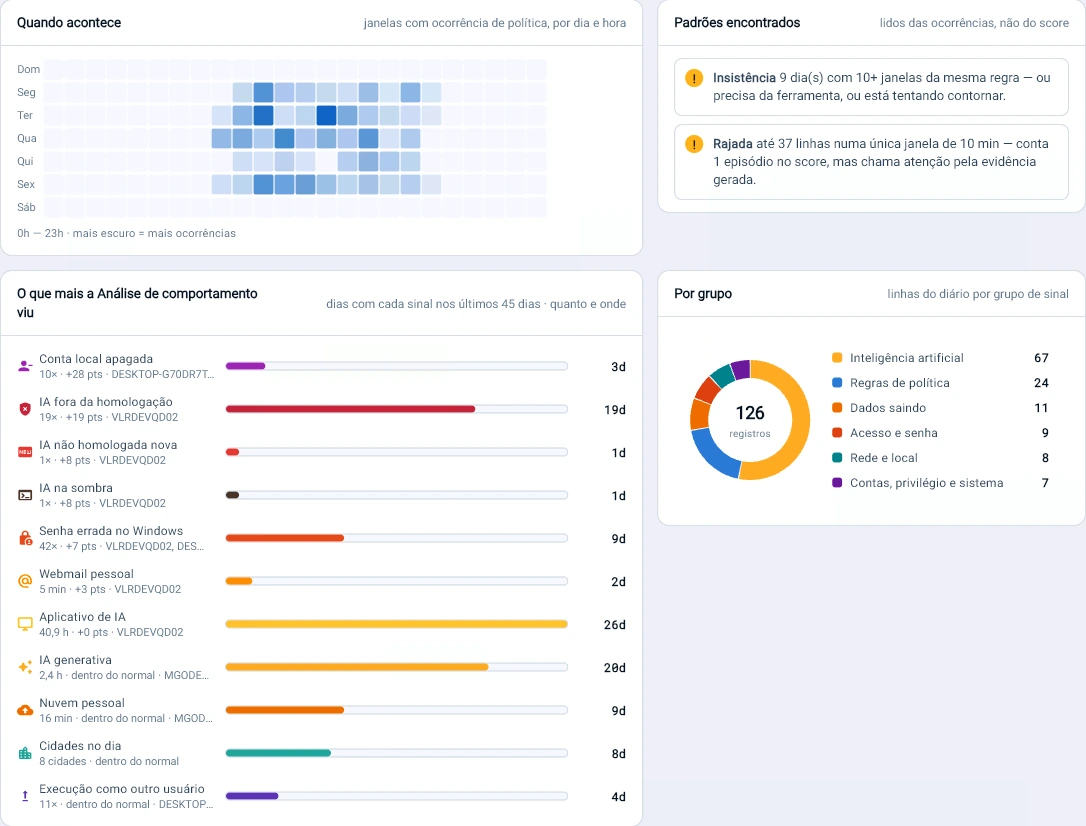
Análise de comportamento
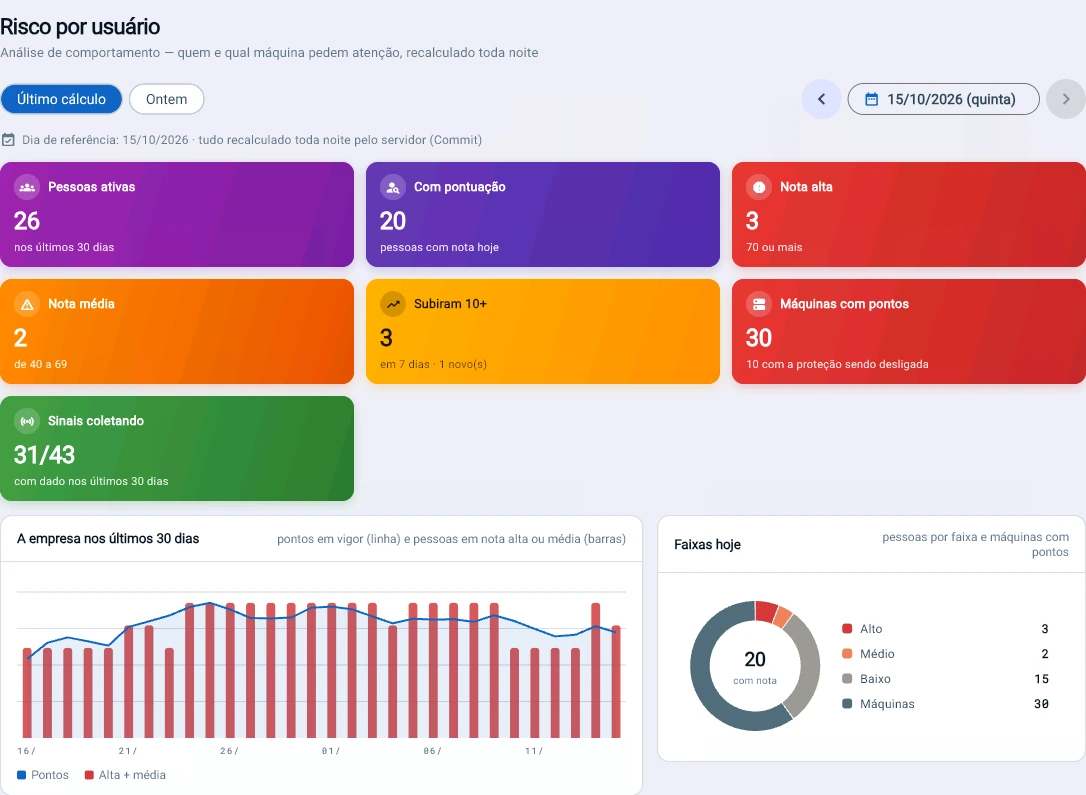
Quem pede atenção, e por quê.
Uma nota de risco por pessoa, recalculada toda noite. Cada ponto se explica pela regra e pela ocorrência que o gerou.
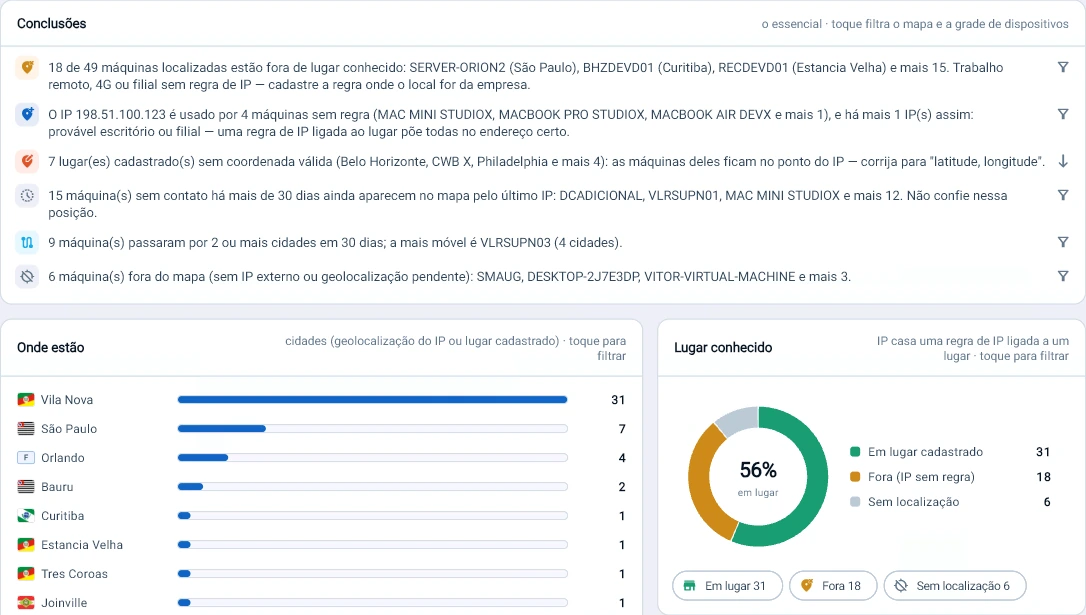
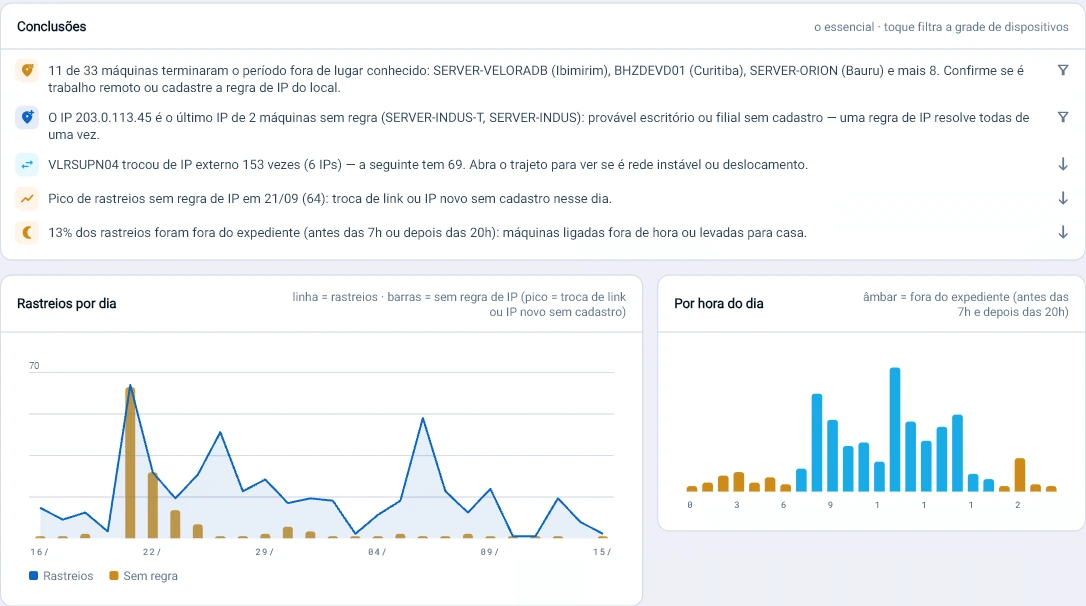
Localização
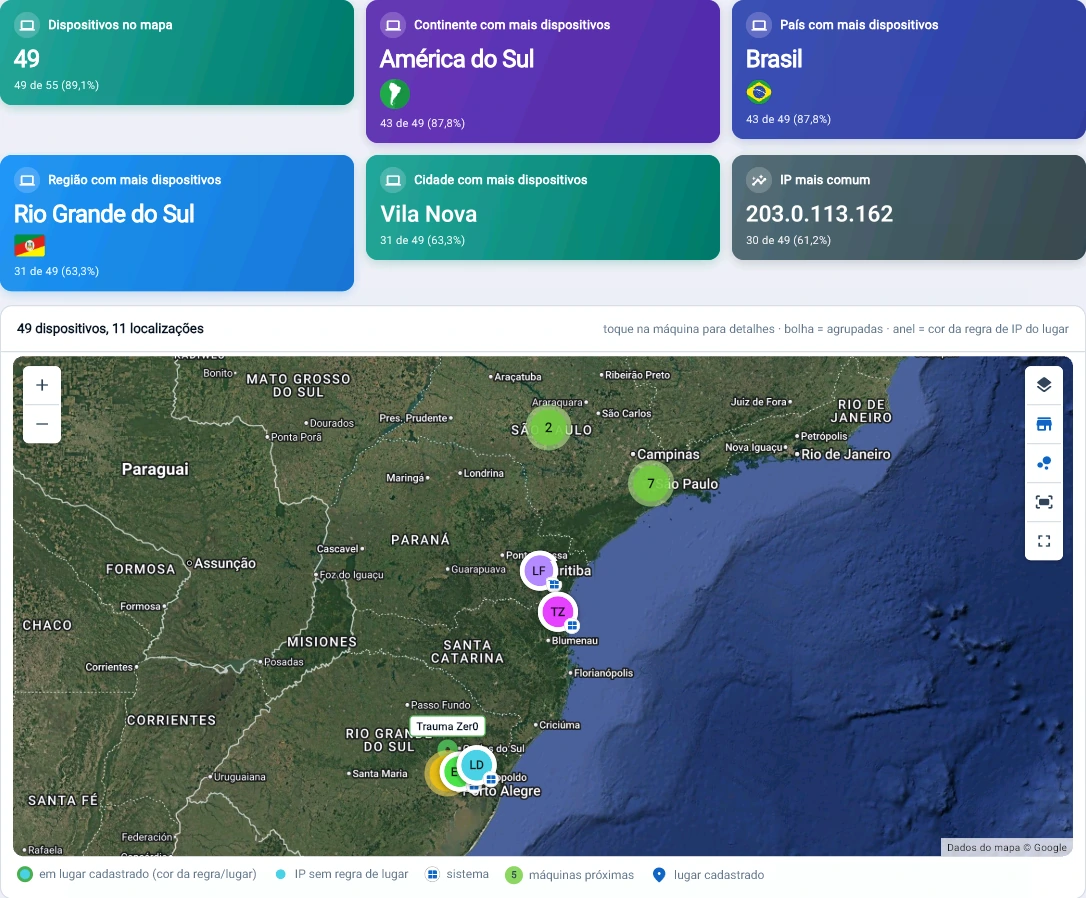
Onde estão as máquinas.
O IP de saída para a internet diz onde a máquina está; a regra de IP por lugar diz se ali é a empresa, uma filial ou trabalho remoto.
O que muda na prática
Oito coisas que deixam de depender de disciplina individual.
Na palavra do cliente
Os controles que faltavam, dentro do próprio ambiente.
Estamos muito felizes com o produto e nossa experiência até o momento vem somando com os controles e segurança que estávamos procurando dentro de nosso ambiente computacional.
 Gustavo PriuliCoordenação de TI · Unimed Federação Nordeste Paulista
Acompanham o módulo
Três ferramentas no mesmo pacote.
Relatório novo não vira projeto. A gente não faz sob medida para um cliente, mas analisa todo pedido: quando a necessidade serve para o conjunto, o relatório entra no produto e chega para todos na atualização seguinte.
Gerador de relatórios
Vai junto no pacote, não é vendido à parte. Serve para quem quer montar o próprio relatório fora do navegador.
Plataforma de desenvolvimento
Sustenta a comunicação do agente em topologia segmentada e permite estender o produto.
Painel de operação
O estado do parque em uma tela, com o que saiu do esperado em primeiro lugar. Mais de 600 relatórios prontos, cobrindo todos os módulos.
Quem opera assim
Política construída sobre o Tz0.
Criamos uma política de segurança inteiramente baseada no Tz0.
O Tz0 nos ajuda muito nas auditorias, que em geral têm bastante relação com a segurança.
Outros módulos
Traga sua norma de segurança. A gente mostra o que dá para aplicar.
Conversa técnica de 30 minutos: você descreve o ambiente e a política que precisa cumprir, a gente aponta o que o Tz0 Security aplica sozinho e o que exige processo.