La plataforma / Tz0 Security
Módulo · aplicación de política
Tz0 Security
Política de seguridad y DLP en el endpoint
Escribir la norma de seguridad es la parte fácil. La pregunta es otra: cómo garantiza usted que se está cumpliendo en doce mil equipos, ahora, sin que alguien los mire uno por uno.
Aplica la regla incluso con la estación fuera de la red · la evidencia queda en su servidor
Puerto USB
La regla viaja con el equipo.
No importa si el equipo está en la red de la empresa, en casa del empleado o en la ruta: la política de dispositivos removibles viaja con él. Un pendrive fuera de la lista no se monta, y el intento queda registrado con equipo, usuario y horario.
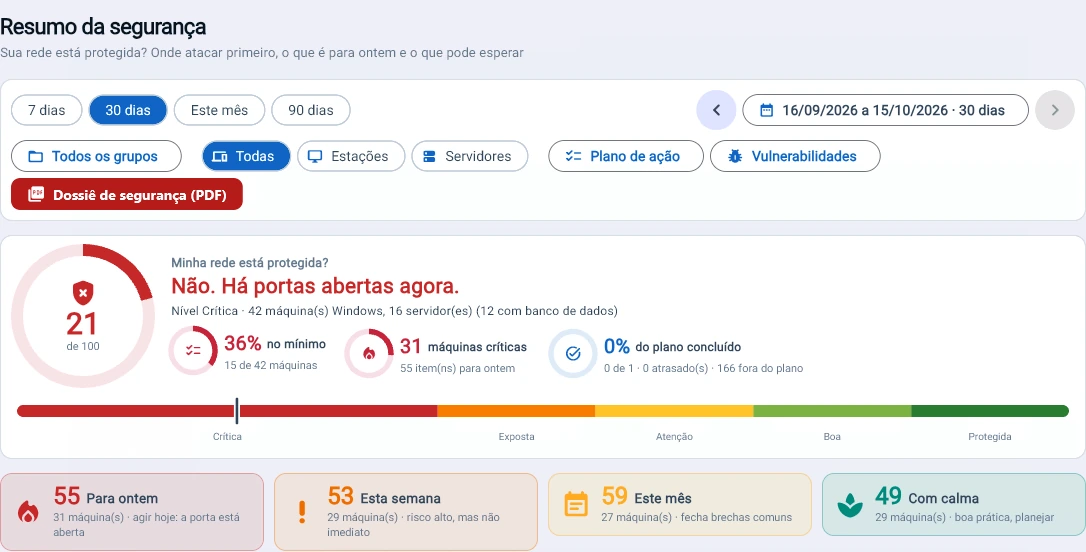
Captura de la consola, de un parque en operación. La identificación de equipos y de personas fue sustituida; las cifras están intactas.
Qué hace el módulo
Siete frentes de control, un único agente.
Todo lo de abajo se configura en la consola y lo aplica el agente en la estación — con o sin conexión al servidor en el momento del intento.
Bloqueos y reglas
Define qué puede ejecutarse, qué puede instalarse y qué puede salir del equipo — por grupo, por sector o por estación.
Instantánea de hardware
Fotografía la configuración física del equipo y avisa cuando una pieza se cambia, se quita o aparece de la nada.
Visibilidad en tiempo real
Lo que está pasando en el parque ahora — no lo que pasó en el último inventario de la madrugada.
Rastreo de equipos extraviados
El portátil que desapareció sigue reportando: dónde apareció, con qué red, con qué usuario.
Control de horario
Define la ventana en la que cada grupo puede operar y registra lo que se intentó fuera de ella.
Firewall en capa de aplicación
La regla no es solo puerto e IP: es qué programa puede hablar, con quién y por dónde.
Integración con políticas de Windows
Convive con la GPO que ya existe en vez de disputarle el terreno — y cubre lo que la GPO no alcanza.
Soporte de DLP
Impide la salida indebida de datos personales y registra el intento — la base de la defensa en una auditoría de protección de datos.
Cómo funciona
De la regla escrita a la evidencia guardada.
El ciclo completo corre dentro de su red. Ninguna etapa depende de un servicio externo.
Evidencia
Bloquear es la mitad. Probar es la otra.
En una auditoría, nadie pregunta si la política existe — preguntan qué pasó el día 14, quién lo intentó, qué se bloqueó y dónde está el registro. Cada intento se vuelve un evento con sello de tiempo, equipo, usuario y el contenido que motivó la regla.
Consola
La política se escribe y se aplica en el navegador.
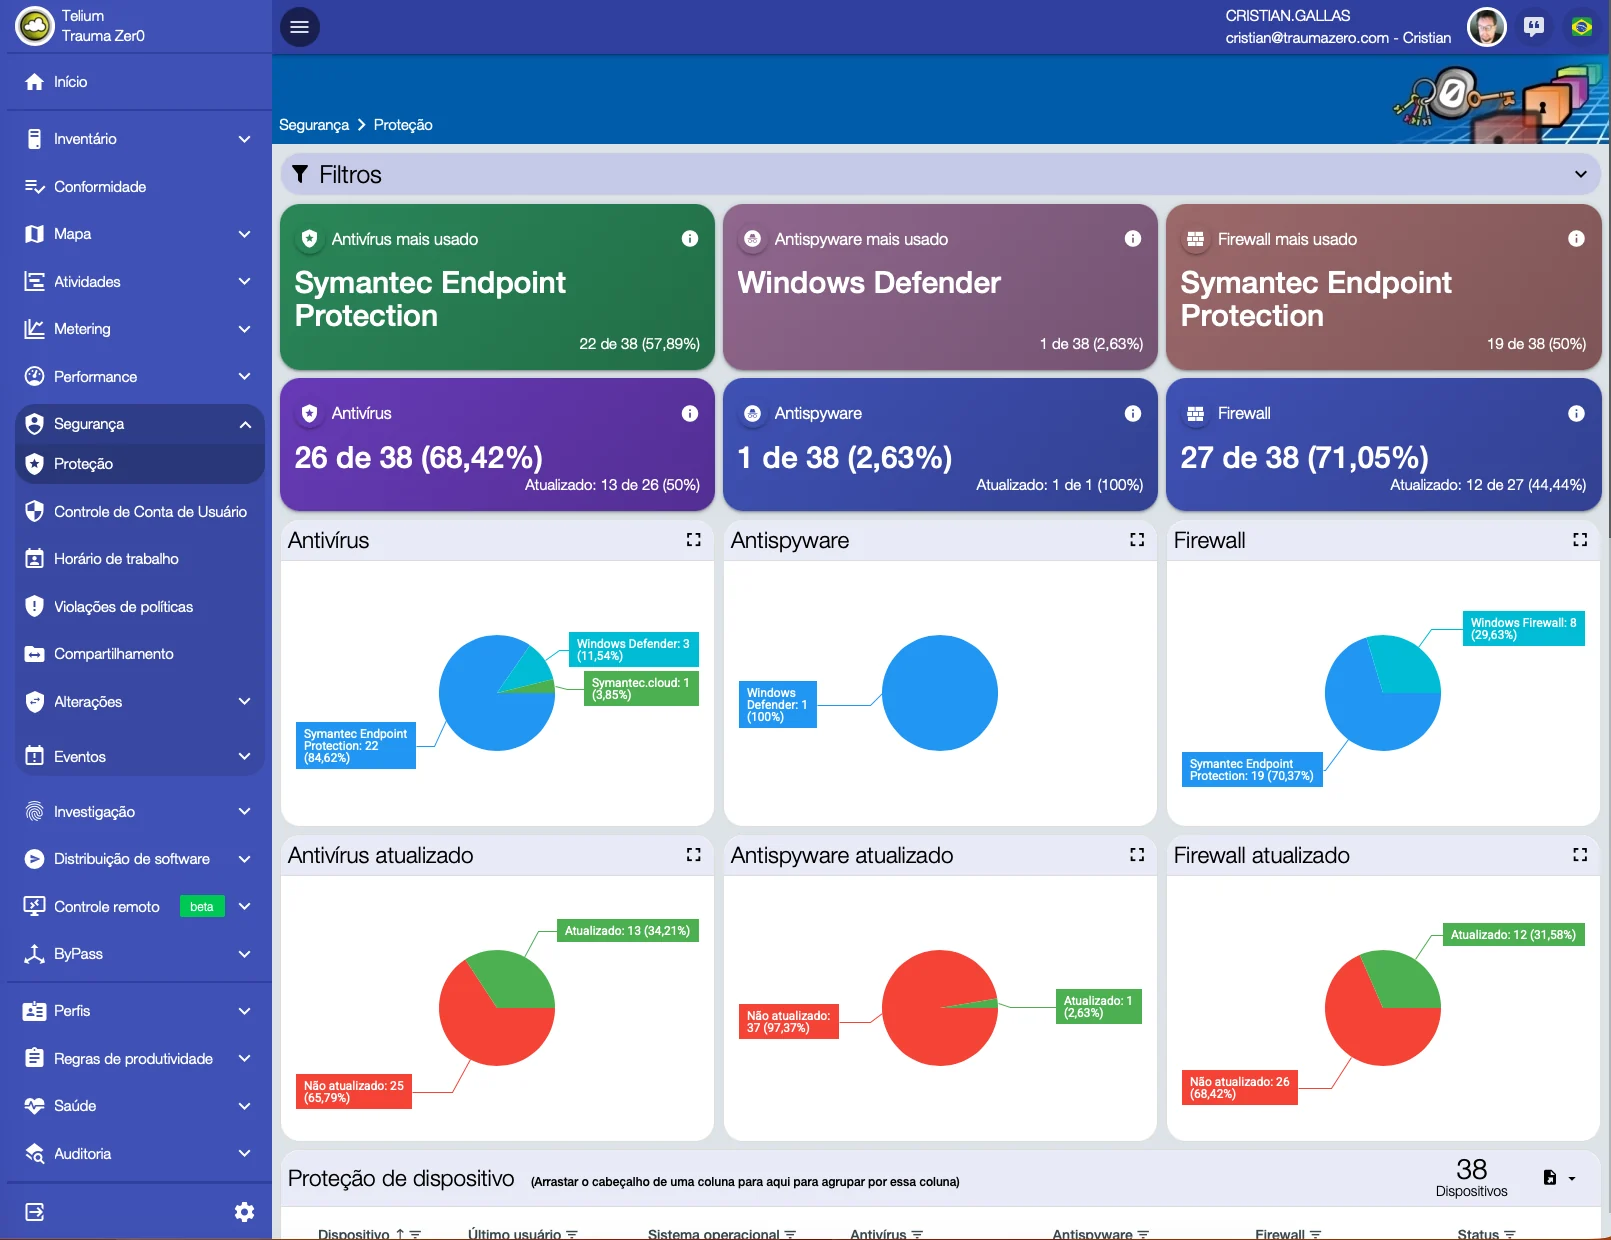
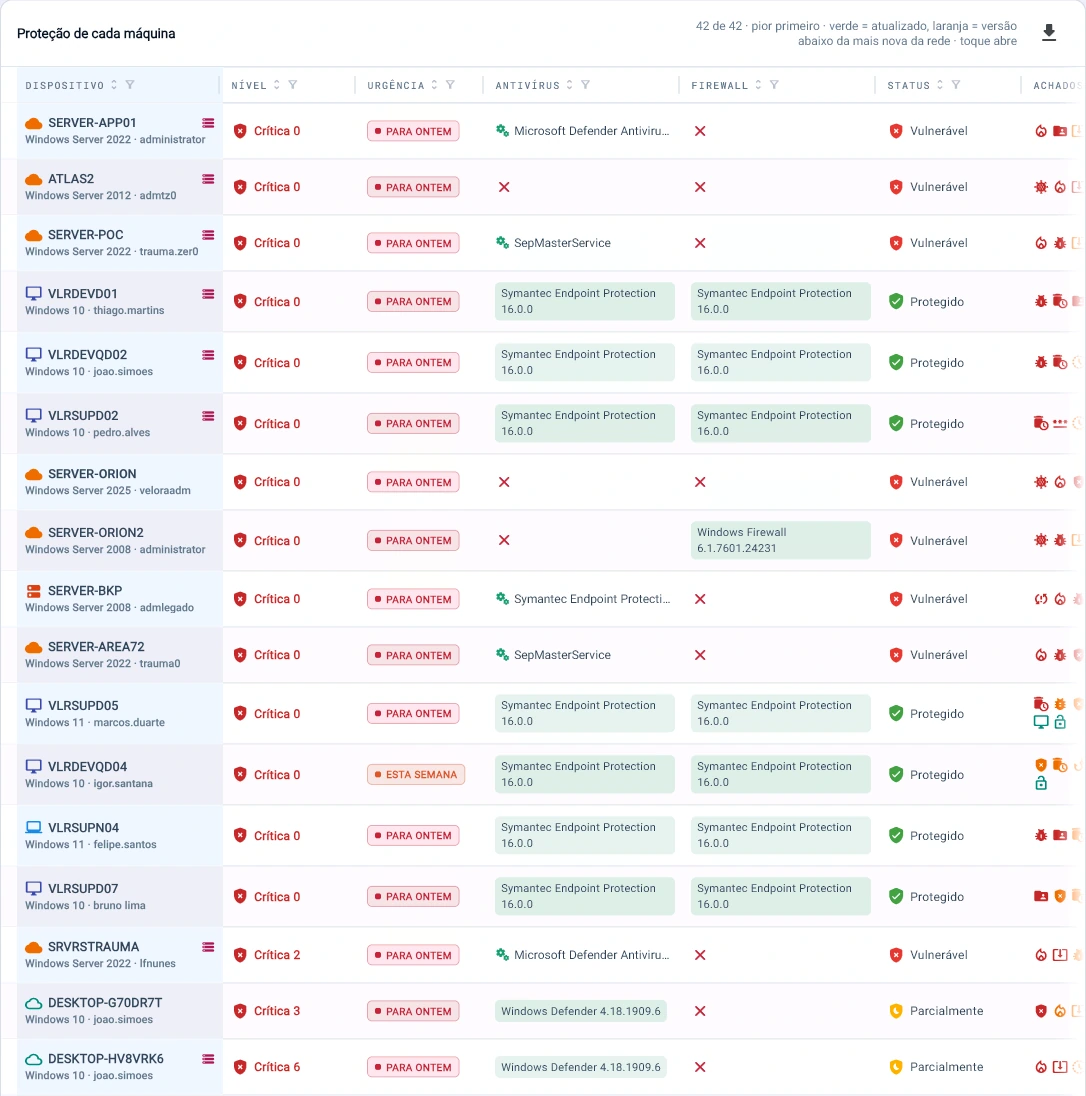
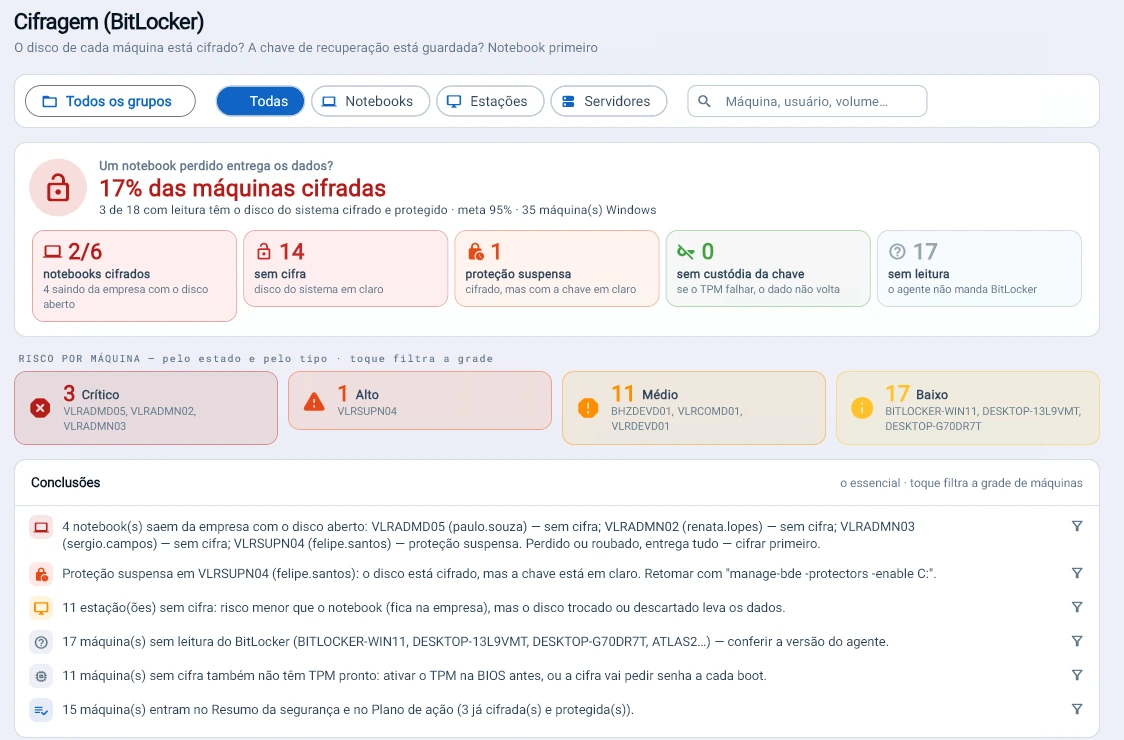
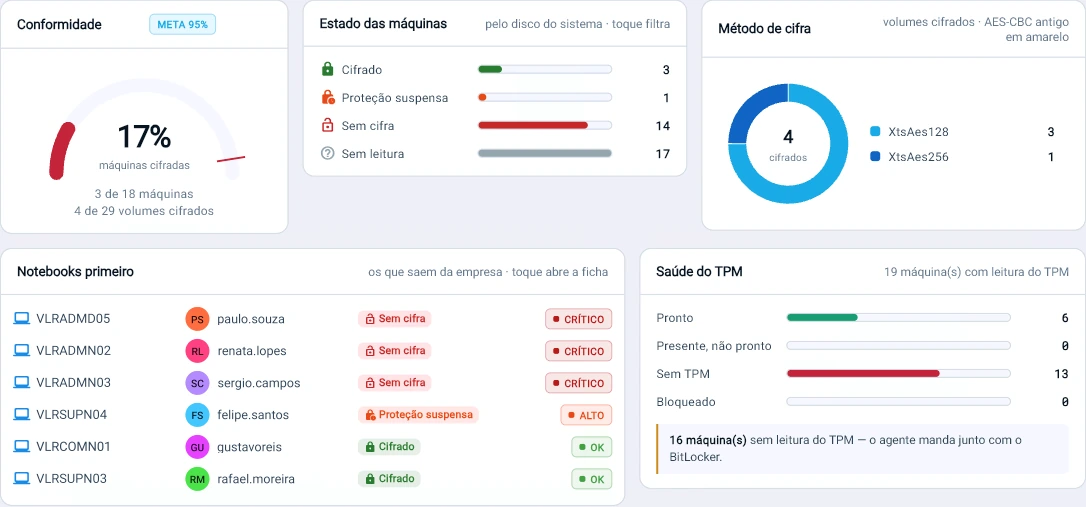
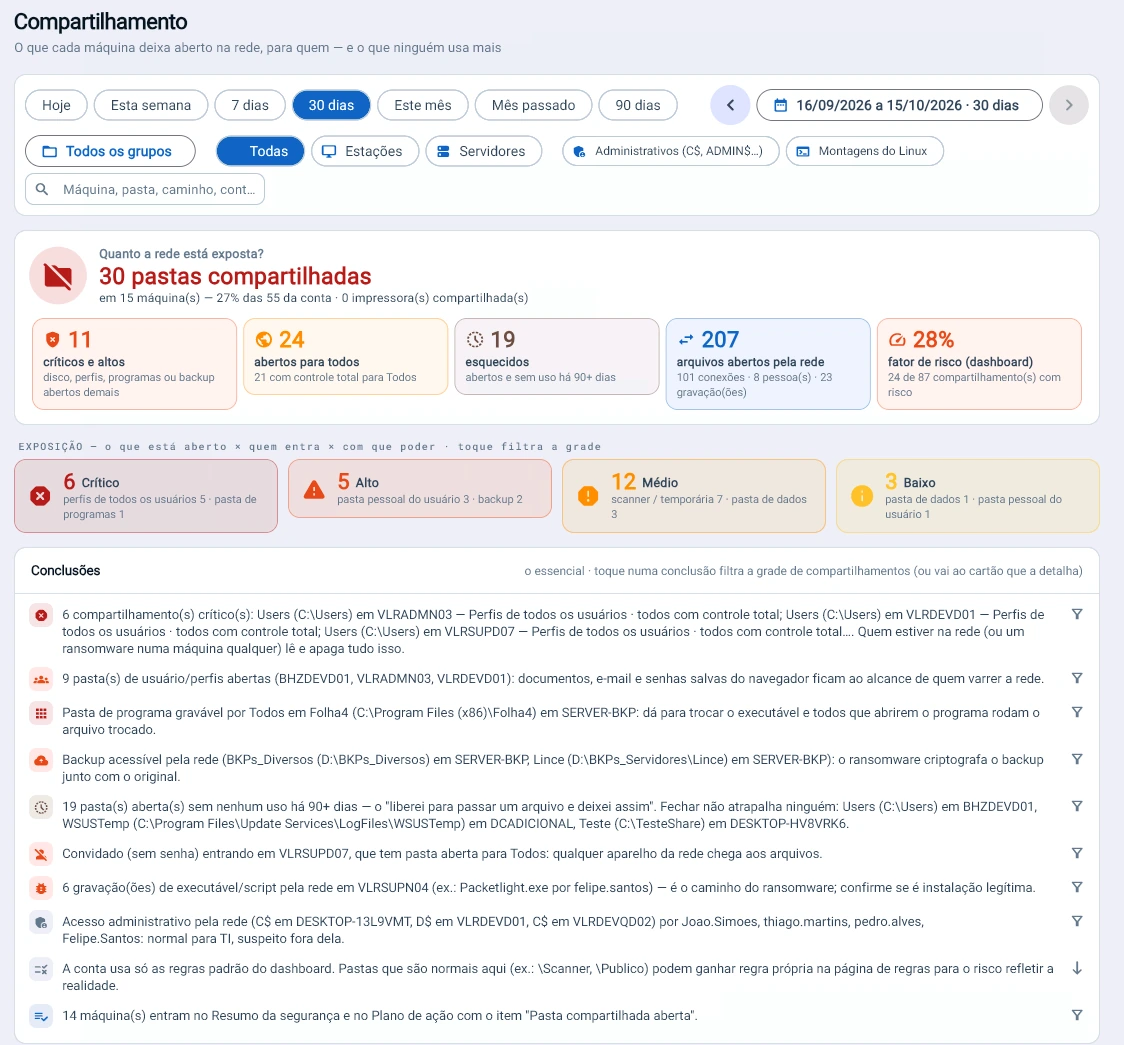
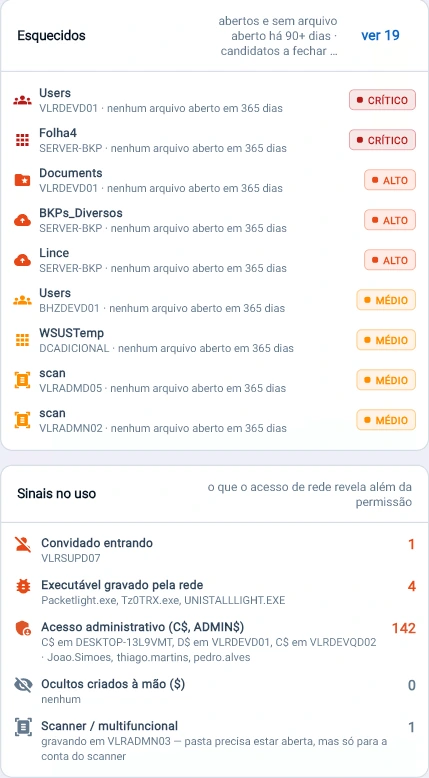
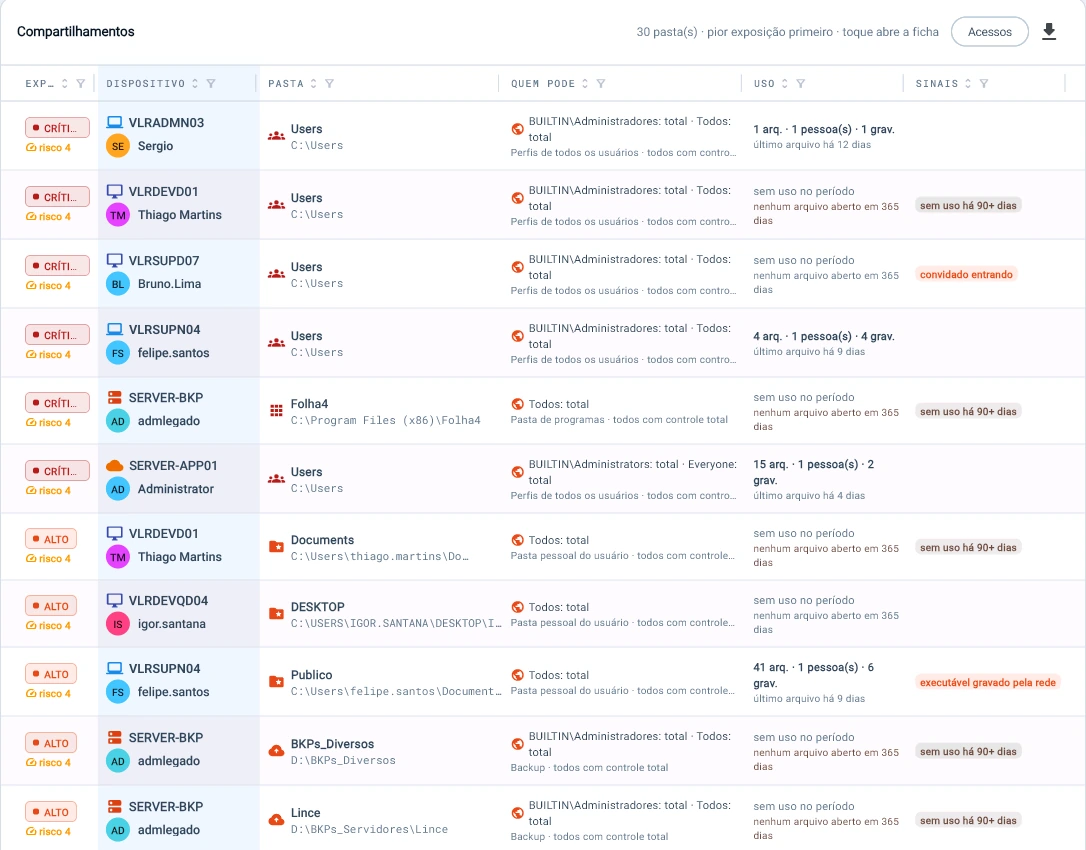
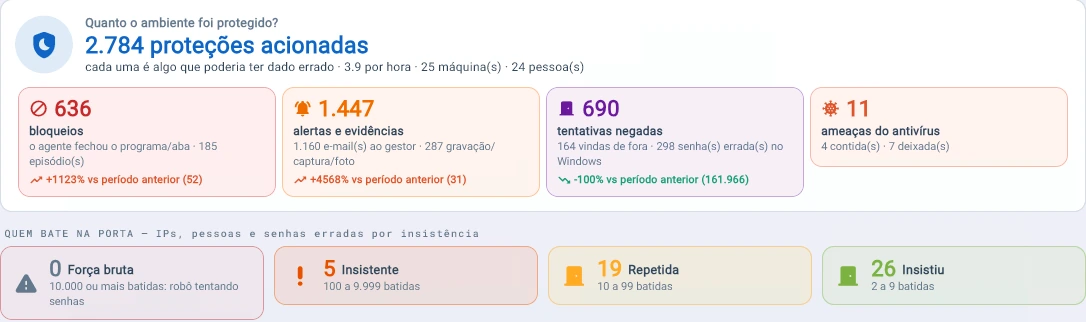
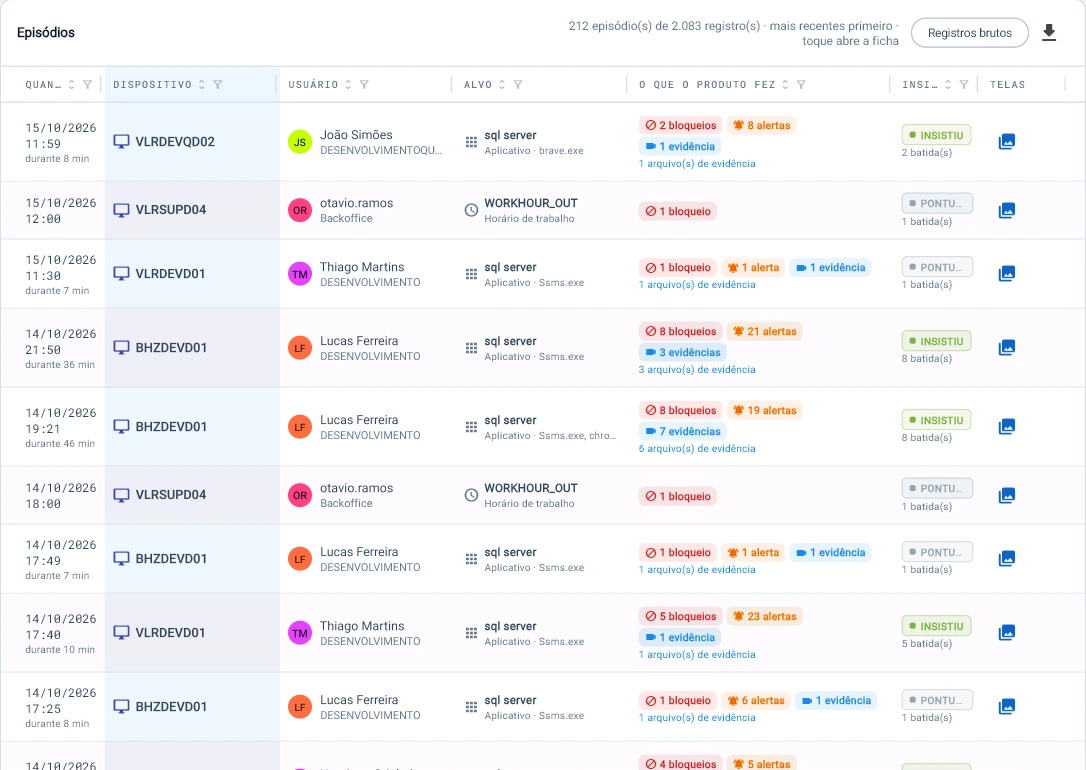
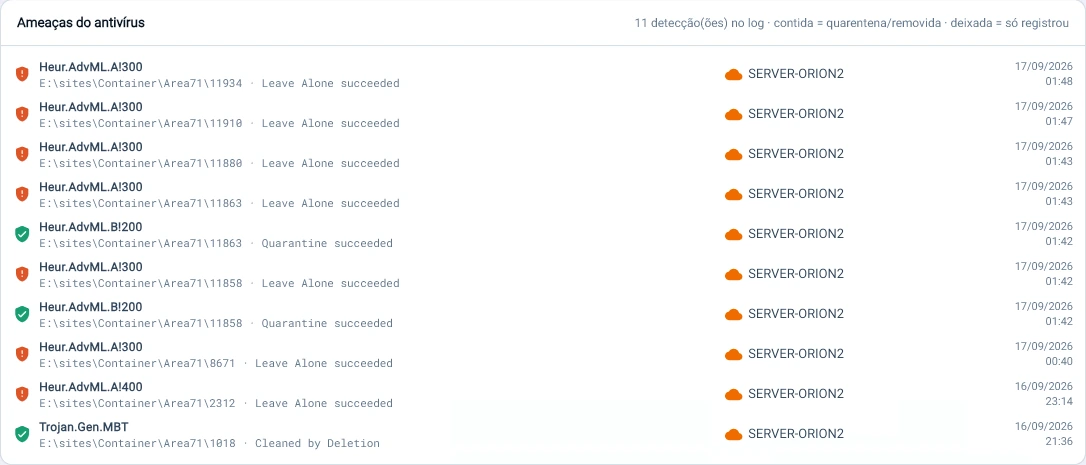
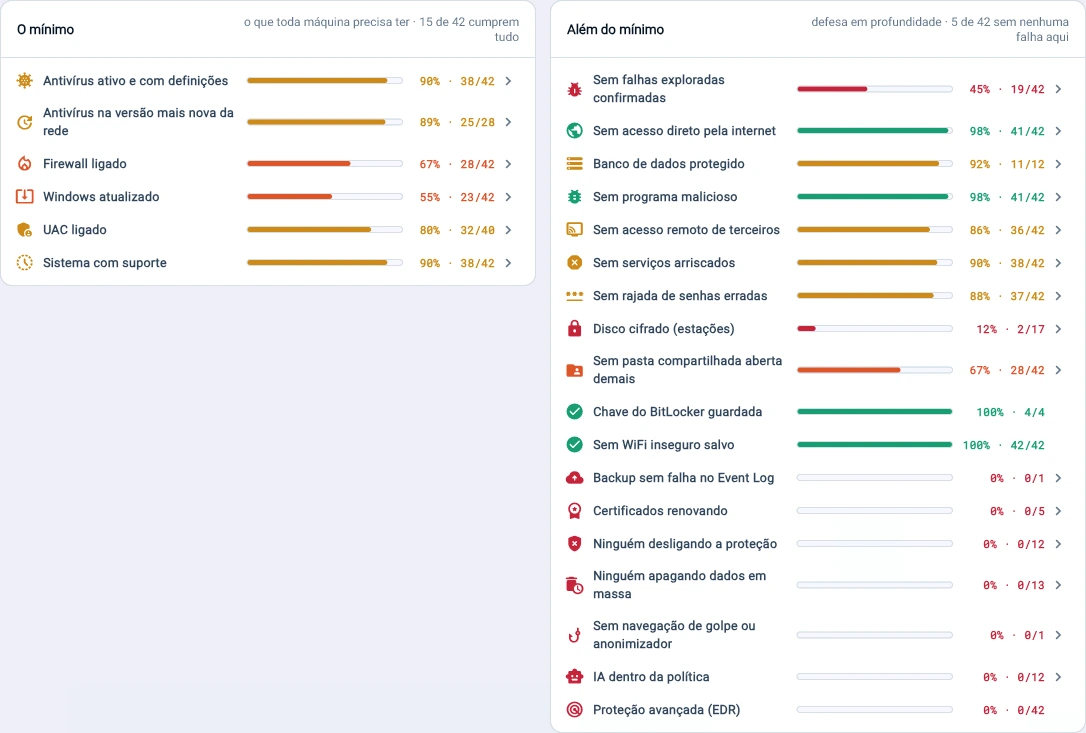
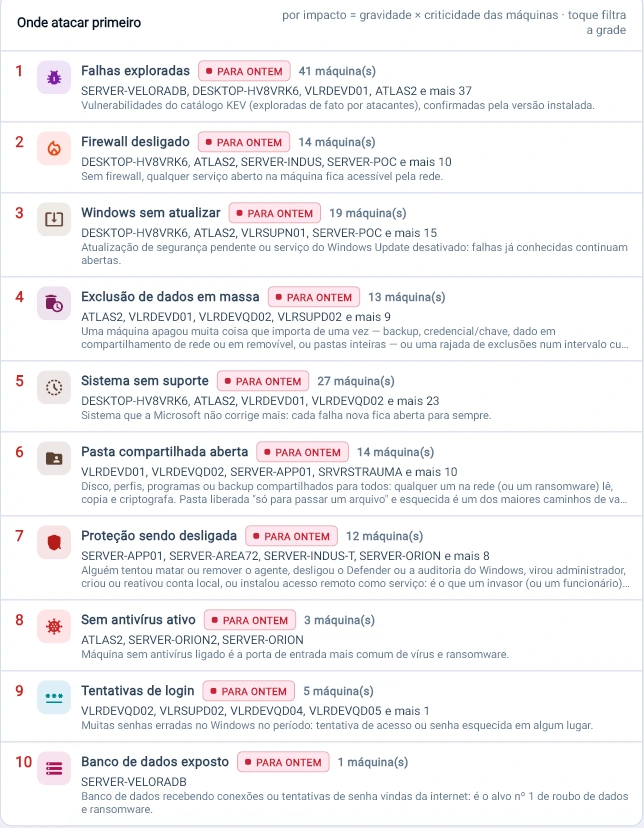
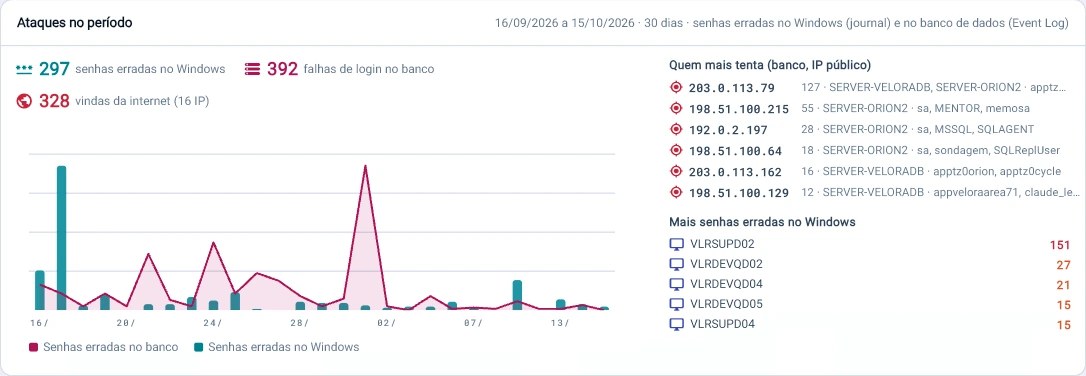
Pantallas de un parque real en operación, no de un entorno de demostración. Las rutas de carpeta que identificaban personas, el dominio interno y una carpeta de un organismo público fueron sustituidos por equivalentes genéricos antes de publicarlas; las cifras, los porcentajes y la interfaz están intactos.
Nota de seguridad
Una nota, el mínimo y por dónde empezar.
La red resumida en una nota de 0 a 100, cada capa medida equipo por equipo y los hallazgos ordenados por lo que más pesa, con los ataques del período al lado.
Plan de acción
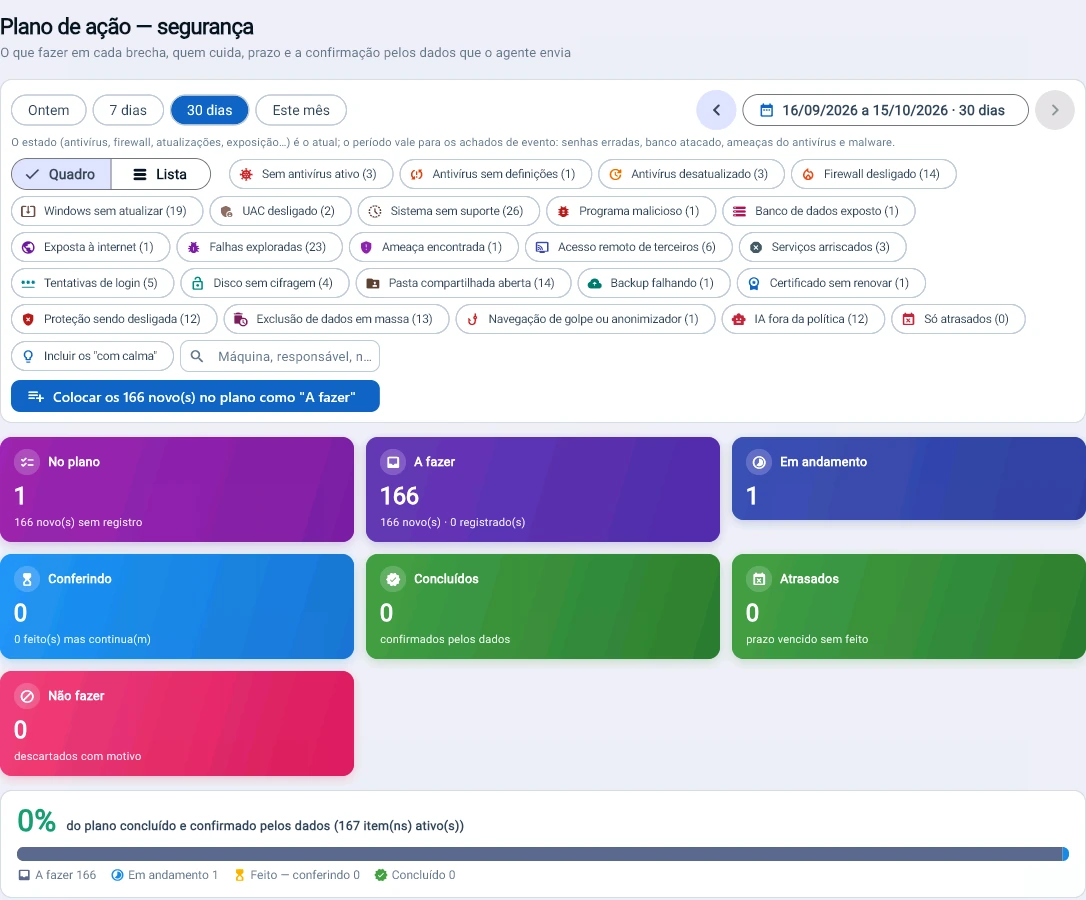
Solo se cierra cuando el dato lo confirma.
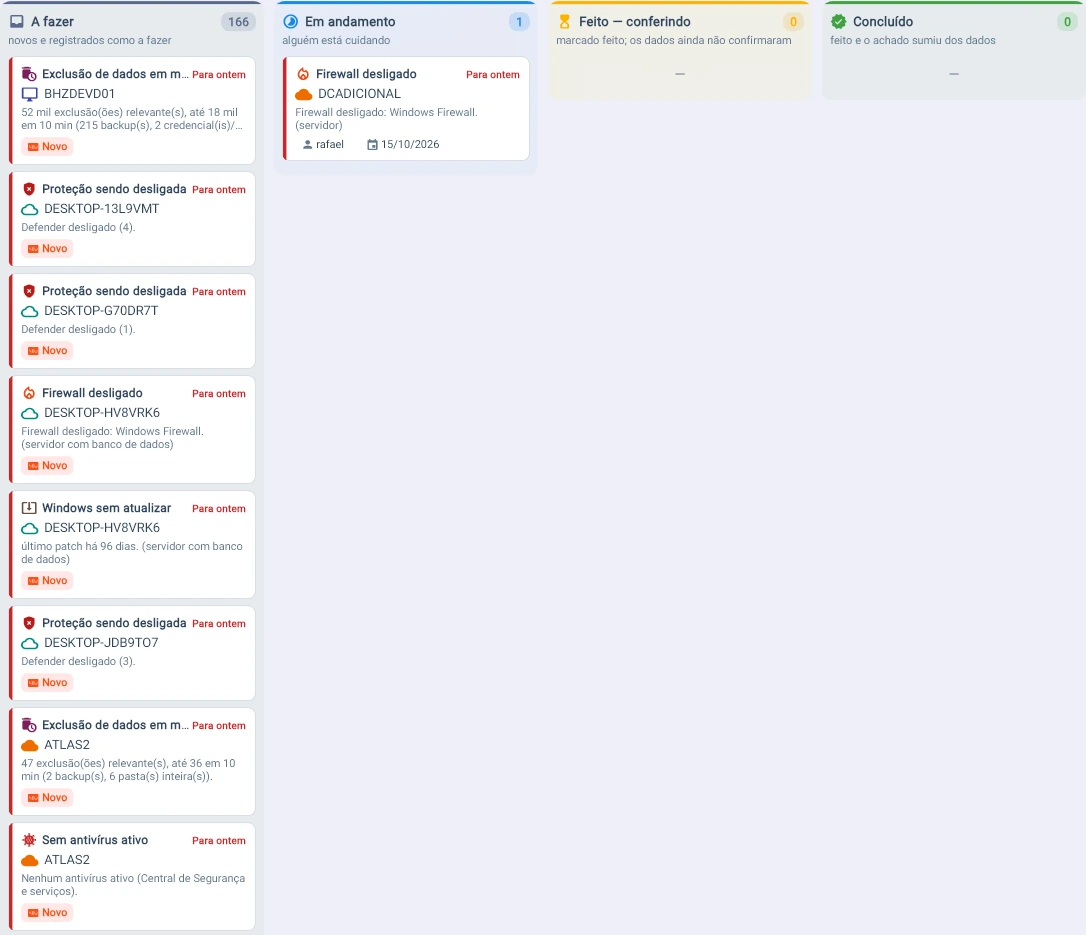
Cada pendiente se convierte en tarea con responsable y plazo. Marcar como hecho no basta: la tarjeta solo llega a concluido cuando el hallazgo desaparece de los datos del agente.
Privilegio
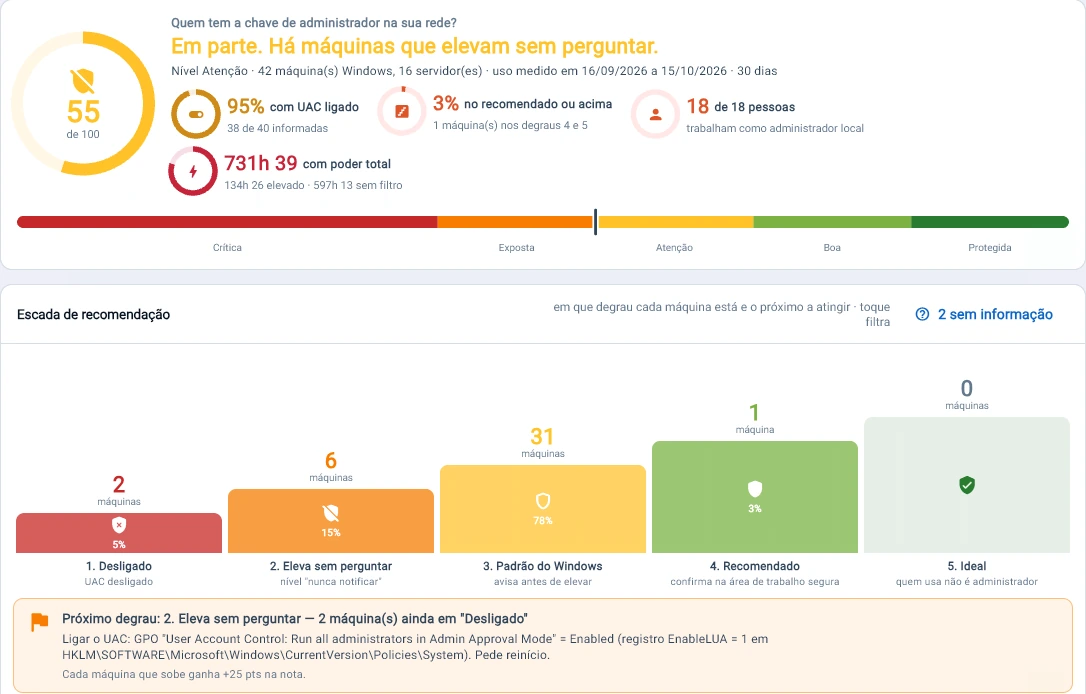
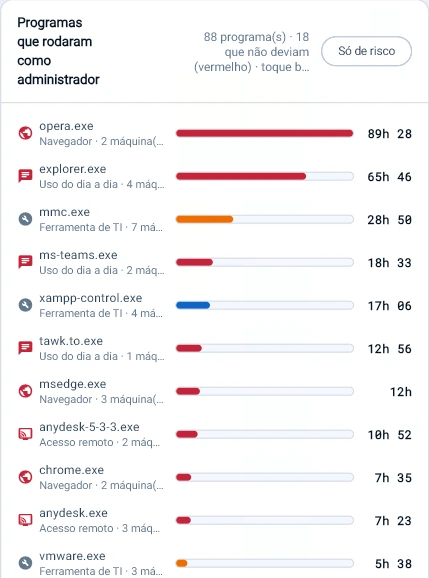
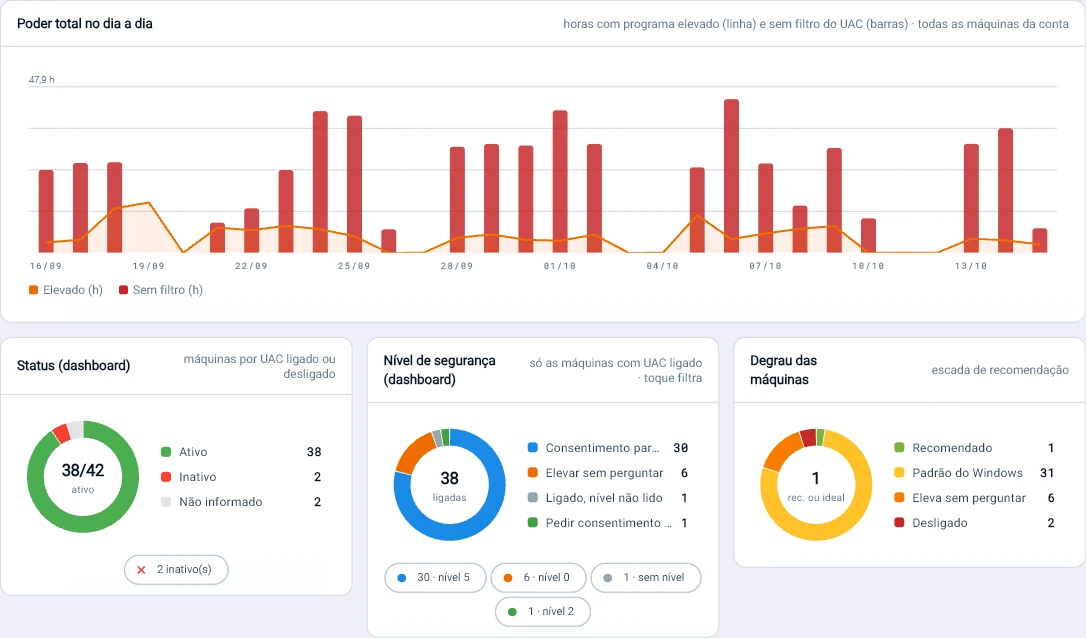
Poder total en el día a día, equipo por equipo.
Quién trabaja como administrador local, qué programa se ejecuta con poder total y por cuánto tiempo, con el escalón de cada equipo y la política para subir al siguiente.
Horario de trabajo
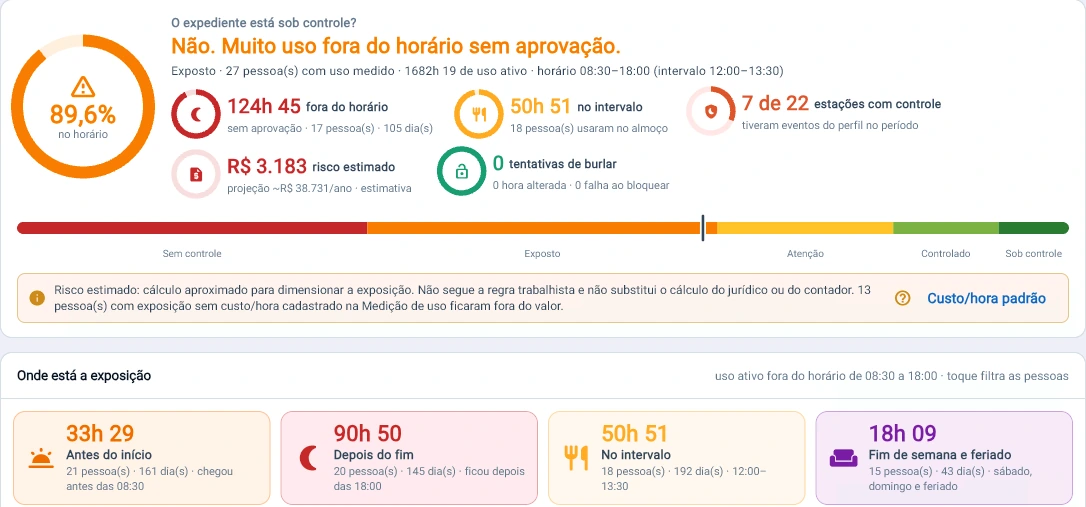
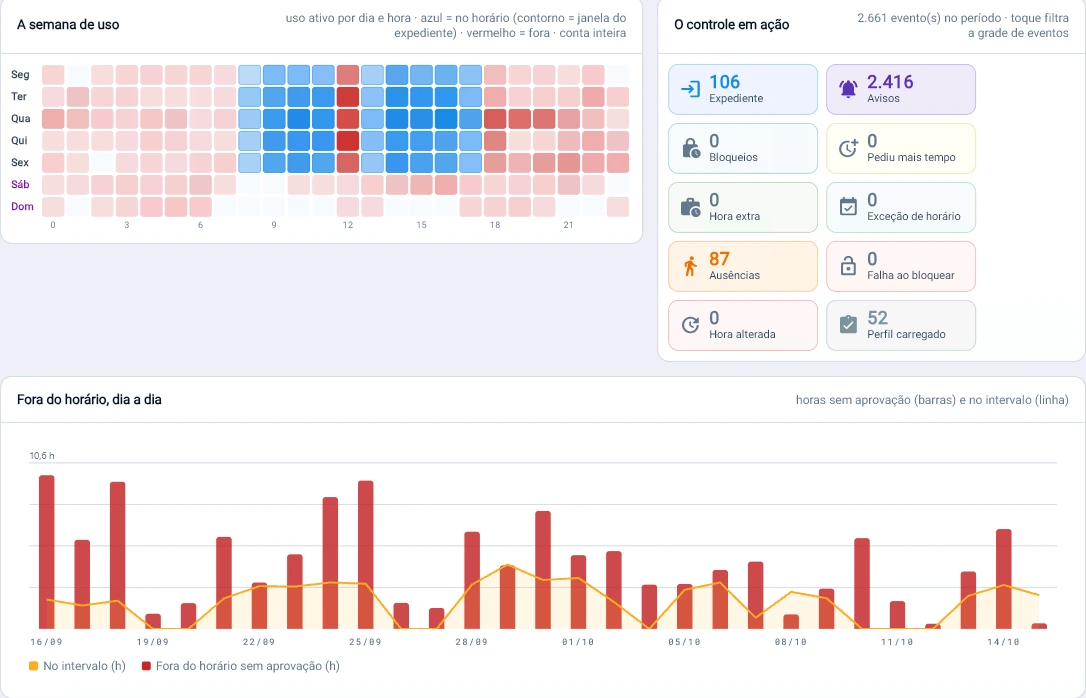
Uso fuera del horario laboral, con el costo estimado.
Hora a hora, quién llega antes, sale después o trabaja en el almuerzo sin aprobación. Es el dato que sustenta la conversación sobre riesgo laboral.
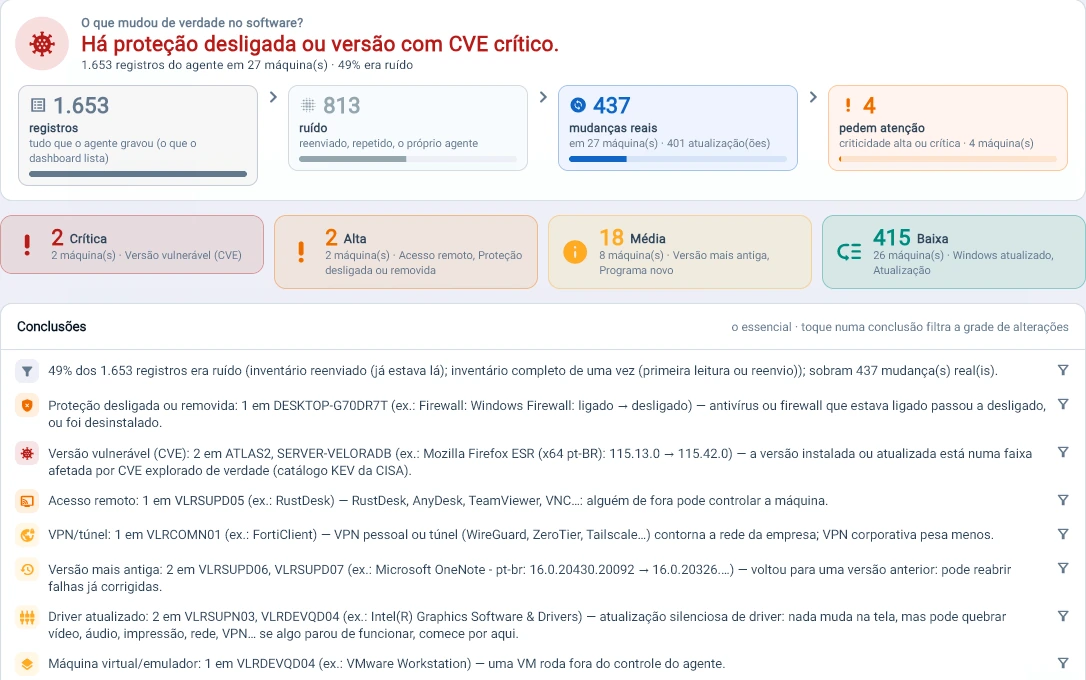
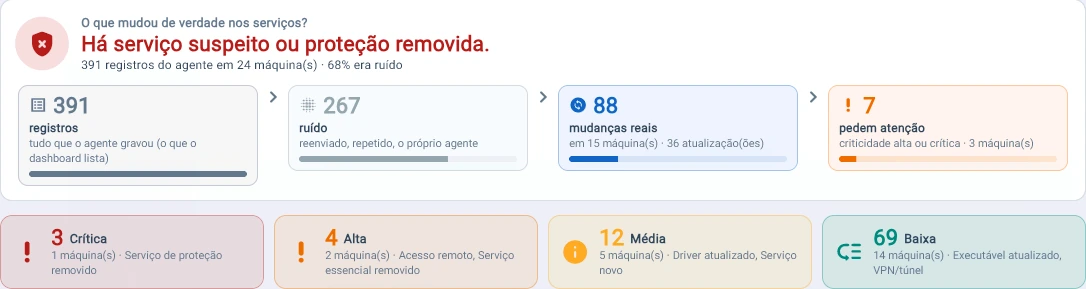
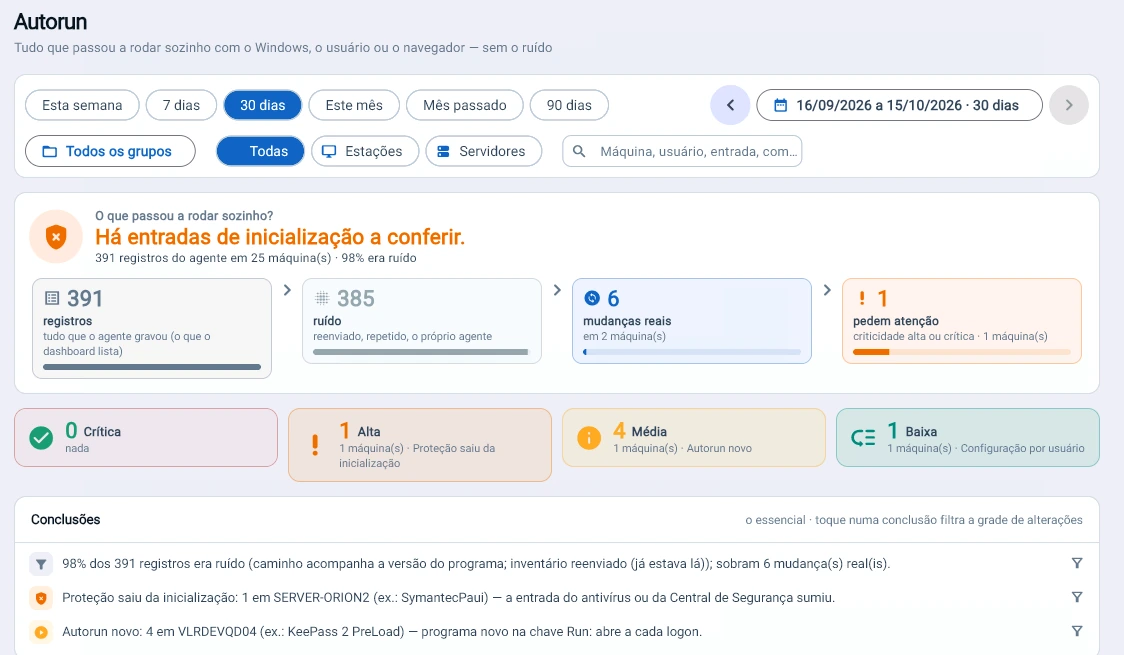
Cambios
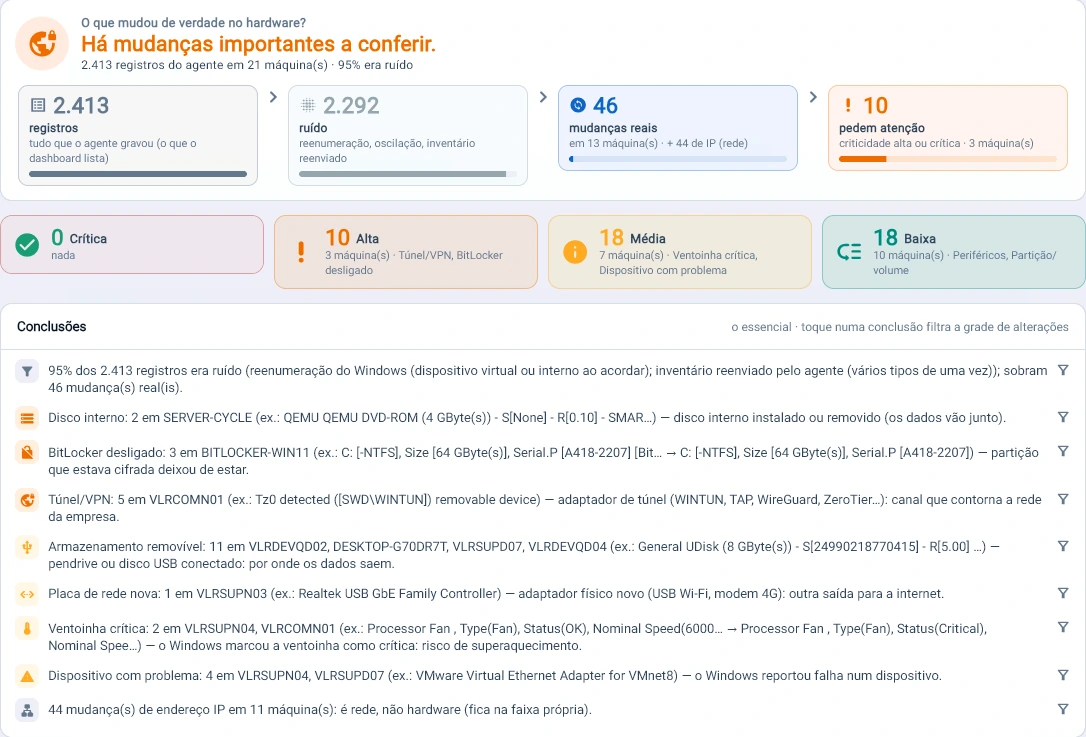
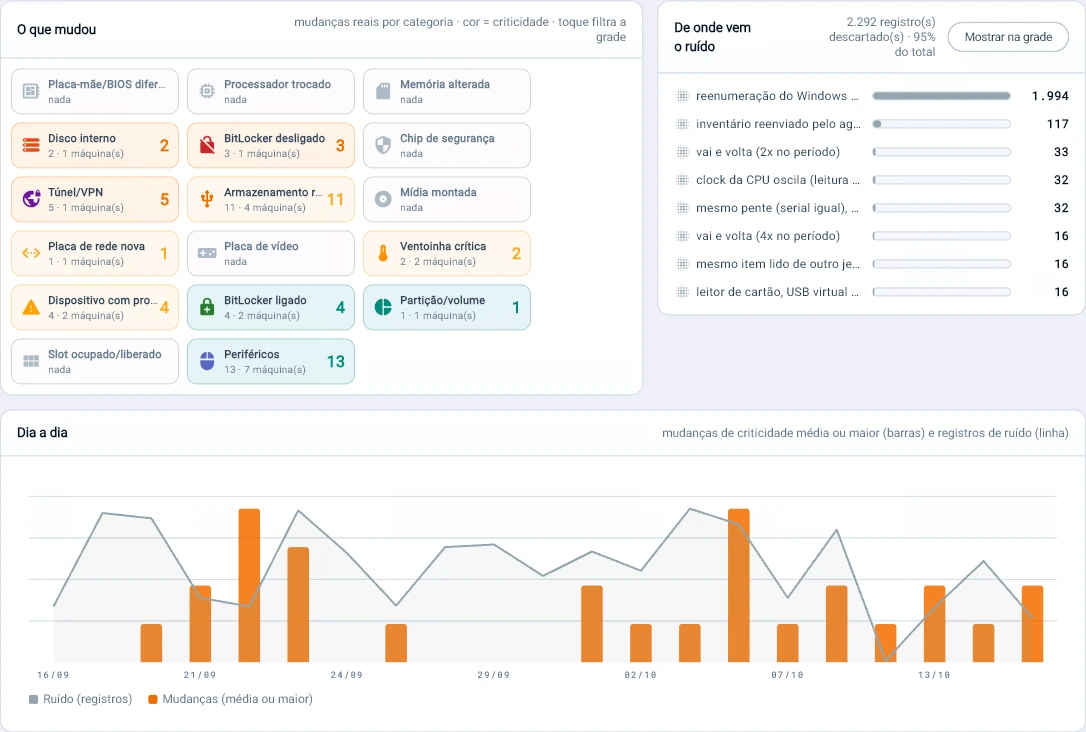
De los miles de cambios, los pocos que cuentan.
Hardware, software, servicios e inicio: Tz0 descarta el ruido del propio Windows y deja al frente los pocos cambios que requieren atención.
Vulnerabilidades
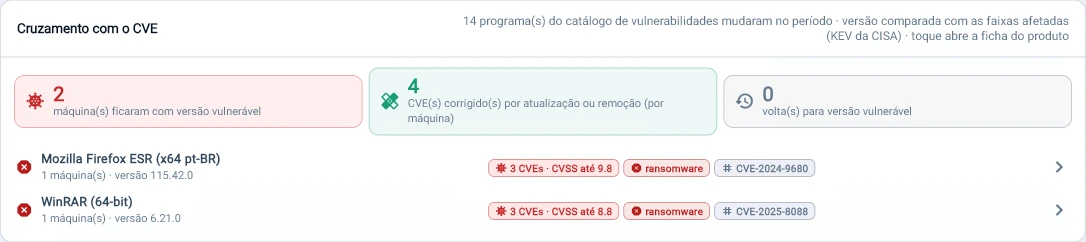
Falla explotada abierta, y qué actualizar primero.
El software de cada equipo cruzado cada noche con los estándares públicos de seguridad: el catálogo de fallas explotadas de la CISA, los rangos de versión afectada del NIST, la probabilidad de ataque del FIRST (EPSS) y la gravedad por CVSS 3.1 y 4.0. Sin escáner de red y sin credenciales: solo el inventario que el agente ya recopila.
CISA KEV
¿Ya fue explotada? Solo entran fallas vistas en ataques reales, con el plazo de corrección de la CISA y la marca de uso por ransomware.
NIST NVD
¿Mi versión está afectada? La versión instalada se compara con los rangos publicados. Cuando no se puede comparar, el hallazgo queda como sospechoso y nunca suma con el confirmado.
FIRST EPSS
¿Qué probabilidad de ataque hay ahora? Probabilidad de explotación en los próximos 30 días, recalculada cada día, con 90 días de historial. Es lo que desempata qué corregir primero.
CVSS 3.1 y 4.0
¿Qué tan grave es? Nota de 0 a 10 y el vector en lenguaje simple: por la red, sin credenciales, sin acción del usuario, alcance a otros sistemas.
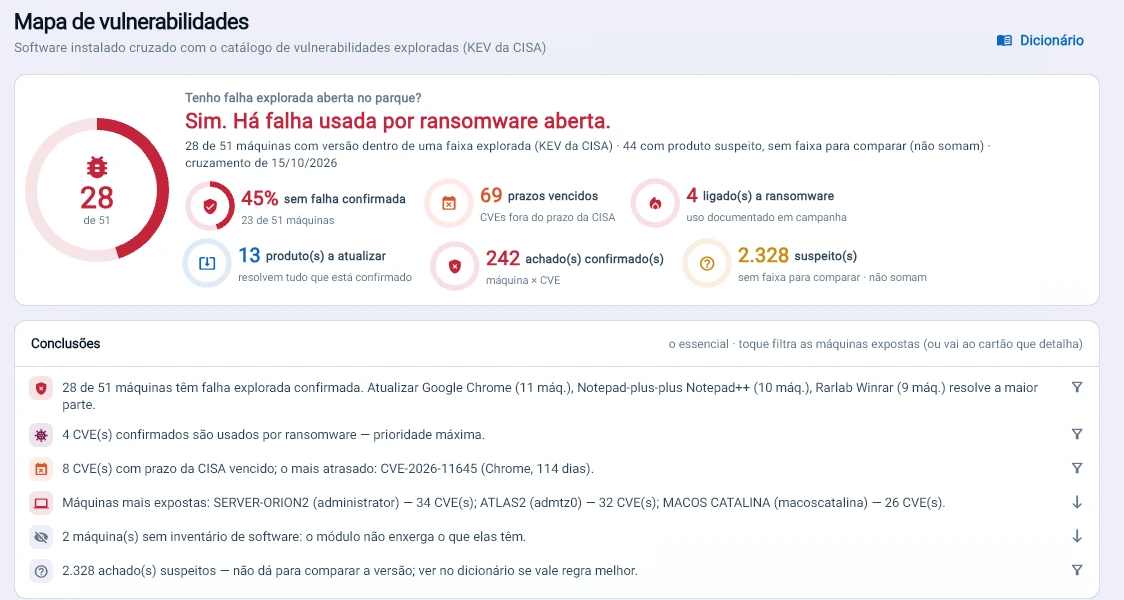
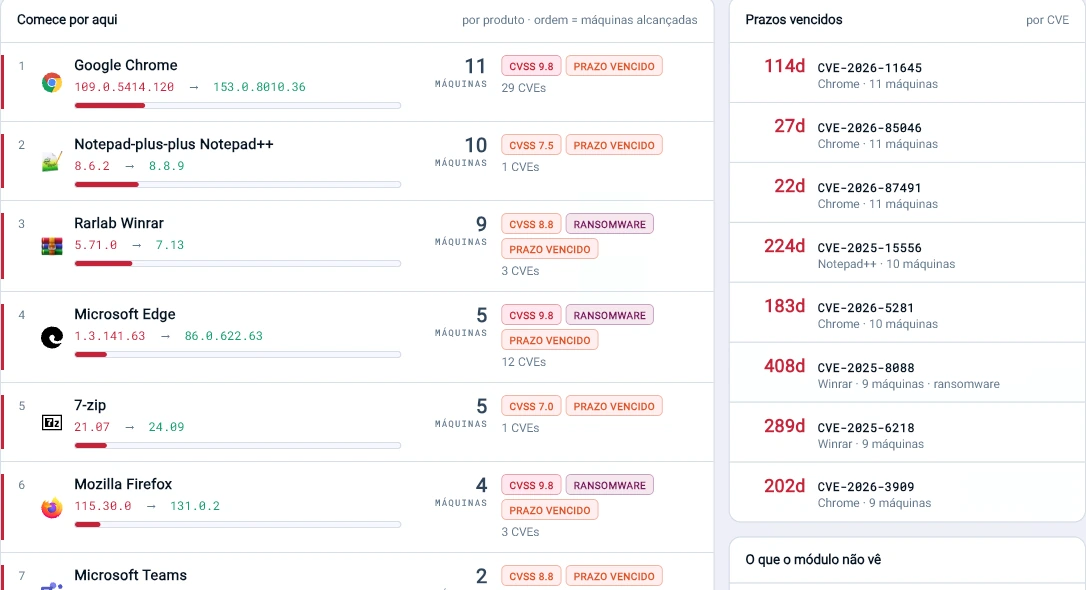
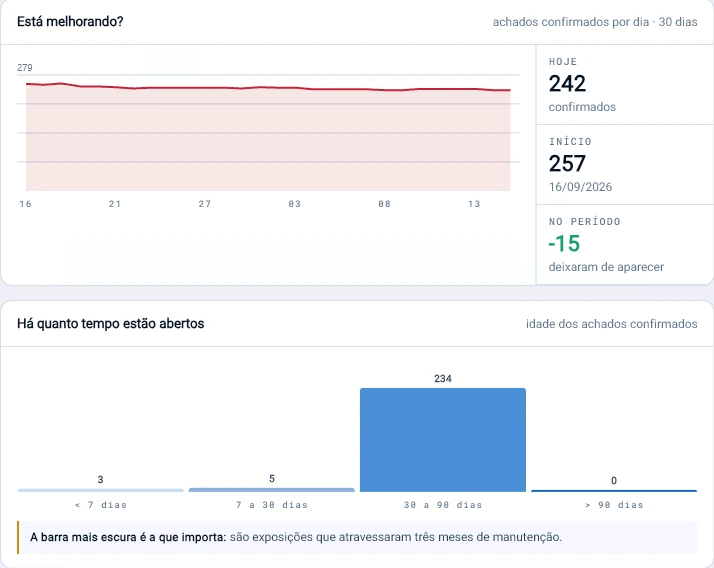
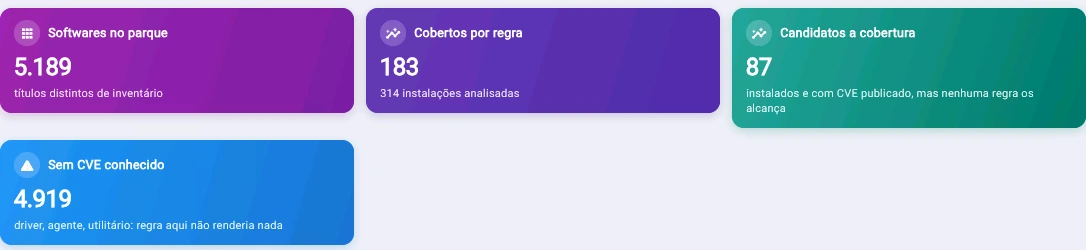
La fila sale lista, con un criterio que se explica al auditor
Primero lo confirmado por versión; después lo que pasó el plazo de la CISA; después la mayor probabilidad de ataque en los próximos 30 días (EPSS); por último, la gravedad técnica (CVSS, en la versión 4.0 cuando el NIST ya la publicó). El uso por ransomware se destaca en todos los niveles. Y la acción es por producto: una actualización cierra todos sus CVE de una vez, y el módulo de distribución envía la actualización a los equipos.
| Norma | Control | Lo que Tz0 entrega como evidencia |
|---|---|---|
| CIS Controls v8 | 2.1, 7.1, 7.2, 7.4 y 7.7 | Inventario de software por equipo, criterio de prioridad explícito, versión que corrige y la tendencia diaria que muestra si las fallas se están cerrando. |
| ISO/IEC 27001:2022 | Anexo A 8.8 · gestión de vulnerabilidades técnicas | Información de fuentes reconocidas (CISA, NIST, FIRST), evaluación de la exposición de cada equipo y registro de las acciones. |
| NIST CSF 2.0 | ID.RA-01 e ID.RA-05 | Vulnerabilidad confirmada por versión y registrada cada día; amenaza (KEV), probabilidad (EPSS) e impacto (CVSS) en la misma fila. |
| PCI DSS v4.0 | 6.3.1 y 6.3.3 | Clasificación por riesgo con fuentes del sector, plazos vencidos y antigüedad de cada hallazgo, por equipo. |
El módulo genera la evidencia que estos controles piden; el cumplimiento depende también de los procesos de la empresa y de la evaluación del auditor. Llega con la actualización del servidor Tz0: el propio servidor descarga el catálogo actualizado cada día, sin actualizar el agente de los equipos y sin escaneo de red. Ningún dato de los equipos sale de la red.
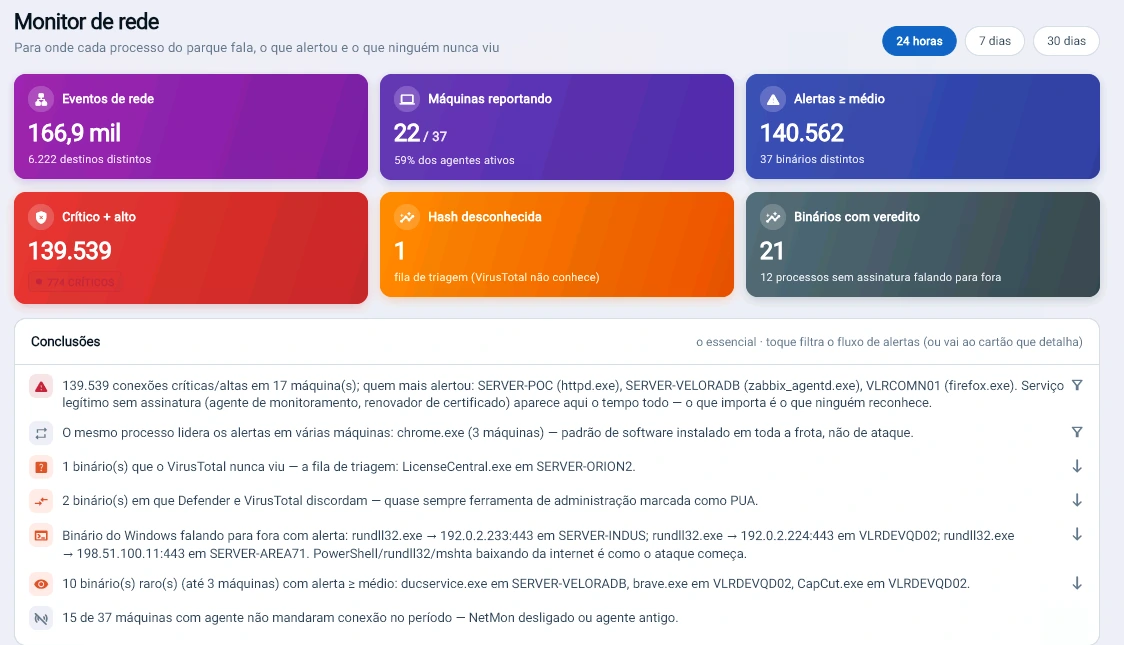
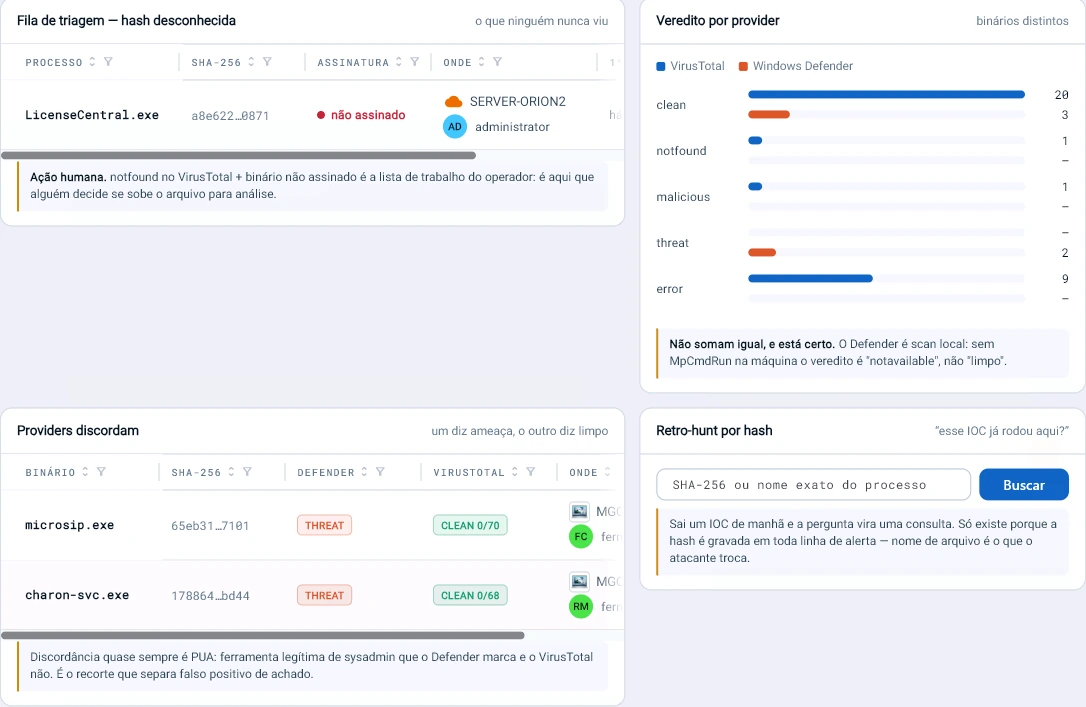
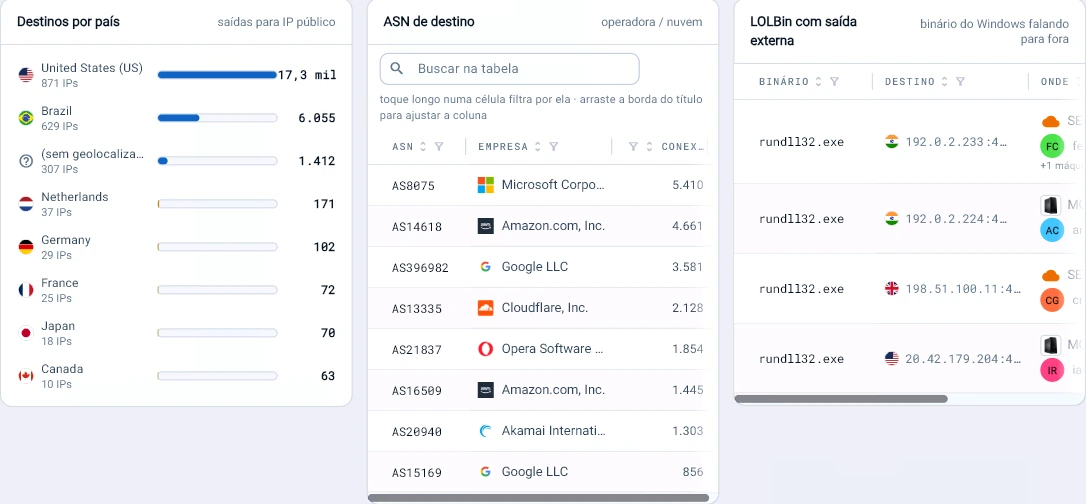
Red
Hacia dónde habla el parque.
Cada conexión en alerta guarda el hash del programa, el país de destino y el resultado de VirusTotal y de Defender. La pregunta sobre un indicador de ataque se convierte en consulta.
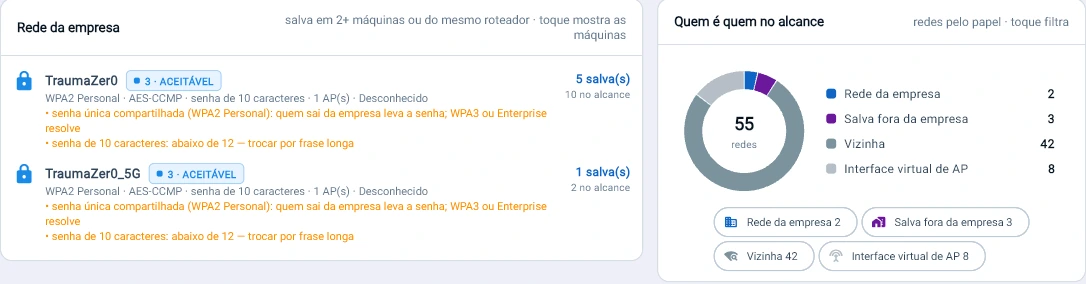
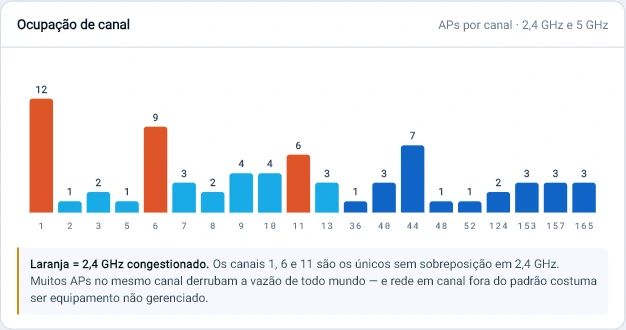
Wi-Fi
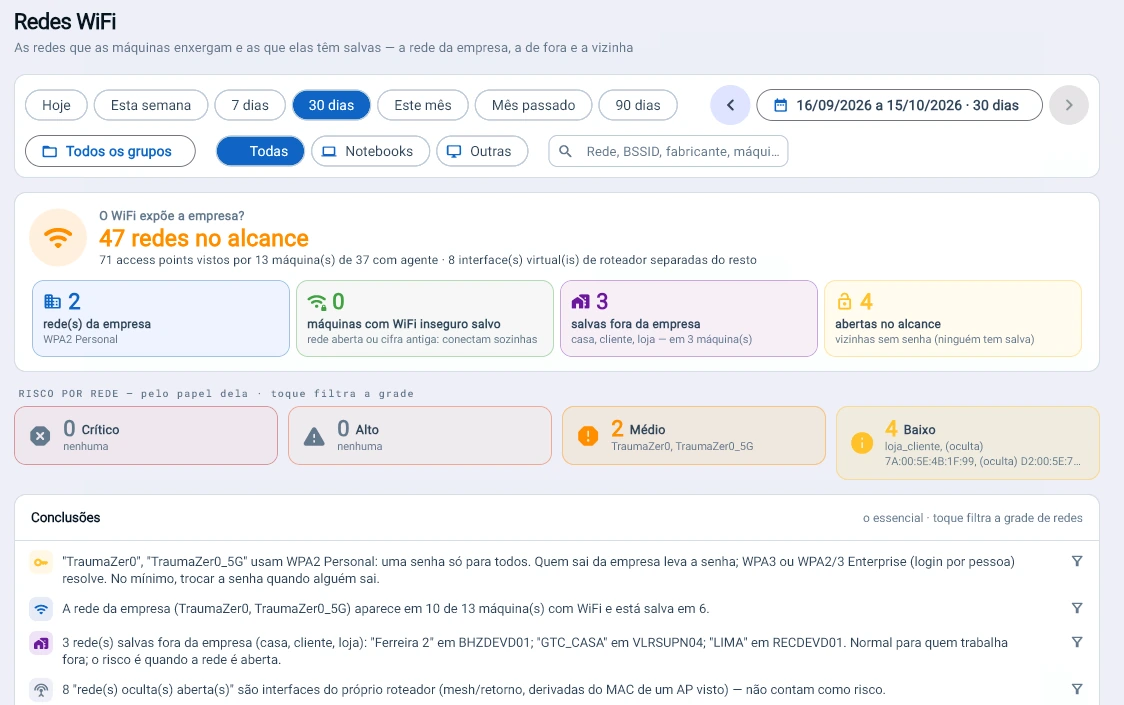
El Wi-Fi visto por los propios equipos.
Redes al alcance, tipo de autenticación y canal congestionado, leídos por el agente que ya está en la estación, sin sensor dedicado.
Event Log
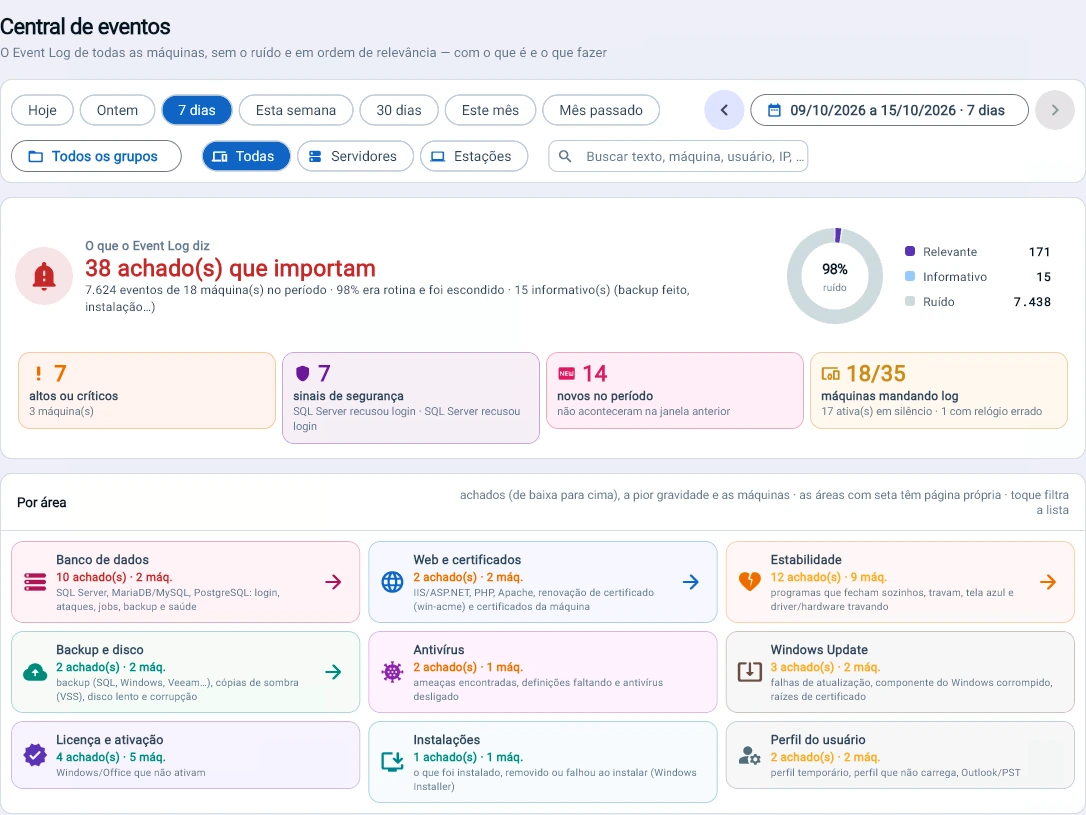
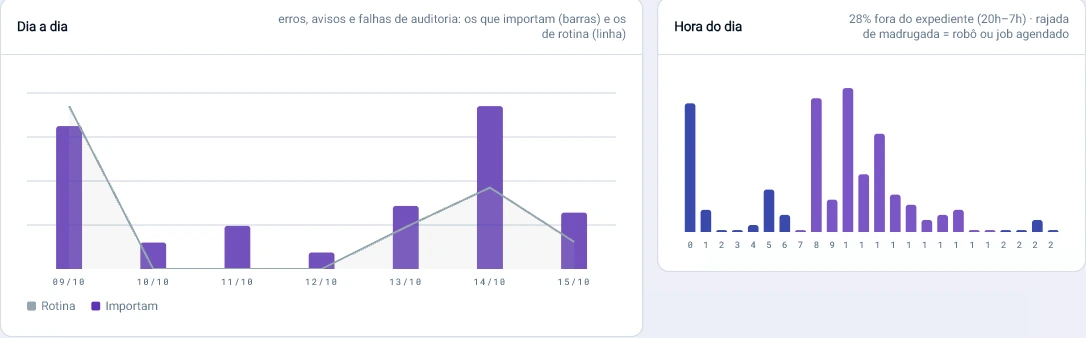
De los miles de eventos, los que importan.
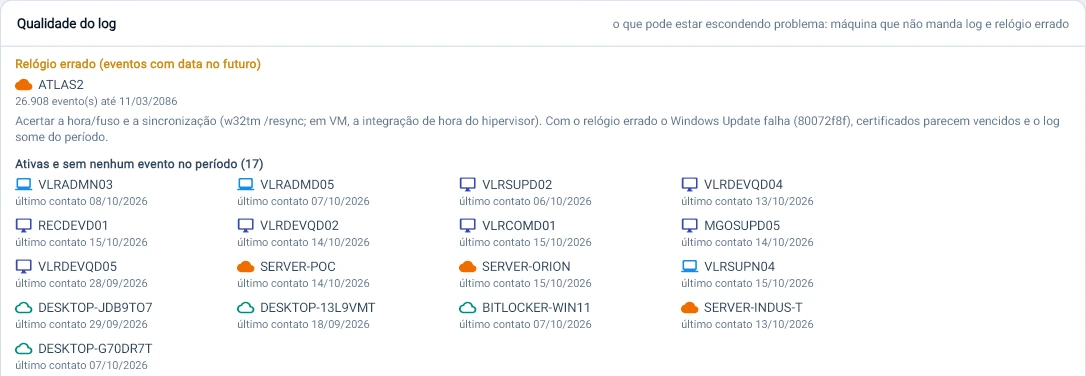
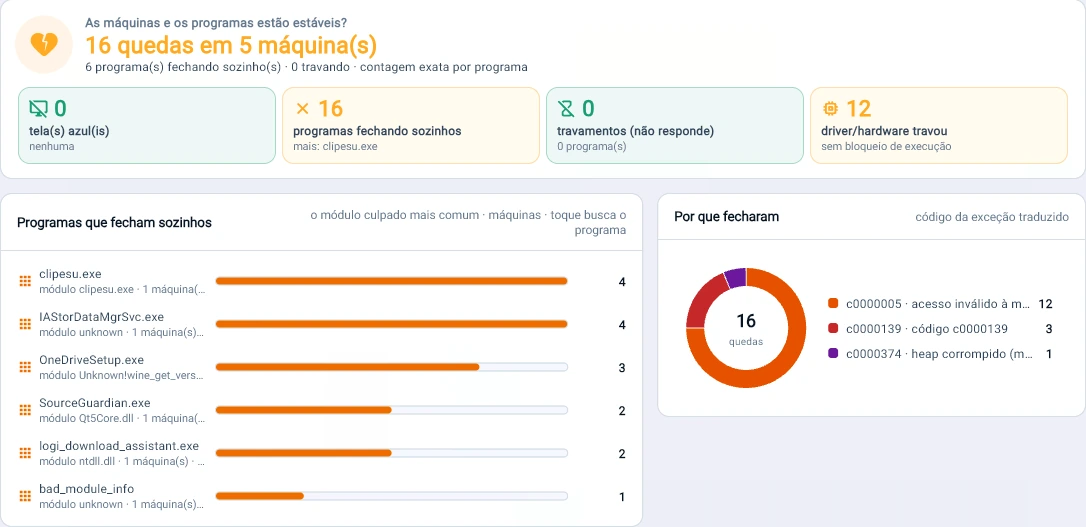
El Event Log de todos los equipos leído de una vez: rutina oculta, lo crítico primero, caída de programa explicada y equipo silencioso tratado como alerta.
Base de datos
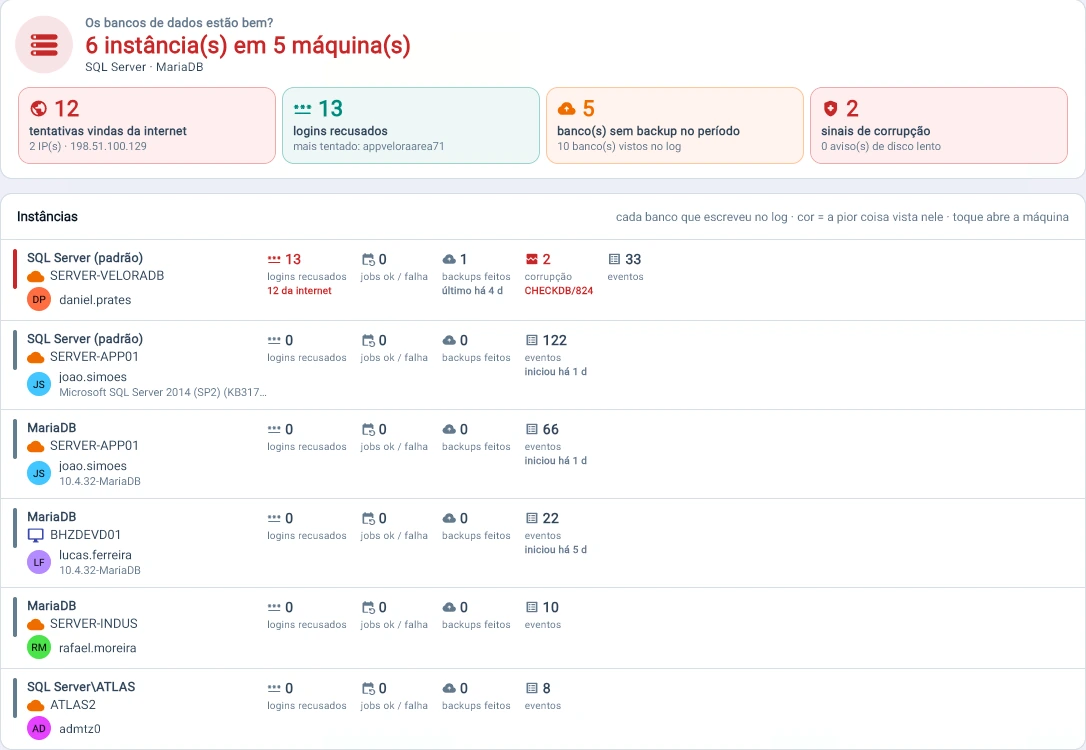
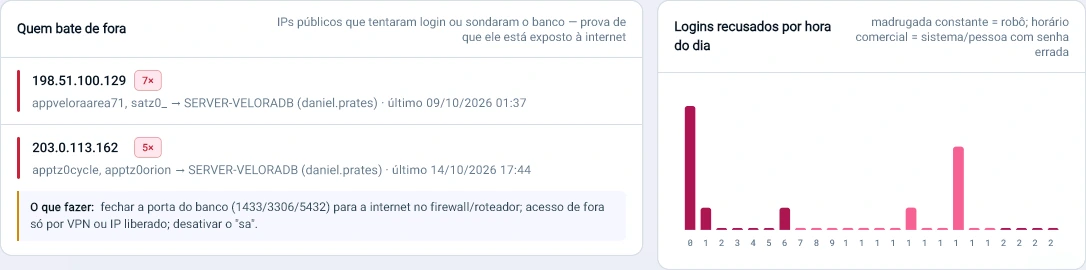
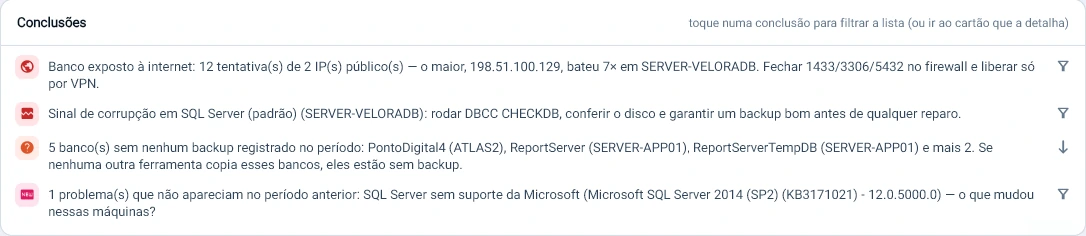
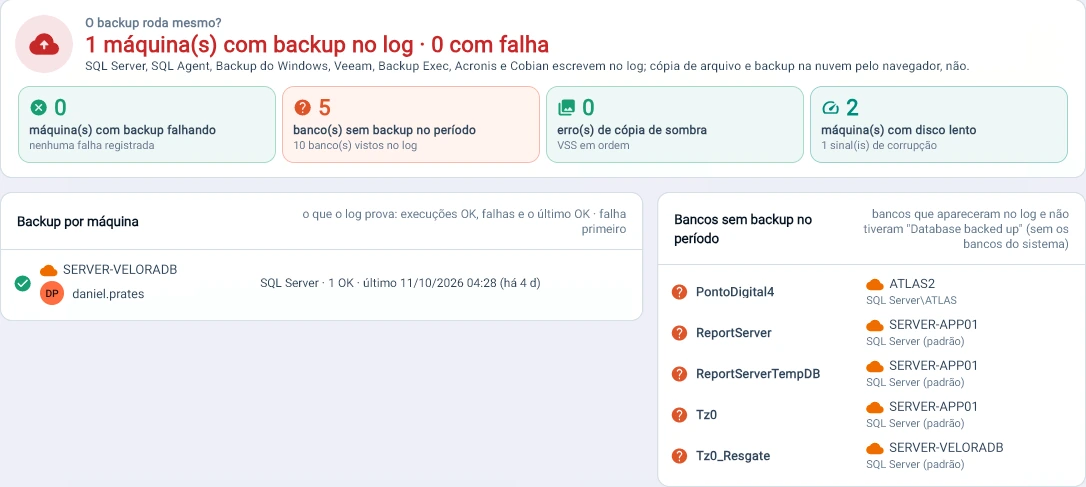
Base expuesta, sin backup o corrupta.
Intentos provenientes de internet, bases sin backup y señales de corrupción, tomados del log que el propio servidor ya escribe.
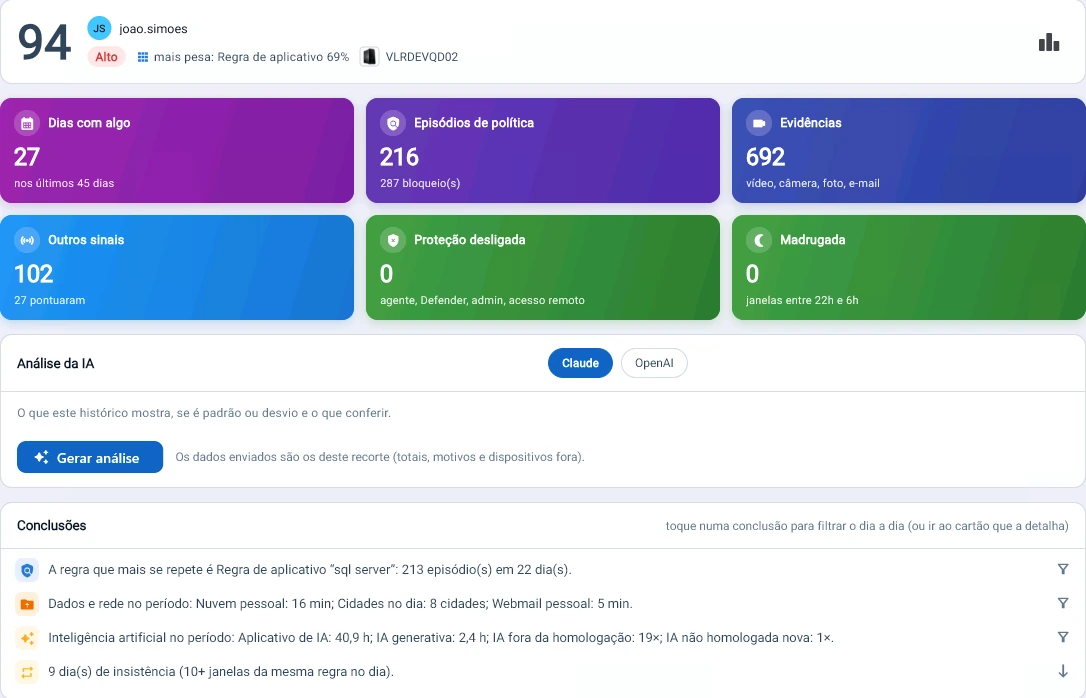
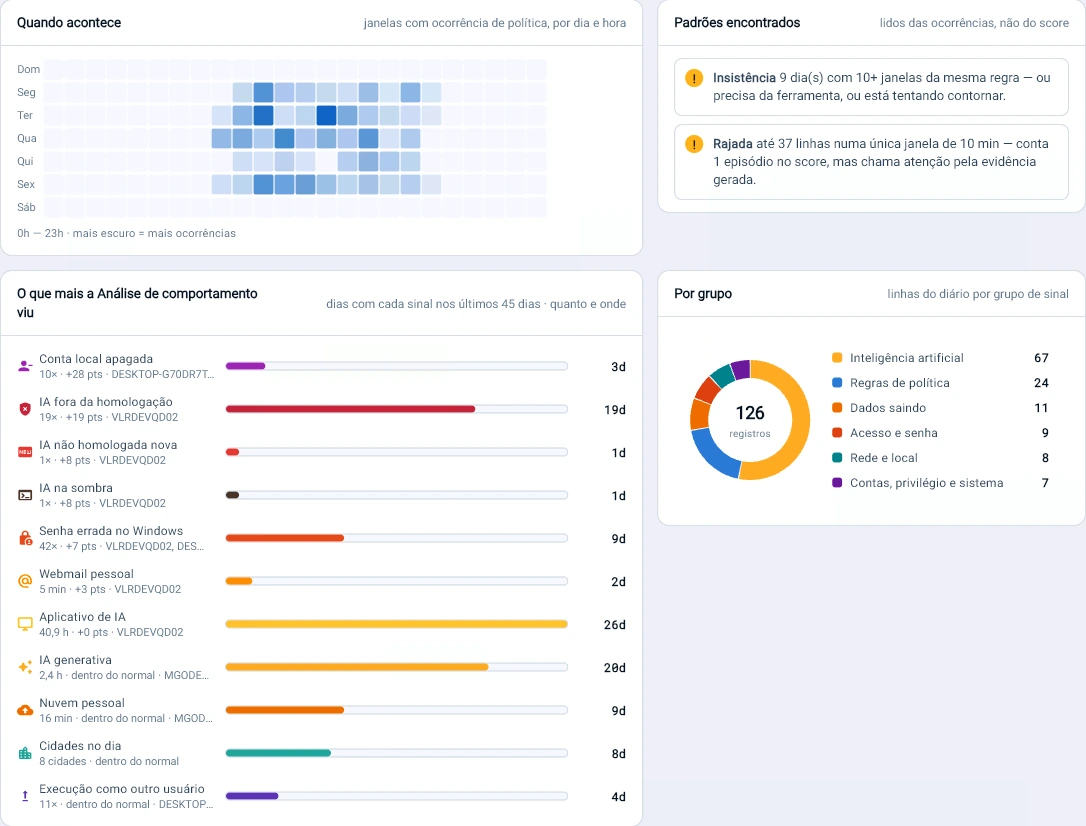
Análisis de comportamiento
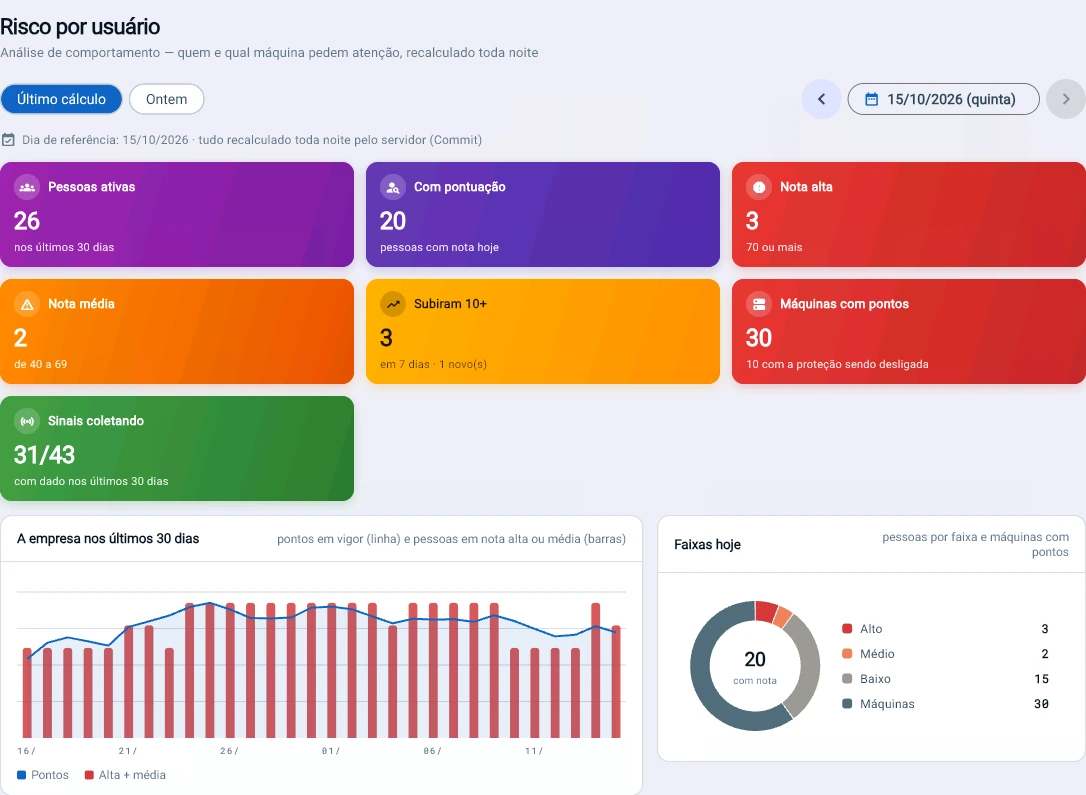
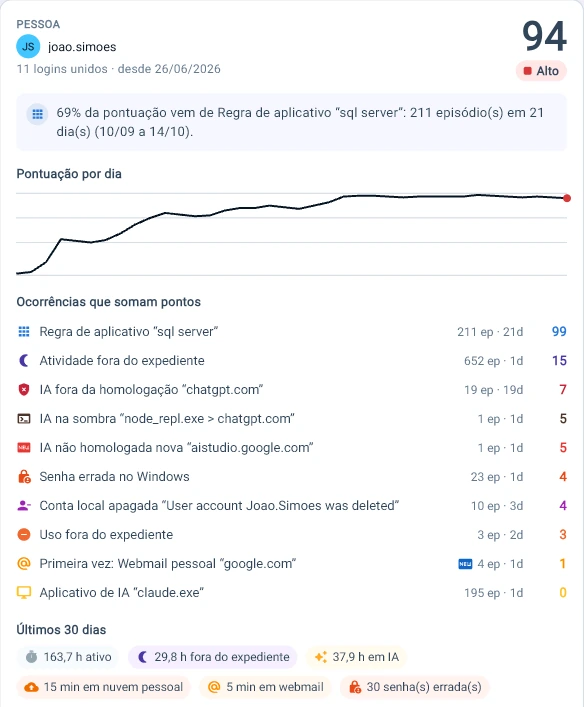
Quién requiere atención, y por qué.
Una nota de riesgo por persona, recalculada cada noche. Cada punto se explica por la regla y por la ocurrencia que lo generó.
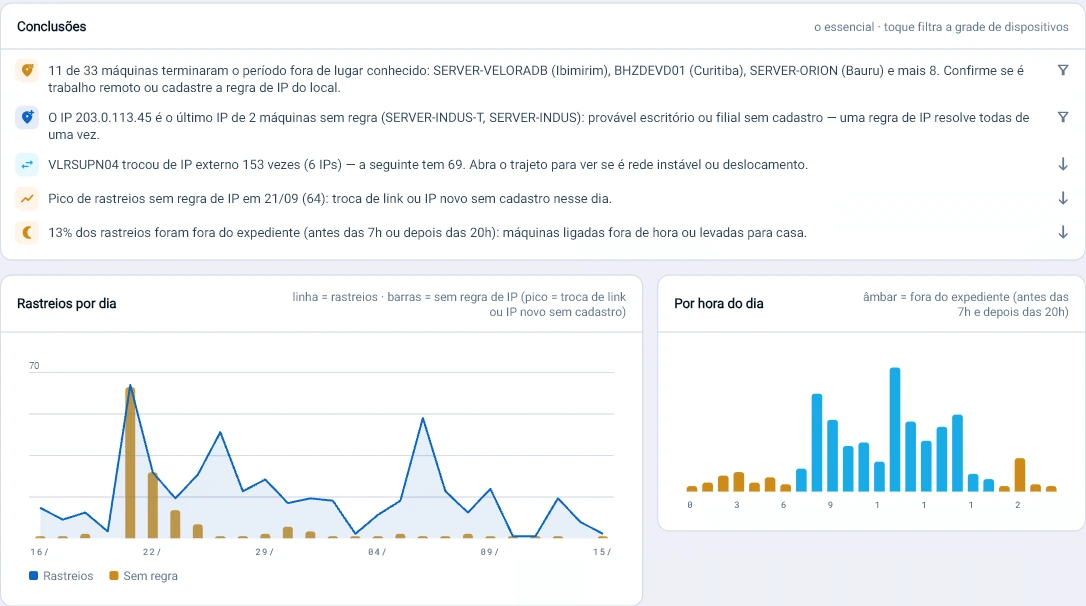
Ubicación
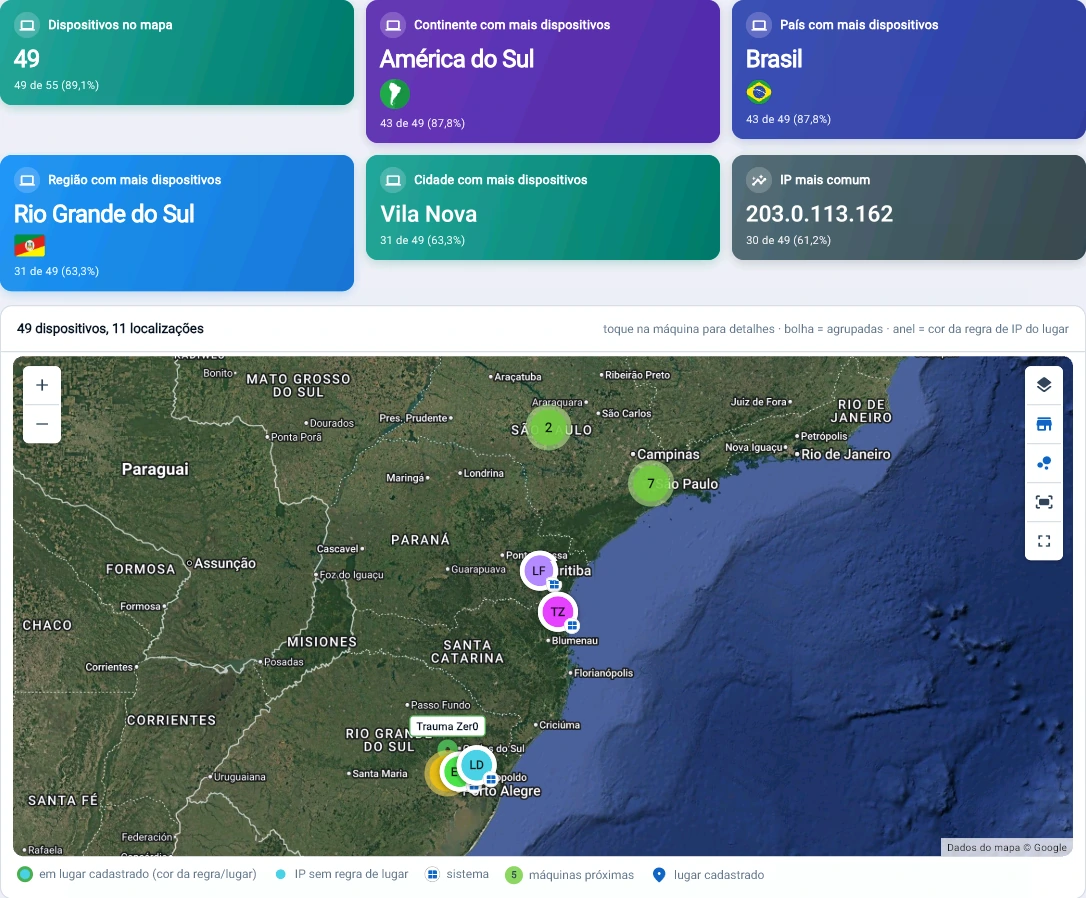
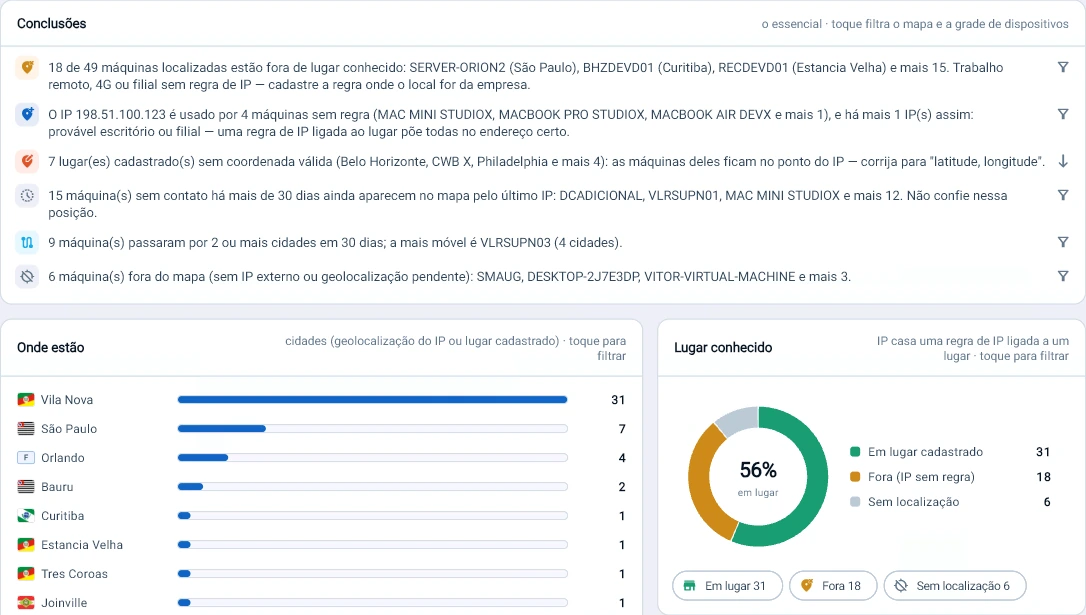
Dónde están los equipos.
La IP de salida a internet dice dónde está el equipo; la regla de IP por lugar dice si allí es la empresa, una sucursal o trabajo remoto.
Qué cambia en la práctica
Ocho cosas que dejan de depender de la disciplina individual.
En palabras del cliente
Los controles que faltaban, dentro del propio entorno.
Estamos muy contentos con el producto, y nuestra experiencia hasta el momento viene sumando a los controles y la seguridad que buscábamos dentro de nuestro entorno computacional.
Traducido del portugués
 Gustavo PriuliCoordinación de TI · Unimed Federação Nordeste Paulista
Acompañan al módulo
Tres herramientas en el mismo paquete.
Un informe nuevo no se vuelve un proyecto. No hacemos desarrollos a medida para un cliente, pero analizamos cada pedido: cuando la necesidad sirve al conjunto, el informe entra en el producto y llega a todos en la actualización siguiente.
Generador de informes
Va incluido en el paquete, no se vende aparte. Sirve para quien quiere armar su propio informe fuera del navegador.
La plataforma de desarrollo
Sostiene la comunicación del agente en topologías segmentadas y permite extender el producto.
Panel de operación
El estado del parque en una sola pantalla, con lo que se salió de lo esperado en primer lugar. Más de 600 informes listos, que cubren todos los módulos.
Quién opera así
Una política construida sobre Tz0.
Creamos una política de seguridad enteramente basada en Tz0.
Traducido del portugués
Tz0 nos ayuda mucho en las auditorías, que en general tienen bastante relación con la seguridad.
Traducido del portugués
Otros módulos
Traiga su norma de seguridad. Nosotros mostramos qué se puede aplicar.
Una conversación técnica de 30 minutos: usted describe el entorno y la política que tiene que cumplir, y nosotros señalamos qué aplica Tz0 Security por sí solo y qué exige un proceso.