LGPD e proteção de dados / Governança de IA
Governança de IA
A empresa já usa IA. Falta saber qual, quem e com o quê.
Uso de inteligência artificial medido, homologado e controlado na estação
Ninguém pediu licença para começar a usar IA no trabalho. Antes de escrever a política, a TI precisa saber o que já está acontecendo: quais serviços, em que máquinas, por quanto tempo e com que dado. O Tz0 responde com o mesmo agente que já está no parque.
Medição, regra e evidência no mesmo agente · tudo fica no servidor da empresa
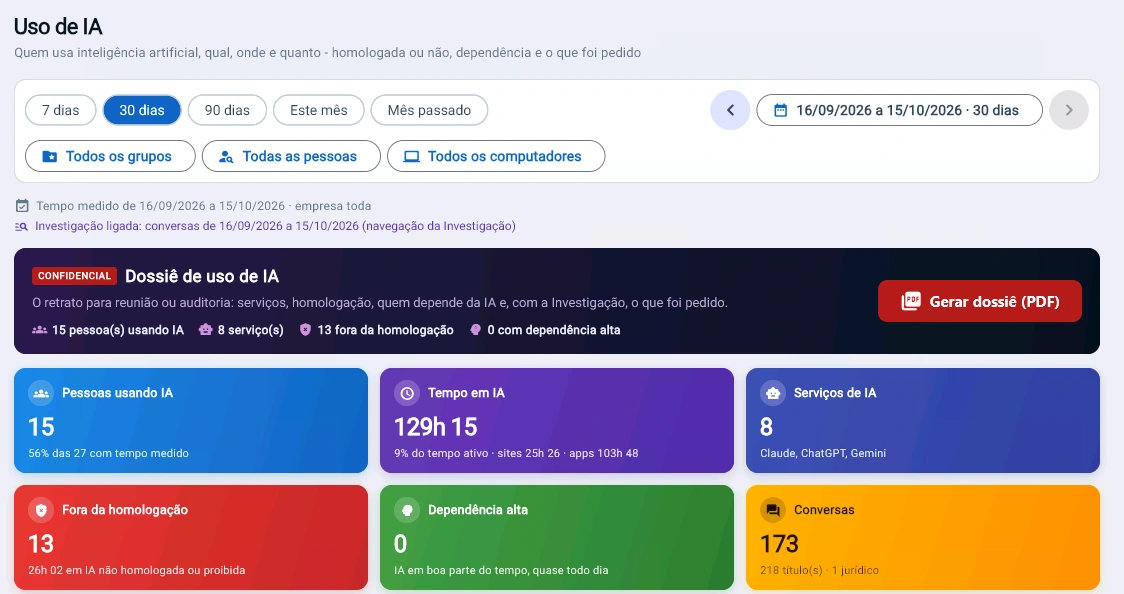
Captura de um parque em operação. Nomes de pessoas e de máquinas são fictícios; números intactos.
O que o Tz0 faz com IA
Ver, decidir, conter, apurar.
Quatro perguntas que aparecem logo depois do primeiro susto com IA na empresa. Cada uma é respondida por uma parte do produto que já existe — e a licença decide quem enxerga cada parte.
Ver
Quem usa IA, qual serviço, em que máquina e por quanto tempo — no navegador e nos aplicativos instalados, dia a dia e hora a hora.
Decidir
Uma lista de IA homologada e liberações por grupo de máquinas. O que fica fora da regra aparece separado, com tempo e pessoa.
Conter
A regra escolhe a reação: guardar evidência, avisar o gestor por e-mail na hora ou fechar o programa ou a aba.
Apurar
O que foi colado na IA e de onde veio, o que voltou para um documento e quais arquivos o próprio agente de IA gravou no disco.
Veja funcionando
Governança de IA em vídeo
As telas reais, em poucos minutos.
As telas reais, em menos de um minuto.
Uso de IA
Primeiro, o retrato.
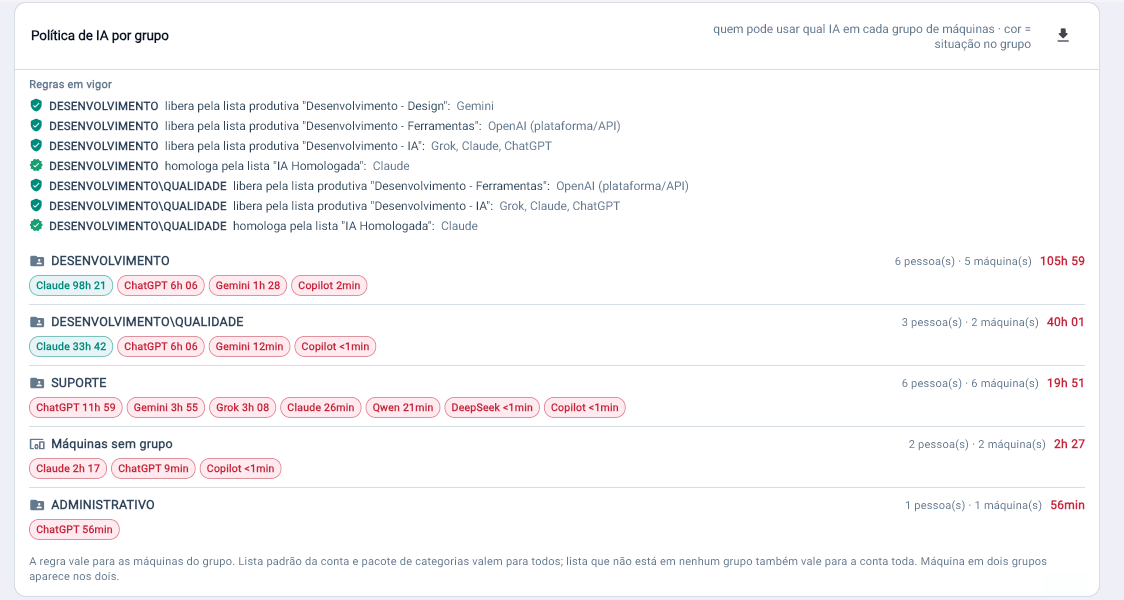
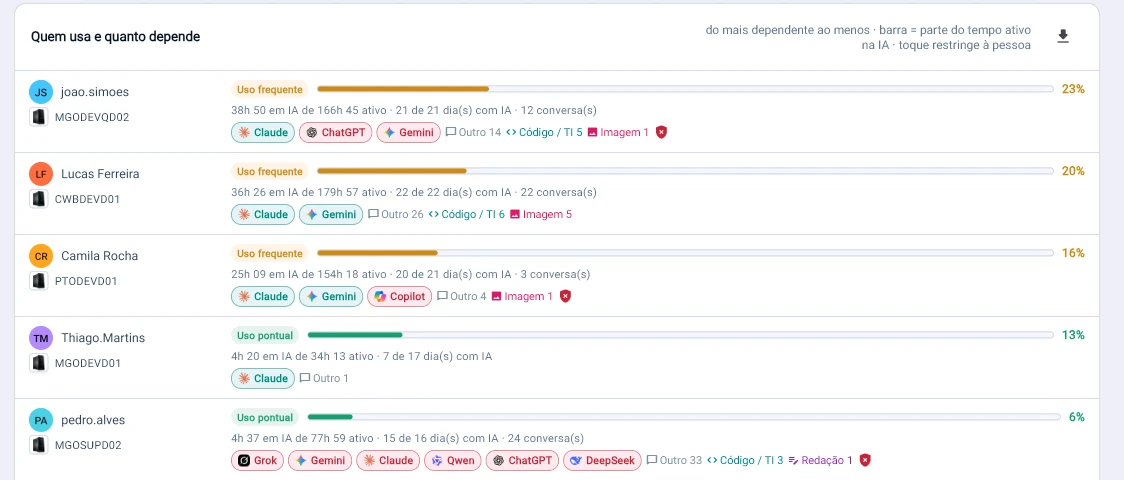
Política escrita sem medição vira palpite. A tela de uso de IA conta o que o agente viu: serviço, tempo, pessoa e máquina, separados pela situação de homologação.
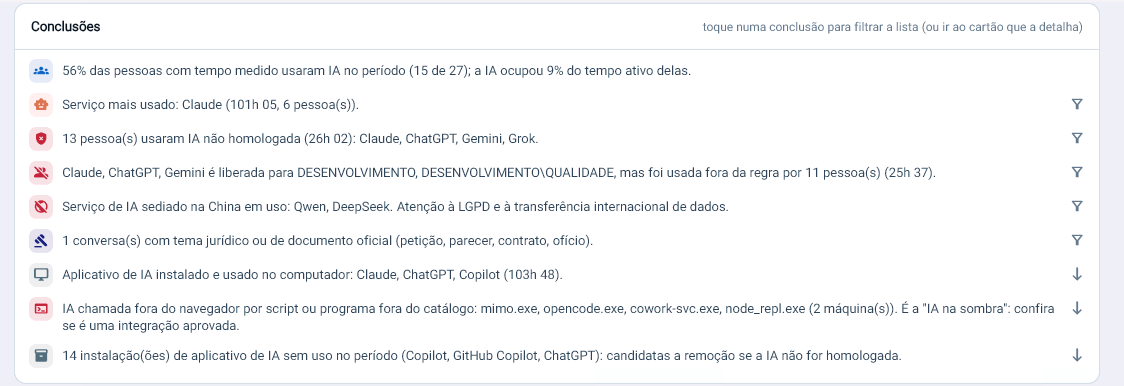
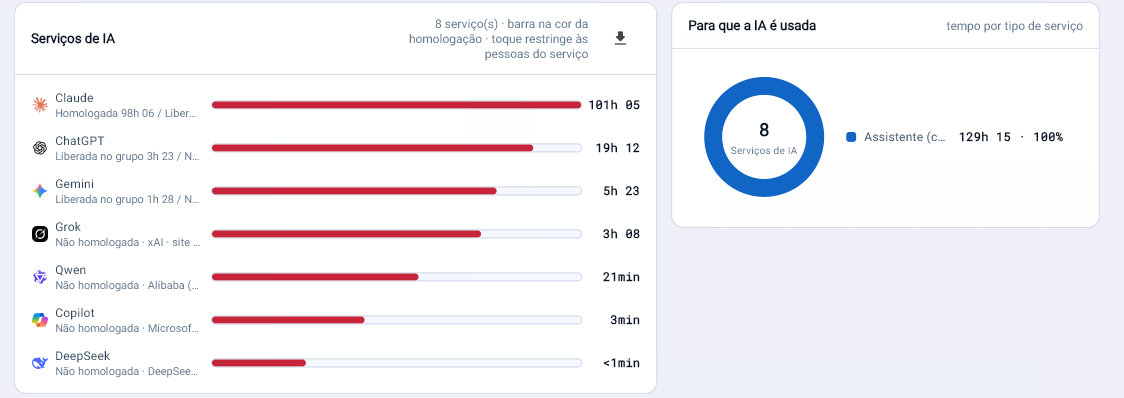
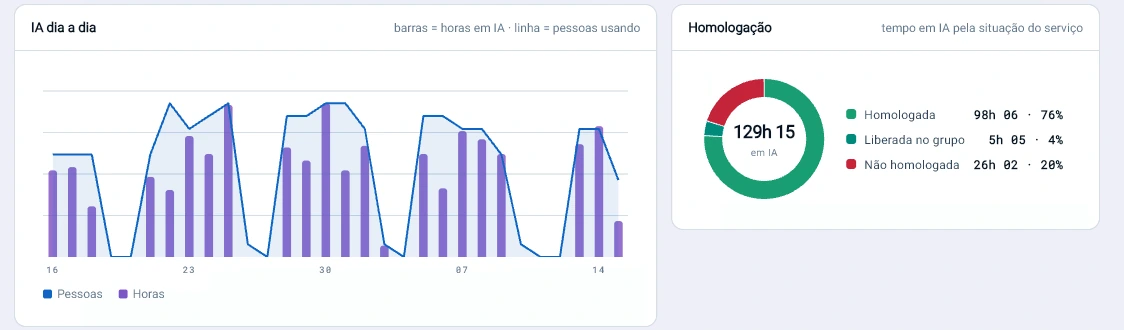
Telas de um parque real em operação. Nomes de pessoas, de máquinas e de empresas são fictícios; números, percentuais e interface estão intactos.
Homologação
Liberar não é o contrário de bloquear.
Proibir toda IA empurra o uso para o celular, onde ninguém mede nada. O caminho que funciona é homologar o que a empresa aceita, liberar por grupo o que um setor precisa e enxergar o resto.
IA na sombra
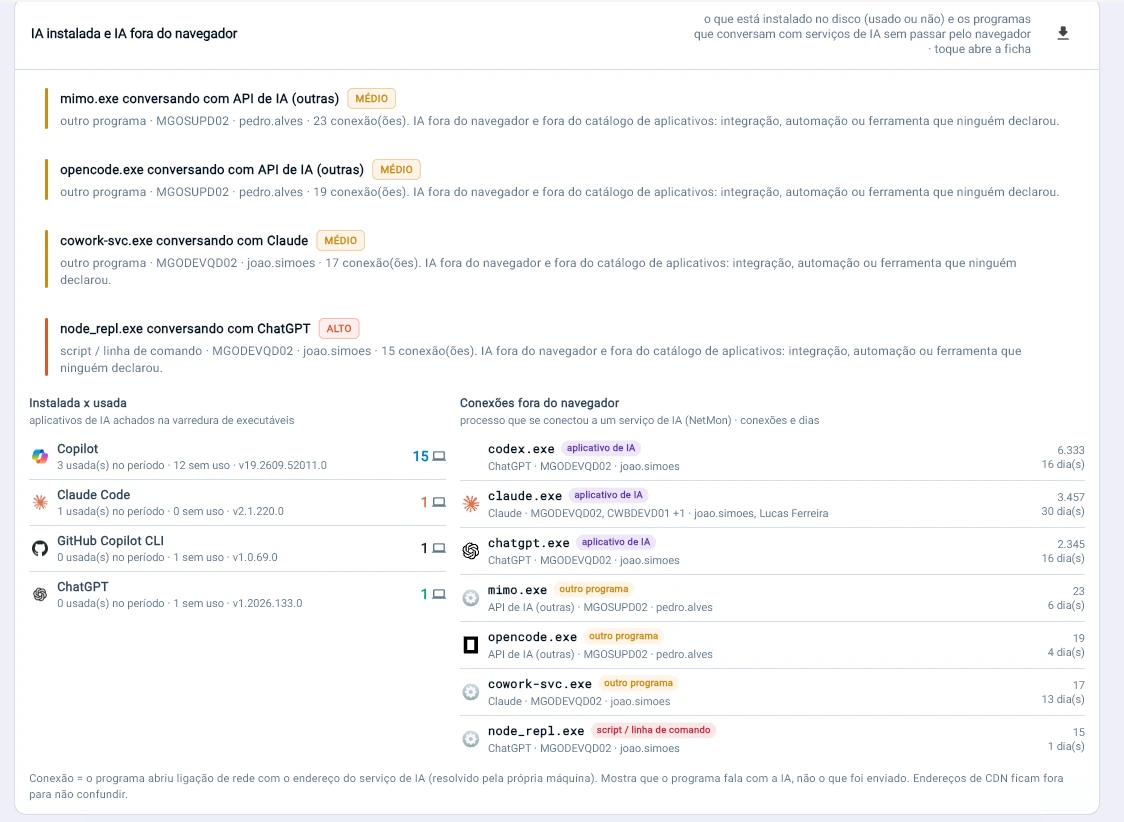
O que conversa com IA sem passar pelo navegador.
Bloquear o site do ChatGPT não resolve quando um script na máquina chama a API direto. O Tz0 cruza o que está instalado com as conexões de rede de cada programa e separa o que é aplicativo de IA conhecido do que ninguém declarou.
Contas de IA
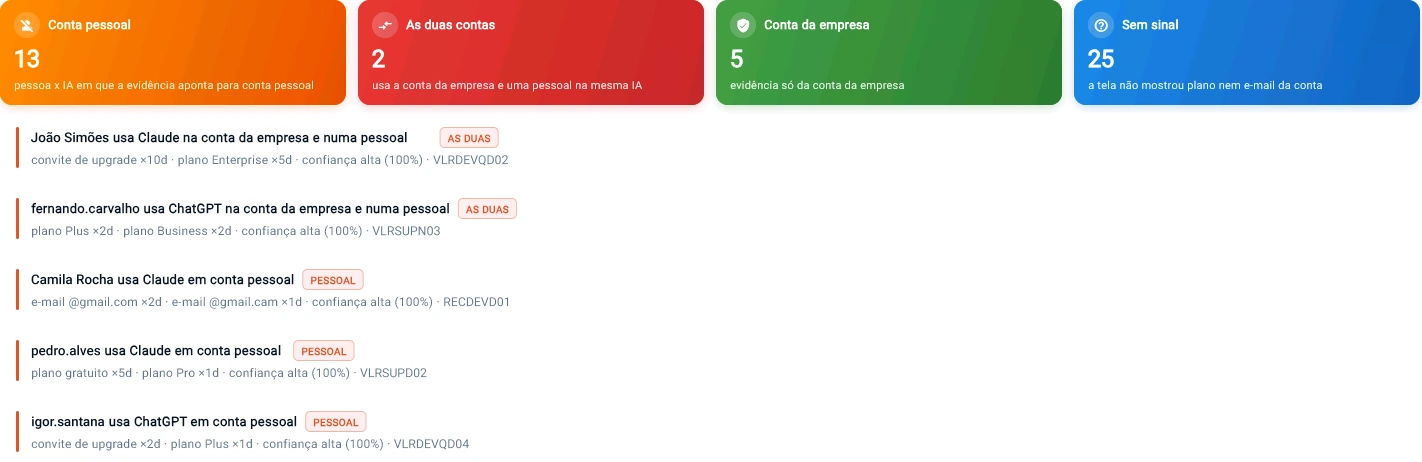
A ferramenta certa na conta errada.
O Tz0 lê o plano e o e-mail na própria tela da ferramenta de IA e separa quem usa a conta da empresa de quem usa a conta pessoal, ou as duas ao mesmo tempo.
Tz0 Security
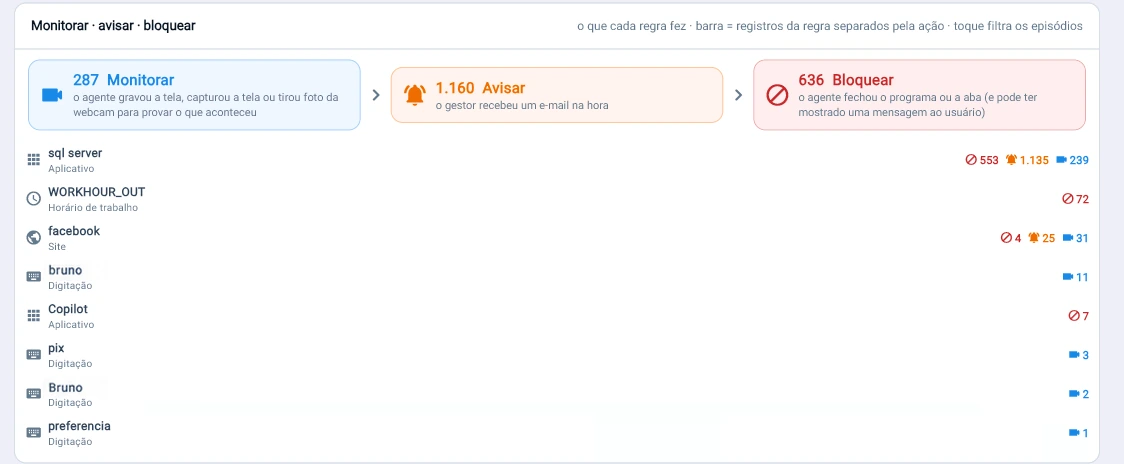
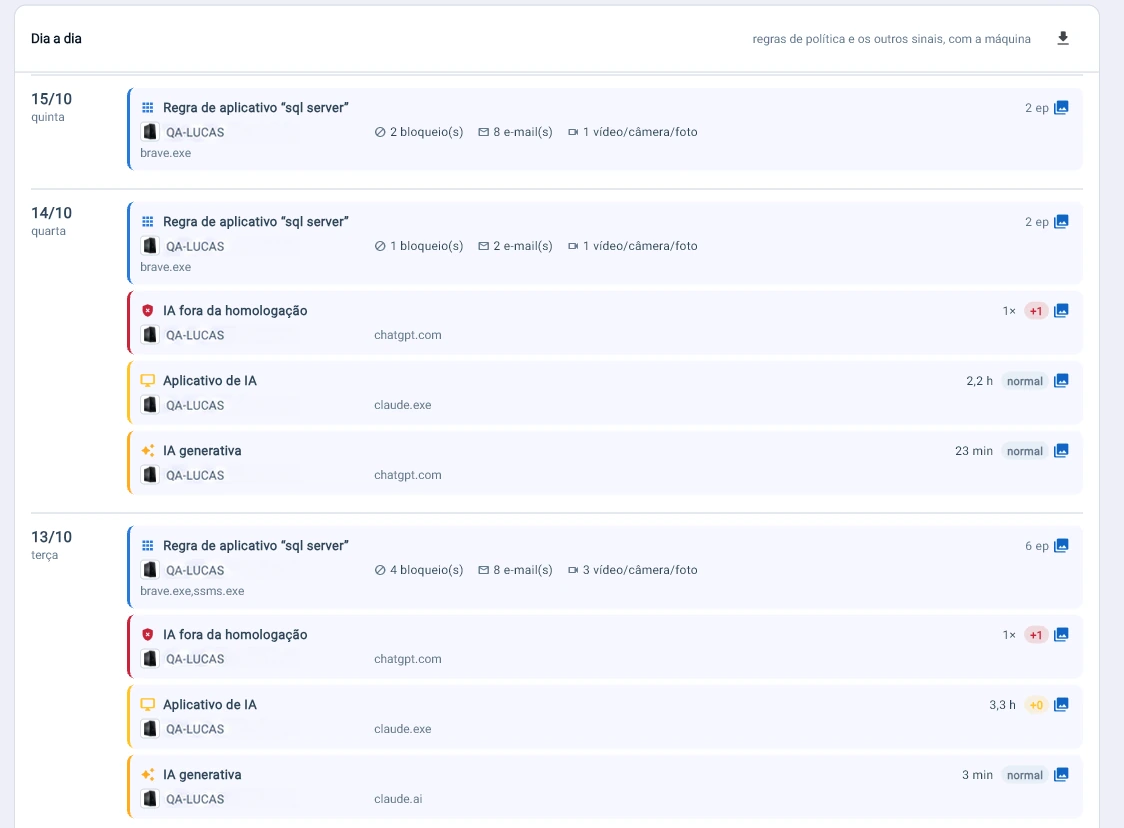
A regra escolhe a reação.
Nem toda IA fora da regra merece bloqueio. A política do Security tem três degraus — monitorar, avisar e bloquear — e cada regra registra o que fez, para que a empresa possa mostrar depois que a norma era cumprida.
Tz0 Forensics
Quando a pergunta é o que foi enviado.
Depois de um vazamento, a pergunta deixa de ser se alguém usa IA e passa a ser o que saiu da empresa por ela. Esta parte é do Forensics e só aparece para quem tem a licença do módulo.
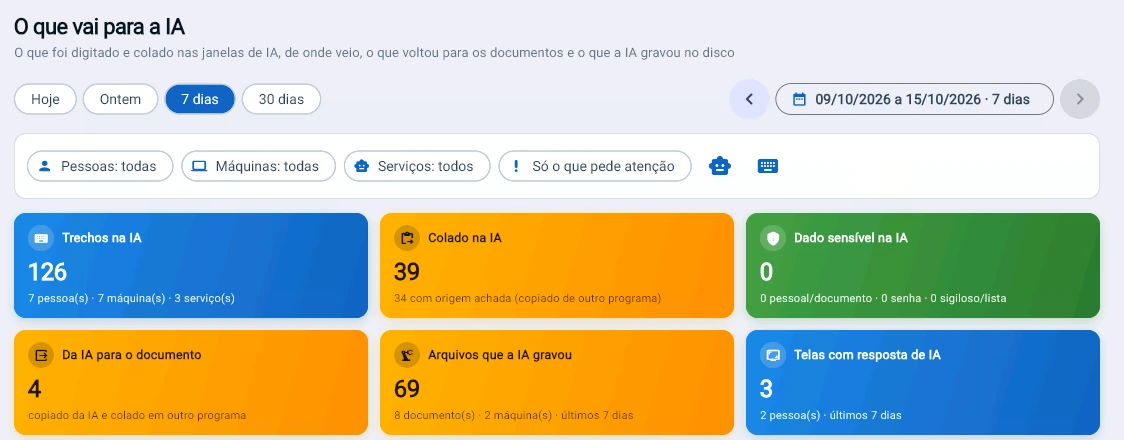
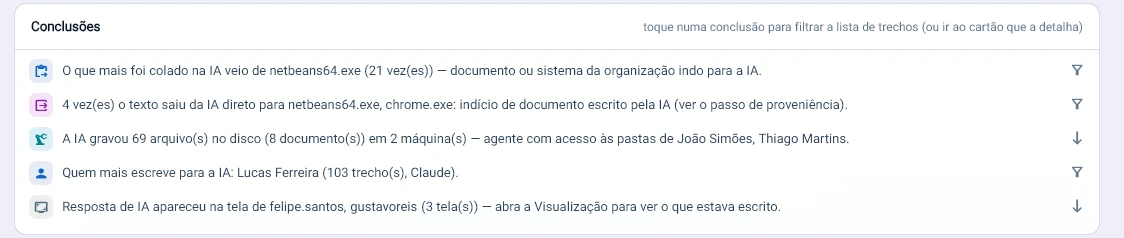
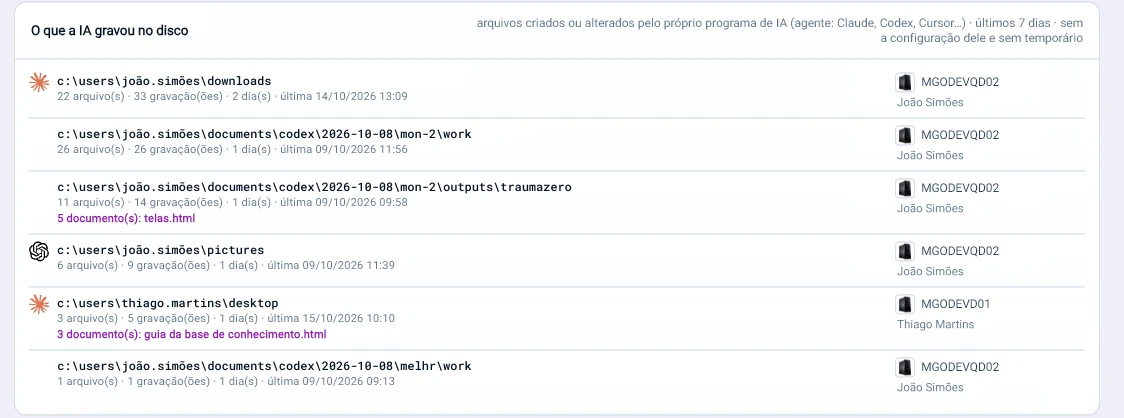
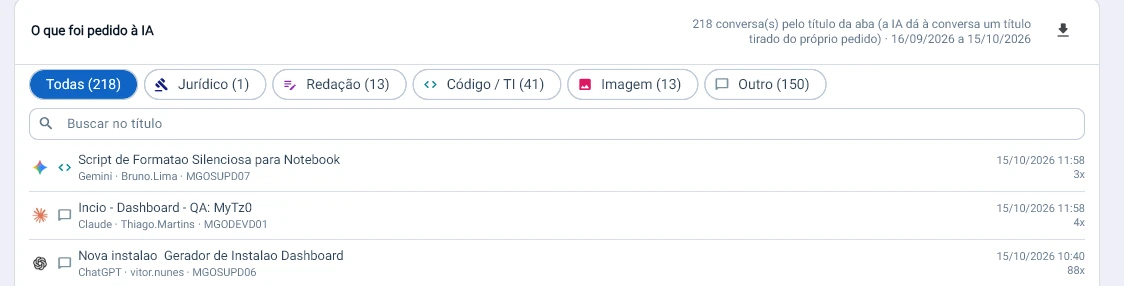
O que cada perfil enxerga é decidido pela licença, não pela boa vontade do administrador: cliente sem Forensics não vê esta parte.
LGPD
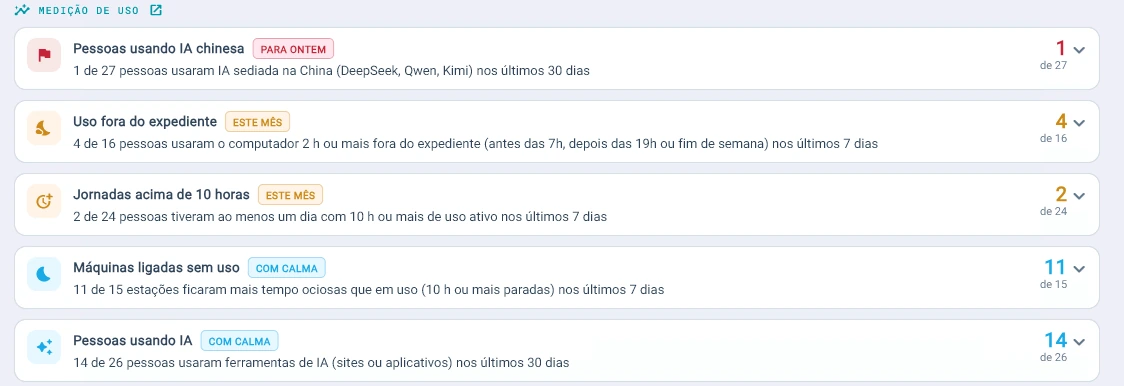
IA sediada fora do país é transferência internacional de dado.
Colar um documento num serviço de IA hospedado em outro país é transferir dado pessoal para fora — e a LGPD trata disso no artigo 33. O Tz0 aponta quando um serviço sediado fora entra em uso, para que a decisão seja da empresa, não do acaso.
Transparência
Como o próprio Tz0 usa IA.
Algumas telas têm um botão Análise da IA, com Claude ou OpenAI à escolha. Nada vai sozinho: a análise só é feita quando alguém clica em Gerar análise, e o que segue é o recorte daquela tela — totais, motivos e contagens. Dispositivos ficam fora, e a própria tela diz isso ao lado do botão.
Traga a sua política de IA. A gente mostra o que ela já pega no seu parque.
Conversa técnica de 30 minutos: você conta como a empresa trata IA hoje, e a gente mostra o que o Tz0 mede, libera e bloqueia — no seu cenário, não num exemplo.