A lei cobra da empresa o que o colaborador faz com o dado.
Conformidade não se resolve com uma ferramenta só, e não se prova sem evidência. O Trauma Zer0 cobre as quatro frentes que um encarregado precisa demonstrar em auditoria — do mapeamento do parque à apuração do incidente —, e tudo o que é coletado fica no servidor da própria empresa.
Em auditoria ninguém pergunta se a política existe. Pergunta o que aconteceu, quem fez, quando, e onde está o registro. Cada frente abaixo responde a uma dessas perguntas com um módulo da plataforma.
MapearOnde o dado estáTz0 Inventory — hardware, software e dispositivos que tocam informação pessoal.
PrevenirImpedir a saída indevidaTz0 Security — regras de DLP, bloqueio de mídia e de canais de transferência.
MedirQuem usa o quê, quandoTz0 Metering — uso real de software e de recurso, em tempo real.
ApurarReconstituir o incidenteTz0 Forensics — coleta de evidência e rastreio para responder no prazo legal.
Mapear
O inventário já responde a primeira frente.
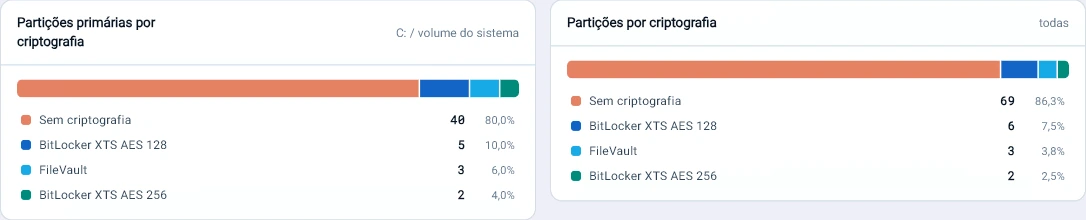
A primeira frente da adequação é saber onde o dado está e o que o protege. O inventário do Tz0 responde máquina a máquina, sem questionário.
Onde o dado está exposto. 40 das 50 partições de sistema estão sem criptografia.
Plano de adequação
Oitenta itens, e o produto marca sozinho o que já está feito.
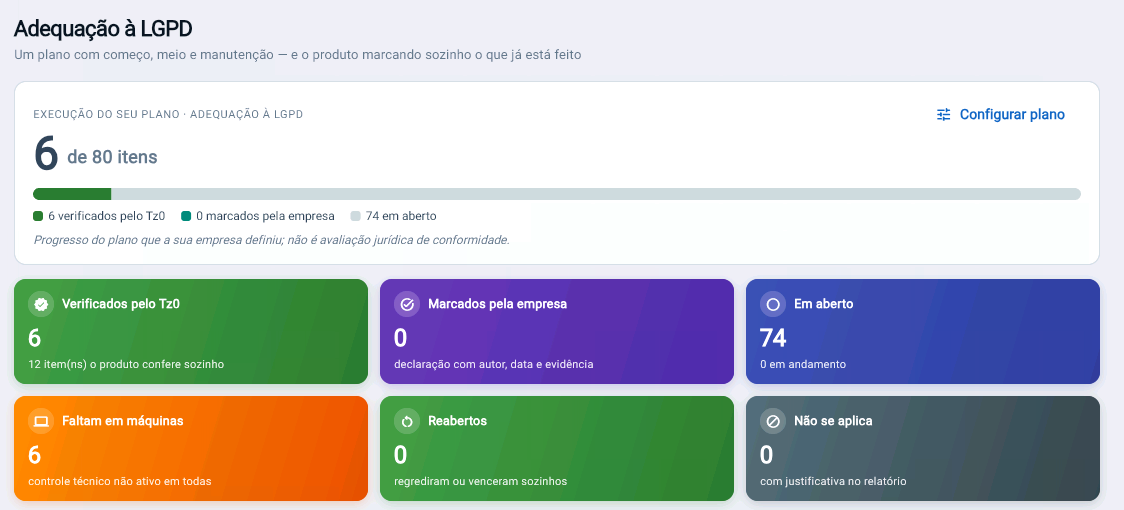
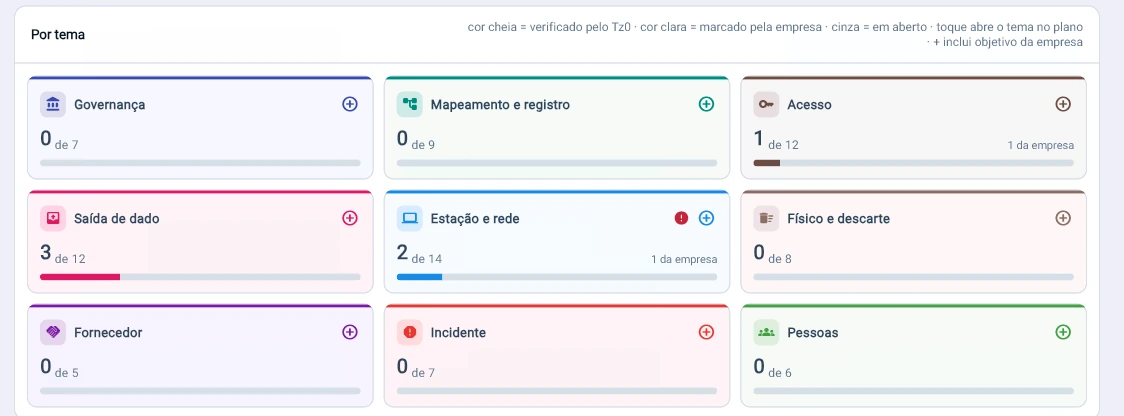
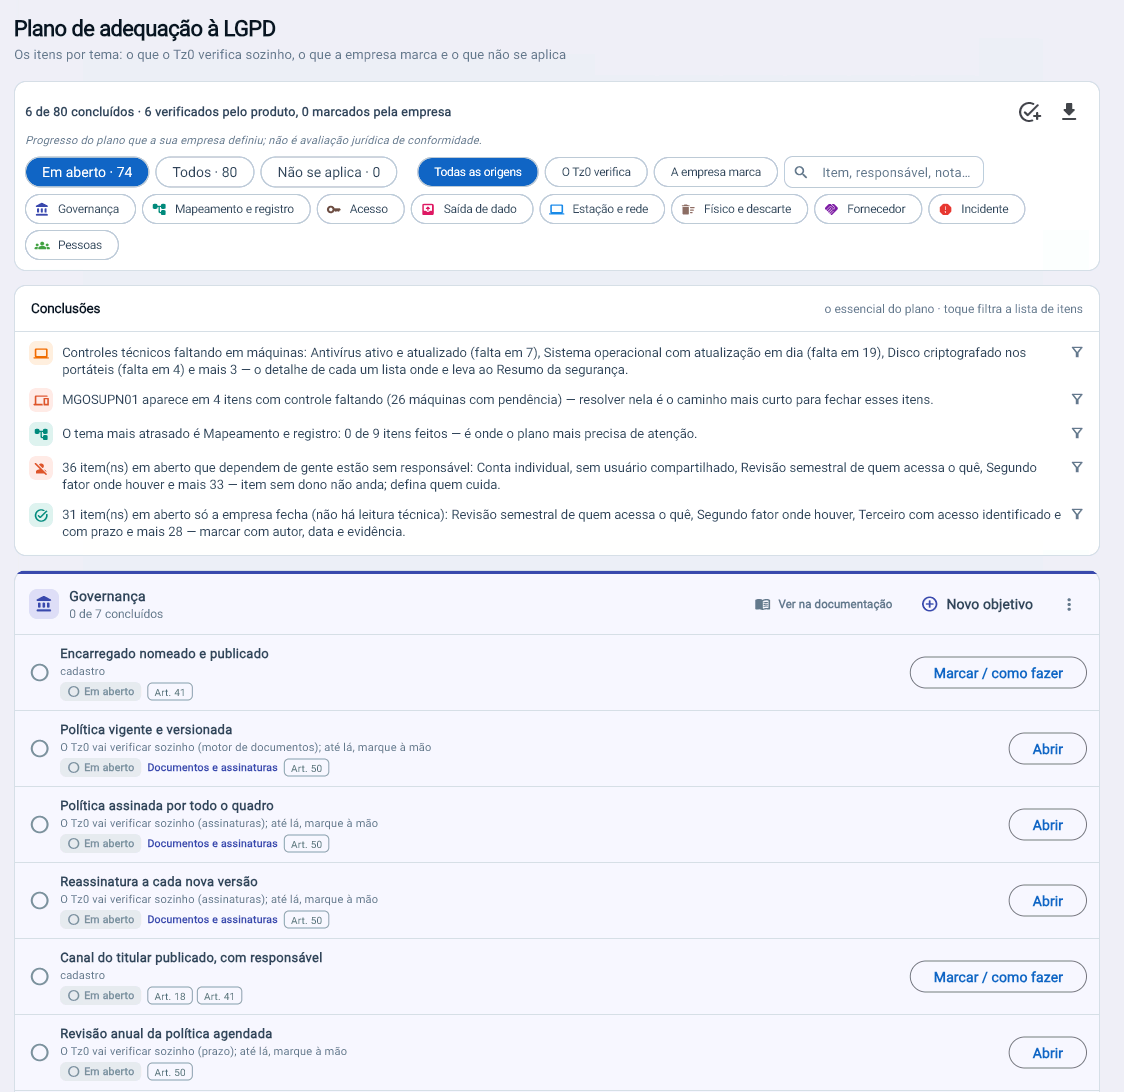
O módulo de adequação à LGPD organiza o trabalho em nove temas — governança, mapeamento e registro, acesso, saída de dado, estação e rede, físico e descarte, fornecedor, incidente e pessoas. Cada item aponta o artigo da lei. O que depende de controle técnico o Tz0 confere a partir do que o agente já envia; o que depende de gente, a empresa marca com autor, data e evidência. O uso de IA, que virou capítulo próprio da adequação, tem página à parte: governança de IA.
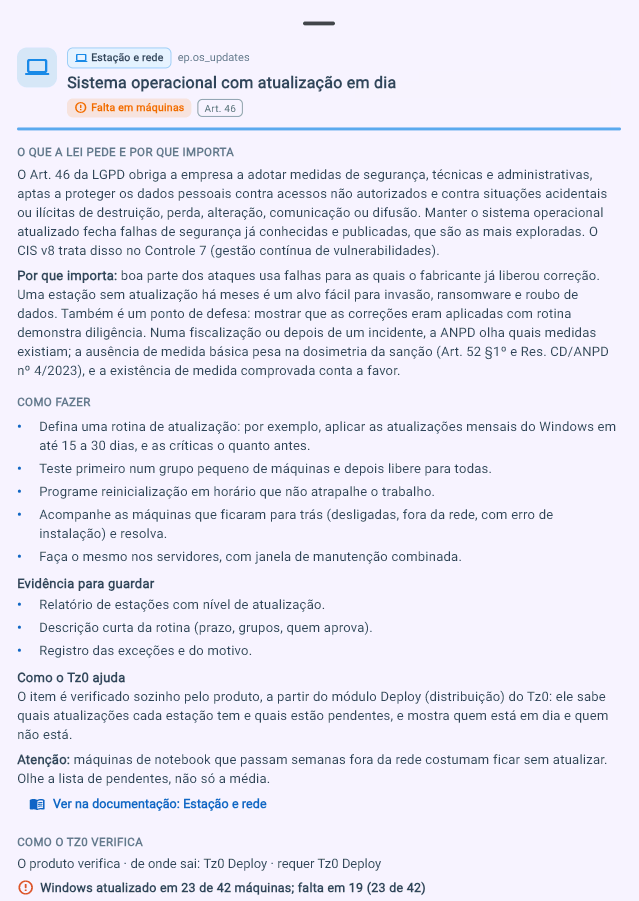
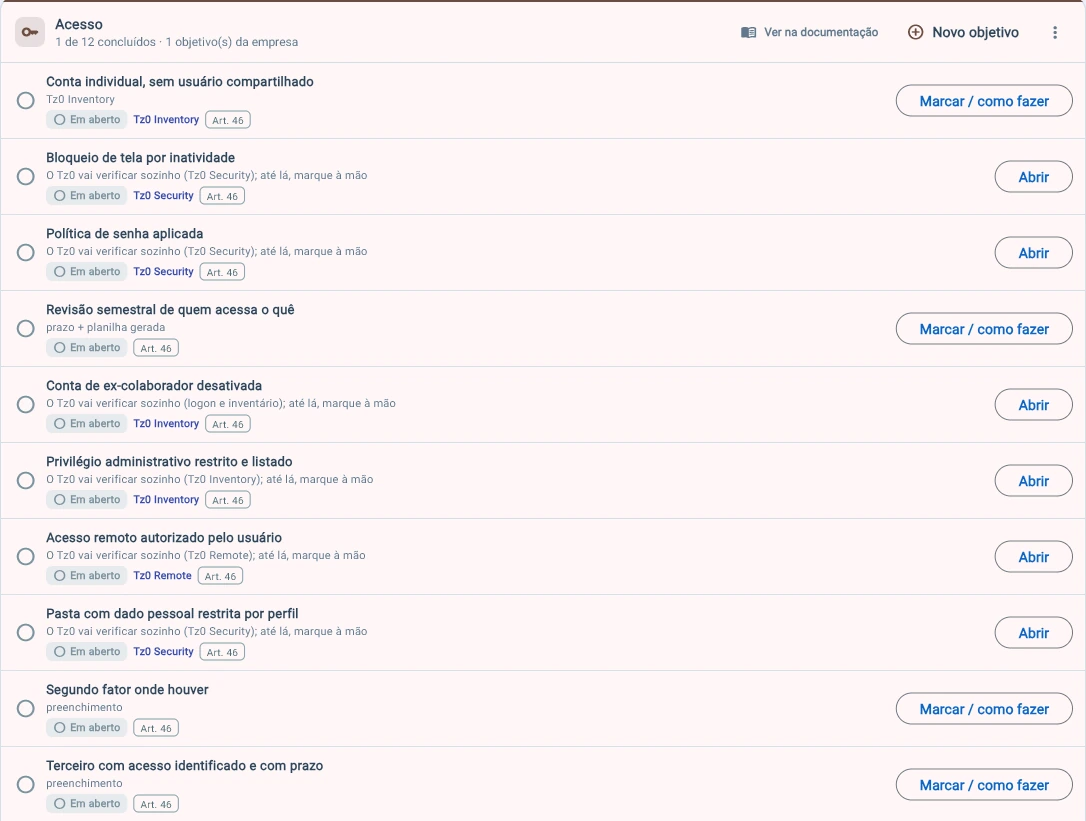
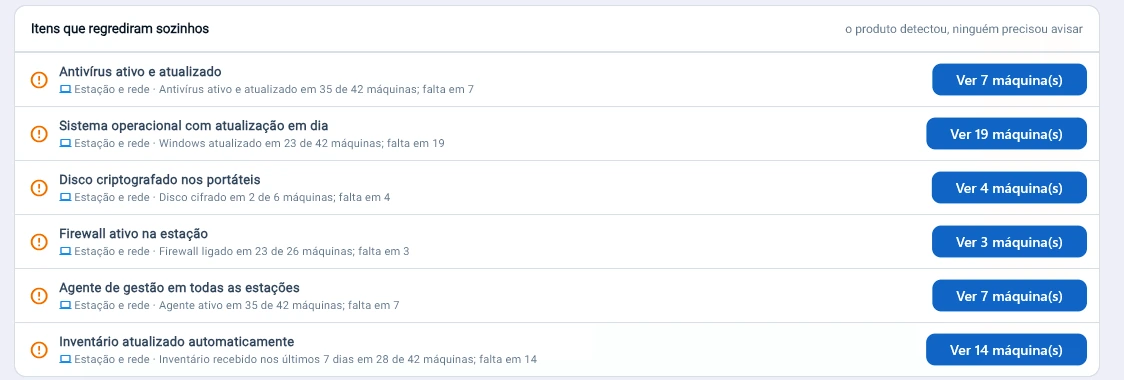
6 de 80, e quem marcou cada um. Seis itens verificados pelo próprio produto, nenhum marcado pela empresa ainda, seis com controle técnico faltando em parte das máquinas. A tela avisa o que o número é: progresso do plano que a empresa definiu, não avaliação jurídica de conformidade.Nove temas, cada um com seu placar. Cor cheia é o que o Tz0 verificou, cor clara é o que a empresa marcou, cinza é o que falta. Mapeamento e registro em zero de nove é o retrato de quase toda empresa no começo.Item por item, com o artigo ao lado. Encarregado nomeado e publicado (art. 41), política vigente e versionada (art. 50), canal do titular (art. 18). As conclusões no alto apontam o tema mais atrasado e os itens que estão sem responsável.Cada item explica a si mesmo. O que a lei pede, por que importa numa fiscalização, como fazer, que evidência guardar e como o Tz0 confere — aqui, sistema operacional atualizado em 23 de 42 máquinas, com a lista das 19 que faltam.Cada item do tema Acesso diz quem confere: o Tz0 Security vê bloqueio de tela e senha, o Tz0 Inventory vê conta de ex-colaborador e privilégio de admin, o Tz0 Remote vê acesso autorizado pelo usuário.O plano não termina, ele se mantém. Quando um controle deixa de valer — o antivírus parou, o disco perdeu a criptografia —, o item volta a abrir sozinho. O produto detectou; ninguém precisou avisar.
Telas de um parque real em operação. Nomes de pessoas, de máquinas e de empresas são fictícios; números, percentuais e interface estão intactos.
Por que on-premise pesa aqui
O dado pessoal não muda de custódia para ser protegido.
A evidência de um incidente fica no servidor da empresa, não no de um fornecedor.
O inventário do que trata dado pessoal não sai da rede para ser processado.
A resposta ao titular não depende da janela de suporte de terceiro.
O encarregado consulta o registro diretamente, sem intermediário.
A retenção da evidência segue a política da empresa, não a do contrato de nuvem.
Em ambiente regulado, a cadeia de custódia tem menos elos para explicar.
A transferência internacional de dado deixa de ser um capítulo do relatório.
A auditoria encontra tudo em um lugar só, sob o mesmo controle de acesso.
Aviso honesto
Ferramenta não substitui programa de privacidade.
O Trauma Zer0 executa controle técnico e produz evidência. Ele não escreve a política, não faz o mapeamento jurídico do tratamento e não responde pelo papel do encarregado. Empresa que compra ferramenta achando que comprou conformidade descobre o contrário na primeira fiscalização.
Traga o seu cenário de tratamento de dado.
Conversa técnica de 30 minutos: você descreve onde o dado pessoal circula hoje, a gente aponta o que a plataforma controla e o que fica com o processo.
Usamos cookies para medir a audiência do site (Google Analytics) e para medir e mostrar anúncios do Trauma Zer0 (Google Ads). Eles já estão ativos; você pode rejeitá-los agora ou depois, em “Gerenciar cookies”. Os cookies necessários ao login e ao idioma não dependem dessa escolha.
Necessários
Sempre ativo
Mantêm o login da área do cliente, a escolha de idioma e a proteção dos formulários. Sem eles o site não funciona.
Preferências
O armazenamento ou acesso técnico é necessário para o objetivo legítimo de armazenar preferências que não são solicitadas pelo assinante ou usuário.
Medição de audiência
Google Analytics: conta visitas e páginas vistas de forma agregada, para entendermos como o site é usado.O armazenamento ou acesso técnico que é usado exclusivamente para fins de estatísticas anônimas. Sem uma intimação, conformidade voluntária do seu provedor de serviços de internet ou registros adicionais de terceiros, as informações armazenadas ou coletadas apenas com esse objetivo geralmente não podem ser usadas para identificar você.
Publicidade
Google Ads: mede quais anúncios levaram a um pedido de avaliação e permite mostrar anúncios do Trauma Zer0 a quem já visitou o site.