Às duas da manhã, a consola mostrava o parque inteiro protegido. Às três, continuava a mostrar. Só que, a essa hora, metade das máquinas já não lhe enviava nada.
É assim que muitos ataques de ransomware começam em 2026. O atacante não tenta passar despercebido pela ferramenta de segurança: desliga-a, limpa o registo de eventos e só depois avança para a cifragem.
Para quem responde por um parque grande, a pergunta muda de lugar. Não basta saber se a defesa trava o ataque. É preciso saber o que ainda se consegue provar quando não trava, e onde essa prova estava guardada.
Derrubar a defesa passou a ser o primeiro passo
A Cisco Talos publicou a 29 de outubro o balanço das intervenções de resposta a incidentes do terceiro trimestre de 2026. Ransomware e pré-ransomware representaram 27% dos casos, acima do máximo de 20% registado nos quatro trimestres anteriores.
O mesmo relatório indica que, na maior parte das vezes, os atacantes optaram por desativar o EDR, muitas vezes a explorar drivers vulneráveis ou a aplicar contra ele uma política do WDAC (o controlo de aplicações do próprio Windows).
E a principal fragilidade encontrada foi o registo insuficiente, que deixou falhas de visibilidade em mais de 40% das intervenções, em parte devido à prática comum de apagar os logs.
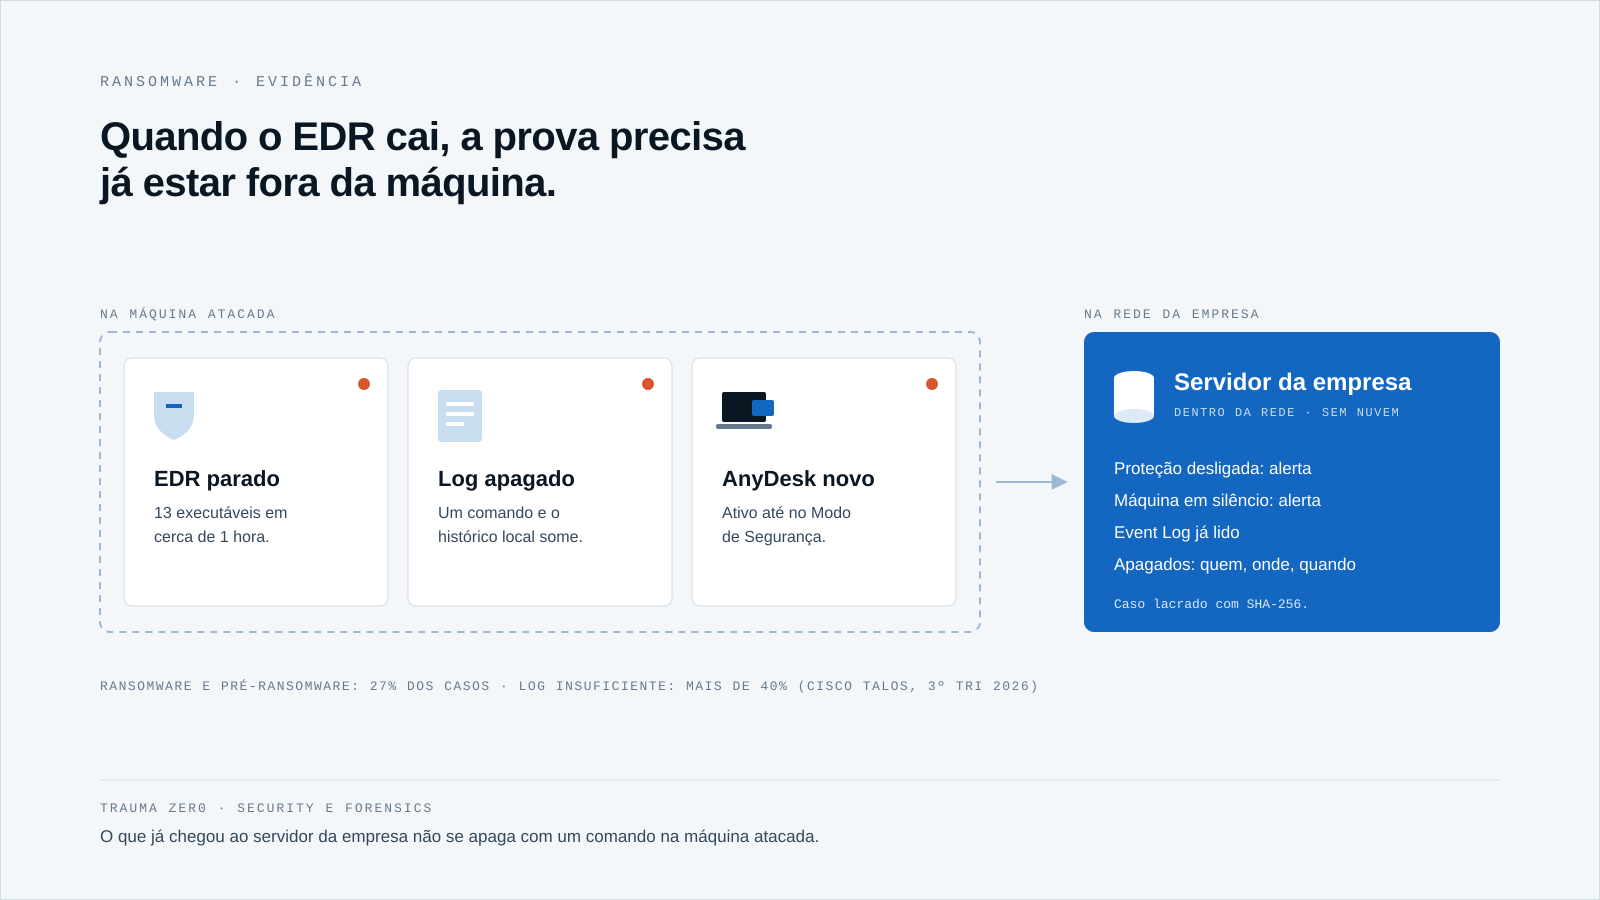
Uma semana depois, a 5 de novembro, a equipa de caça a ameaças da Symantec descreveu um ataque de outubro contra uma organização dos Estados Unidos. Em cerca de uma hora, os atacantes lançaram pelo menos 13 executáveis para terminar serviços de segurança, 11 deles nunca vistos antes, juntamente com cinco drivers vulneráveis conhecidos.
Configuraram também o AnyDesk para continuar a funcionar quando o Windows arrancasse em Modo de Segurança, onde as proteções costumam ficar de fora.
Nesse caso, a cifragem foi bloqueada. Ainda assim, a organização teve de responder ao que aconteceu antes do bloqueio: em que máquinas, com que conta, durante quanto tempo.
Porque é que a evidência local desaparece com ele
Se o registo está só na máquina atacada, quem controla a máquina controla o registo. Limpar o registo de eventos do Windows exige um único comando, e a quem já tem privilégios de administrador não falta mais nada.
Um EDR derrubado reinstala-se num dia. O histórico que levou consigo, não.
O problema não é ter EDR. É torná-lo a única testemunha e guardar o depoimento no mesmo sítio que o atacante acabou de tomar.
No Trauma Zer0, o agente do posto de trabalho envia o que recolhe para o servidor da própria empresa, dentro da rede. O Tz0 Security lê o Event Log das máquinas e apresenta a leitura na consola: o que já chegou ao servidor não depende de o registo local continuar a existir.
Nenhum agente é imune a quem tem privilégios de administrador na máquina, nem o do Trauma Zer0. Por isso conta a evidência que já saiu dela, e o silêncio que fica quando deixa de comunicar.
Cinco sinais que costumam surgir antes da cifragem
A proteção que parou
Uma ferramenta derrubada raramente avisa. A análise de comportamento do Tz0 Security aponta as máquinas em que a proteção foi a ser desligada, e as alterações de serviços mostram quando o serviço do antivírus desapareceu de um posto de trabalho ou de um servidor.
A nota de segurança verifica, máquina a máquina, se antivírus, firewall e EDR estão ativos e atualizados. Um alerta destes é um indício a investigar, não um veredito: por vezes é uma manutenção mal comunicada.
A máquina que ficou em silêncio
Um posto de trabalho ativo que deixa de enviar eventos é suspeito por si só. O Tz0 Security trata a máquina silenciosa como alerta, em vez de a deixar como mais uma linha verde no painel.
O acesso remoto que apareceu
Um AnyDesk preparado para o Modo de Segurança é persistência com ar de software de suporte. Nas alterações de software, o Tz0 Security afasta o ruído do próprio Windows e destaca o que merece atenção, como uma ferramenta de acesso remoto acabada de instalar, com data e máquina.
O privilégio que abriu caminho
Para carregar um driver vulnerável, o atacante precisa normalmente de direitos de administrador. O Tz0 Security mostra quem trabalha como administrador local e que programas correm com privilégios totais, e cruza o software do parque com o catálogo de falhas exploradas da CISA. As usadas por ransomware ficam assinaladas.
A eliminação em massa
Cópias de segurança e pastas inteiras costumam ser o alvo seguinte. O Tz0 Forensics separa a eliminação de rotina (build, cache, temporários) da que importa, reconstrói ficheiros apagados e identifica quem removeu a pasta. Nas pastas partilhadas, cada operação fica registada com máquina, pessoa, hora e caminho.
Preparar a prova antes do incidente
Nada disto funciona se for ligado no dia do ataque. A evidência existe se foi registada na altura, ou não existe. Alguns passos servem para qualquer parque:
- Identificar que registos existem só no posto de trabalho e quais já chegam a um servidor da empresa.
- Tratar a proteção desligada e a máquina silenciosa como alerta com responsável e prazo, não como estado.
- Manter a lista das ferramentas de acesso remoto aprovadas, para que uma nova chame a atenção.
- Reduzir o administrador local ao mínimo que o trabalho exige.
- Escrever a regra de recolha e o prazo de conservação antes de ligar qualquer rastreio, com a finalidade definida, como exige o RGPD.
O prazo também pesa. Se houver dados pessoais envolvidos, o RGPD dá 72 horas para notificar a CNPD e explicar o que houve na máquina (art. 33.º). E a permanência do atacante costuma ser maior do que parece: vale a pena rever se a conservação da evidência cobre o dwell time.
Pagar o resgate ou repor o backup também não responde a estas perguntas. O resgate pago não explica o que houve na máquina; a evidência guardada fora dela, sim.
Como o Trauma Zer0 ajuda
- EDR derrubado sem aviso → alerta de proteção a ser desligada, serviço de antivírus removido e máquina silenciosa no Tz0 Security → a equipa sabe que máquinas ficaram sem defesa e desde quando, e decide o que investigar primeiro.
- Registo apagado na máquina → leitura do Event Log e recolha do Tz0 Forensics guardadas no servidor da empresa → a cronologia do incidente não depende da máquina comprometida.
- Nova ferramenta de acesso remoto → alterações de software com o ruído filtrado → a persistência surge como alteração datada, por máquina, em vez de se esconder entre programas comuns.
- Pastas e cópias apagadas → reconstrução de ficheiros apagados, autoria da eliminação e caso selado com SHA-256 no Tz0 Forensics → evidência exportável para a averiguação interna ou para o processo.
Tudo isto corre instalado na infraestrutura do cliente. Os dados recolhidos dos postos de trabalho não saem para a nuvem: ficam no servidor da empresa, sob a política que a própria empresa escreveu. O Tz0 Forensics, por ser o módulo mais sensível, só deve ser ligado com regra de utilização, âmbito e autorização definidos.
Se a consola ficar verde, o que ainda consegue provar?
A proteção do posto de trabalho vai continuar a ser alvo. O que a equipa de TI escolhe é se, no dia em que cair, a única testemunha cai com ela.
Conheça o Tz0 Security e o Tz0 Forensics e agende uma demonstração com o seu cenário. Se preferir testar no ambiente real, peça uma avaliação do Trauma Zer0.