Às duas da manhã, o console mostrava o parque inteiro protegido. Às três, continuava mostrando. Só que, a essa altura, metade das máquinas já não mandava nada para ele.
É assim que muitos ataques de ransomware começam em 2026. O invasor não tenta passar despercebido pela ferramenta de segurança: ele a desliga, limpa o registro de eventos e só depois parte para a criptografia.
Para quem responde por um parque grande, a pergunta muda de lugar. Não basta saber se a defesa barra o ataque. É preciso saber o que ainda dá para provar quando ela não barra, e onde essa prova estava guardada.
Derrubar a defesa virou o primeiro passo
A Cisco Talos publicou em 29 de outubro o balanço dos atendimentos de resposta a incidentes do terceiro trimestre de 2026. Ransomware e pré-ransomware responderam por 27% dos casos, acima do máximo de 20% registrado nos quatro trimestres anteriores.
O mesmo relatório diz que, na maior parte das vezes, os atacantes escolheram desativar o EDR, muitas vezes explorando drivers vulneráveis ou aplicando uma política do WDAC (o controle de aplicativos do próprio Windows) contra ele.
E a principal fraqueza encontrada foi registro insuficiente, que deixou buracos de visibilidade em mais de 40% dos atendimentos, em parte por causa da prática comum de apagar os logs.
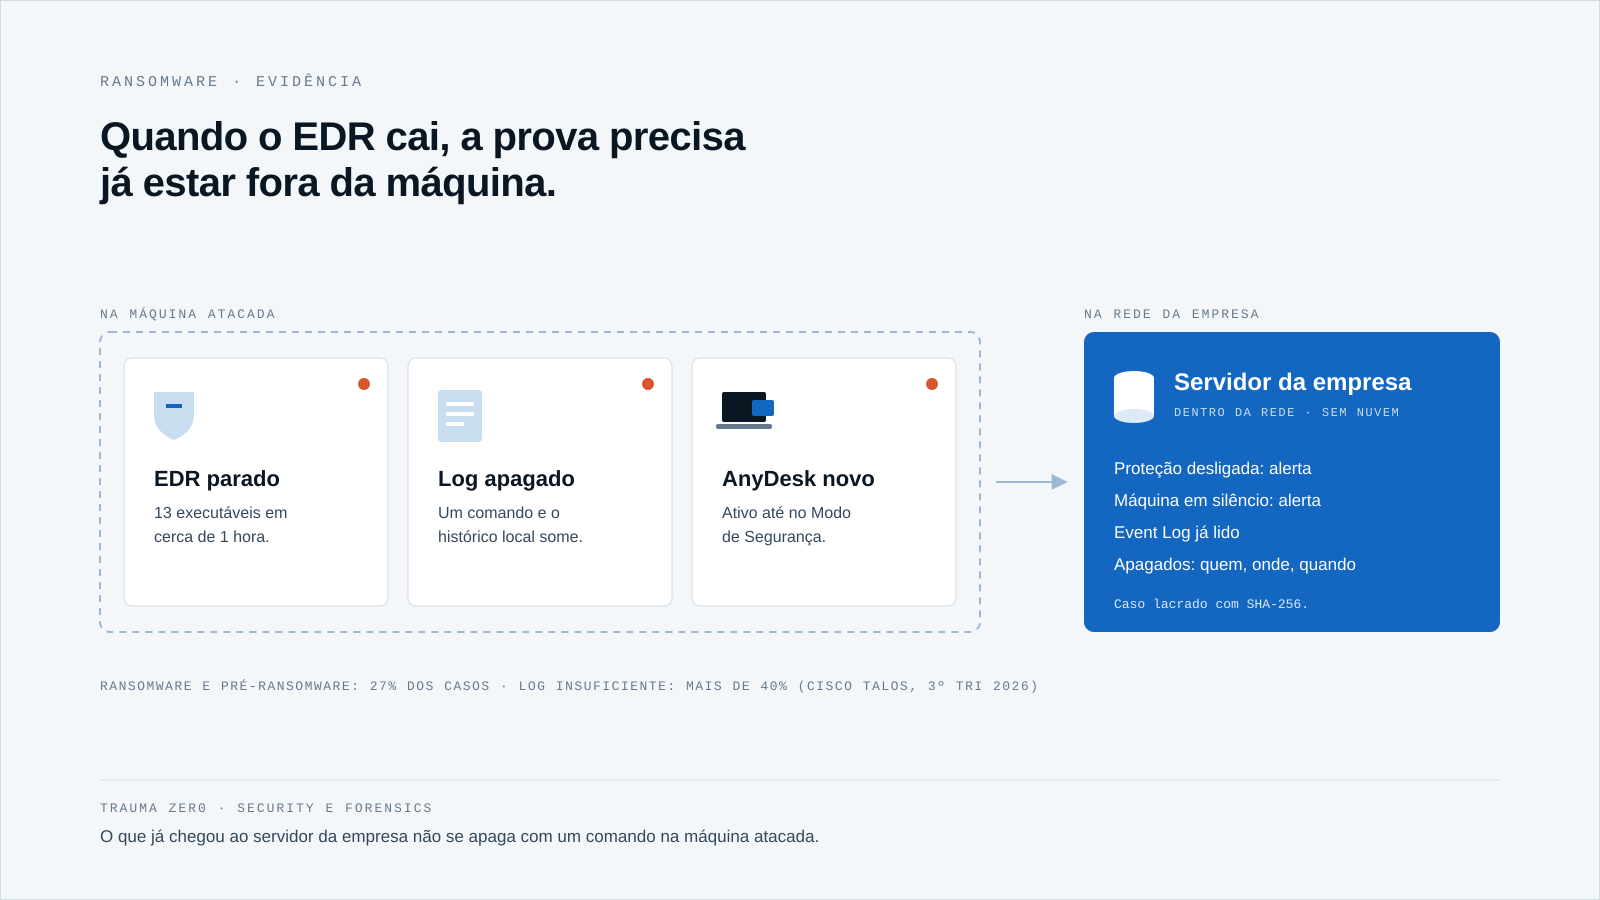
Uma semana depois, em 5 de novembro, a equipe de caça a ameaças da Symantec descreveu um ataque de outubro contra uma organização dos Estados Unidos. Em cerca de uma hora, os invasores lançaram pelo menos 13 executáveis para encerrar serviços de segurança, 11 deles nunca vistos antes, junto com cinco drivers vulneráveis conhecidos.
Também configuraram o AnyDesk para continuar funcionando quando o Windows iniciasse no Modo de Segurança, onde as proteções costumam ficar de fora.
Nesse caso, a criptografia foi bloqueada. Mesmo assim, a empresa precisou responder o que aconteceu antes do bloqueio: em quais máquinas, com que conta, por quanto tempo.
Por que a evidência local some junto
Se o registro mora só na máquina atacada, quem controla a máquina controla o registro. Limpar o log de eventos do Windows leva um comando, e quem já tem poder de administrador não precisa de mais nada.
Um EDR derrubado se reinstala em um dia. O histórico que ele levou junto, não.
O problema não é ter EDR. É fazer dele a única testemunha, e guardar o depoimento no mesmo lugar que o invasor acabou de tomar.
No Trauma Zer0, o agente da estação manda o que coleta para o servidor da própria empresa, dentro da rede. O Tz0 Security lê o Event Log das máquinas e mostra a leitura no console: o que já chegou ao servidor não depende de o log local continuar existindo.
Nenhum agente é imune a quem tem poder de administrador na máquina, nem o do Trauma Zer0. Por isso o que conta é a evidência que já saiu dela, e o silêncio que fica quando ela para de falar.
Cinco sinais que costumam vir antes da criptografia
A proteção que parou
Ferramenta derrubada raramente avisa. A análise de comportamento do Tz0 Security aponta as máquinas em que a proteção foi sendo desligada, e as alterações de serviço mostram quando o serviço do antivírus sumiu de uma estação ou de um servidor.
A nota de segurança confere, máquina a máquina, se antivírus, firewall e EDR estão ativos e atualizados. Um alerta desses é indício para investigar, não veredito: às vezes é manutenção mal comunicada.
A máquina que ficou em silêncio
Uma estação ativa que para de mandar eventos é suspeita por si só. O Tz0 Security trata a máquina silenciosa como alerta, em vez de deixá-la como mais uma linha verde no painel.
O acesso remoto que apareceu
AnyDesk preparado para o Modo de Segurança é persistência com cara de software de suporte. Nas alterações de software, o Tz0 Security tira da frente o ruído do próprio Windows e destaca o que pede atenção, como uma ferramenta de acesso remoto recém-instalada, com data e máquina.
O privilégio que abriu caminho
Para carregar um driver vulnerável, o invasor normalmente precisa antes de direito de administrador. O Tz0 Security mostra quem trabalha como administrador local e quais programas rodam com poder total, e cruza o software do parque com o catálogo de falhas exploradas da CISA, marcando as usadas por ransomware.
O apagamento em massa
Cópias de segurança e pastas inteiras costumam ser o alvo seguinte. O Tz0 Forensics separa a exclusão de rotina (build, cache, temporário) da que importa, reconstrói arquivo deletado e identifica quem removeu a pasta. Nas pastas compartilhadas, cada operação fica com máquina, pessoa, hora e caminho.
Preparar a prova antes do incidente
Nada disso funciona se for ligado no dia do ataque. A evidência existe se foi registrada na época, ou não existe. Alguns passos cabem em qualquer parque:
- Liste quais registros existem só na estação e quais já chegam a um servidor da empresa.
- Trate proteção desligada e máquina silenciosa como alerta com dono e prazo, não como status.
- Mantenha a lista das ferramentas de acesso remoto aprovadas, para que uma nova chame atenção.
- Reduza o administrador local ao mínimo que o trabalho exige.
- Escreva a regra de coleta e o prazo de retenção antes de ligar qualquer rastreio, com a finalidade definida, como pede a LGPD.
O prazo também conta. Se houver dado pessoal envolvido, a comunicação à ANPD tem 3 dias úteis para explicar o que houve na máquina. E a permanência do invasor costuma ser maior do que parece: vale rever se a sua retenção de evidência cobre o dwell time.
Pagar o resgate ou restaurar o backup também não responde a essas perguntas. O resgate pago não explica o que houve na máquina; a evidência guardada fora dela, sim.
Como o Trauma Zer0 ajuda
- EDR derrubado sem aviso → alerta de proteção sendo desligada, serviço de antivírus removido e máquina silenciosa no Tz0 Security → a equipe sabe quais máquinas ficaram sem defesa e desde quando, e decide o que investigar primeiro.
- Log apagado na máquina → leitura do Event Log e coleta do Tz0 Forensics guardadas no servidor da empresa → a linha do tempo do incidente não depende da máquina comprometida.
- Ferramenta de acesso remoto nova → alterações de software com o ruído filtrado → a persistência aparece como mudança datada, por máquina, em vez de se esconder entre programas comuns.
- Pastas e cópias apagadas → reconstrução de arquivo deletado, autoria da exclusão e caso lacrado com SHA-256 no Tz0 Forensics → evidência exportável para a apuração interna ou para o processo.
Tudo isso roda instalado na infraestrutura do cliente. O dado coletado das estações não sai para a nuvem: fica no servidor da empresa, sob a política que a própria empresa escreveu. O Tz0 Forensics, por ser o módulo mais sensível, só deve ser ligado com regra de uso, escopo e autorização definidos.
Se o console ficar verde, o que você ainda prova?
A proteção da estação vai continuar sendo alvo. O que a TI escolhe é se, no dia em que ela cair, a única testemunha cai junto.
Conheça o Tz0 Security e o Tz0 Forensics e agende uma demonstração com o seu cenário. Se preferir testar no ambiente real, peça uma avaliação do Trauma Zer0.