Um técnico precisa de entrar num posto de trabalho de uma filial às seis da tarde. Abre a ferramenta de acesso remoto, introduz a credencial e resolve o pedido de suporte em dez minutos. Ninguém pergunta mais nada, porque é rotina.
Agora imagine que a mesma ferramenta, instalada para facilitar a vida à TI, é a porta que um invasor usa para entrar. Já está na rede, já é de confiança, já tem permissão para controlar máquinas. É o caminho ideal.
Isto não é uma hipótese. Em 2026, uma falha crítica num produto empresarial de acesso remoto mostrou como o atalho da TI se torna o atalho do ataque.
O que a CVE-2026-1731 deixou claro
A CVE-2026-1731 afeta o BeyondTrust Remote Support e o Privileged Remote Access. Segundo o catálogo de vulnerabilidades exploradas da CISA, é uma injeção de comandos do sistema operativo que permite a um atacante remoto, sem autenticação e sem interação do utilizador, executar comandos no servidor. A CISA incluiu a falha no catálogo a 13 de fevereiro de 2026.
A velocidade chama a atenção. De acordo com a reportagem do SecurityWeek, de 20 de fevereiro de 2026, a exploração ativa começou menos de 24 horas depois da publicação de uma prova de conceito, a 10 de fevereiro. Na noite de 19 de fevereiro, a CISA marcou a entrada como usada em campanhas de ransomware.
Os relatos da Unit 42, da Palo Alto Networks, descrevem o que veio depois da entrada: reconhecimento da rede, criação de contas, web shells, ferramentas de gestão remota instaladas pelo invasor, movimento lateral e roubo de dados.
O invasor não precisou de inventar um caminho. Usou o que a TI já tinha aberto para si própria.
O acesso remoto é a porta de maior valor da rede
Não é só uma falha pontual. O relatório Active Adversary da Sophos, do primeiro semestre de 2024, analisou mais de 150 casos de resposta a incidentes de 2023. O abuso de RDP apareceu em 90% dos ataques, e os serviços remotos externos foram a forma de acesso inicial em 65% dos casos.
É um dado de 2023, anterior ao episódio de 2026, mas aponta na mesma direção: quem ataca procura o serviço que já foi feito para controlar máquinas à distância.
Porque é que funciona tão bem? Por três razões:
- já tem privilégios para agir em muitos postos de trabalho;
- o seu tráfego parece trabalho normal de suporte;
- quase ninguém olha para o seu registo até à hora do incidente.
O resultado é que uma falha na ferramenta e uma política frouxa à sua volta acabam no mesmo sítio: alguém entra com um acesso que parece legítimo e o primeiro sinal é o dano. Atualizar é necessário, mas não responde à questão de quem mais já tem uma chave.
Quatro perguntas a que a TI tem de saber responder
Antes de falar de ferramentas, convém testar a operação atual. Se a equipa não responde com segurança a alguma destas, o acesso remoto é um ponto cego:
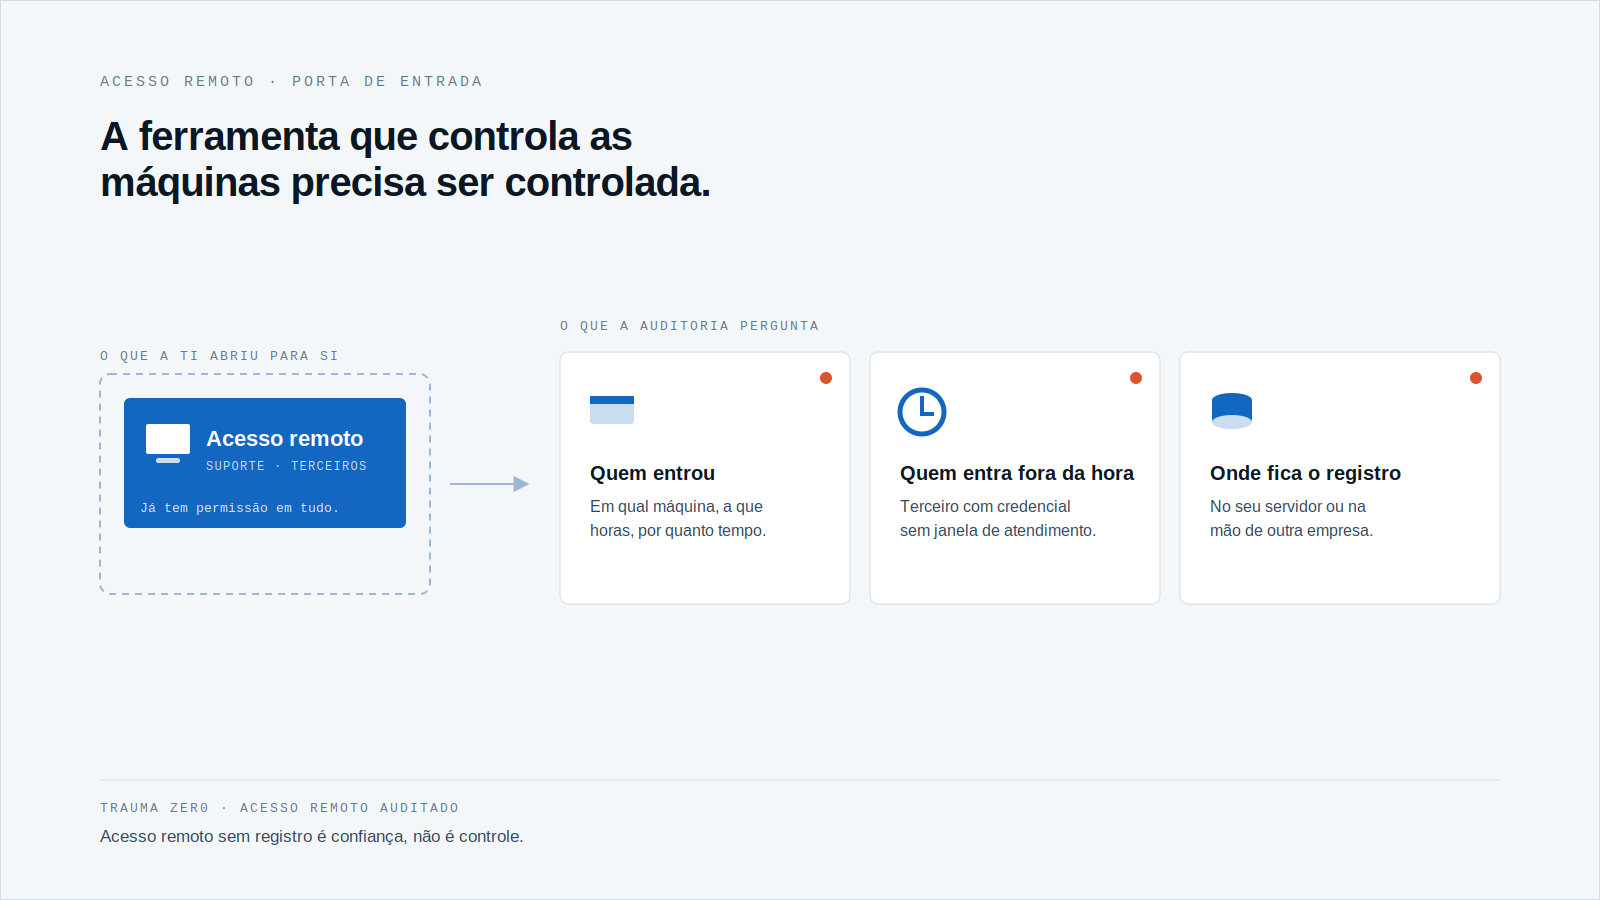
Quem entrou, em que máquina e quando?
Não vale “a equipa de suporte”. Vale o nome, o equipamento e a hora de cada sessão, de forma que a auditoria consiga reconstituir o dia.
Quem pode entrar fora de horas?
Um terceiro com credencial permanente e sem janela de atendimento é um risco que ninguém se lembra de rever. A pergunta é se o acesso a um servidor, de madrugada, é negado ou se apenas se espera que não aconteça.
O utilizador sabe que está alguém na máquina dele?
Num posto de trabalho com dados pessoais, a sessão sem aviso é difícil de explicar depois. Quando a política o exige, o consentimento tem de fazer parte do fluxo, e não ser um acordo informal.
Onde fica o registo da sessão?
Se o rasto está no serviço de um terceiro, a evidência depende de outra empresa, de outro prazo e de outra política de retenção. Se está num servidor seu, depende de si.
Como o Tz0 Remote trata o acesso
O Tz0 Remote parte da ideia de que acesso remoto sem registo é confiança, não controlo. A página do módulo descreve um fluxo em cinco passos: pedir, autorizar, atender, registar e auditar.
Na prática, segundo a página, a política verifica o nível, o horário e o âmbito antes da sessão. As credenciais têm níveis diferentes para suporte, infraestrutura e terceiros, e a janela de atendimento define quando cada grupo pode ser acedido, registando as tentativas fora dela. Onde a política o exigir, o utilizador vê quem pede, o motivo e o pedido de suporte, e decide; sem a aceitação, não há sessão.
A sessão decorre dentro da rede, sem intermediários, e é aberta pelo SiN, a ferramenta para Windows do administrador. A auditoria fica no Dashboard, por utilizador e por dispositivo, com linha temporal e rasto detalhado: abertura da ligação, programas usados, tempo inativo e fecho, cada evento com a respetiva hora.
O rasto da sessão fica no servidor do próprio cliente, junto com o resto da evidência. Isso não torna o módulo imune a falhas: continua a ser um software que precisa de atualizações, e o servidor deve ficar dentro da política de patches da casa. O que muda é quem tem a guarda do registo e das regras.
Antes de abrir a próxima sessão
Faça um exercício simples esta semana: escolha um posto de trabalho de uma filial e tente reconstituir quem lhe acedeu nos últimos trinta dias, durante quanto tempo e para fazer o quê. Se levar mais do que uma tarde, o acesso remoto da sua operação depende da memória e da boa vontade.
Depois repita para os terceiros: liste cada empresa externa com credencial, o que cada uma alcança e em que horário. As lacunas costumam aparecer nesta segunda lista.
Para a parte da investigação, vale a pena ler também o que escrevemos sobre o que o resgate pago não explica na máquina e sobre acesso remoto sem porta das traseiras.
Se gere um parque grande e quer ver este rasto a funcionar no seu ambiente, peça uma avaliação do Trauma Zer0.