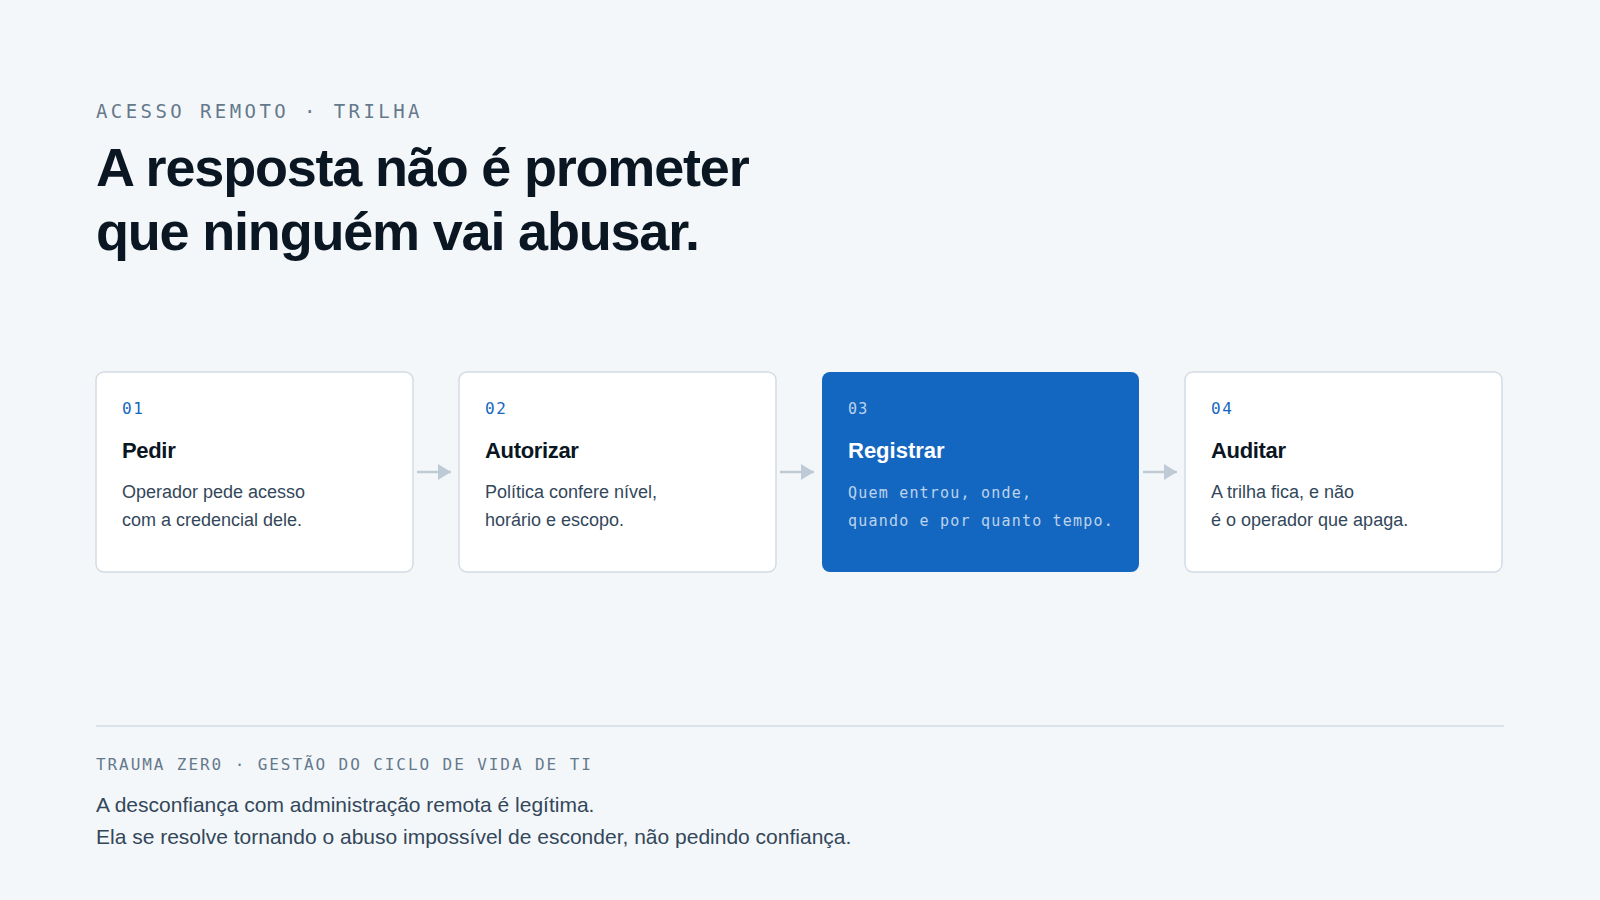
Sempre que uma empresa instala uma ferramenta de acesso remoto, alguém na organização faz a pergunta desconfortável: então a equipa de TI pode entrar no meu computador quando quiser? A pergunta é boa. A resposta habitual do mercado — “só usamos quando é necessário” — é má, porque depende de confiança e não de mecanismo.
Porque é que a administração remota existe
Antes do contraponto, o ganho. O suporte presencial é caro em tempo morto: deslocação, agendamento, disponibilidade da pessoa. Numa empresa com filiais ou equipas distribuídas, esse custo multiplica-se. Resolver na sessão remota transforma um pedido de suporte de meio dia em quinze minutos, e o efeito vê-se no volume de pedidos fechados por semana, não num caso isolado.
Além do atendimento, há a operação silenciosa: inventariar, verificar o desempenho, instalar um pacote, ler um log. Boa parte disto nem precisa de sessão interativa.
Os três contrapesos que tornam isto aceitável
Consentimento. Antes de a sessão começar, o utilizador vê quem está a pedir acesso, porquê, e o número do pedido de suporte — e decide. Onde a política da empresa o exigir, sem esse clique não há sessão. Isto muda a natureza da coisa: o acesso passa a ser combinado, não silencioso.
Registo. Cada sessão fica gravada em base de dados: quem entrou, em que máquina, quando começou, quando terminou. Não é a palavra do técnico contra a do utilizador; é uma linha de tabela.
Rasto detalhado. Dentro da sessão, o que aconteceu: ligação aberta, programa a programa, tempo inativo, ligação fechada, tudo com hora. Um terminal remoto auditado desta forma é, na prática, a operação mais fiscalizada do parque — muito mais do que alguém sentado fisicamente em frente ao equipamento, onde não fica registo nenhum.
Os ecrãs desta sequência estão na página do Tz0 Remote, pela mesma ordem: consola, sessão, autorização, auditoria.
O argumento que costuma mudar a conversa
Vale a pena dizer isto em voz alta na reunião em que a desconfiança surge: hoje, sem ferramenta, o técnico senta-se ao seu computador e ninguém regista nada. Com a ferramenta, ele tem de pedir, a pessoa tem de autorizar, e tudo o que ele fizer fica gravado. O acesso remoto bem implementado não amplia o poder da equipa de TI — documenta-o.
O que a empresa tem de pôr por escrito
Mecanismo sem política continua frouxo. Vale a pena deixar registado quem pode pedir acesso, em que situações o consentimento pode ser dispensado (servidor sem utilizador, por exemplo), durante quanto tempo o registo é guardado e quem o pode consultar. Uma página de norma interna resolve, e é a peça que transforma a ferramenta em governação.