Plataforma / Tz0 Security
Módulo · aplicação de política
Tz0 Security
Política de segurança e DLP no endpoint
Escrever a norma de segurança é a parte fácil. A pergunta é outra: como garantir que está a ser cumprida em doze mil máquinas, agora, sem alguém a verificá-las uma a uma?
Aplica a regra mesmo com o posto de trabalho fora da rede · a evidência fica no seu servidor
Novo no Tz0 Security · governação de IA
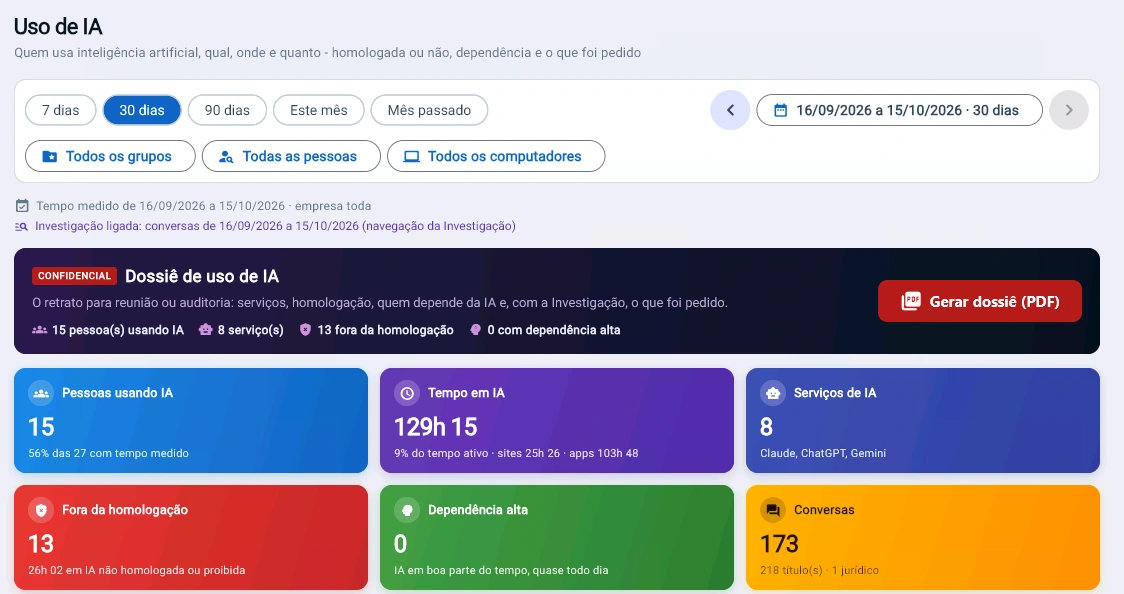
A equipa já usa IA. O Tz0 mostra qual, quem e com quê.
Uso de IA medido por pessoa e por máquina, homologação por grupo, bloqueio do que está fora da regra e a evidência do que foi enviado — no mesmo agente, com tudo no servidor da empresa.
Porta USB
A regra vai com a máquina.
Não importa se o equipamento está na rede da empresa, em casa do colaborador ou na estrada: a política de dispositivos amovíveis viaja com ele. Uma pen USB fora da lista não é montada, e a tentativa fica registada com equipamento, utilizador e hora.
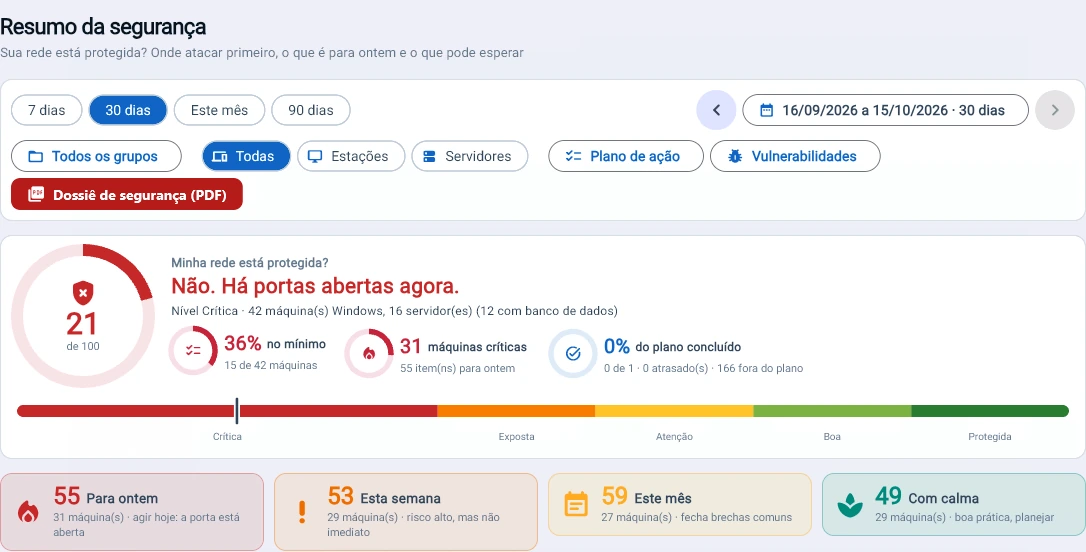
Captura da consola, de um parque em operação. Identificação de máquina e de pessoa trocada; números intactos.
O que o módulo faz
Sete frentes de controlo, um único agente.
Tudo o que se segue é configurado na consola e aplicado pelo agente no posto de trabalho — com ou sem ligação ao servidor no momento da tentativa.
Bloqueios e regras
Define o que pode ser executado, o que pode ser instalado e o que pode sair da máquina — por grupo, por setor ou por posto de trabalho.
Snapshot de hardware
Fotografa a configuração física da máquina e avisa quando uma peça é trocada, removida ou aparece do nada.
Visibilidade em tempo real
O que está a acontecer no parque agora — não o que aconteceu no último inventário da madrugada.
Rastreio de equipamento extraviado
O portátil que desapareceu continua a reportar: onde apareceu, em que rede, com que utilizador.
Controlo de horário
Define a janela em que cada grupo pode operar e regista o que foi tentado fora dela.
Firewall na camada de aplicação
A regra não é só porta e IP: é que programa pode comunicar, com quem e por onde.
Integração com políticas Windows
Convive com a GPO que já existe em vez de competir com ela — e cobre o que a GPO não alcança.
Suporte a DLP
Impede a saída indevida de dados pessoais e regista a tentativa — a base da defesa numa auditoria do RGPD.
Como funciona
Da regra escrita à evidência guardada.
O ciclo completo corre dentro da sua rede. Nenhuma etapa depende de serviço externo.
Evidência
Bloquear é metade. Provar é a outra.
Numa auditoria, ninguém pergunta se a política existe — pergunta o que aconteceu no dia 14, quem tentou, o que foi bloqueado e onde está o registo. Cada tentativa torna-se um evento com carimbo temporal, máquina, utilizador e o conteúdo que acionou a regra.
Consola
A política escreve-se e aplica-se no navegador.
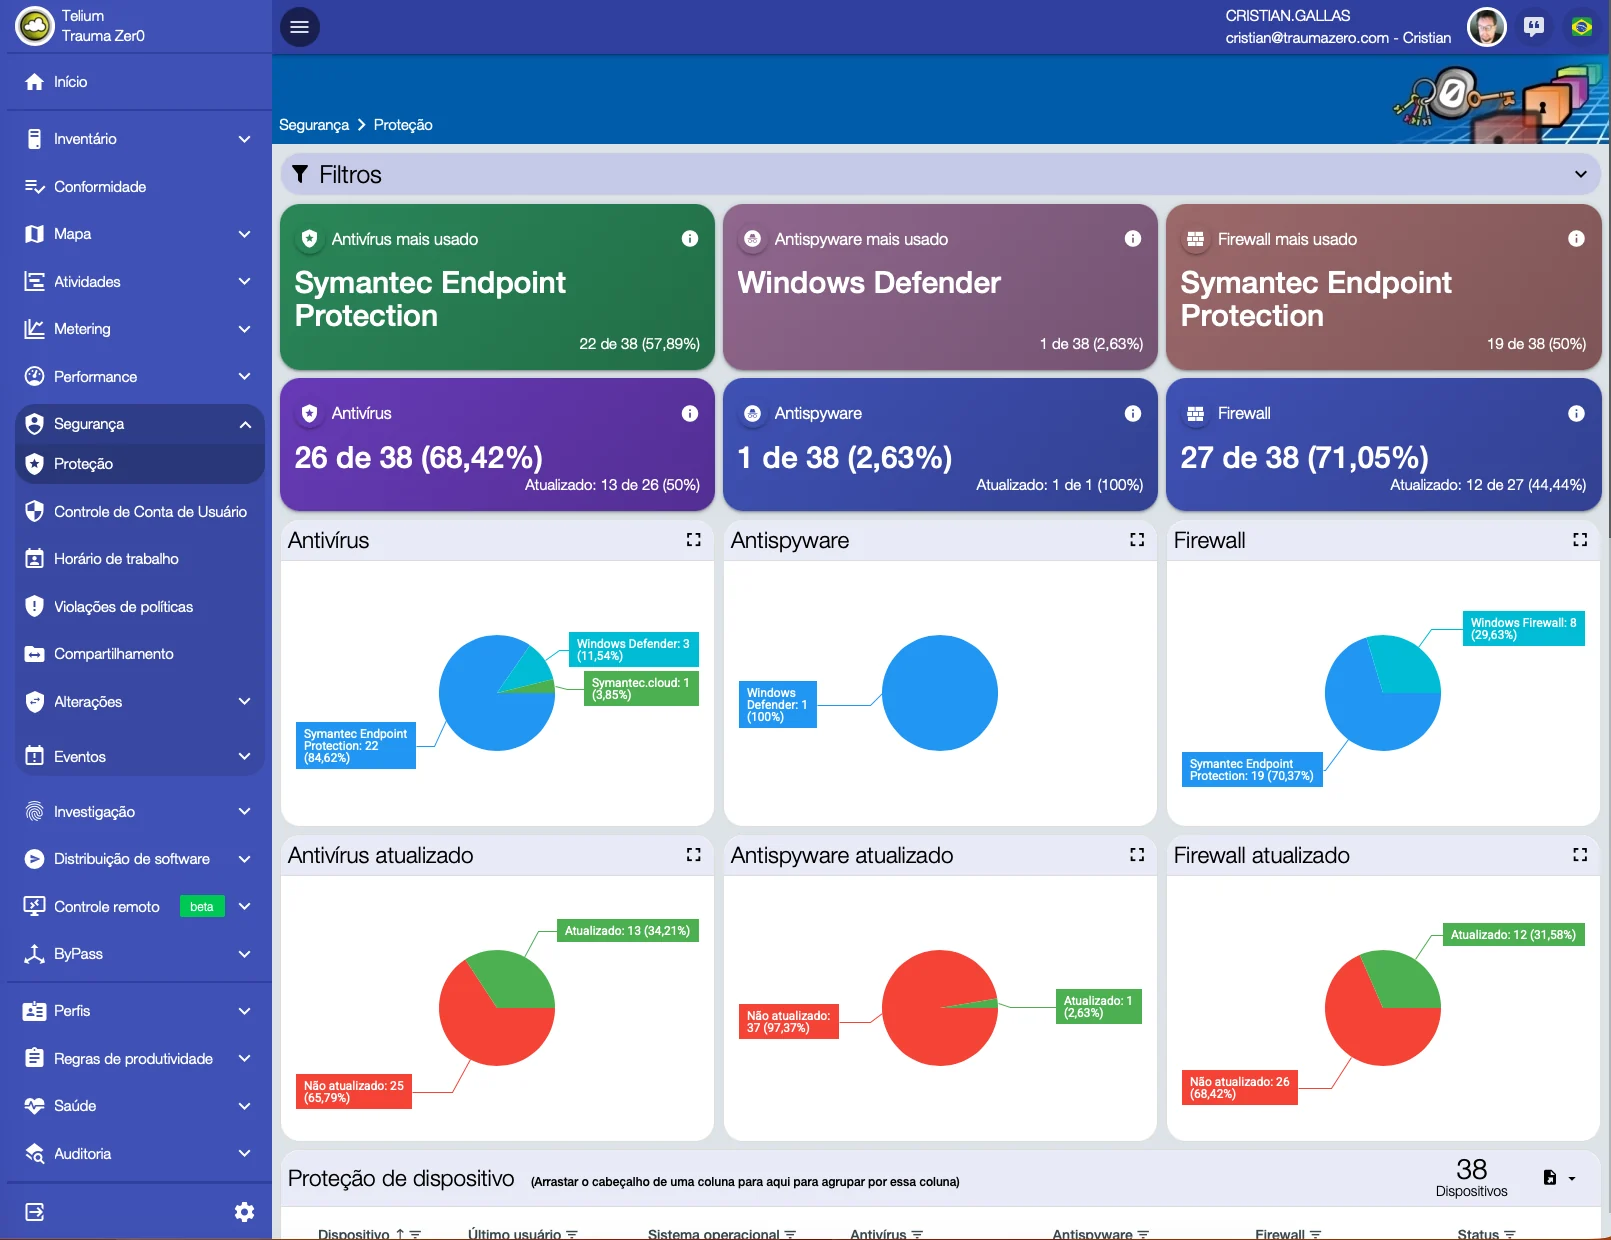
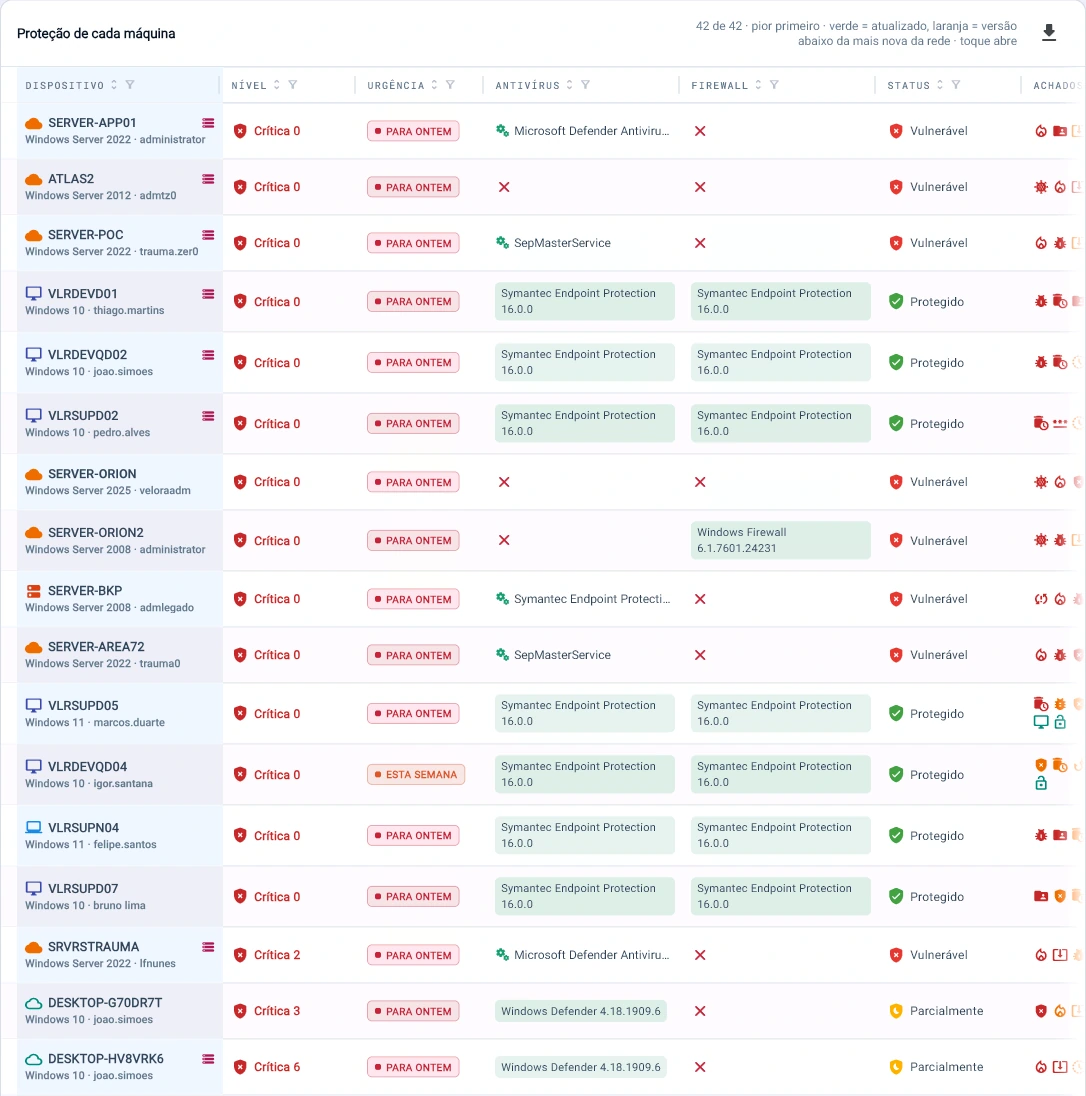
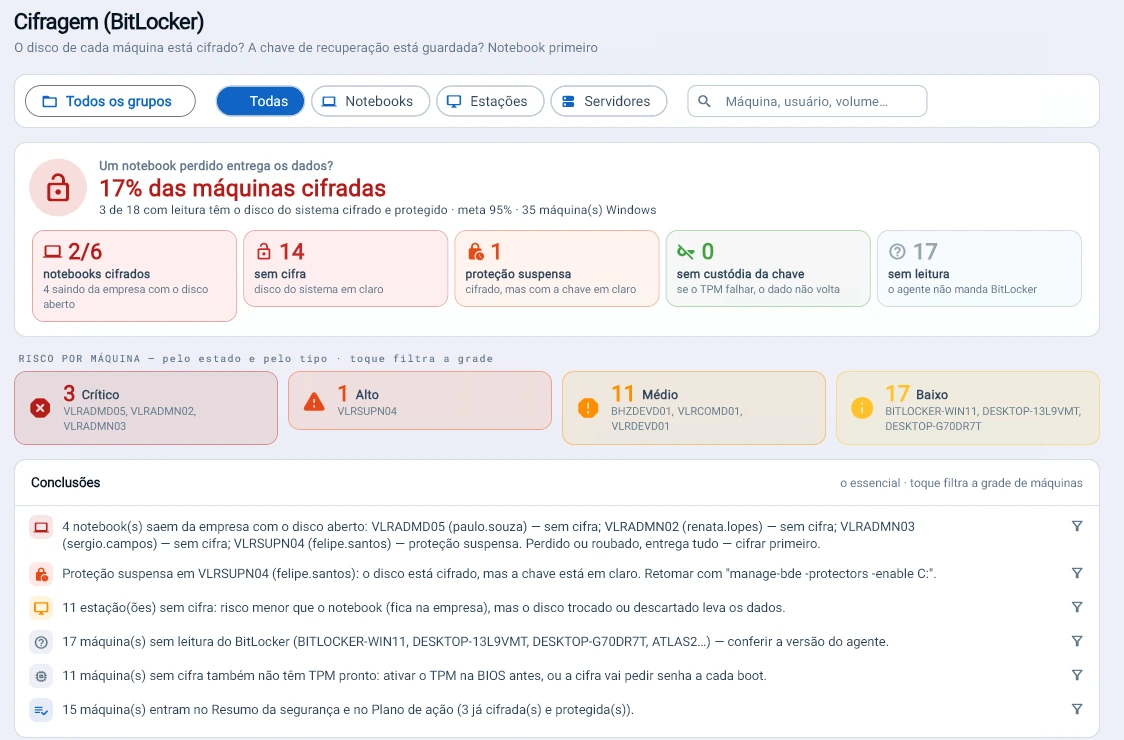
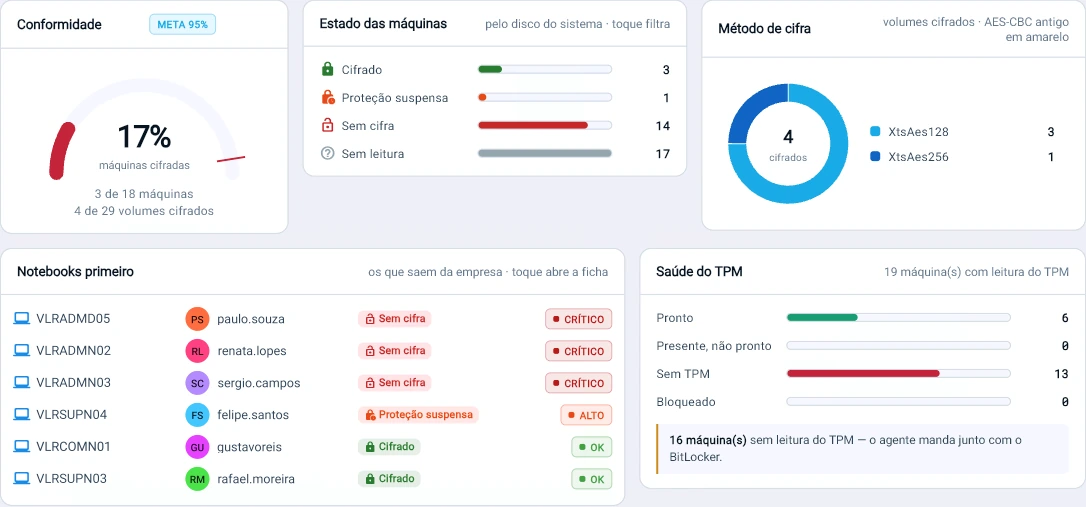
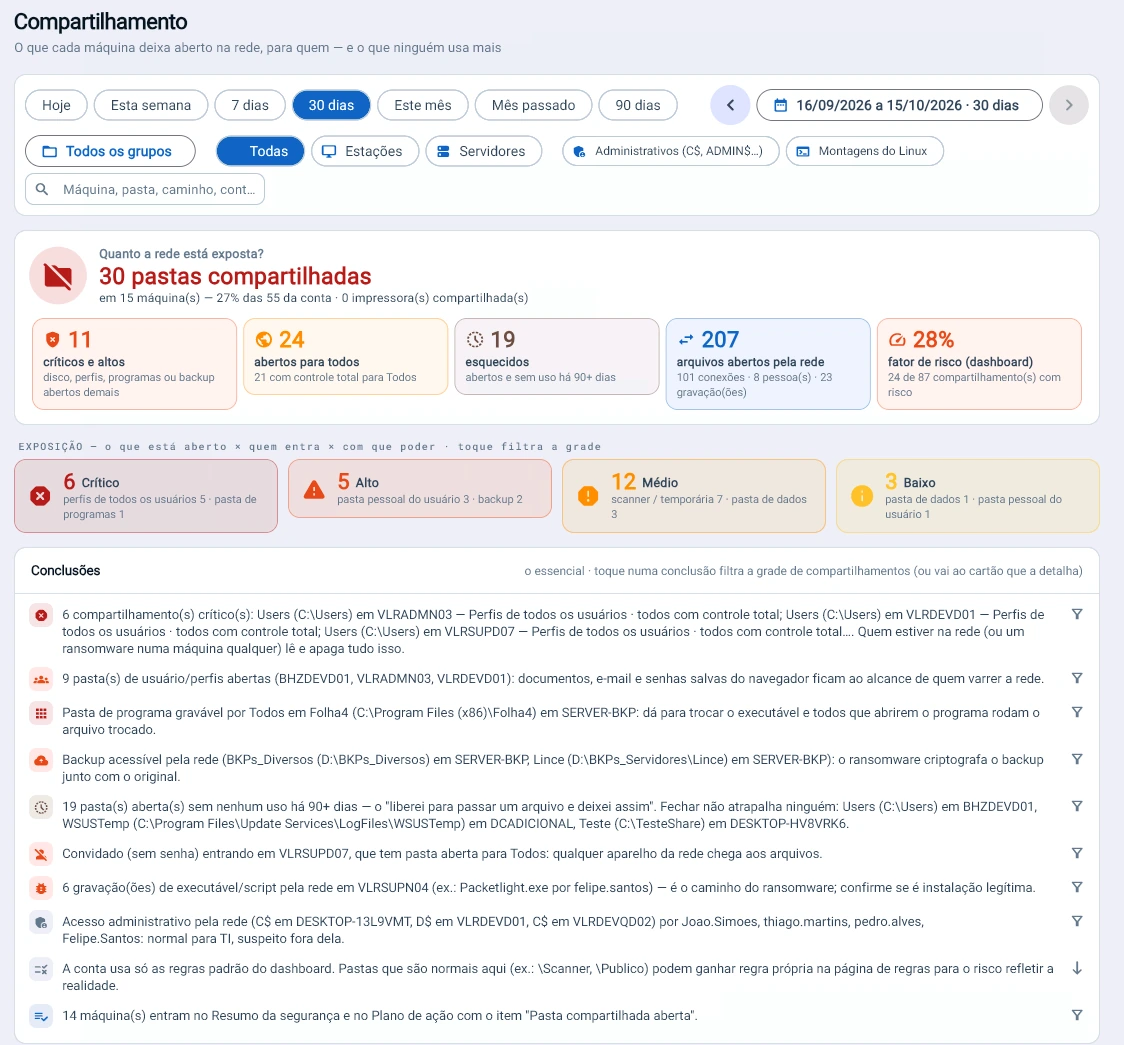
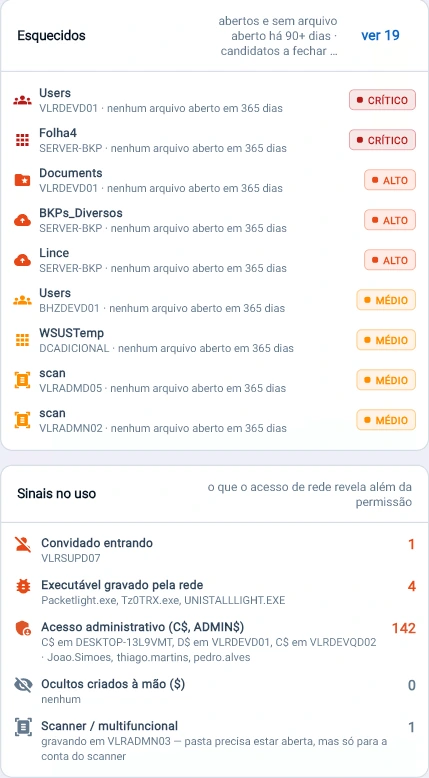
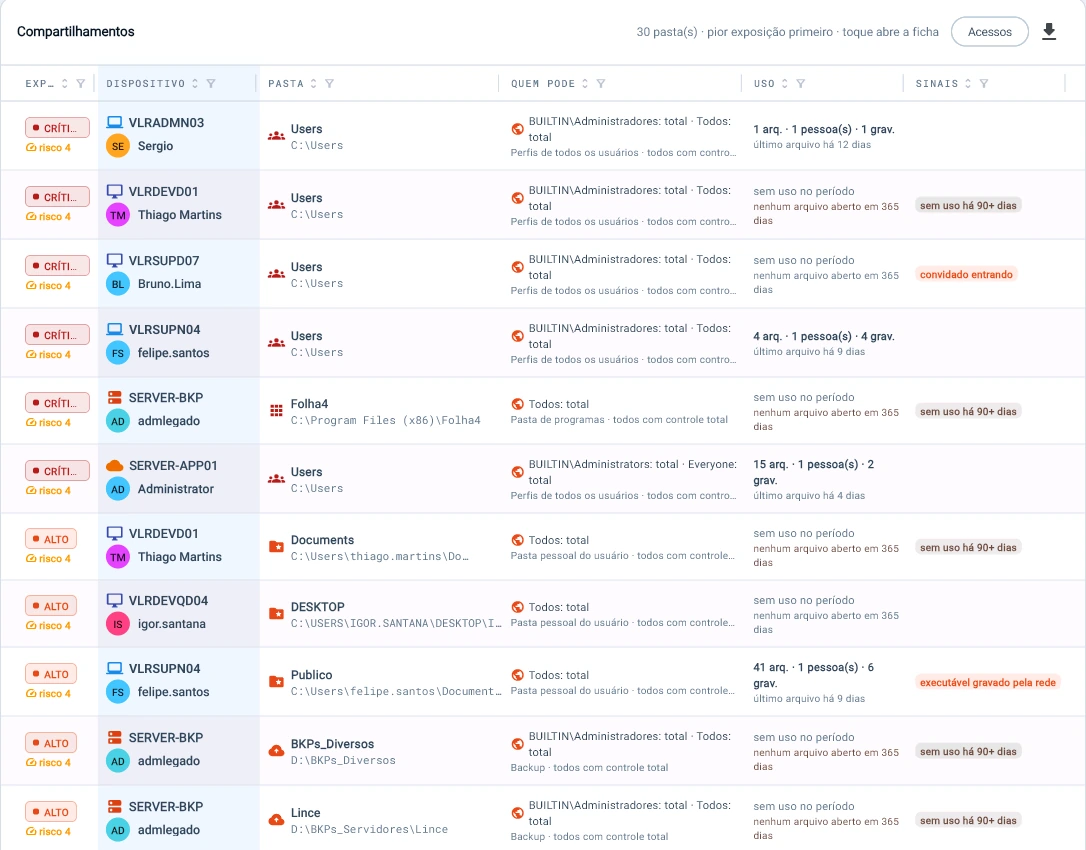
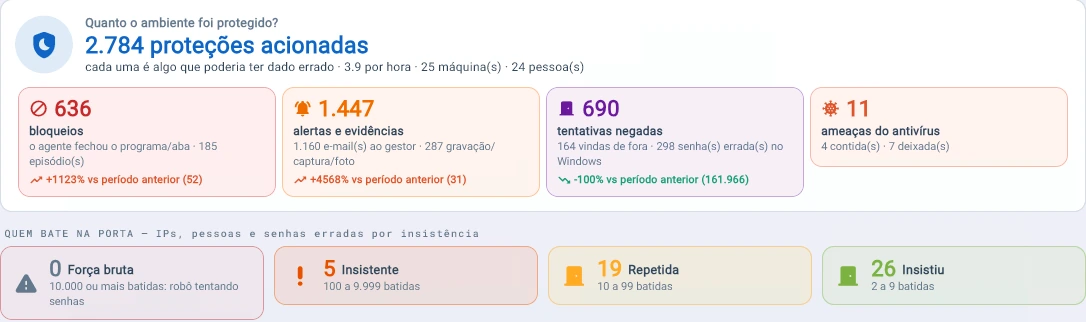
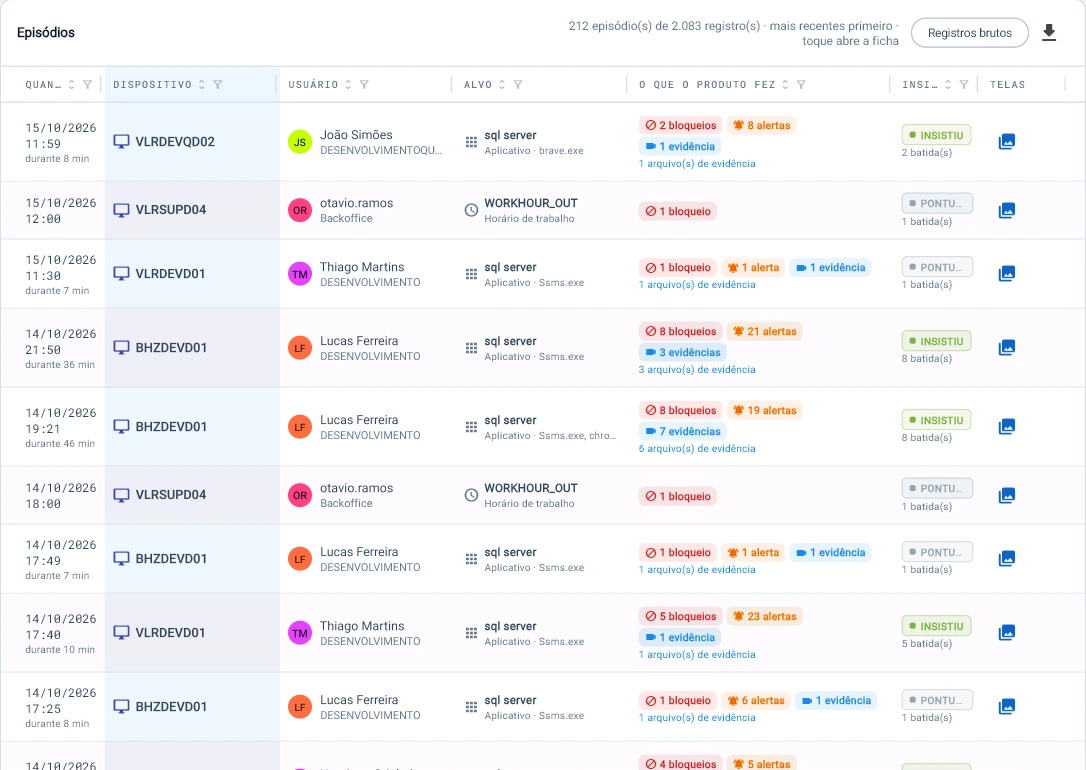
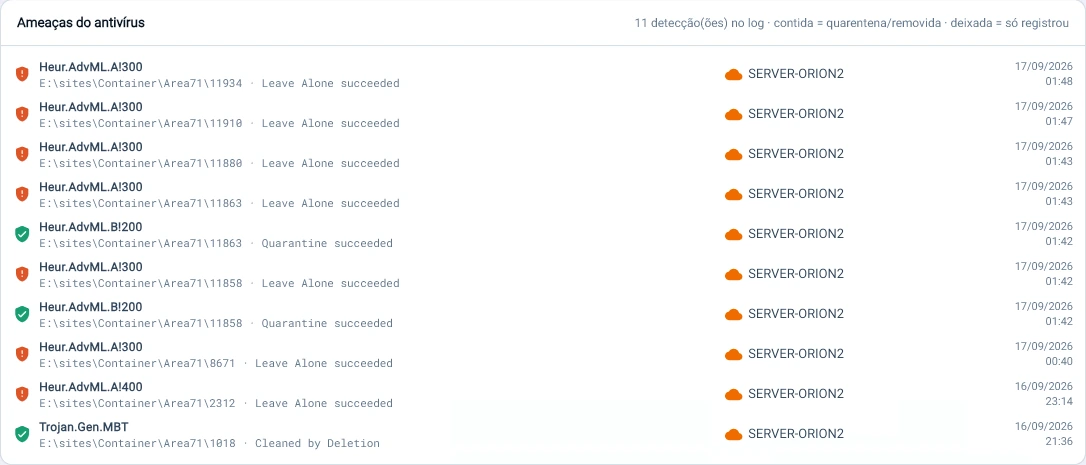
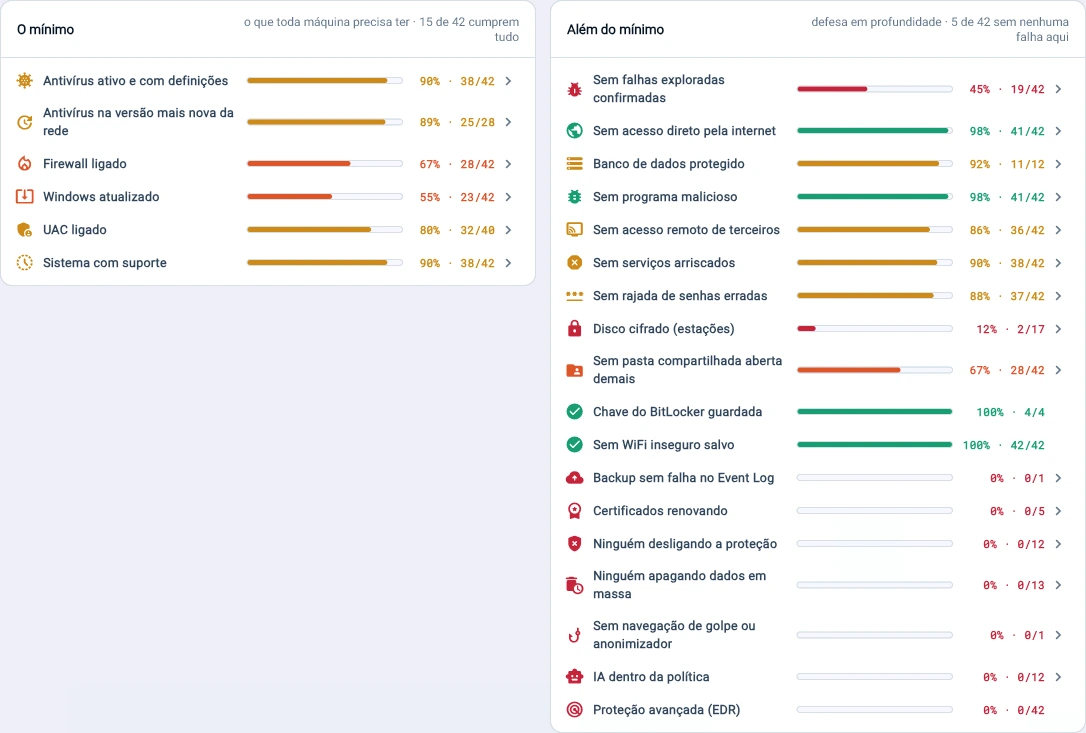
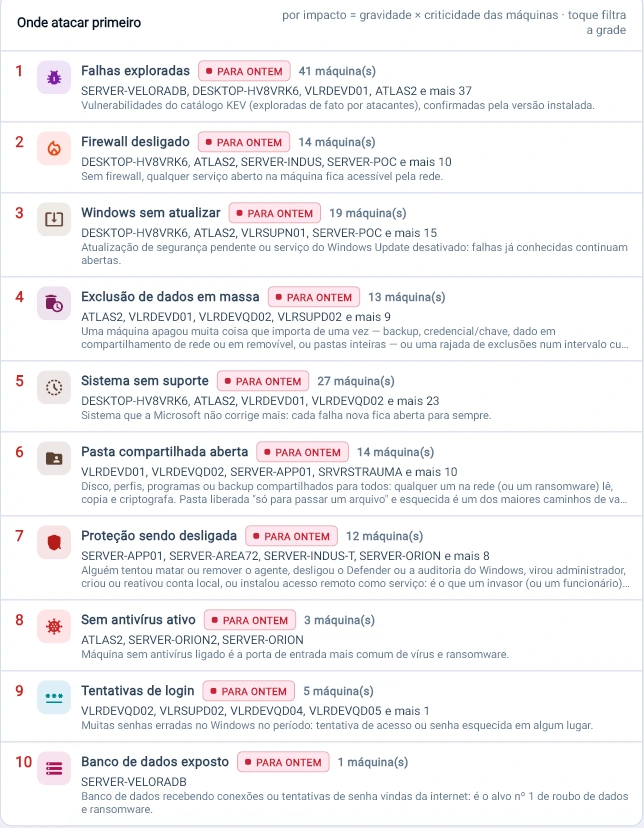
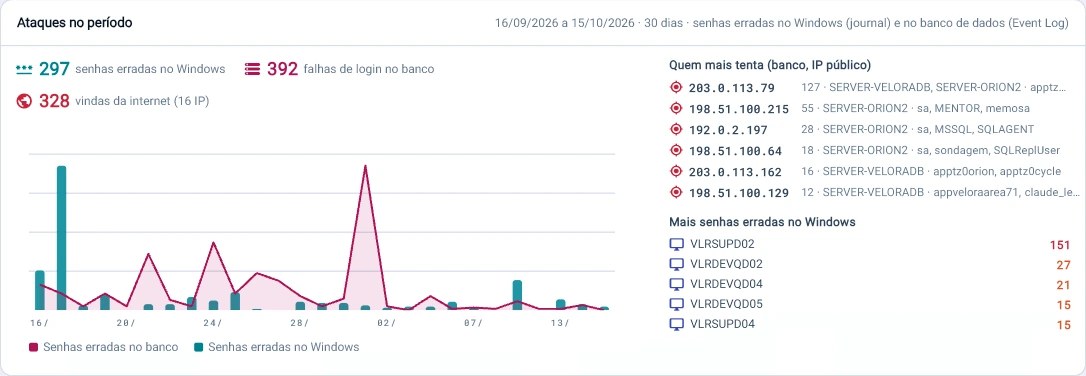
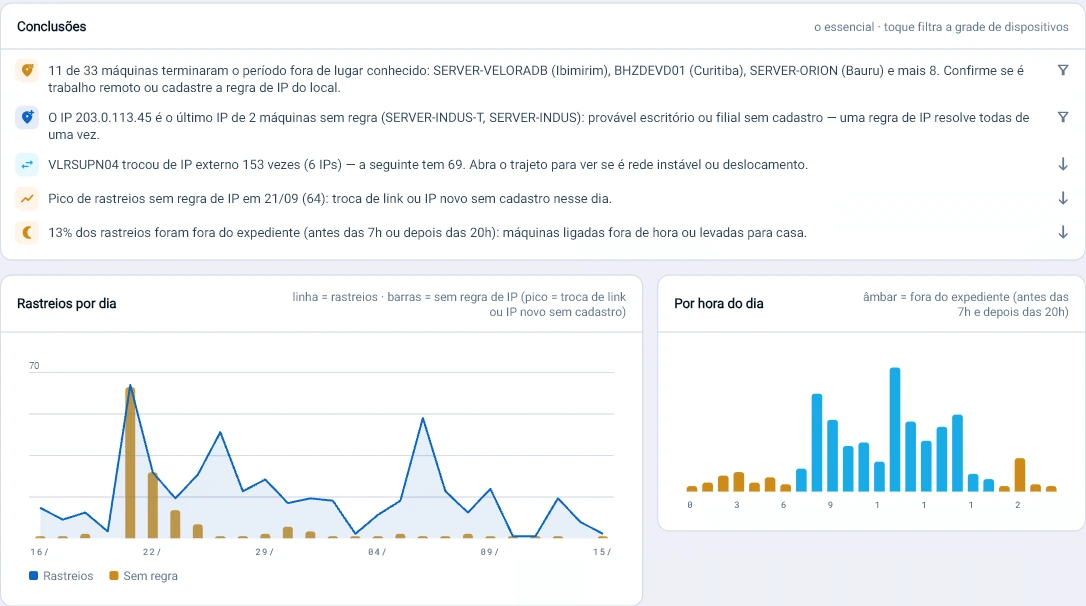
Ecrãs de um parque real em operação, não de um ambiente de demonstração. Caminhos de pasta que identificavam pessoas, o domínio interno e uma pasta de um organismo público foram trocados por equivalentes genéricos antes da publicação; números, percentagens e interface estão intactos.
Nota de segurança
Uma nota, o mínimo e por onde começar.
A rede resumida numa nota de 0 a 100, cada camada medida máquina a máquina e os achados ordenados pelo que pesa mais, com os ataques do período ao lado.
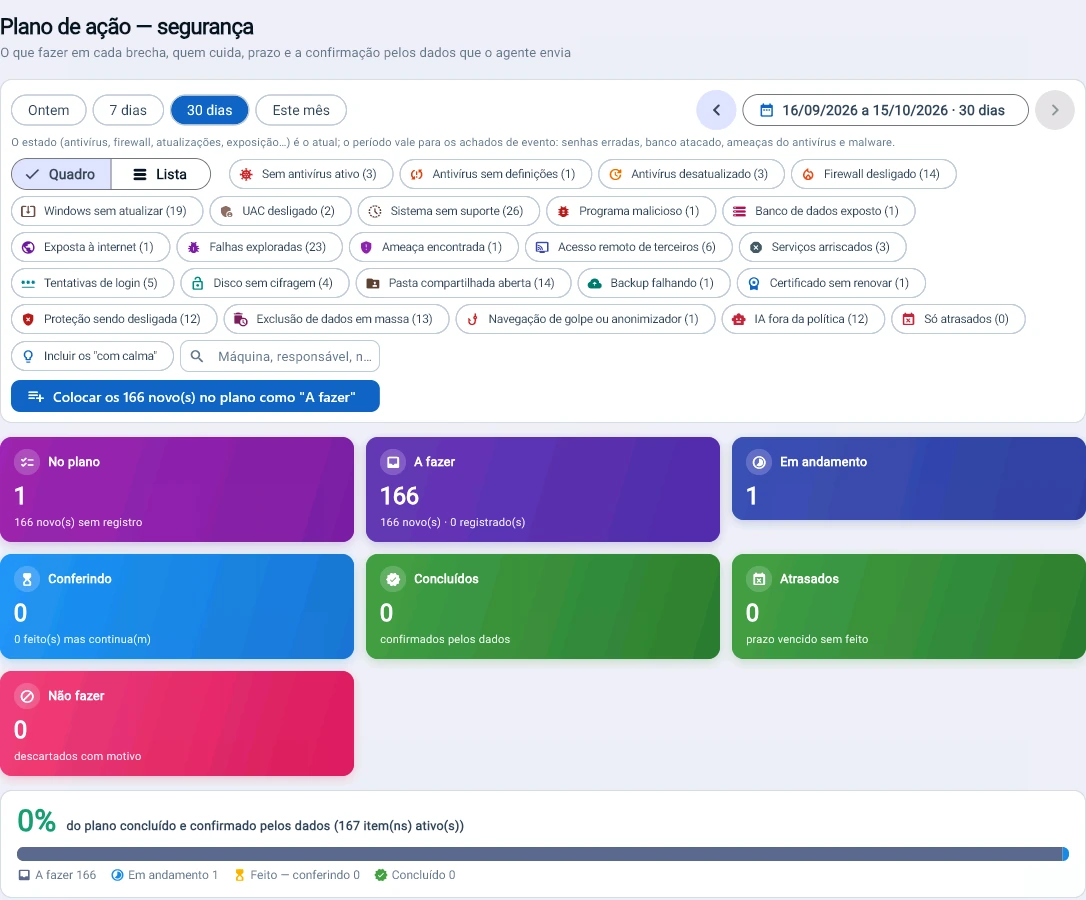
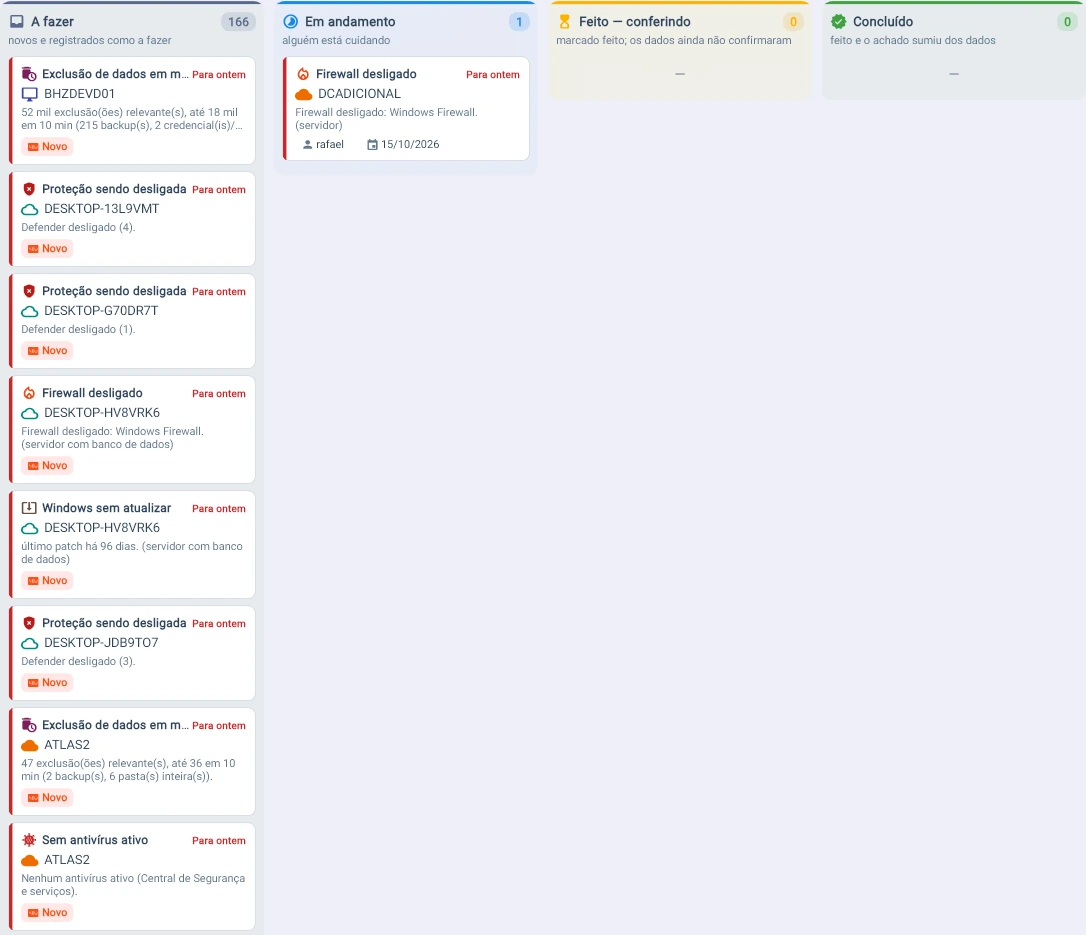
Plano de ação
Só fecha quando os dados confirmam.
Cada pendência torna-se tarefa com responsável e prazo. Marcar como feito não basta: o cartão só chega a concluído quando o achado desaparece dos dados do agente.
Privilégio
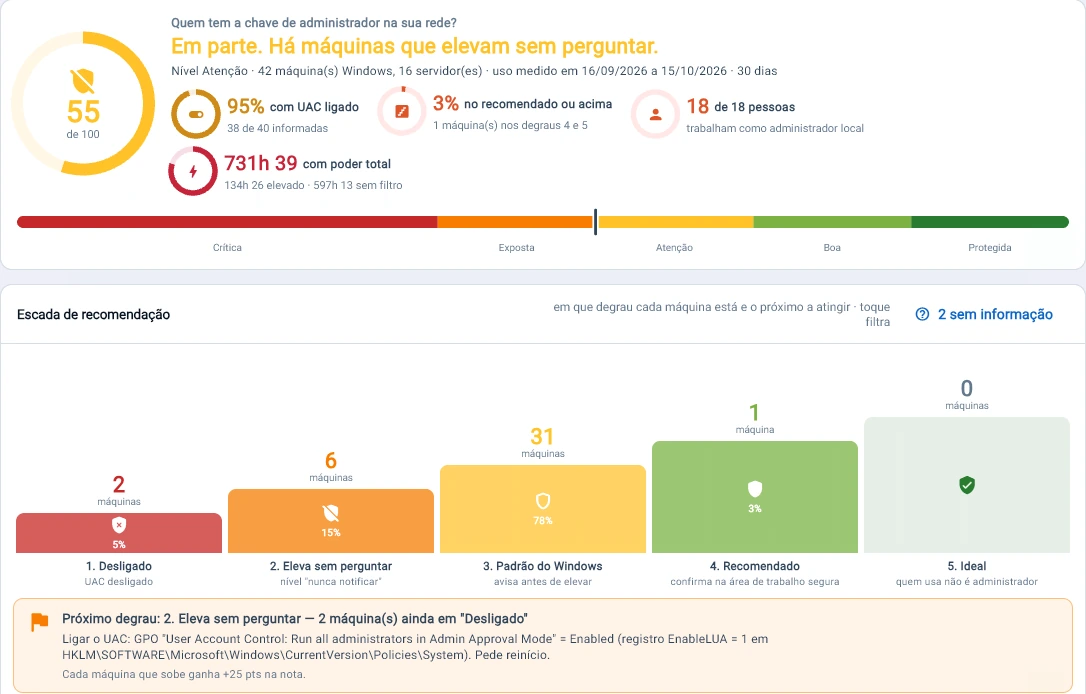
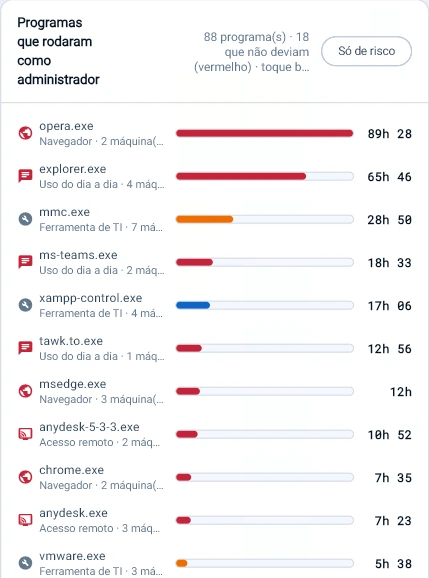
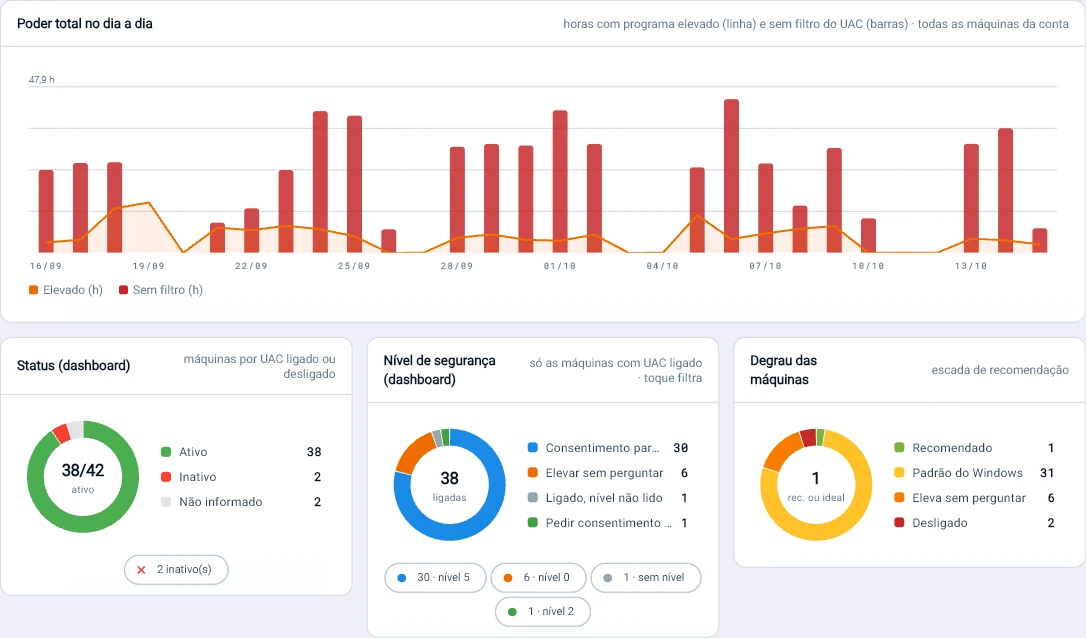
Poder total no dia a dia, máquina a máquina.
Quem trabalha como administrador local, que programa corre com poder total e durante quanto tempo, com o degrau de cada máquina e a política para subir o seguinte.
Horário de trabalho
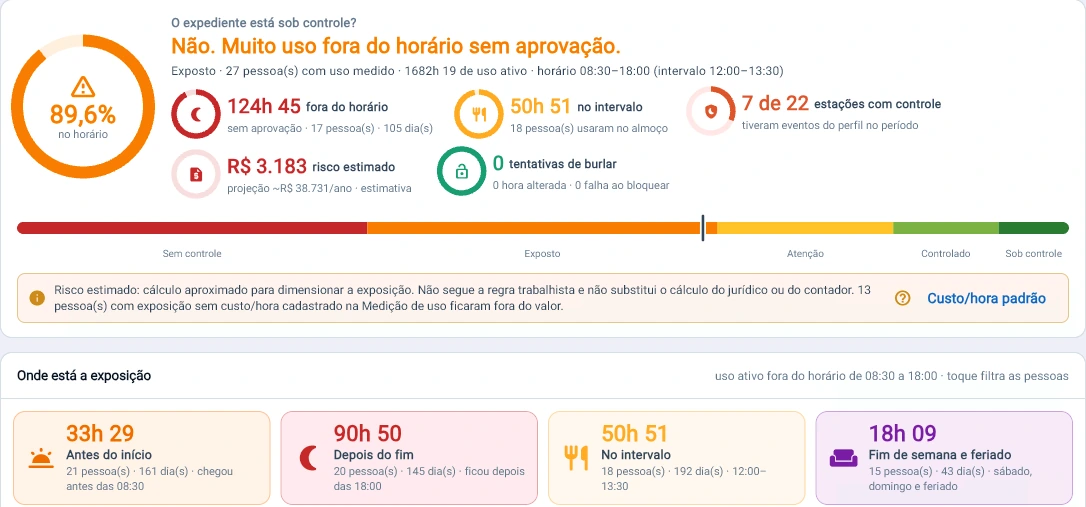
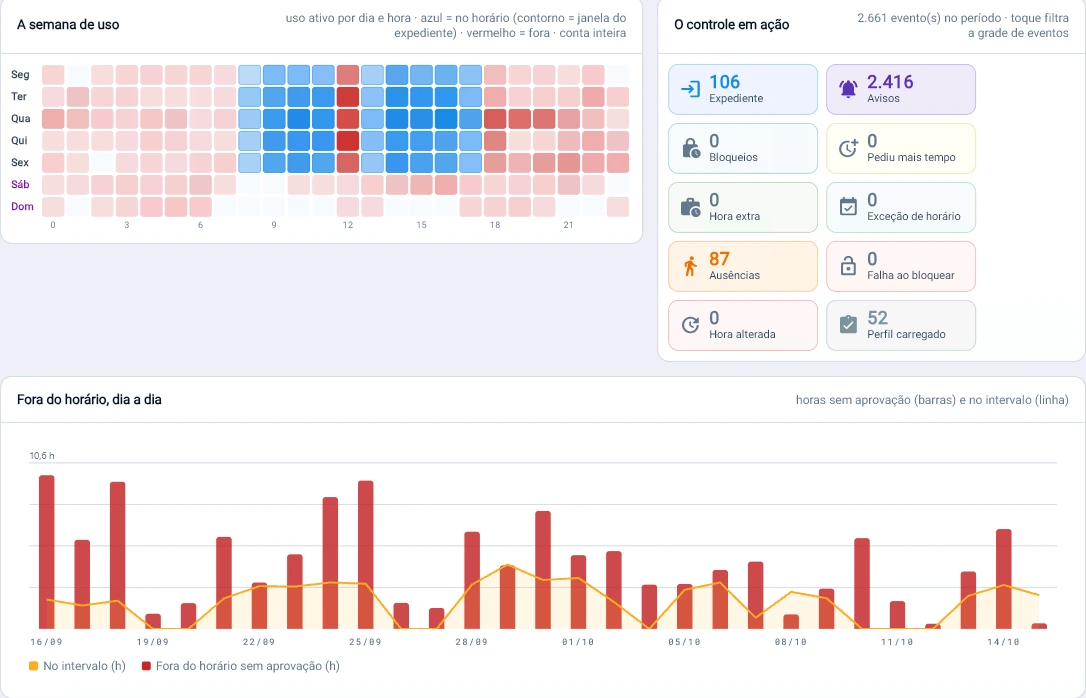
Uso fora do expediente, com o custo estimado.
Hora a hora, quem chega antes, sai depois ou trabalha na hora de almoço sem aprovação. São os dados que sustentam a conversa sobre risco laboral.
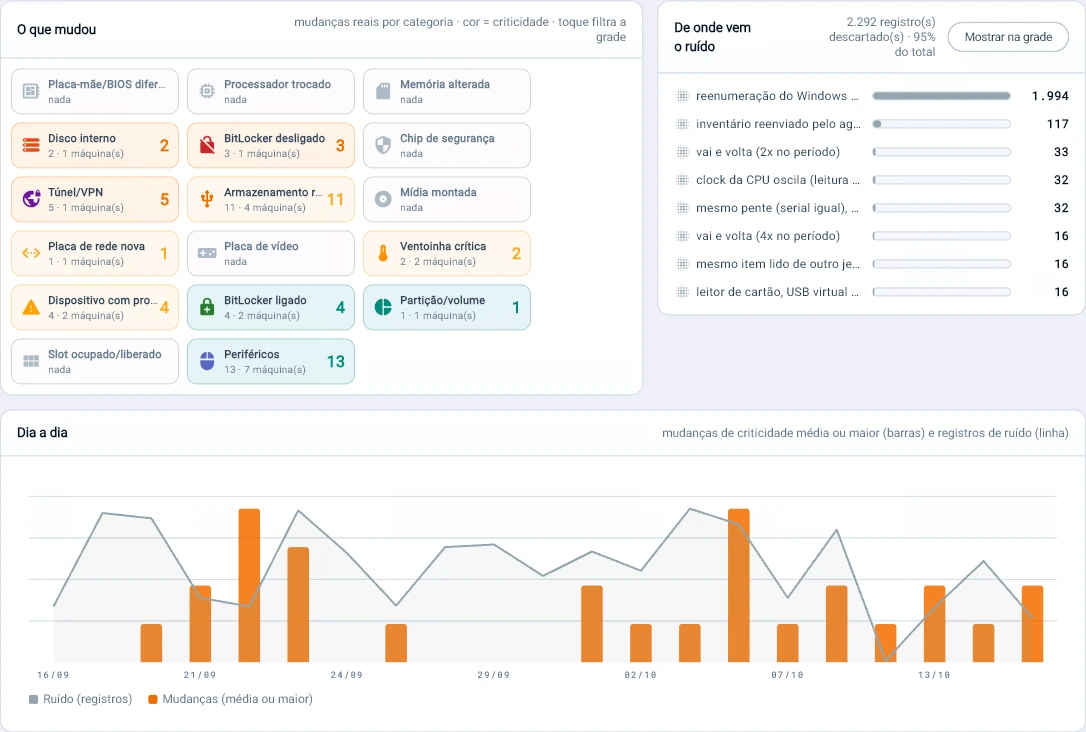
Alterações
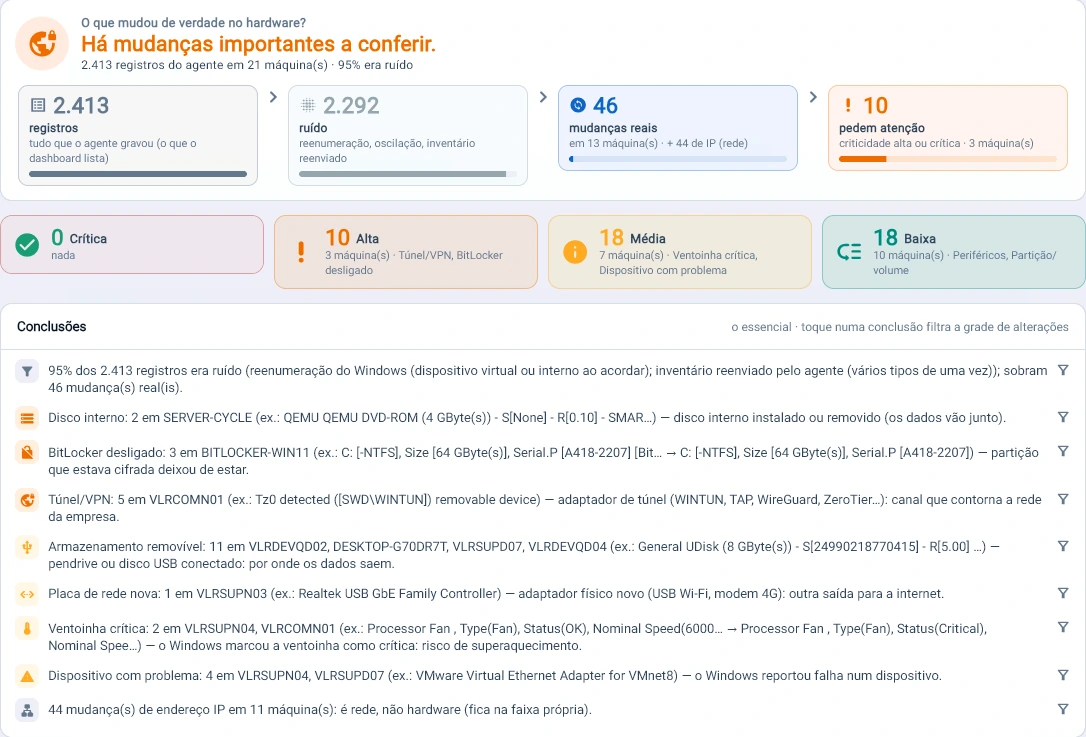
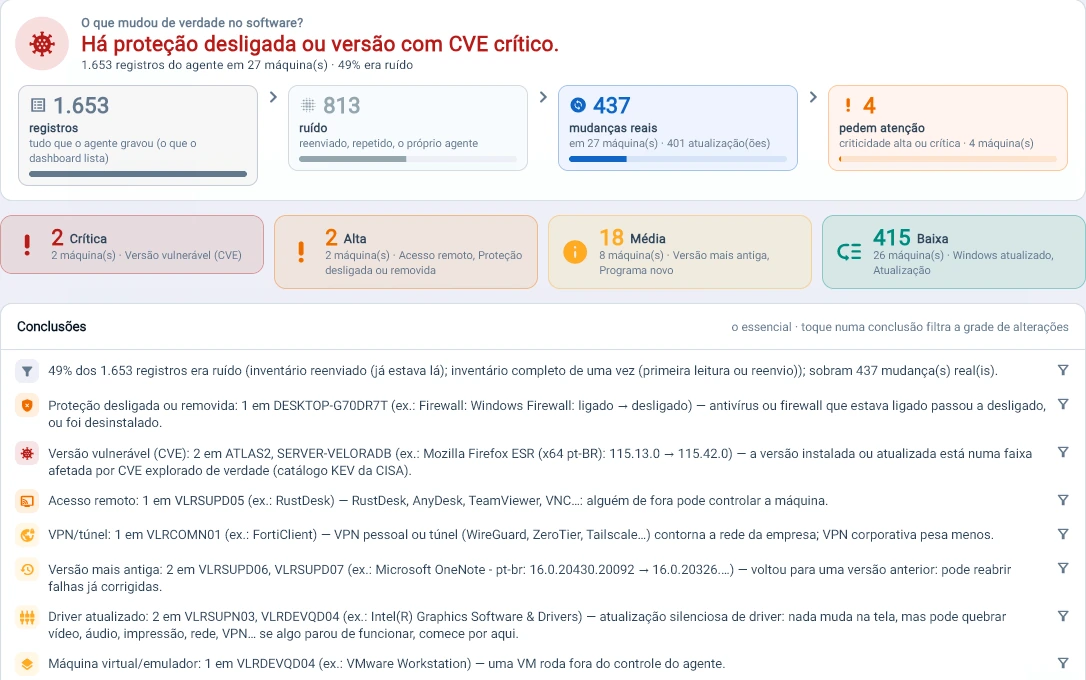
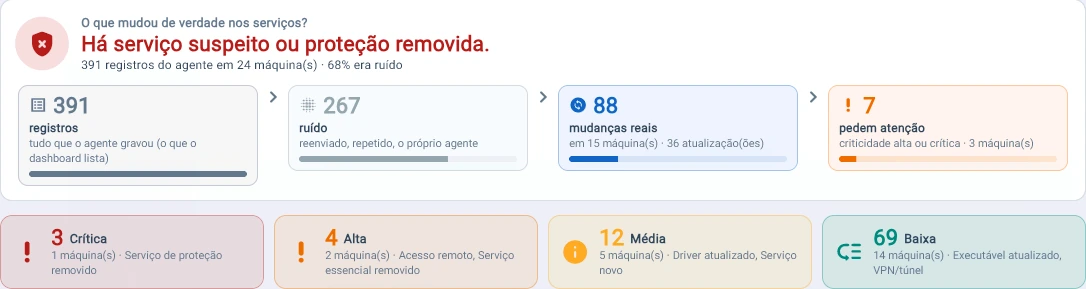
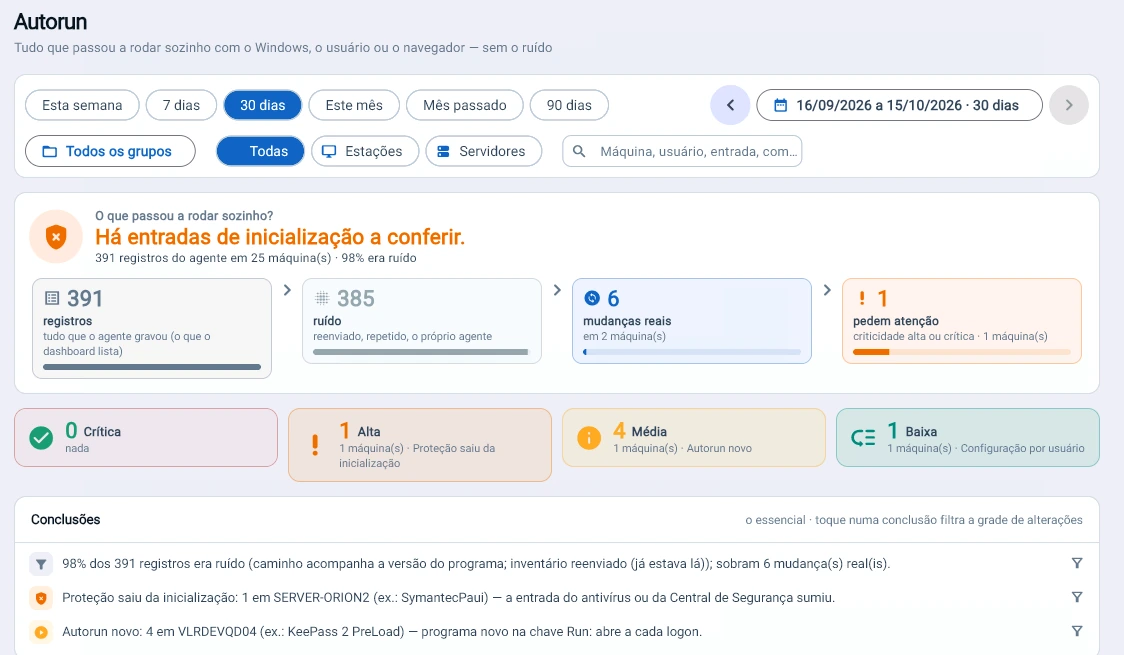
Entre milhares de alterações, as poucas que contam.
Hardware, software, serviços e arranque: o Tz0 descarta o ruído do próprio Windows e põe à frente as poucas mudanças que pedem atenção.
Vulnerabilidades
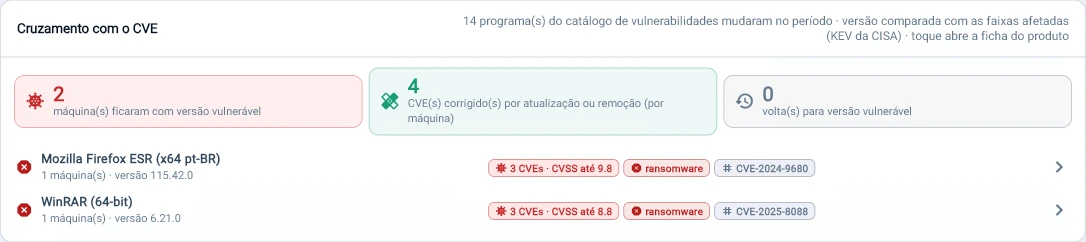
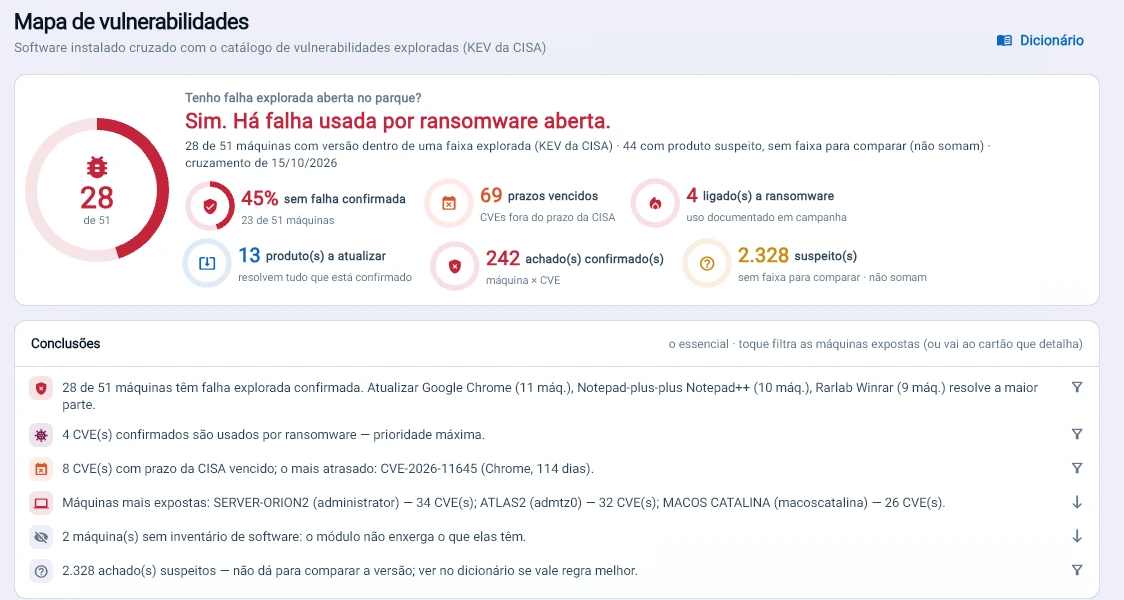
Falha explorada em aberto, e o que atualizar primeiro.
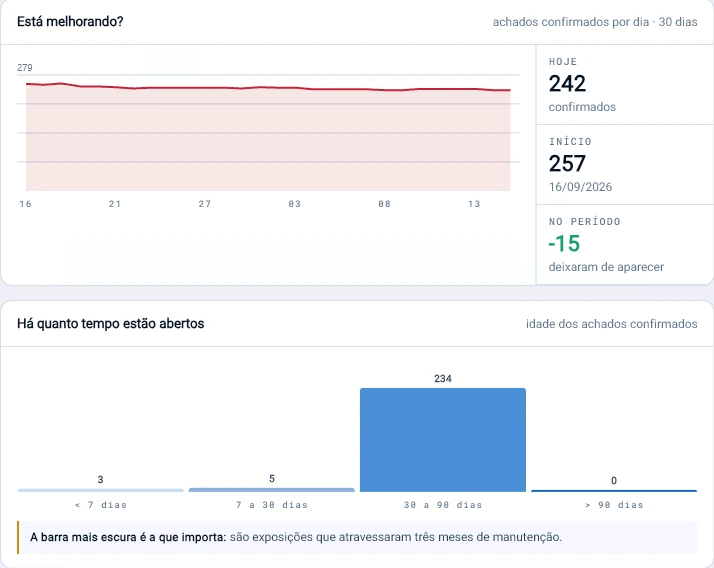
O software de cada máquina cruzado todas as noites com os padrões públicos de segurança: o catálogo de falhas exploradas da CISA, as faixas de versões afetadas do NIST, a probabilidade de ataque do FIRST (EPSS) e a gravidade pelo CVSS 3.1 e 4.0. Sem scanner de rede e sem credenciais: só o inventário que o agente já recolhe.
CISA KEV
Já foi explorada? Só entra a falha vista em ataque real, com o prazo de correção da CISA e a marca de uso por ransomware.
NIST NVD
A minha versão é afetada? A versão instalada é comparada com as faixas publicadas. Quando não é possível comparar, o achado fica como suspeito e nunca soma com o confirmado.
FIRST EPSS
Qual é a hipótese de ataque agora? Probabilidade de exploração nos próximos 30 dias, recalculada todos os dias, com 90 dias de histórico. É o que desempata o que corrigir primeiro.
CVSS 3.1 e 4.0
Quão grave é? Nota de 0 a 10 e o vetor em linguagem simples: pela rede, sem credenciais, sem ação do utilizador, alcance de outros sistemas.
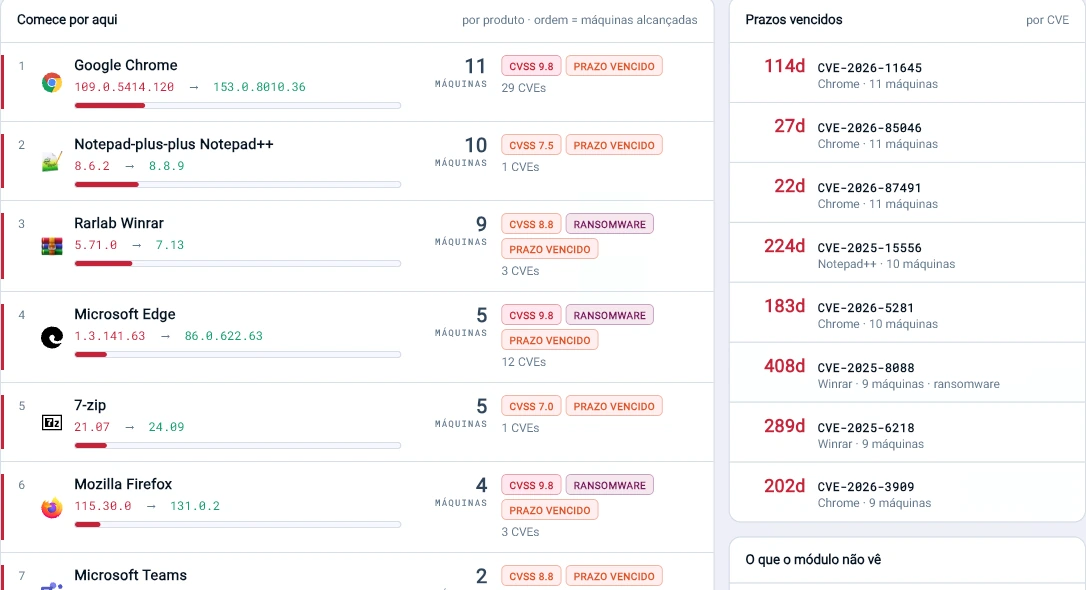
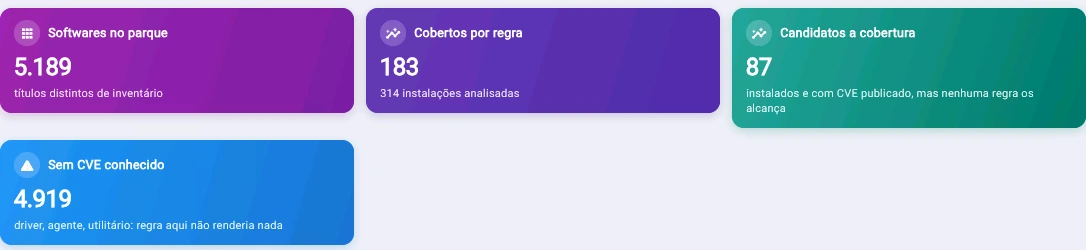
A fila sai pronta, com um critério que se explica ao auditor
Primeiro o que está confirmado pela versão; depois o que ultrapassou o prazo da CISA; depois a maior probabilidade de ataque nos próximos 30 dias (EPSS); por fim, a gravidade técnica (CVSS, na versão 4.0 quando o NIST já a publicou). O uso por ransomware fica em destaque em todos os níveis. E a ação é por produto: uma atualização fecha todos os CVEs dele de uma vez, e o módulo de distribuição envia a atualização às máquinas.
| Norma | Controlo | O que o Tz0 entrega como evidência |
|---|---|---|
| CIS Controls v8 | 2.1, 7.1, 7.2, 7.4 e 7.7 | Inventário de software por máquina, critério de prioridade explícito, versão que corrige e a tendência diária que mostra se as falhas estão a ser fechadas. |
| ISO/IEC 27001:2022 | Anexo A 8.8 · gestão de vulnerabilidades técnicas | Informação de fontes reconhecidas (CISA, NIST, FIRST), avaliação da exposição de cada máquina e registo das ações. |
| NIST CSF 2.0 | ID.RA-01 e ID.RA-05 | Vulnerabilidade confirmada pela versão e registada todos os dias; ameaça (KEV), probabilidade (EPSS) e impacto (CVSS) na mesma fila. |
| PCI DSS v4.0 | 6.3.1 e 6.3.3 | Classificação por risco com fontes do setor, prazo ultrapassado e idade de cada achado, por máquina. |
O módulo gera a evidência que esses controlos pedem; a conformidade depende também dos processos da empresa e da avaliação do auditor. Chega com a atualização do servidor Tz0: o próprio servidor descarrega o catálogo atualizado todos os dias, sem atualizar o agente das máquinas e sem varrimento de rede. Nenhum dado das máquinas sai da rede.
Rede
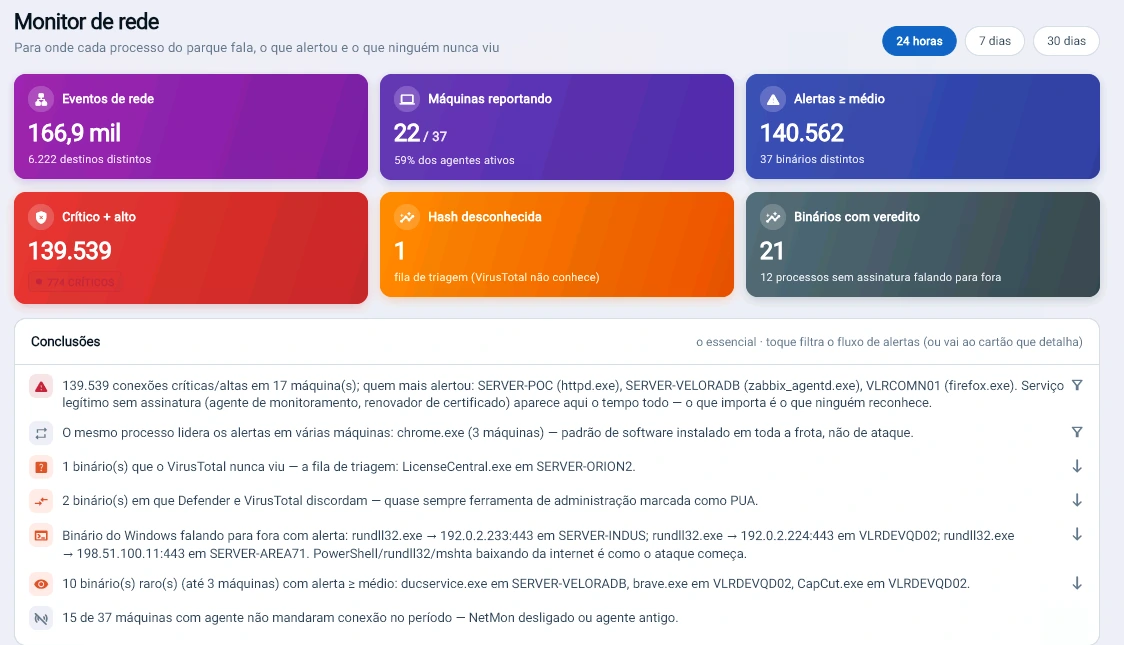
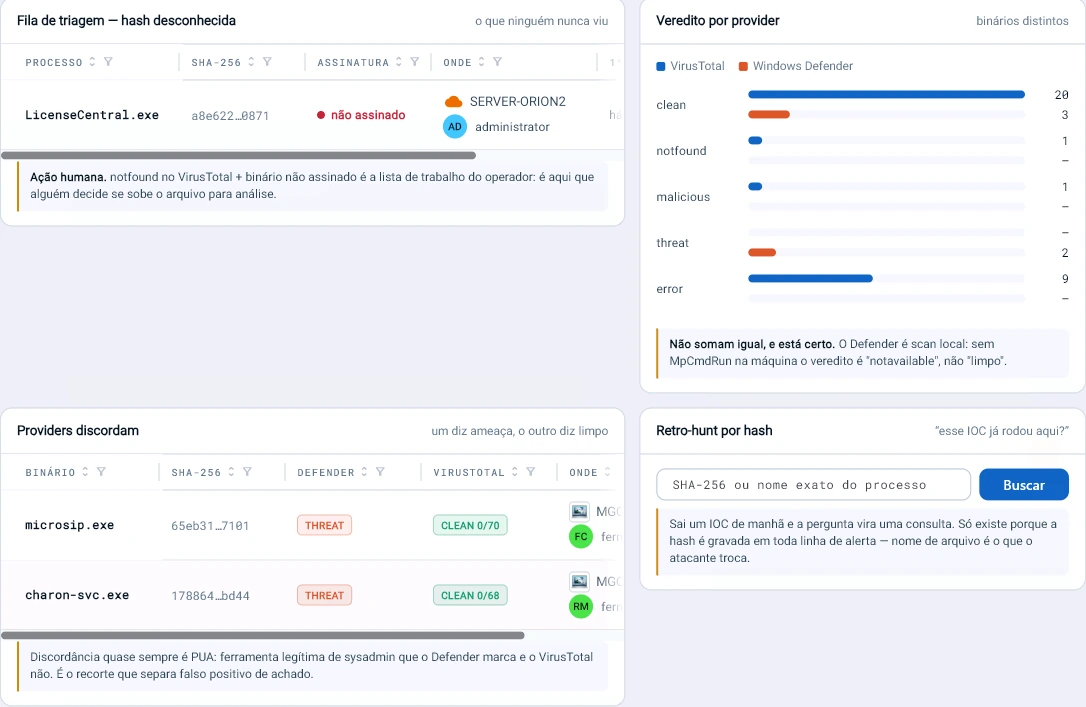
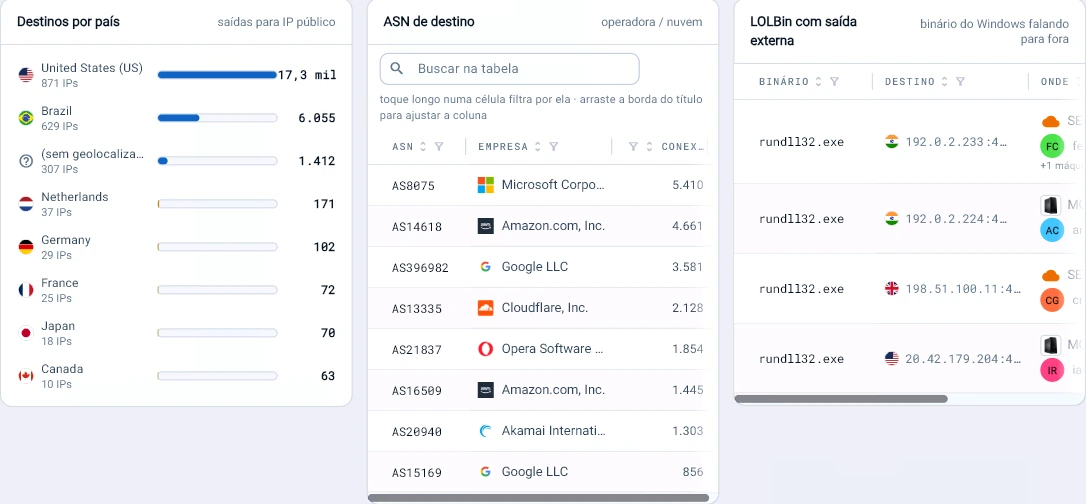
Para onde o parque comunica.
Cada ligação em alerta guarda o hash do programa, o país de destino e o resultado do VirusTotal e do Defender. A pergunta sobre um indicador de ataque torna-se uma consulta.
Wi-Fi
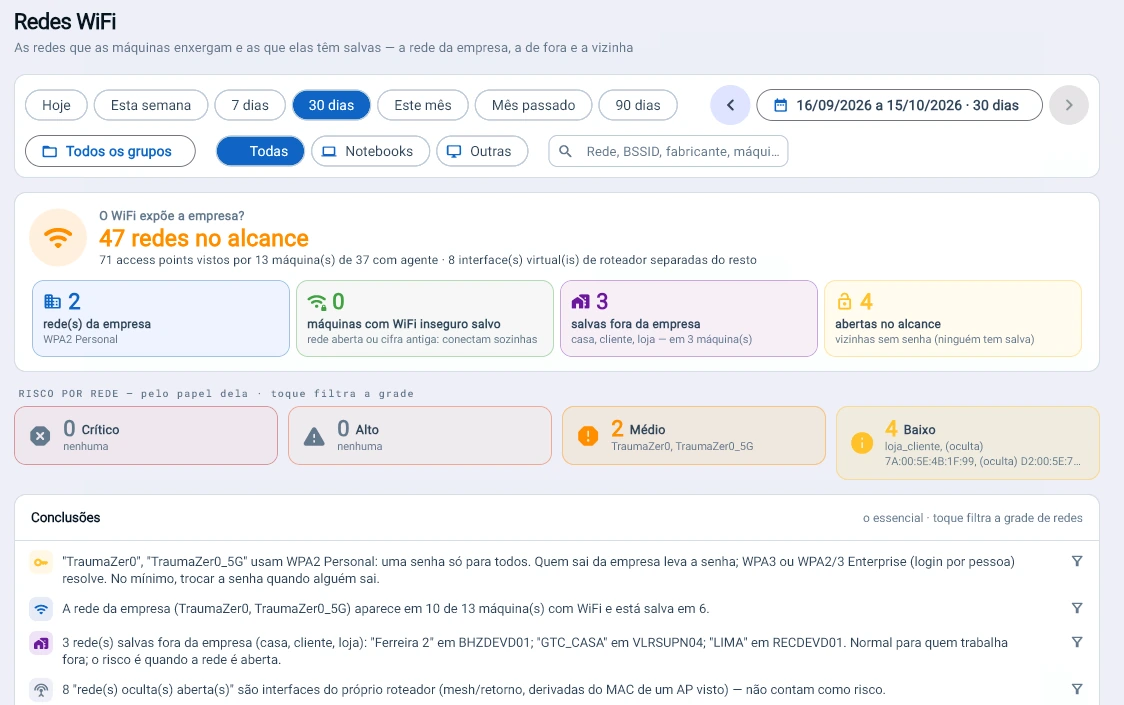
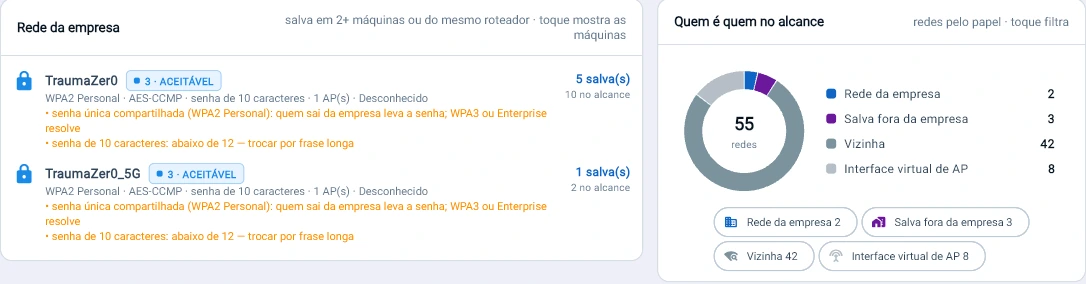
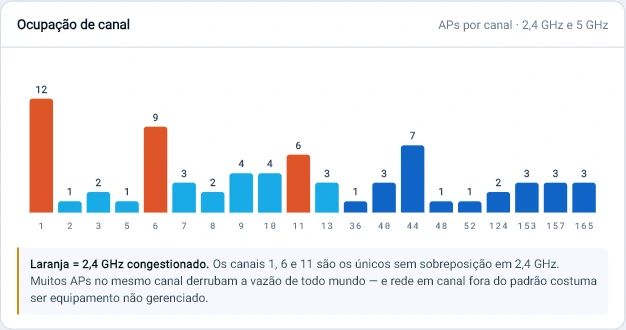
O Wi-Fi visto pelas próprias máquinas.
Redes ao alcance, tipo de autenticação e canal congestionado, lidos pelo agente que já está no posto de trabalho, sem sensor dedicado.
Event Log
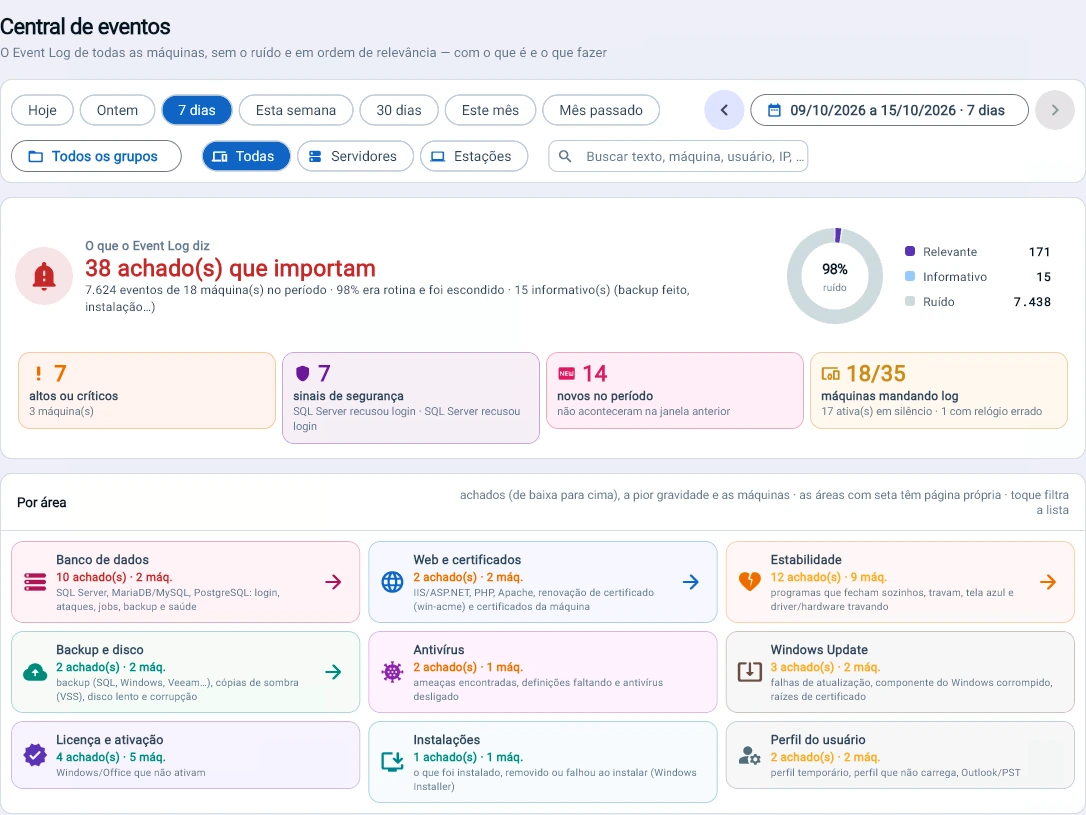
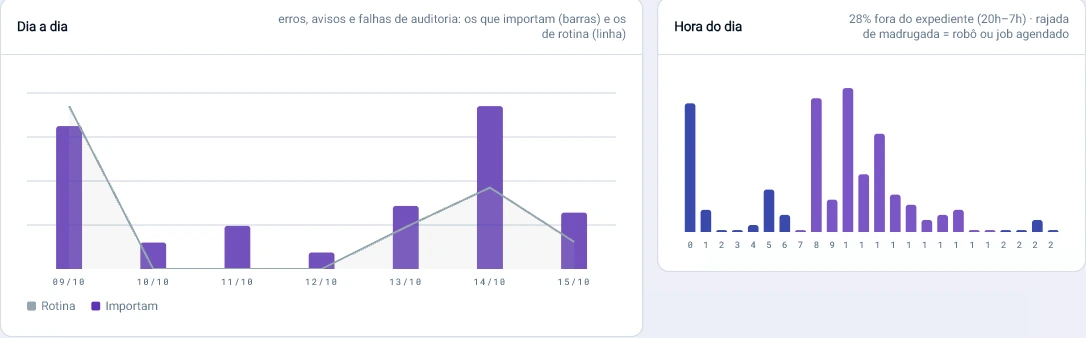
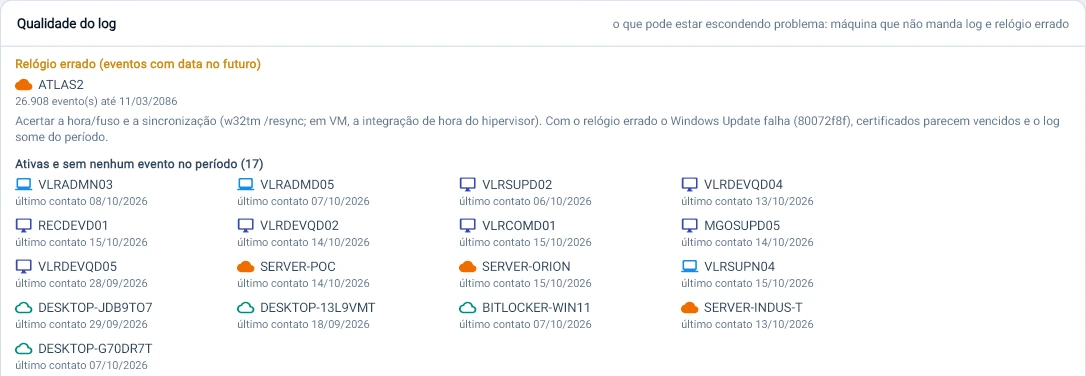
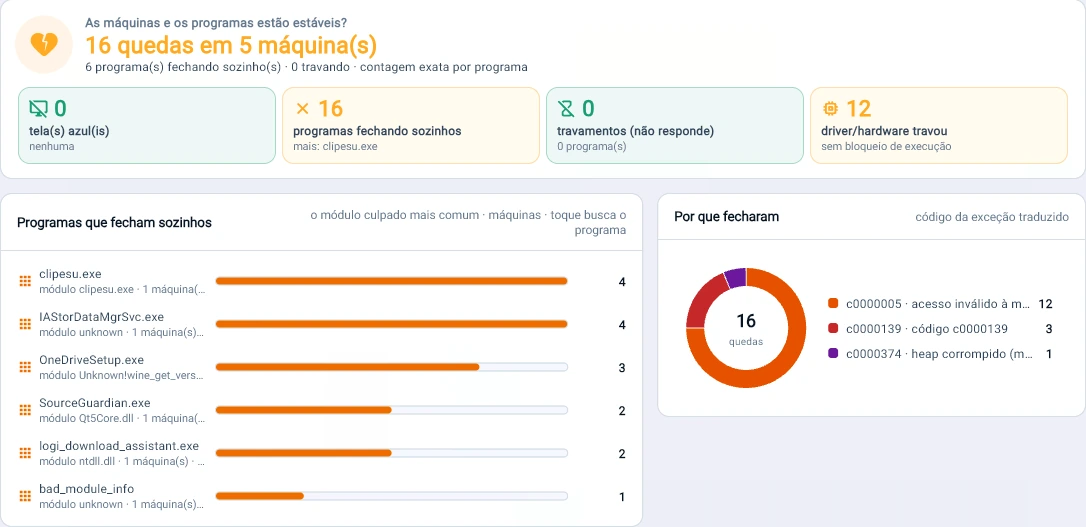
Dos milhares de eventos, os que importam.
O Event Log de todas as máquinas lido de uma vez: rotina escondida, crítico primeiro, falhas de programas explicadas e máquina silenciosa tratada como alerta.
Base de dados
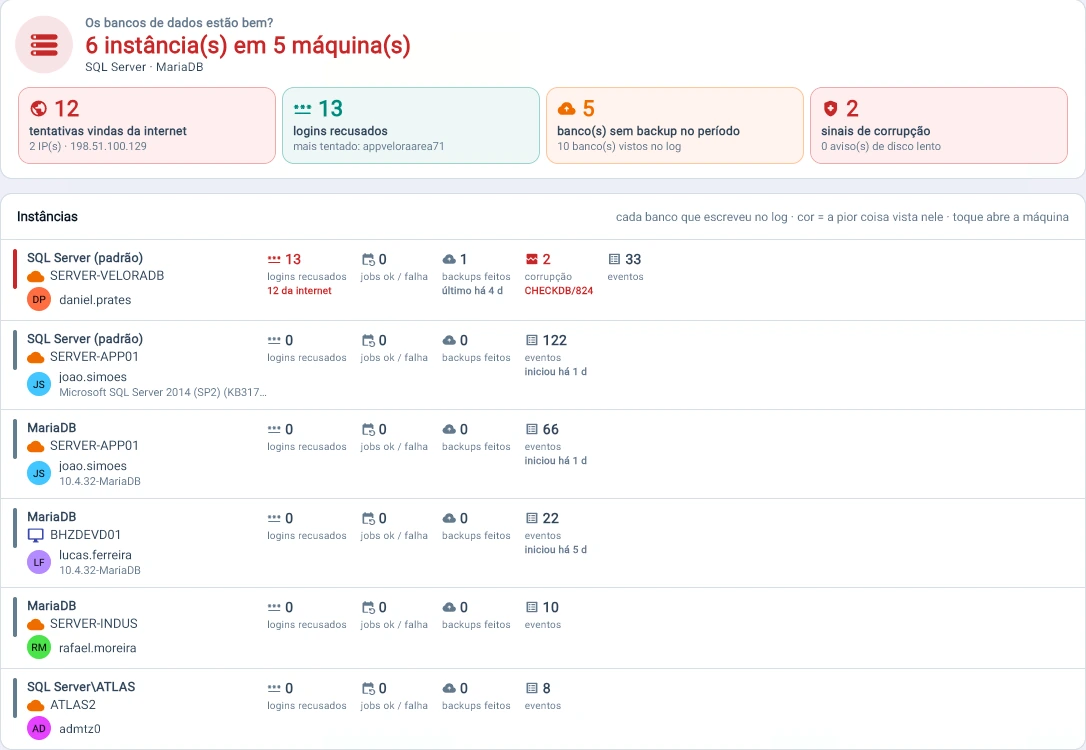
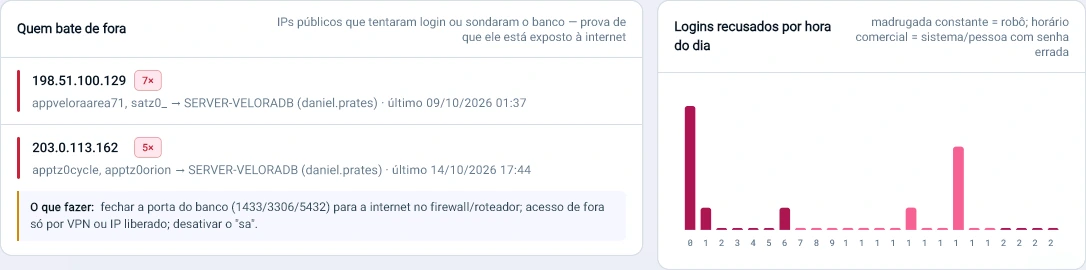
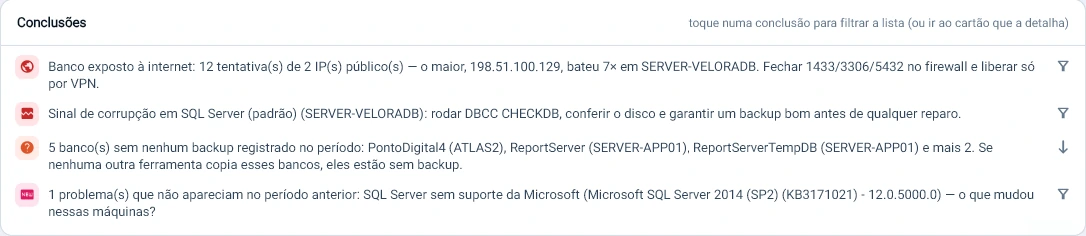
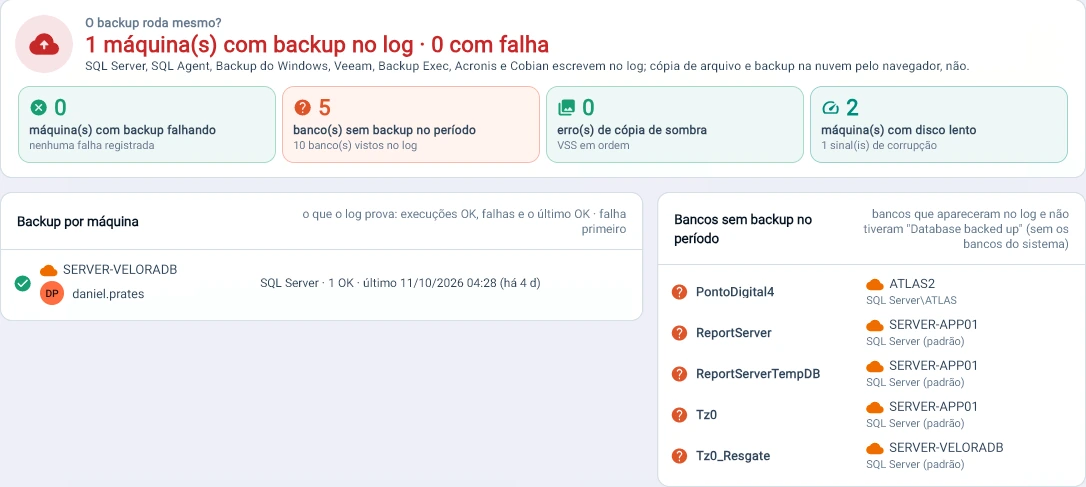
Base de dados exposta, sem backup ou corrompida.
Tentativas vindas da internet, bases de dados sem backup e sinais de corrupção, tirados do log que o próprio servidor já escreve.
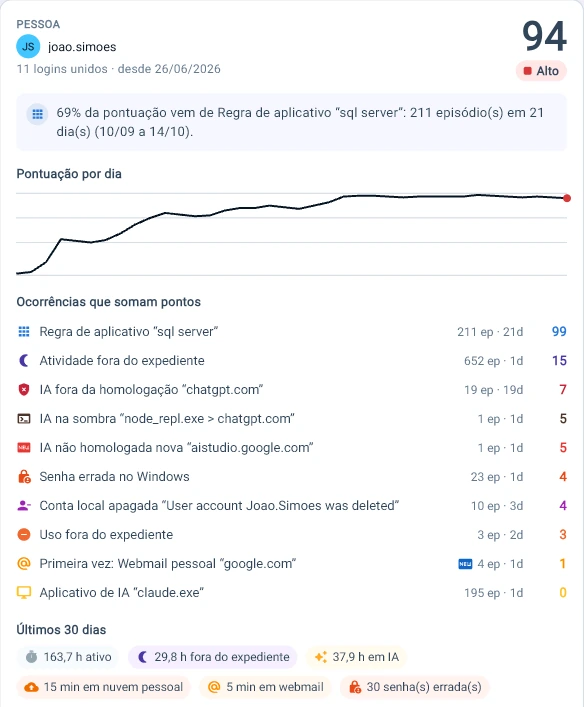
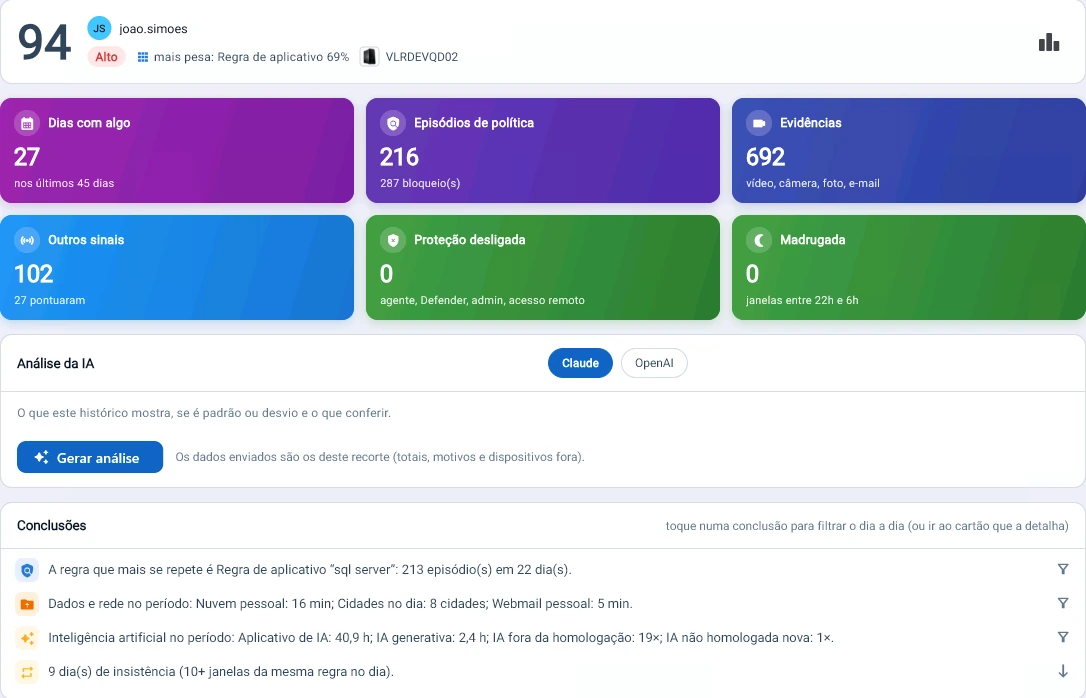
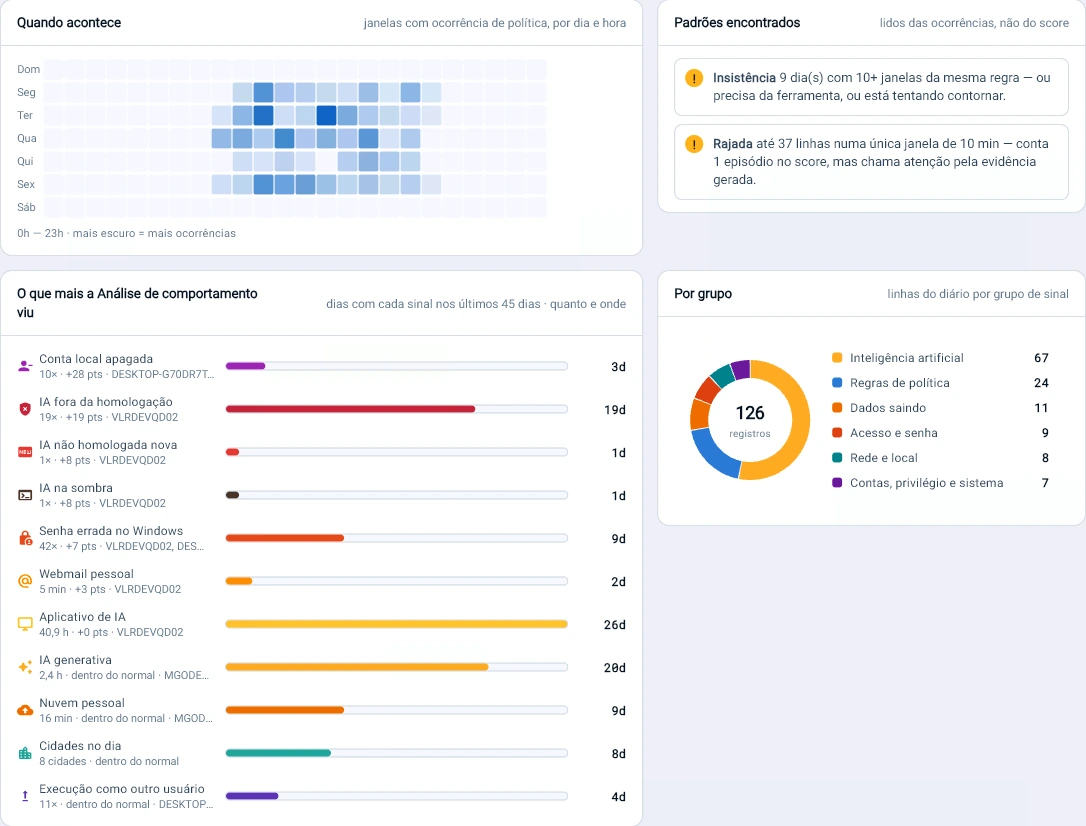
Análise de comportamento
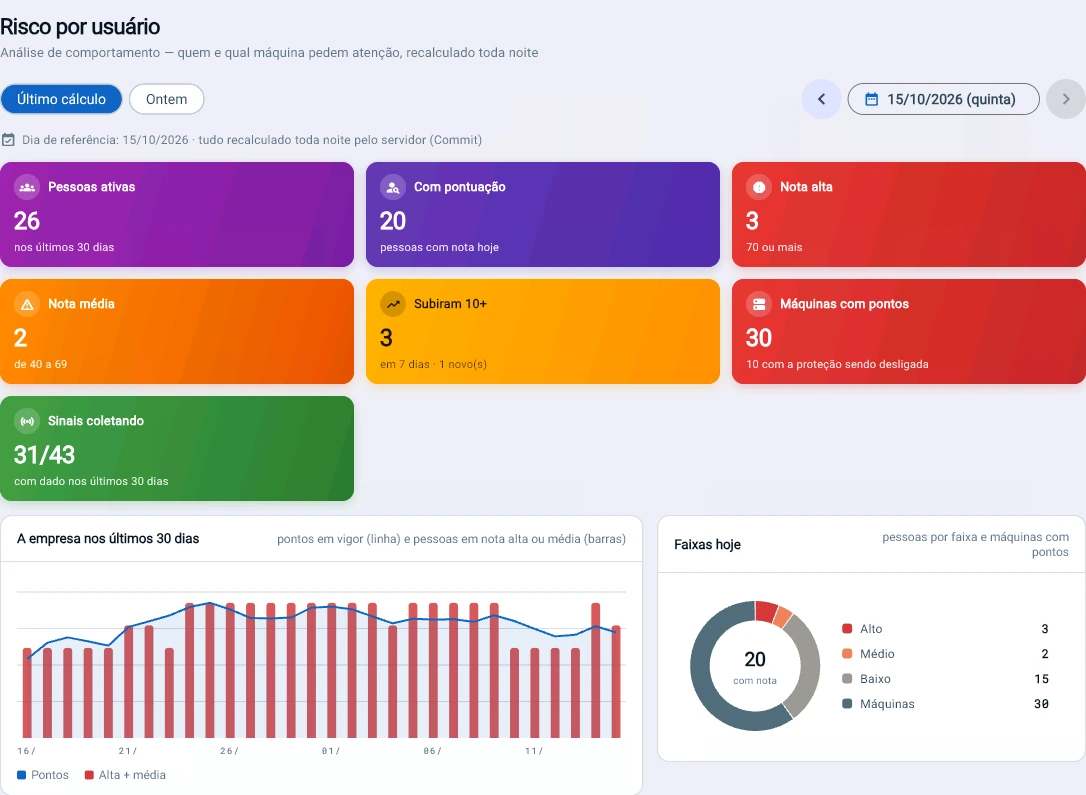
Quem pede atenção, e porquê.
Uma nota de risco por pessoa, recalculada todas as noites. Cada ponto explica-se pela regra e pela ocorrência que o gerou.
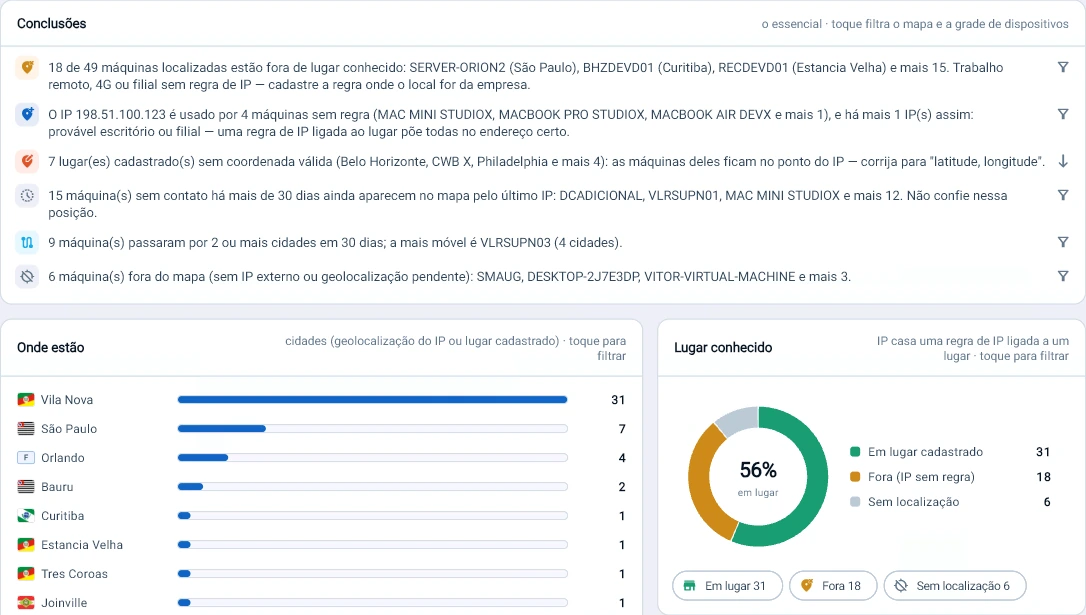
Localização
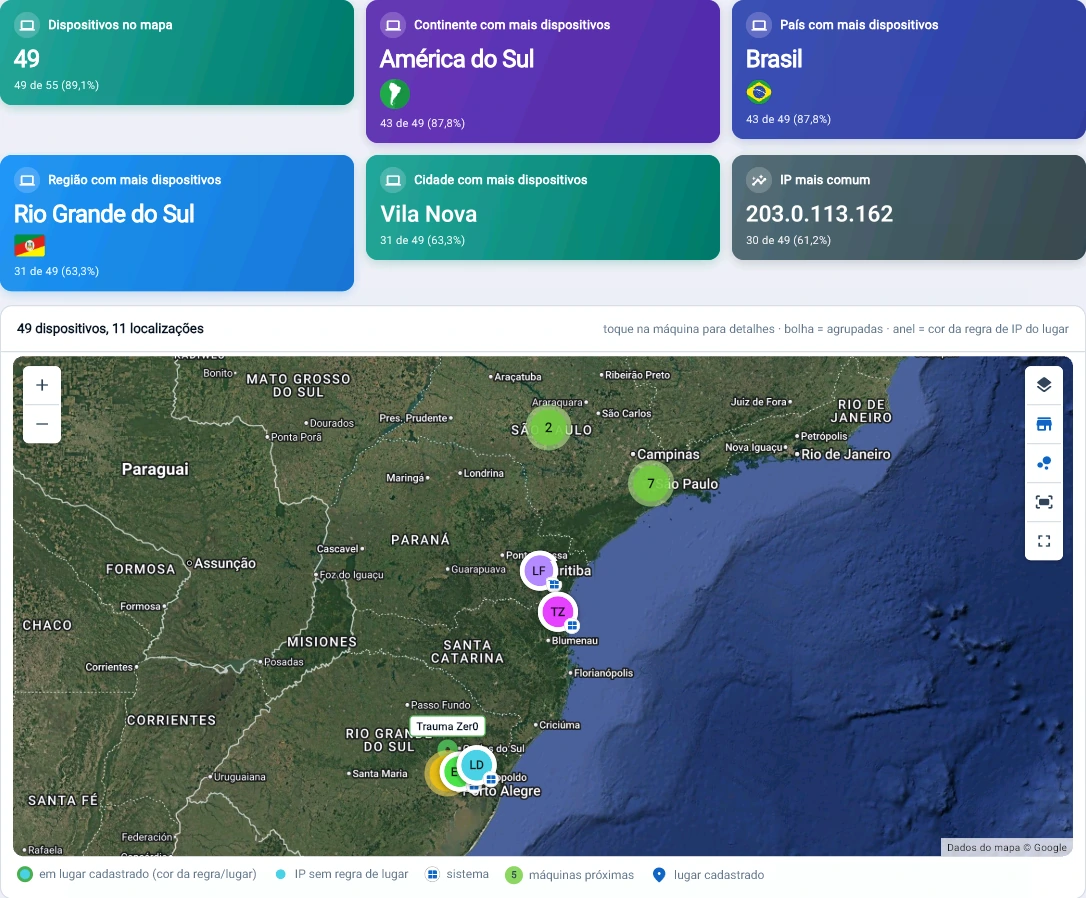
Onde estão as máquinas.
O IP de saída para a internet diz onde a máquina está; a regra de IP por local diz se ali é a empresa, uma filial ou teletrabalho.
O que muda na prática
Oito coisas que deixam de depender da disciplina individual.
Na palavra do cliente
Os controlos que faltavam, dentro do próprio ambiente.
Estamos muito felizes com o produto e nossa experiência até o momento vem somando com os controles e segurança que estávamos procurando dentro de nosso ambiente computacional.
 Gustavo PriuliCoordenação de TI · Unimed Federação Nordeste Paulista
Acompanham o módulo
Três ferramentas no mesmo pacote.
Um relatório novo não se torna um projeto. Não fazemos relatórios à medida de um cliente, mas analisamos todos os pedidos: quando a necessidade serve o conjunto, o relatório entra no produto e chega a todos na atualização seguinte.
Gerador de relatórios
Vem incluído no pacote, não é vendido à parte. Serve para quem quer montar o seu próprio relatório fora do navegador.
Plataforma de desenvolvimento
Sustenta a comunicação do agente em topologia segmentada e permite estender o produto.
Painel de operação
O estado do parque num só ecrã, com o que saiu do esperado em primeiro lugar. Mais de 600 relatórios prontos, a cobrir todos os módulos.
Quem opera assim
Política construída sobre o Tz0.
Criámos uma política de segurança inteiramente baseada no Tz0.
O Tz0 ajuda-nos muito nas auditorias, que em geral têm bastante relação com a segurança.
Outros módulos
Traga a sua norma de segurança. Nós mostramos o que é possível aplicar.
Conversa técnica de 30 minutos: descreve-nos o ambiente e a política que tem de cumprir, e nós indicamos o que o Tz0 Security aplica sozinho e o que exige processo.