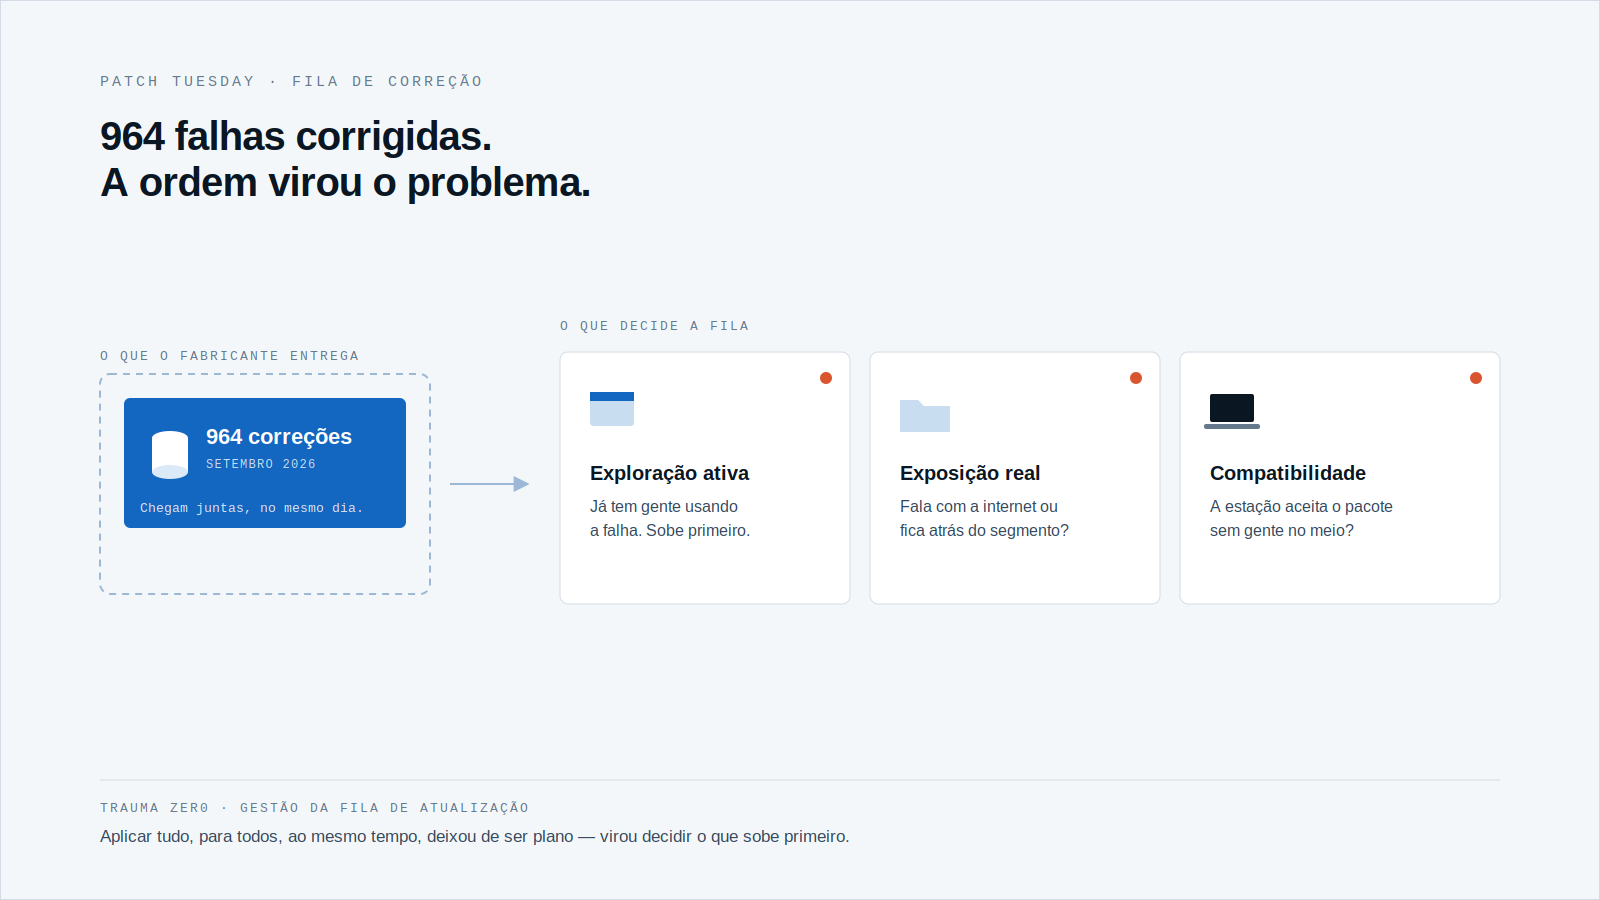
A 8 de setembro de 2026, a Microsoft lançou o maior Patch Tuesday da sua história: 964 vulnerabilidades corrigidas num só lote, 104 delas classificadas como críticas, segundo o levantamento da Tenable. Duas já estavam a ser exploradas em ataques antes de a correção sair.
Para uma operação de algumas centenas de máquinas, aplicar tudo num fim de semana dá trabalho, mas é possível. Para quem administra alguns milhares de postos de trabalho, espalhados por unidades e departamentos, numa rede que não comunica livremente com a internet, aplicar tudo de uma vez deixou de ser um plano realista.
A pergunta que sobra já não é “vamos atualizar”. É o que vai primeiro — e como provar depois que foi mesmo aplicado.
Um volume que a triagem manual não aguenta
Setembro não foi um pico isolado. A própria Microsoft fechou julho de 2026 com 570 falhas corrigidas e agosto com 400, segundo o BleepingComputer, que acompanha cada lançamento mensal da empresa. O lote de setembro mais do que duplicou a média dos dois meses anteriores.
Das 964 correções de setembro, a Tenable contou 104 críticas — 81 de execução remota de código, 20 de elevação de privilégios, entre outras categorias. E duas falhas, CVE-2026-81963 e CVE-2026-85880, ambas de elevação de privilégios no núcleo do Windows, já estavam a ser exploradas antes de a correção existir.
Nenhuma equipa aplica 964 correções na mesma madrugada, em milhares de máquinas, sem deitar abaixo alguma coisa pelo caminho. A pergunta deixou de ser aplicar tudo. Passou a ser decidir, com critério, o que sobe primeiro.
O que decide a ordem da fila
- Exploração ativa: já há quem esteja a usar a falha, ou o risco ainda é teórico?
- Exposição real: a máquina comunica com a internet, ou fica atrás de um segmento controlado?
- Criticidade do ativo: é o posto de trabalho de um analista, ou o servidor que sustenta a operação?
- Caminho de ataque: a falha exige acesso físico à máquina, ou basta um clique remoto?
Corrigir tudo, ao mesmo tempo, para toda a gente deixou de ser um plano. Passou a ser um desejo.
Sem estes critérios, o parque grande atualiza por ordem de chegada — ou pela pressa do dia. É a receita para deixar uma falha já explorada, como as duas de setembro, à espera atrás de outra sem gravidade nenhuma, só porque o pacote dela chegou primeiro à fila da equipa.
É este tipo de janela aberta que, se um atacante entrar antes de a correção chegar, deixa a mesma pergunta que sobra depois de um resgate de ransomware pago: o que aconteceu, exatamente, em cada máquina afetada, enquanto a falha esteve exposta?
Numa rede segmentada, a fila é maior do que a lista de CVEs
Ter o critério certo resolve metade do problema. A outra metade é logística: como a correção sai do repositório e chega a cada posto de trabalho sem bloquear o trabalho de quem o está a usar.
Numa rede empresarial grande, isso significa agendar por grupo — uma filial de cada vez, um turno de cada vez —, controlar a largura de banda para não competir com o sistema que sustenta a operação, e contar com quedas de ligação a meio da transferência, que têm de retomar de onde pararam, e não recomeçar do zero.
Já tratámos aqui o lado de manter o trabalho a correr enquanto o posto de trabalho atualiza — vale a pena voltar ao tema, porque setembro deixou claro que o volume só cresce. O que cabia numa madrugada há um ano passa a ser, com o parque de hoje, uma questão de dias.
E há um pormenor que a lista de CVEs, por si só, não mostra: quantos dos milhares de postos de trabalho têm hoje compatibilidade para receber o pacote sem intervenção manual prévia.
A fila fechou. Quem prova que fechou mesmo?
O comunicado da Microsoft encerra a obrigação do fabricante. Não encerra a obrigação de quem gere o parque.
A auditoria interna, a seguradora e, em alguns setores, o regulador não perguntam se o Patch Tuesday de setembro existiu. Perguntam se cada máquina da lista recebeu a correção — e, se não recebeu, desde quando está exposta.
Sem um registo por máquina, como o que o ecrã de atualizações do Tz0 Deploy mantém, a resposta passa a ser uma estimativa. Com o volume de hoje, “a maior parte deve ter atualizado” já não é garantia nenhuma — é a definição do que ainda falta corrigir.
Como o Tz0 Deploy trata a fila de correções
O Tz0 Deploy organiza esta fila em cinco etapas: empacotar a correção, definir o alvo por grupo — departamento, filial, tipo de máquina —, agendar a janela, distribuir e confirmar quem instalou, com reagendamento automático para quem falhou.
A instalação corre em modo silencioso, sem interromper quem está a usar a máquina. A janela pode ser de madrugada, ao fim de semana ou imediata, com controlo de largura de banda para não competir com sistemas críticos, e retoma automática quando a ligação cai a meio da transferência — o cenário comum numa rede grande e segmentada.
O mesmo processo cobre computadores de secretária, portáteis e servidores, em Windows, Linux e Android, com um catálogo de mais de 12 mil pacotes prontos a distribuir. O painel mostra, por máquina, o que está pendente e o que é correção de segurança — a resposta pronta para quando a auditoria perguntar se a fila de setembro fechou mesmo.
A próxima fila já vem a caminho
Setembro de 2026 não foi exceção. Foi o terceiro mês seguido em que o número de correções subiu, e nada indica que outubro vá inverter isso.
A pergunta que fica não é se o próximo Patch Tuesday vai chegar. É se, quando chegar, a sua operação sabe que posto de trabalho já recebeu o quê — ou está a estimar.
Peça uma avaliação do Trauma Zer0 e veja como está hoje a fila de correções do seu parque.