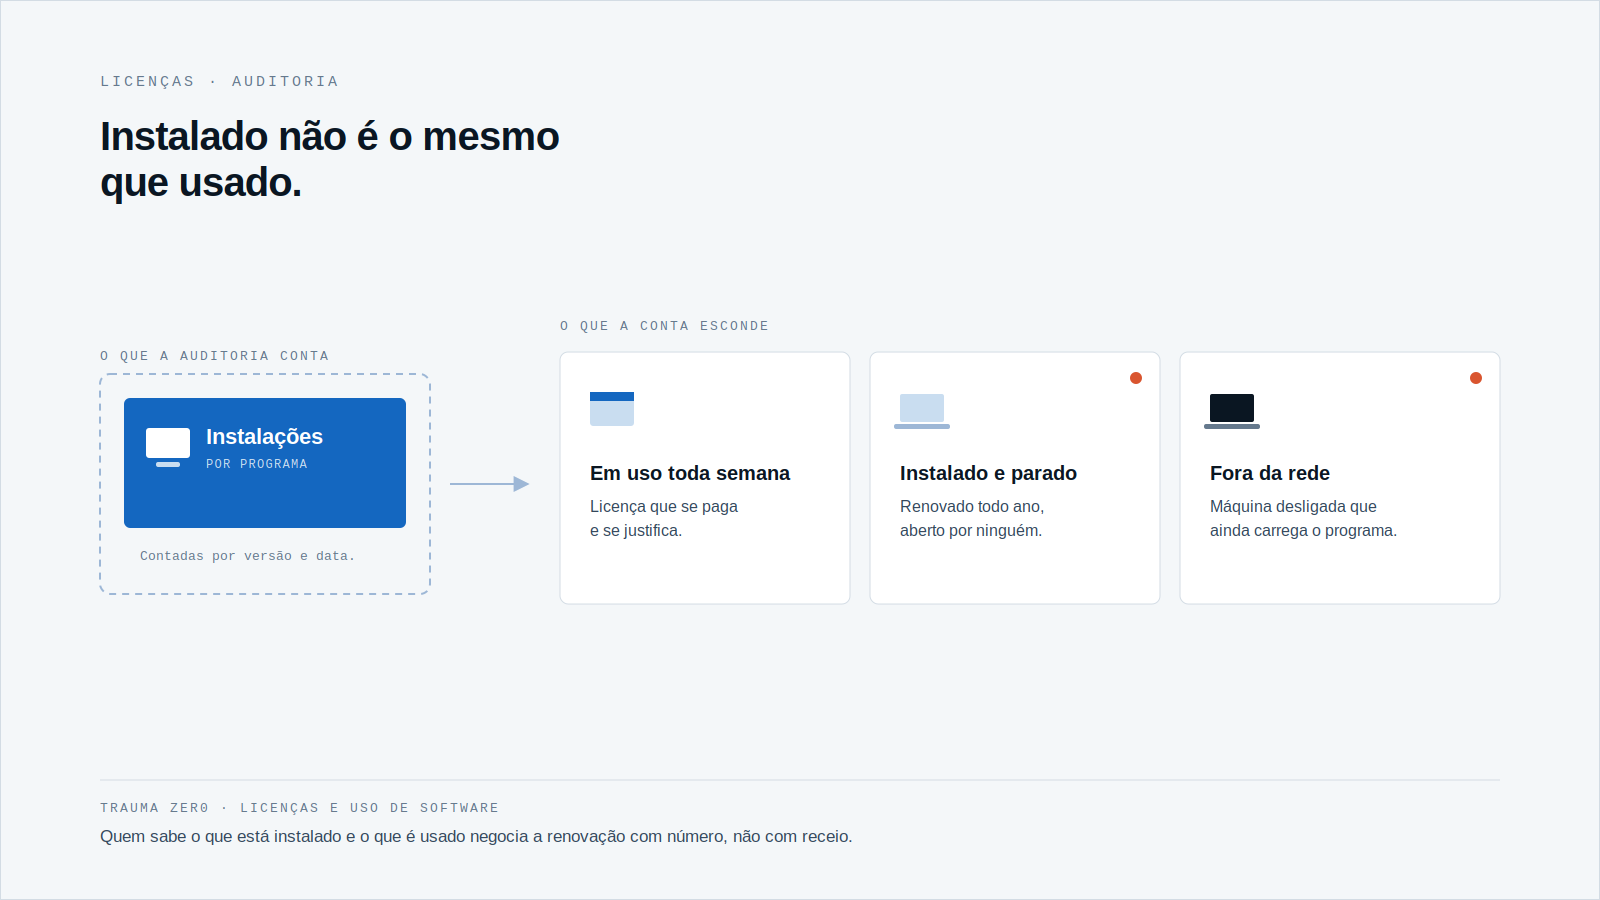
O fornecedor de software manda a carta de auditoria. O prazo para responder é curto e a pergunta é direta: quantas instalações a empresa tem e quantas licenças comprou.
Quem opera milhares de estações sabe quanto custa responder isso na pressa. A resposta sai de planilha, de memória e de e-mail antigo.
E o problema raramente é a conta em si. É que ninguém sabe, com data e fonte, o que está instalado hoje.
O que as pesquisas mostram sobre auditoria
O relatório State of ITAM 2026, da Flexera, publicado em junho de 2026 com mais de 500 profissionais de gestão de ativos de TI, registra que 48% das organizações foram auditadas no último ano.
O mesmo levantamento mostra que 44% gastaram mais de US$ 1 milhão com auditorias nos últimos três anos.
E só 36% dizem ter visibilidade completa do próprio parque de TI. O dado caiu em relação aos 43% de 2025, segundo a própria Flexera.
São números de uma pesquisa global, não do mercado brasileiro. Mas o mecanismo é o mesmo em qualquer lugar: quem não enxerga o que tem negocia a auditoria em desvantagem.
Visibilidade vem antes da conformidade
Uma auditoria de licença é, no fundo, uma pergunta sobre inventário. O fornecedor tem o contrato dele. Você precisa ter o seu retrato do parque.
Se o retrato é um levantamento de seis meses atrás, ele já está errado. A filial instalou um programa, o setor herdou três notebooks, a máquina que saiu de uso continuou com o software no disco.
Em auditoria, o que você não consegue provar costuma ser contado contra você.
Por isso o trabalho começa antes da carta, no dia a dia, com coleta contínua e não com mutirão.
Na prática, isso significa três coisas: saber o que está instalado em cada estação, saber o que foi usado e por quanto tempo, e guardar esses registros em um lugar que a própria empresa controla. Sem os três, a resposta ao fornecedor vira estimativa.
O erro tem dois sentidos
Licença usada e não paga
É o risco que todo mundo conhece: mais instalações do que direitos comprados. O fornecedor cobra a diferença, e cobra pelo preço dele.
Licença paga e não usada
É o erro silencioso. A empresa renova, todo ano, programas que ninguém abre. Ninguém reclama, porque ninguém vê.
Os dois erros têm a mesma causa. Quem só conta instalações não sabe se o programa é usado, e quem só olha o contrato não sabe o que está instalado.
O que responder quando a carta chega
Antes de qualquer negociação, a equipe de TI precisa conseguir responder cinco perguntas, por programa:
- Em quantas máquinas ele está instalado hoje, e em qual versão?
- Quantas licenças a empresa comprou, e onde está o comprovante?
- Em quantas dessas máquinas ele foi realmente usado nos últimos meses?
- Quais máquinas estão desligadas ou fora da rede, mas continuam com o programa?
- Qual renovação vence primeiro, e o que dá para devolver antes dela?
A terceira pergunta é a que quase ninguém responde. Instalado não é o mesmo que usado, e a diferença é dinheiro.
Por que a planilha não dá conta
A planilha de licenças nasce certa e envelhece rápido. Cada instalação nova, cada máquina trocada e cada programa removido a deixa um pouco mais distante da realidade.
Em parque grande e segmentado, o desvio se acumula nas pontas: agências, fábricas, unidades que raramente entram no levantamento manual.
Há ainda a diferença de ritmo. O contrato muda uma vez por ano, na renovação. O parque muda todos os dias. Comparar os dois exige um retrato que se atualize sozinho, no mesmo ritmo do parque.
E o retrato precisa guardar histórico. Uma auditoria olha para um período, não para um instante, e a pergunta "esse programa já foi usado aqui?" só tem resposta se o uso foi registrado quando aconteceu.
Como o Trauma Zer0 trata a licença
O Tz0 Metering mede quanto tempo cada programa é de fato usado em cada máquina, em tempo real e com histórico. A página do módulo descreve a identificação de licenças pagas e não utilizadas antes da renovação, que é a hora em que a devolução ainda faz diferença.
O módulo mede uso de recurso, não comportamento individual: não usa câmera nem captura de tela. É operado pelo Dashboard.
O outro lado vem do Tz0 Inventory, que registra todo programa instalado, com versão, data e origem, e compara o que está instalado com o que foi comprado. Ele também gera relatórios para auditoria de software.
Os dois trabalham com o dado dentro da rede da empresa: ele fica no servidor do cliente, não em serviço de terceiro. Em banco, saúde e governo, isso costuma encurtar a conversa sobre o que pode sair da rede e o que não pode.
Nenhum módulo negocia com o fornecedor por você. O que eles fazem é entregar o retrato que a negociação exige.
Comece pela renovação mais próxima
Não é preciso resolver o parque inteiro de uma vez. Escolha o contrato que vence primeiro e responda as cinco perguntas só para ele.
Se a resposta da terceira pergunta for "não sei", esse é o ponto de partida. Quem sabe quanto cada programa é usado negocia a renovação com número, e não com receio.
Se você quiser ver como isso fica com o seu parque, dentro da sua rede, peça uma avaliação em traumazero.com/trial.
Para ir além, leia também como a gestão de ativos de TI aparece no resultado e por que fazer auditoria de TI periodicamente.