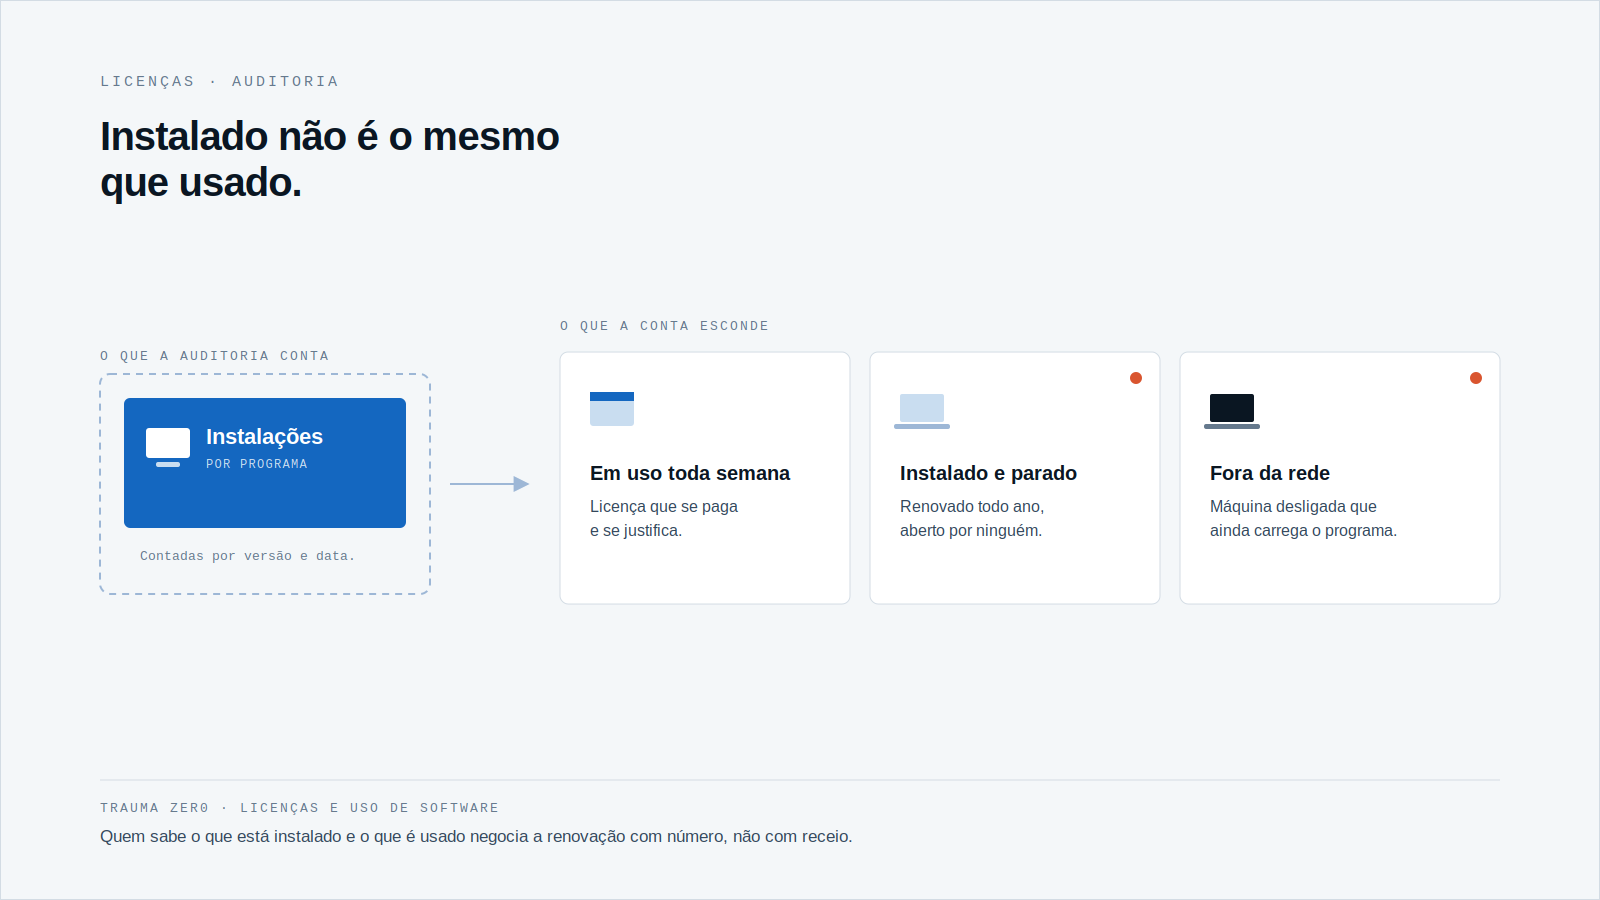
O fornecedor de software envia a carta de auditoria. O prazo para responder é curto e a pergunta é direta: quantas instalações tem a empresa e quantas licenças comprou.
Quem gere milhares de postos de trabalho sabe quanto custa responder a isto à pressa. A resposta sai de folhas de cálculo, da memória e de e-mails antigos.
E o problema raramente é a conta em si. É que ninguém sabe, com data e fonte, o que está instalado hoje.
O que os estudos mostram sobre auditorias
O relatório State of ITAM 2026, da Flexera, publicado em junho de 2026 com mais de 500 profissionais de gestão de ativos de TI, indica que 48% das organizações foram auditadas no último ano.
O mesmo estudo mostra que 44% gastaram mais de US$ 1 milhão em auditorias nos últimos três anos.
E só 36% dizem ter visibilidade completa do próprio parque de TI. O valor desceu face aos 43% de 2025, segundo a própria Flexera.
São números de um inquérito global, não de um país em particular. Mas o mecanismo é o mesmo em qualquer lado: quem não vê o que tem negoceia a auditoria em desvantagem.
A visibilidade vem antes da conformidade
Uma auditoria de licenças é, no fundo, uma pergunta sobre inventário. O fornecedor tem o contrato dele. A empresa precisa de ter o seu próprio retrato do parque.
Se o retrato é um levantamento de há seis meses, já está errado. A filial instalou um programa, o departamento herdou três portáteis, a máquina que deixou de ser usada continuou com o software no disco.
Numa auditoria, o que não se consegue provar costuma contar contra a empresa.
Por isso o trabalho começa antes da carta, no dia a dia, com recolha contínua e não com um esforço de última hora.
Na prática, isto significa três coisas: saber o que está instalado em cada posto de trabalho, saber o que foi usado e durante quanto tempo, e guardar esses registos num local que a própria empresa controla. Sem as três, a resposta ao fornecedor passa a ser uma estimativa.
O erro tem dois sentidos
Licença usada e não paga
É o risco que todos conhecem: mais instalações do que direitos comprados. O fornecedor cobra a diferença, e cobra-a ao preço dele.
Licença paga e não usada
É o erro silencioso. A empresa renova, todos os anos, programas que ninguém abre. Ninguém se queixa, porque ninguém vê.
Os dois erros têm a mesma causa. Quem só conta instalações não sabe se o programa é usado, e quem só olha para o contrato não sabe o que está instalado.
O que responder quando a carta chega
Antes de qualquer negociação, a equipa de TI tem de conseguir responder a cinco perguntas, por programa:
- Em quantas máquinas está instalado hoje, e em que versão?
- Quantas licenças comprou a empresa, e onde está o comprovativo?
- Em quantas dessas máquinas foi realmente usado nos últimos meses?
- Que máquinas estão desligadas ou fora da rede, mas continuam com o programa?
- Que renovação vence primeiro, e o que é possível devolver antes dela?
A terceira pergunta é a que quase ninguém responde. Instalado não é o mesmo que usado, e a diferença é dinheiro.
Porque é que a folha de cálculo não chega
A folha de cálculo de licenças nasce certa e envelhece depressa. Cada nova instalação, cada máquina trocada e cada programa removido afastam-na um pouco mais da realidade.
Num parque grande e segmentado, o desvio acumula-se nas pontas: agências, fábricas, unidades que raramente entram no levantamento manual.
Há ainda a diferença de ritmo. O contrato muda uma vez por ano, na renovação. O parque muda todos os dias. Comparar os dois exige um retrato que se atualize sozinho, ao mesmo ritmo do parque.
E o retrato tem de guardar histórico. Uma auditoria olha para um período, não para um instante, e a pergunta "este programa já foi usado aqui?" só tem resposta se o uso foi registado quando aconteceu.
Como o Trauma Zer0 trata as licenças
O Tz0 Metering mede quanto tempo cada programa é de facto usado em cada máquina, em tempo real e com histórico. A página do módulo descreve a identificação de licenças pagas e não utilizadas antes da renovação, que é o momento em que a devolução ainda faz diferença.
O módulo mede o uso de recursos, não o comportamento individual: não usa câmara nem captura de ecrã. É operado a partir do Dashboard.
O outro lado vem do Tz0 Inventory, que regista todos os programas instalados, com versão, data e origem, e compara o que está instalado com o que foi comprado. Também gera relatórios para auditoria de software.
Os dois trabalham com os dados dentro da rede da empresa: ficam no servidor do cliente, não num serviço de terceiros. Na banca, na saúde e na administração pública, isto costuma encurtar a conversa sobre o que pode e o que não pode sair da rede.
Nenhum dos módulos negoceia com o fornecedor pela empresa. O que fazem é entregar o retrato que a negociação exige.
Comece pela renovação mais próxima
Não é preciso resolver o parque inteiro de uma vez. Escolha o contrato que vence primeiro e responda às cinco perguntas só para ele.
Se a resposta à terceira pergunta for "não sei", esse é o ponto de partida. Quem sabe quanto cada programa é usado negoceia a renovação com números, e não com receio.
Para ver como isto fica com o seu parque, dentro da sua rede, peça uma avaliação em traumazero.com/trial.
Para ir mais longe, leia também como a gestão de ativos de TI se reflete nos resultados e porque fazer auditorias de TI periodicamente.