Os dois termos convivem nas mesmas reuniões e costumam ser usados como sinónimos. Não são. A confusão parece inofensiva até ao momento em que a empresa descobre que investiu muito num e quase nada no outro.
A definição curta
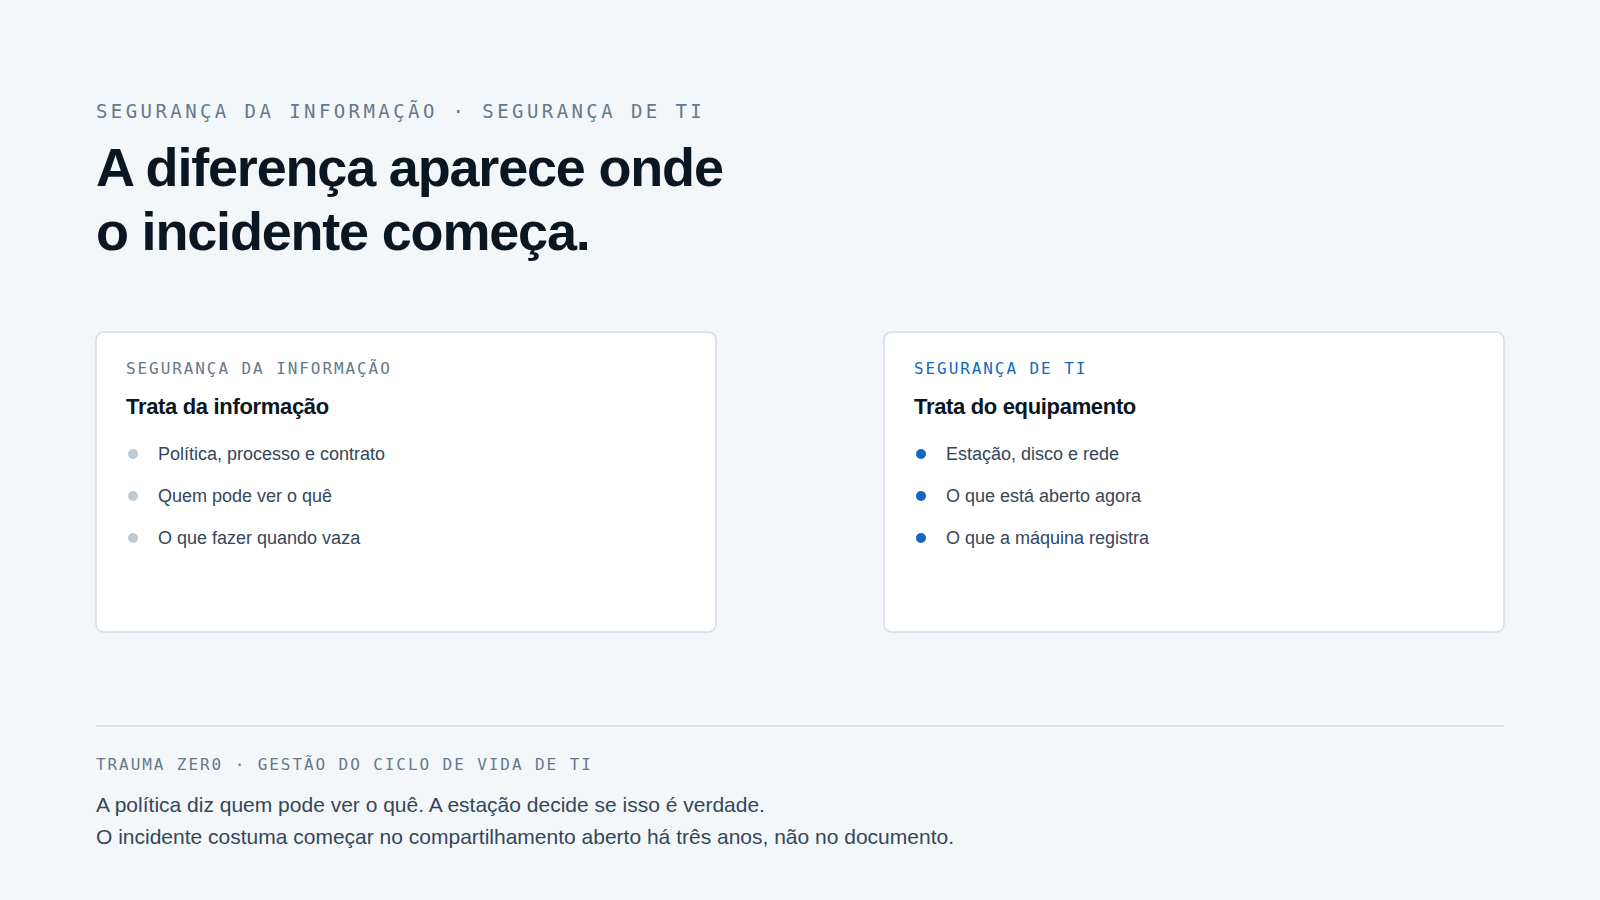
Segurança da informação trata dos dados, onde quer que estejam: num servidor, num contrato impresso, numa conversa de corredor, no portátil que o colaborador leva para casa. Envolve política, classificação, o papel de cada pessoa, o que pode sair da empresa e por que caminho.
Segurança de TI trata da infraestrutura que guarda e transporta esses dados: rede, servidores, postos de trabalho, antivírus, firewall, encriptação, atualização, controlo de acessos.
Uma é o objetivo; a outra é o meio. Uma política de classificação de documentos não protege nada sozinha. Uma firewall de última geração também não, se o documento classificado estiver numa pasta partilhada com Todos.
Onde as duas se encontram — e onde normalmente falham juntas
O ponto de encontro é o posto de trabalho. É aí que a política passa ou não à prática: é aí que alguém guarda o anexo, cria a pasta, liga a pen USB, instala o programa que não devia. E é o sítio que mais escapa aos dois programas ao mesmo tempo, porque a equipa de informação olha para processos e a equipa de infraestrutura olha para o datacenter.
O resultado é conhecido. Empresas com política escrita, formação anual, termo assinado — e um parque onde o antivírus está instalado numa parte das máquinas, desatualizado noutra parte e ausente em algumas que ninguém sabe que existem.
A pergunta que separa uma coisa da outra
Há uma pergunta simples que revela em qual dos dois lados a empresa está fraca:
Que percentagem do meu parque cumpre de facto a política que escrevi?
Se a resposta é uma estimativa, o problema é de segurança de TI: falta instrumento de medição. Se a resposta é um número, mas ninguém sabe dizer que dados estão em que máquina, o problema é de segurança da informação: falta classificação.
Na página do Tz0 Security há capturas de um parque real em que essa resposta é um número — e o número não é bonito. É justamente por isso que é útil.
Não é escolher entre as duas
A tentação é escolher por onde começar. Na prática, a ordem é quase sempre a mesma: primeiro vê-se, depois classifica-se. Não porque a informação importe menos, mas porque discutir política sobre um parque desconhecido produz documentos, não proteção.
Medir primeiro tem um efeito colateral saudável: a política que nasce depois da medição costuma ser mais realista e, por isso, tem hipóteses de ser cumprida.