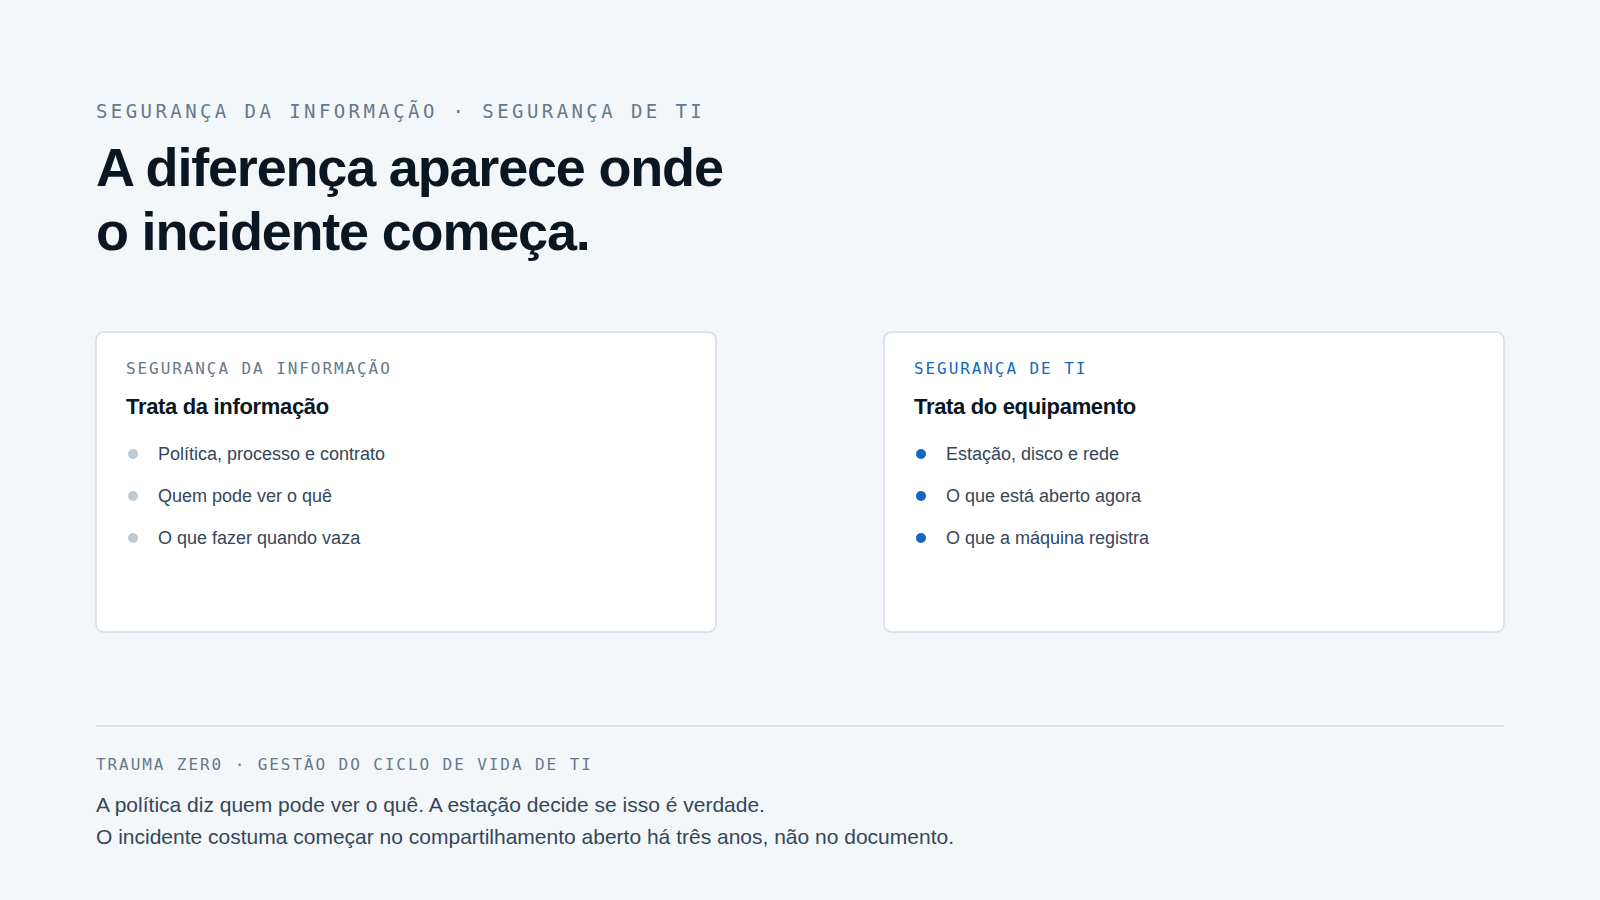
Os dois termos convivem nas mesmas reuniões e costumam ser usados como sinônimos. Não são. A confusão parece inofensiva até o momento em que a empresa descobre que investiu pesado em um e quase nada no outro.
A definição curta
Segurança da informação trata do dado, onde quer que ele esteja: num servidor, num contrato impresso, na conversa de corredor, no notebook que o colaborador leva para casa. Envolve política, classificação, papel de cada pessoa, o que pode sair da empresa e por qual caminho.
Segurança de TI trata da infraestrutura que guarda e transporta esse dado: rede, servidores, estações, antivírus, firewall, criptografia, atualização, controle de acesso.
Uma é o objetivo; a outra é o meio. Política de classificação de documento não protege nada sozinha. Firewall de última geração também não, se o documento classificado estiver numa pasta compartilhada para Todos.
Onde as duas se encontram — e onde normalmente falham juntas
O ponto de encontro é a estação de trabalho. É lá que a política vira ou não vira prática: é lá que alguém salva o anexo, cria a pasta, conecta o pendrive, instala o programa que não devia. E é o lugar que mais escapa dos dois programas ao mesmo tempo, porque o time de informação olha para processos e o time de infraestrutura olha para o datacenter.
O resultado é conhecido. Empresas que têm política escrita, treinamento anual, termo assinado — e um parque onde o antivírus está instalado em parte das máquinas, desatualizado em outra parte, e ausente em algumas que ninguém sabe que existem.
A pergunta que separa uma coisa da outra
Há uma pergunta simples que revela em qual dos dois lados a empresa está fraca:
Qual percentual do meu parque está de fato aderente à política que eu escrevi?
Se a resposta é uma estimativa, o problema é de segurança de TI: falta instrumento de medição. Se a resposta é um número, mas ninguém sabe dizer qual dado está em qual máquina, o problema é de segurança da informação: falta classificação.
Na página do Tz0 Security há capturas de um parque real em que essa resposta é um número — e o número não é bonito. É justamente por isso que ele é útil.
Não é escolha entre as duas
A tentação é escolher por onde começar. Na prática, a ordem quase sempre é a mesma: primeiro se enxerga, depois se classifica. Não porque a informação importe menos, mas porque discutir política sobre um parque desconhecido produz documento, não proteção.
Medir primeiro tem um efeito colateral saudável: a política que nasce depois da medição costuma ser mais realista, e por isso tem chance de ser cumprida.