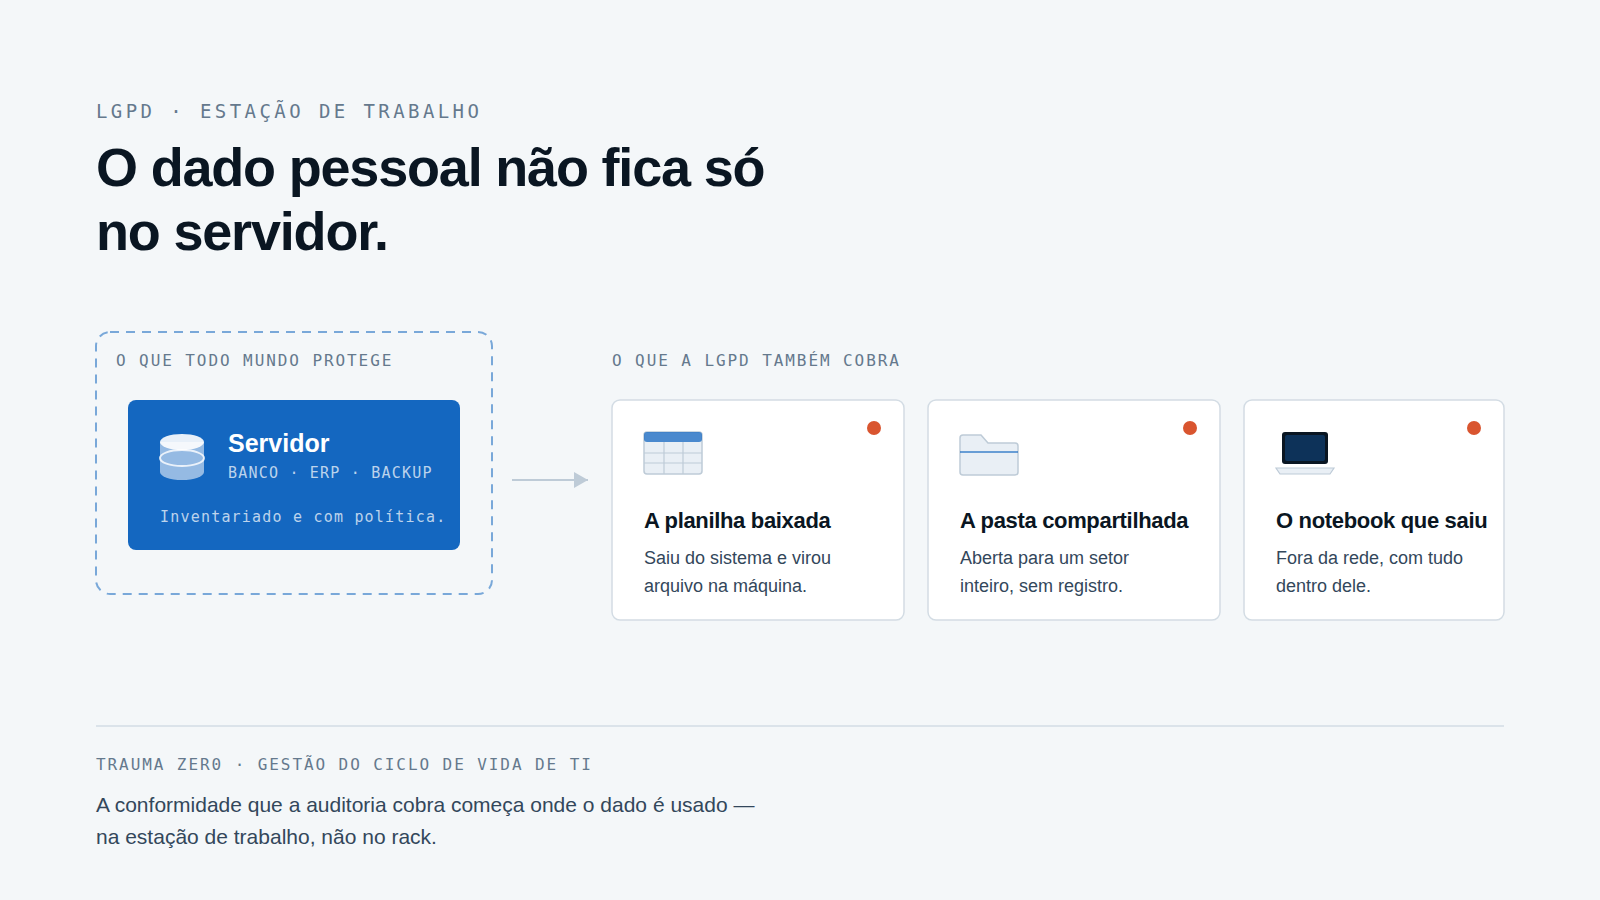
Projetos de adequação à LGPD quase sempre começam pelos sistemas corporativos: ERP, CRM, folha, site. É o começo certo. O problema é que muitos terminam ali, e o dado pessoal não fica só ali.
Onde o dado realmente está
Basta pensar em uma semana comum. O RH exporta a folha para conferir. O comercial baixa a lista de clientes para preparar uma reunião. O financeiro salva os boletos numa pasta de rede. Alguém recebe um contrato por e-mail e guarda no desktop. Nenhuma dessas ações é irregular — todas fazem parte do trabalho.
Mas o efeito acumulado é que cópias de dado pessoal se espalham pelas estações de trabalho, fora de qualquer controle de sistema. E é exatamente ali que acontecem os incidentes: o notebook roubado, a pasta compartilhada aberta, o pendrive levado embora, a máquina de alguém que saiu da empresa e ninguém desativou.
O que o art. 46 pede, em termos práticos
A lei fala em medidas técnicas e administrativas aptas a proteger os dados pessoais. Não há uma lista fechada, e isso assusta mais do que deveria. No nível da estação de trabalho, as medidas que um encarregado consegue defender diante da autoridade são bastante concretas:
- Inventário. Saber quais equipamentos existem. Não dá para proteger o que não está na lista, e não dá para responder a um incidente sem saber o que havia na máquina afetada.
- Criptografia de disco com custódia de chave. Notebook roubado com disco criptografado muda inclusive a natureza da comunicação de incidente.
- Controle de acesso e de compartilhamento. A pasta aberta para Todos é, na prática, tratamento sem base legal.
- Controle de dispositivo removível. Com política escrita e com registro do que foi conectado.
- Atualização. Falha conhecida e não corrigida é difícil de defender como diligência.
- Registro do que aconteceu. Sem trilha, a empresa não consegue nem dimensionar o incidente, que é o primeiro dado que a ANPD pede.
A pergunta que o encarregado precisa conseguir responder
Numa comunicação de incidente, a primeira pergunta objetiva é sempre a mesma: quais titulares foram afetados e quais dados? Empresa sem visibilidade de endpoint responde isso por estimativa, o que é o pior cenário possível — obriga a comunicar no pior caso, com todo o custo reputacional que vem junto.
Com inventário, estado de criptografia e trilha de atividade, a resposta é um recorte: esta máquina, este usuário, estes arquivos, este período. O incidente não deixa de existir, mas passa a ter tamanho.
Onde o dado do seu parque fica
Há uma consequência do desenho do Trauma Zer0 que vale dizer aqui, porque ela aparece em toda diligência de fornecedor: o produto é instalado na infraestrutura do próprio cliente. O inventário, os registros e as evidências ficam no servidor do cliente, sob controle exclusivo dele. Nós não recebemos, não armazenamos e não acessamos esses dados — o cliente é o controlador e nós não somos operadores dessa base.
Isso simplifica bastante o mapeamento de terceiros do programa de privacidade, e é uma das poucas coisas em adequação à LGPD que dá para resolver com uma decisão de arquitetura em vez de um contrato.
A página de LGPD detalha como cada recurso se encaixa nesses requisitos.