Em março de 2025, um funcionário terceirizado de uma empresa que conecta instituições financeiras ao sistema do Pix foi abordado na saída de um bar. Uma semana depois, recebeu uma ligação: R$ 5 mil pelo login e pela senha. Depois, mais R$ 10 mil para executar, no computador do trabalho, os comandos que recebia por uma página na internet.
Em julho, o ataque à C&M Software veio a público. Segundo a Polícia Civil de São Paulo, só de uma das instituições atingidas saíram R$ 541 milhões em transferências fraudulentas, como noticiou o SBT News em 04/07/2025. O acesso usado era verdadeiro. A senha era verdadeira. A máquina era a da empresa.
Nenhum firewall barra isso, porque nada ali parece ataque. É trabalho, feito por quem tem permissão para fazê-lo.
A pergunta que fica para quem opera parque grande não é se alguém da equipe pode ser procurado. É o que a estação de trabalho mostraria se isso acontecesse.
O aliciamento virou rotina no submundo
O caso brasileiro não foi um ponto fora da curva. Um levantamento da Intel 471, divulgado no início de outubro de 2026, analisou o recrutamento de funcionários em fóruns e canais criminosos. O estudo foi resumido pela Help Net Security em 02/10/2026.
Dos 85 registros analisados, 45 eram anúncios de recrutamento: a maior categoria da amostra. Outros 15 traziam alguém afirmando já ter acesso interno, e 12 ofereciam “serviços” feitos de dentro da empresa.
Os setores mais citados foram transporte (19 menções), tecnologia (17) e telecomunicações (15). O que se pede é banal: consultar um cadastro, redefinir uma conta, aprovar uma transação, alterar um registro.
O próprio levantamento avisa que esses números descrevem a amostra, não a frequência do problema em cada setor. Mas mostram o modelo de negócio: o crime não precisa invadir quando pode alugar quem já está dentro.
Por que a defesa de perímetro não enxerga
Quase toda a proteção de uma rede corporativa foi pensada para separar quem é de dentro de quem é de fora. Senha forte, segundo fator, VPN, segmentação. Tudo isso funciona contra quem tenta entrar.
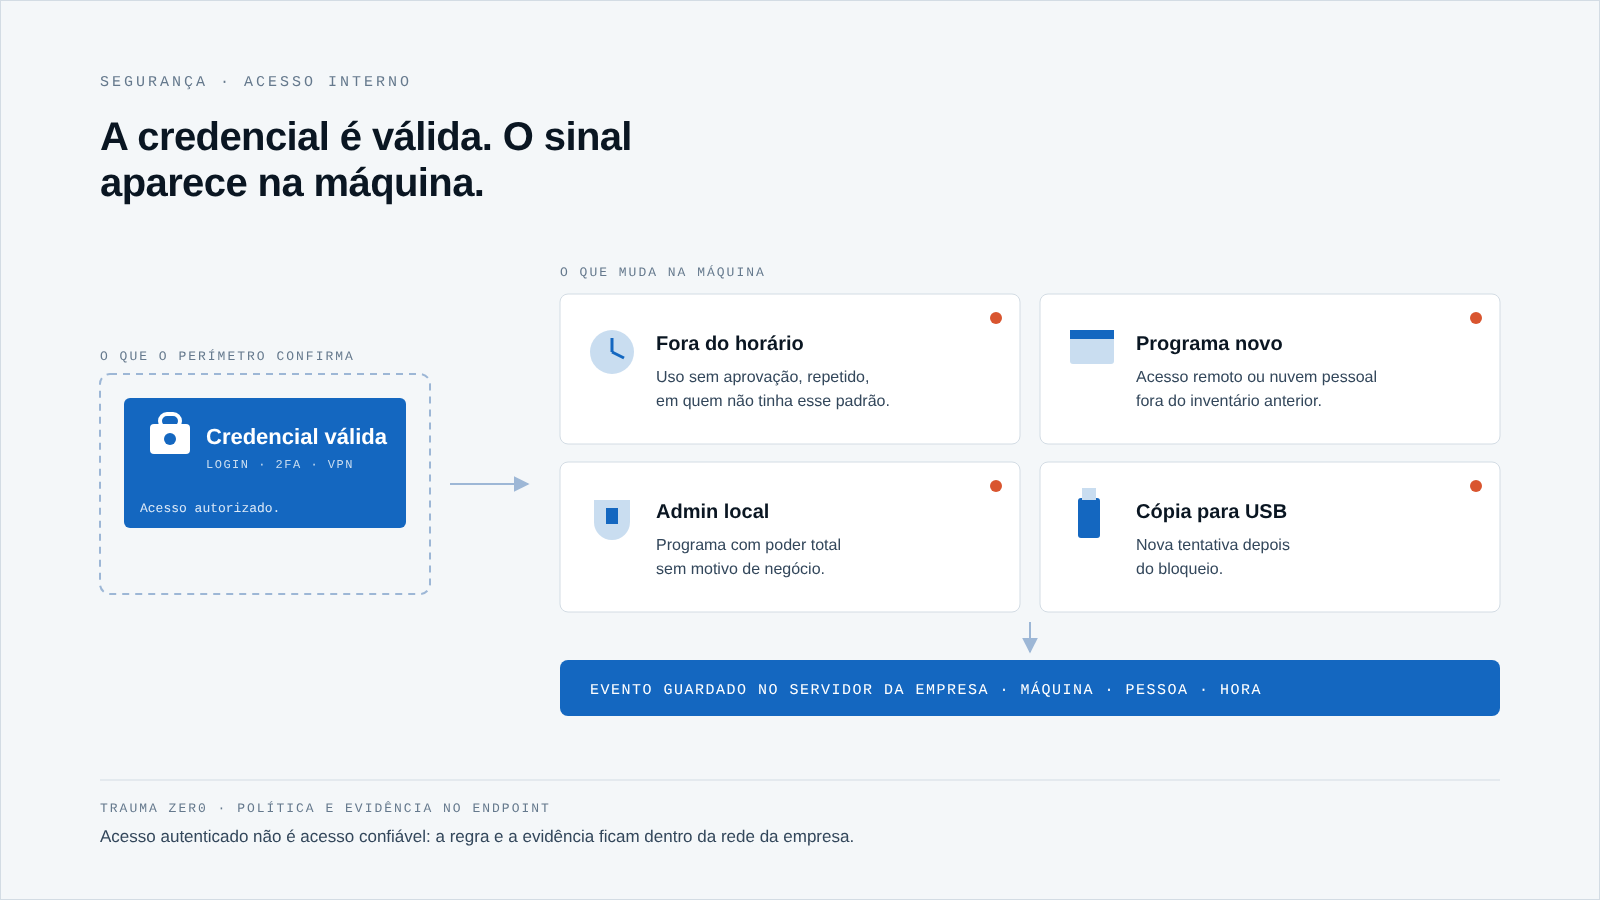
Contra quem já entrou com a própria credencial, cada uma dessas camadas confirma o acesso em vez de questioná-lo. O segundo fator é aprovado pelo dono da conta. A VPN conecta a máquina certa. O sistema registra um usuário autorizado.
Por isso o insider aliciado é um problema de estação de trabalho antes de ser um problema de rede. É na máquina que o comportamento muda: o horário, o programa que aparece, o privilégio que alguém passa a usar, o dado que sai.
O que costuma mudar na estação antes do estrago
Nenhum sinal isolado prova nada. Funcionário trabalha fora do horário por mil motivos legítimos. O que pesa é a combinação e a insistência.
Horário
Uso recorrente fora da janela combinada, sem aprovação, em quem não tinha esse padrão. No caso da C&M, o próprio funcionário disse à polícia que vinha inserindo comandos no sistema desde maio, meses antes do ataque.
Programa novo
Ferramenta de acesso remoto instalada sem chamado, cliente de nuvem pessoal, utilitário de linha de comando que ninguém da área usa. Software que não estava no inventário do mês anterior.
Privilégio
Quem passou a trabalhar como administrador local, ou um programa que começou a rodar com poder total sem motivo de negócio.
Saída de dado
Cópia para pendrive, envio para serviço de armazenamento externo, volume atípico de exportação. E, principalmente, a tentativa repetida depois do bloqueio: quem insiste na mesma regra está dizendo alguma coisa.
Regra escrita antes, evidência depois
Olhar para isso exige cuidado em dois sentidos. O primeiro é a própria LGPD: medir o comportamento das pessoas na estação é tratamento de dado pessoal. A regra precisa estar escrita, ter finalidade clara e ser comunicada à equipe antes de ser ligada.
O segundo é o critério. Uma nota de risco que ninguém consegue explicar não serve para conversa com o RH nem para processo. Cada ponto precisa voltar à regra e à ocorrência que o geraram.
Algumas práticas reduzem a exposição antes de qualquer ferramenta:
- privilégio mínimo de verdade, revisado quando a pessoa muda de função;
- janela de operação definida por grupo, com exceção aprovada e registrada;
- lista fechada do que pode ser instalado nas máquinas que tocam sistemas críticos;
- canal para o funcionário reportar a abordagem sem medo de ser tratado como suspeito.
Se o pior acontecer, o tempo conta contra. Ataques ficam semanas dentro da rede antes de serem notados, e a evidência da estação precisa durar o suficiente para cobrir essa permanência. Ferramentas de acesso remoto merecem atenção à parte: a ferramenta de suporte também é uma porta.
Como o Trauma Zer0 trata o assunto
O Tz0 Security aplica a política na própria estação, com ou sem conexão com o servidor no momento da tentativa. Define o que pode rodar, o que pode ser instalado e o que pode sair da máquina, por grupo, por setor ou por estação. Pendrive fora da lista não monta, e a tentativa fica registrada com equipamento, usuário e horário.
O controle de horário define a janela em que cada grupo pode operar e registra o que foi tentado fora dela. A leitura de privilégio mostra quem trabalha como administrador local e que programa roda com poder total. A leitura de alterações separa, do ruído do Windows, as mudanças reais de software e hardware.
A análise de comportamento dá uma nota de risco por pessoa, recalculada toda noite, e cada ponto se explica pela regra e pela ocorrência que o gerou. A ferramenta não julga intenção: aponta o desvio para que alguém da empresa avalie, dentro da regra que a empresa escreveu.
Cada tentativa vira um evento com carimbo de tempo, máquina e usuário, e o ciclo inteiro roda dentro da rede do cliente: a evidência fica no servidor da empresa. Quando é preciso apurar a fundo, o Tz0 Forensics cuida da coleta e da preservação.
O acesso legítimo também precisa de regra
O aliciamento não depende de falha técnica. Depende de uma pessoa, de uma credencial válida e de uma estação onde ninguém olha o que mudou.
A empresa não controla quem aborda seus funcionários na saída de um bar. Controla o que a máquina permite, o que ela registra e quanto tempo a evidência fica guardada.
Se a sua política de segurança ainda trata todo acesso autenticado como acesso confiável, vale ver o que o parque mostra hoje. Peça uma avaliação do Trauma Zer0 e aplique a regra no ambiente real.