La plataforma / Tz0 Forensics
Módulo · investigación digital
Tz0 Forensics
Live forensics en la estación
El incidente ya ocurrió. Ahora alguien va a preguntar qué se llevaron, quién y cuándo — y la respuesta tiene que valer como prueba, no como sospecha.
Recolección silenciosa y remota · evidencia guardada en su servidor
Cadena de eventos
Un evento suelto no prueba nada.
El valor no está en el registro aislado, está en el orden: qué vino antes, qué vino después y cuánto tiempo separó a los dos. Es la secuencia reconstruida la que convierte una sospecha en un relato que se sostiene fuera del departamento de TI.
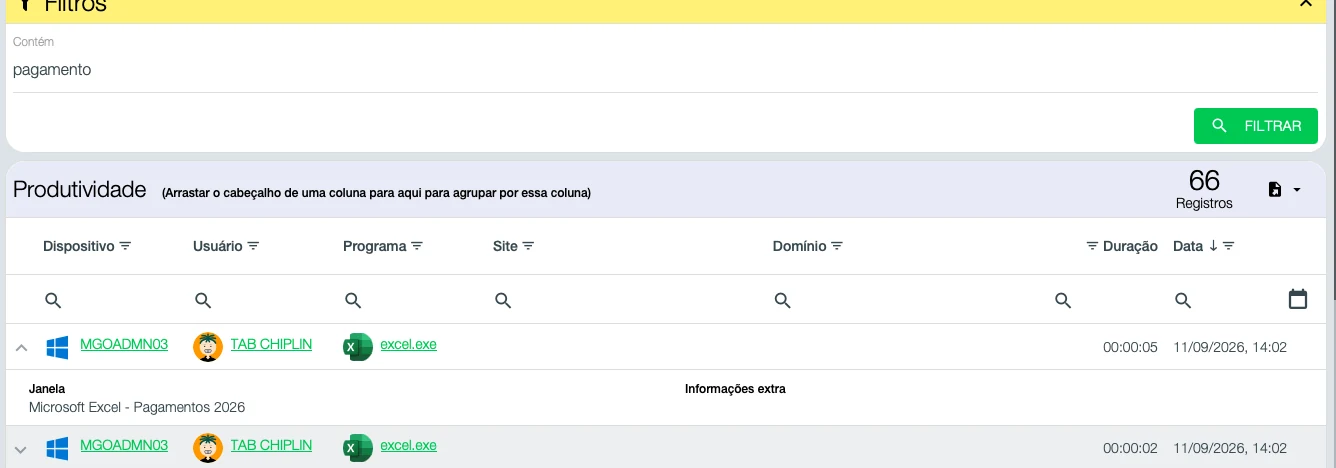
Captura de la consola, de un parque en operación. La identificación de equipos y de personas fue sustituida; las cifras están intactas.
Qué hace el módulo
Lo que pasó en el equipo, reconstruido.
Es el módulo más sensible de la plataforma y, por eso, el que más exige proceso: uso definido en una política, con alcance y autorización — no vigilancia genérica.
Live forensics
Rastreo instalable que registra la actividad en la estación: cambios en archivos, navegación, uso de recursos y conversaciones en mensajería.
Grabación de sesión
Video segundo a segundo durante el uso de herramientas financieras, contables o de acceso remoto, con búsqueda por fecha, hora, usuario o equipo.
Reconstrucción de lo borrado
Reconstruye archivos eliminados e identifica quién modificó, creó o eliminó una carpeta.
Alerta en tiempo real
Aviso programable durante un evento de fraude, con captura de pantalla, video y audio adjuntos como evidencia.
Localización de evidencia
Análisis programado de cambios en archivos, navegación y conversaciones, con acceso directo o informe en base de datos.
Recuperación de datos
Acceso a archivos eliminados, correo e historial de navegación mediante la lectura de sectores del disco.
Ingeniería inversa de contraseñas
Reconstrucción nativa de contraseñas de más de 300 mecanismos — navegadores, FTP y clientes de correo — sin fuerza bruta.
Evidencia que sostiene un proceso
Recolección preservada y exportable para su uso en un proceso judicial o una investigación interna.
Cómo funciona
De la sospecha a la prueba exportable.
Cada etapa preserva la integridad de lo recolectado — el valor de la evidencia está en no haber sido contaminada por el camino.
Consola
Toda la investigación en el navegador.
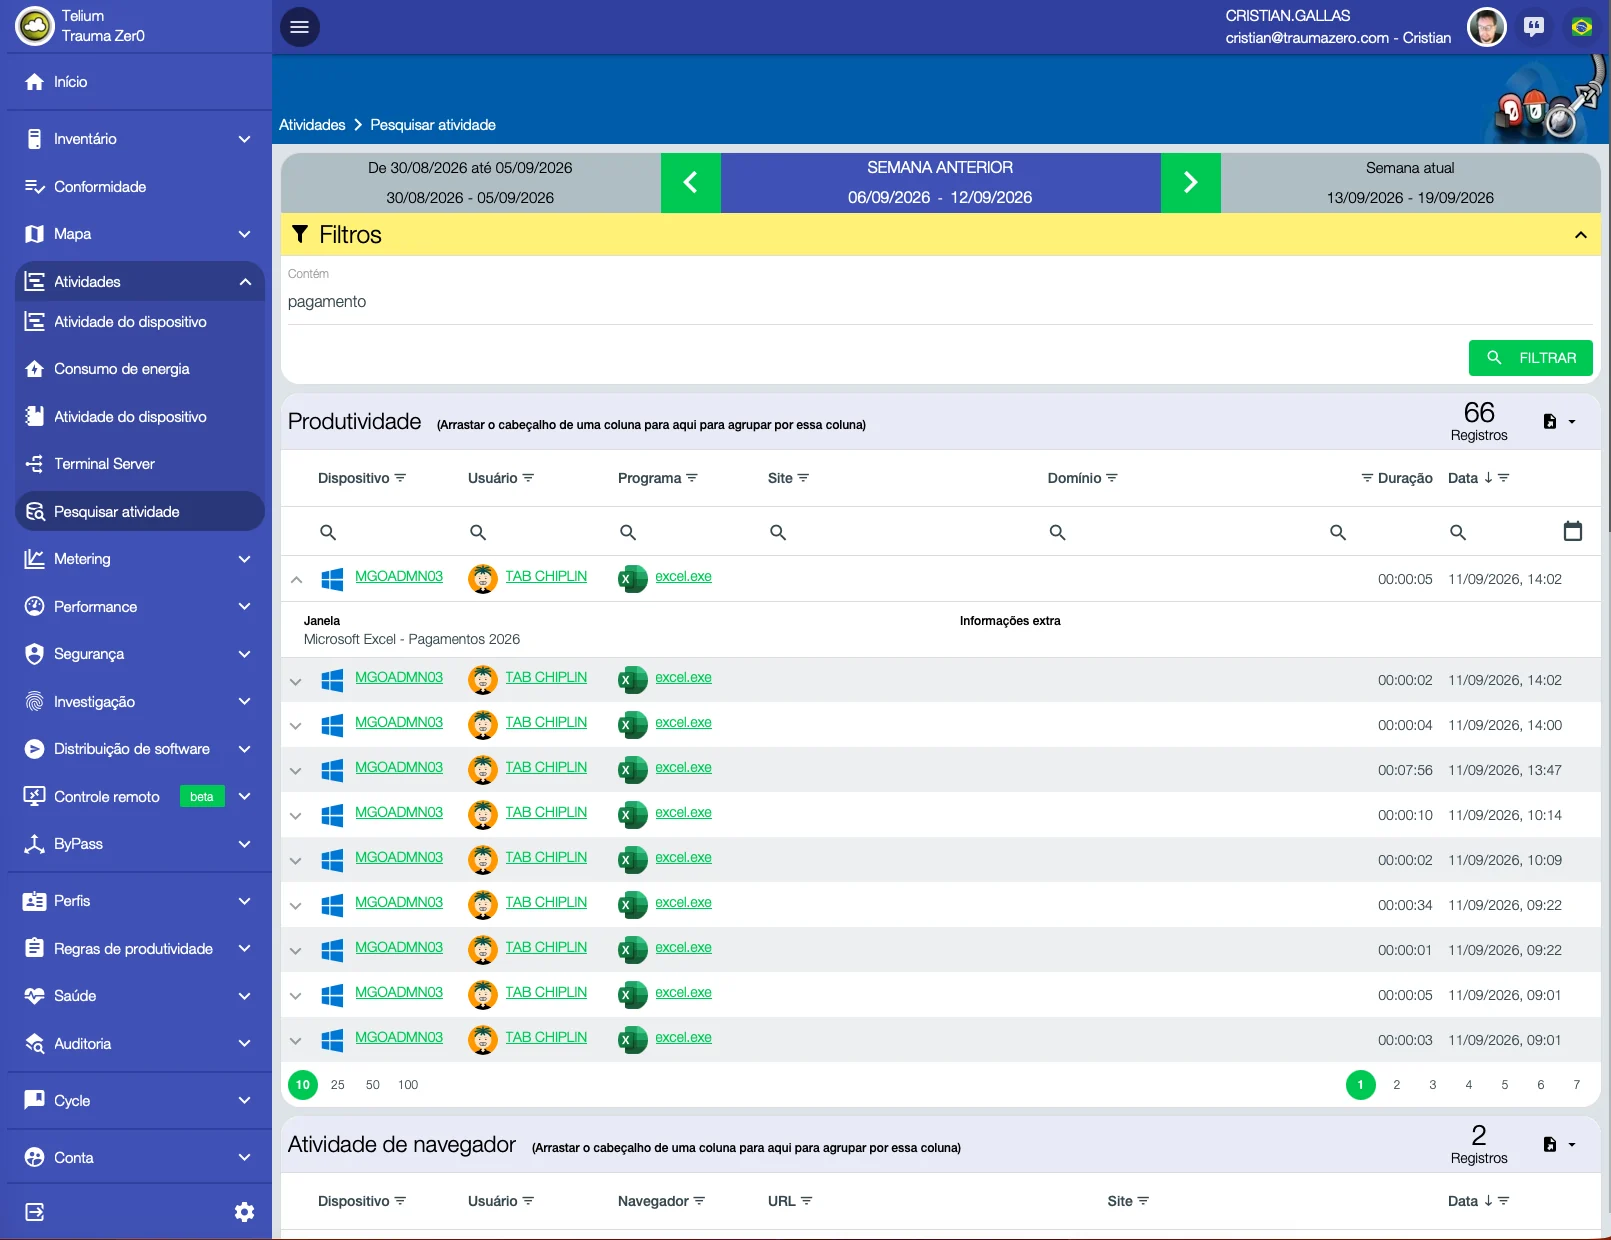
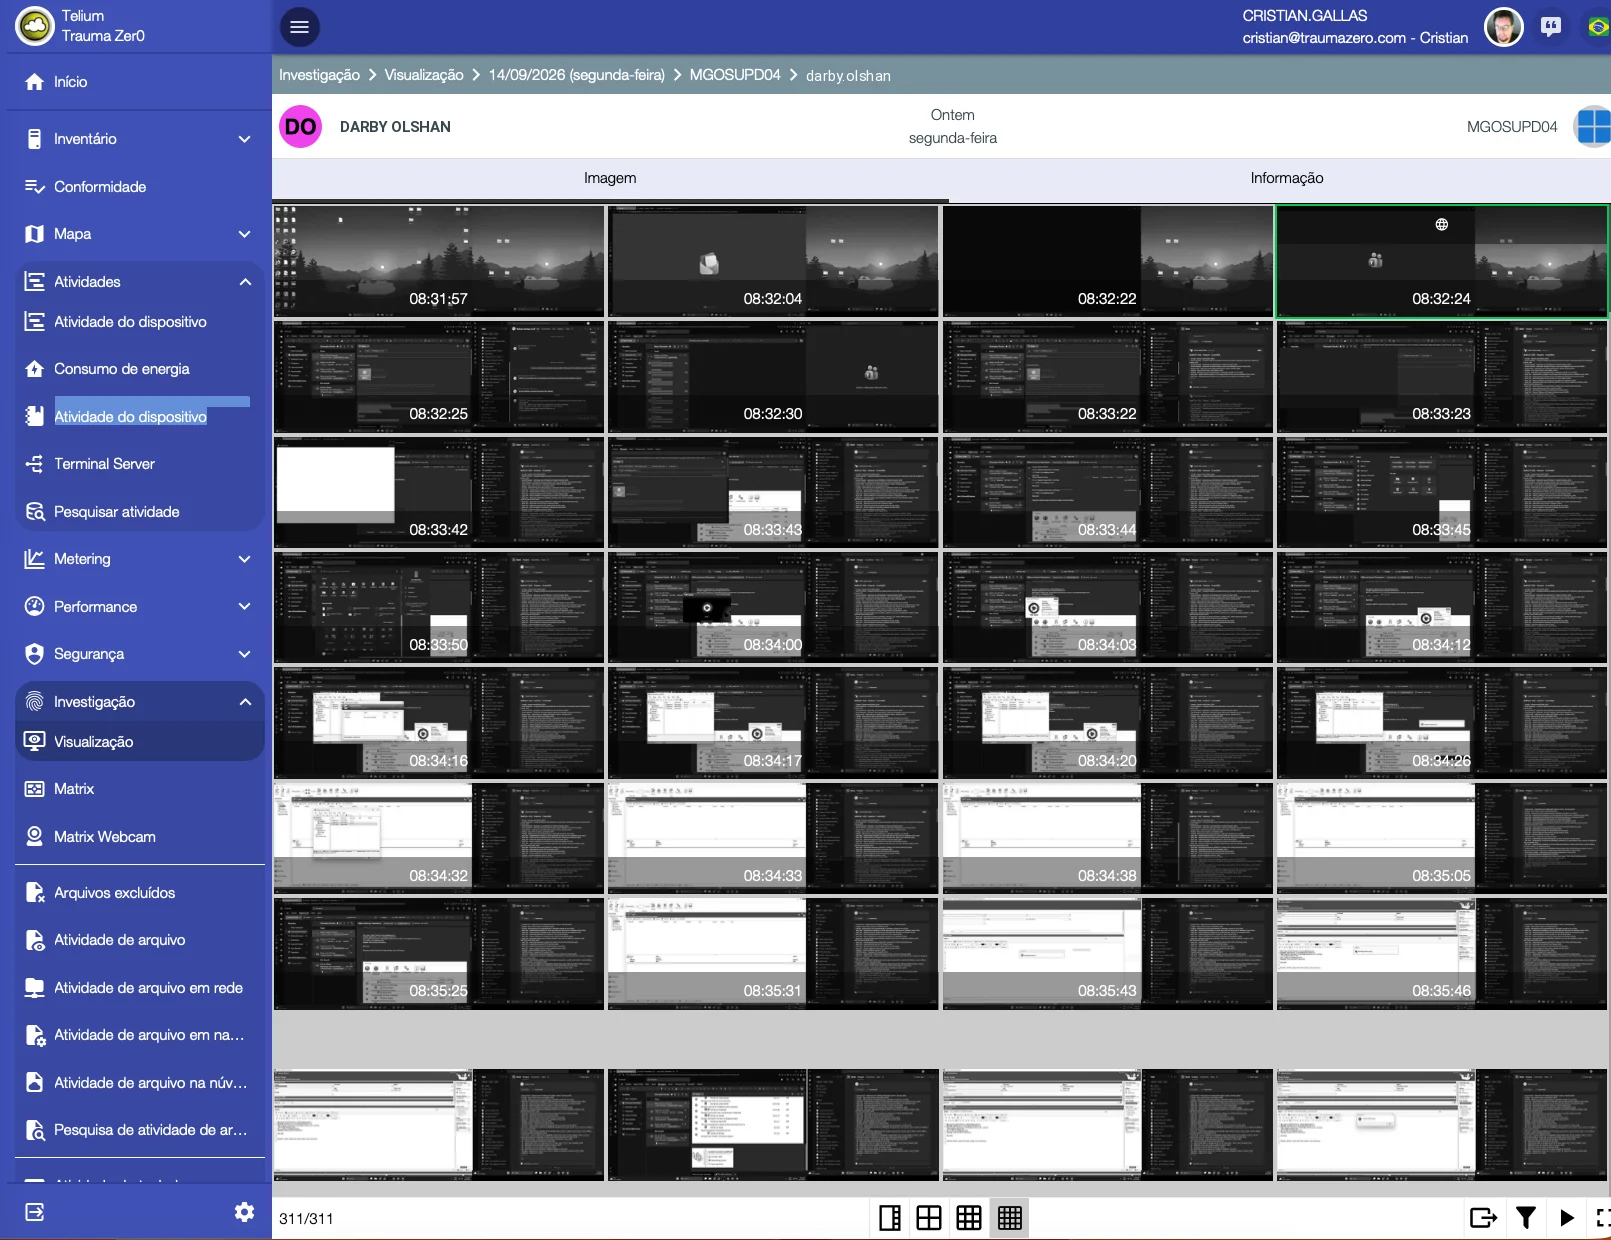
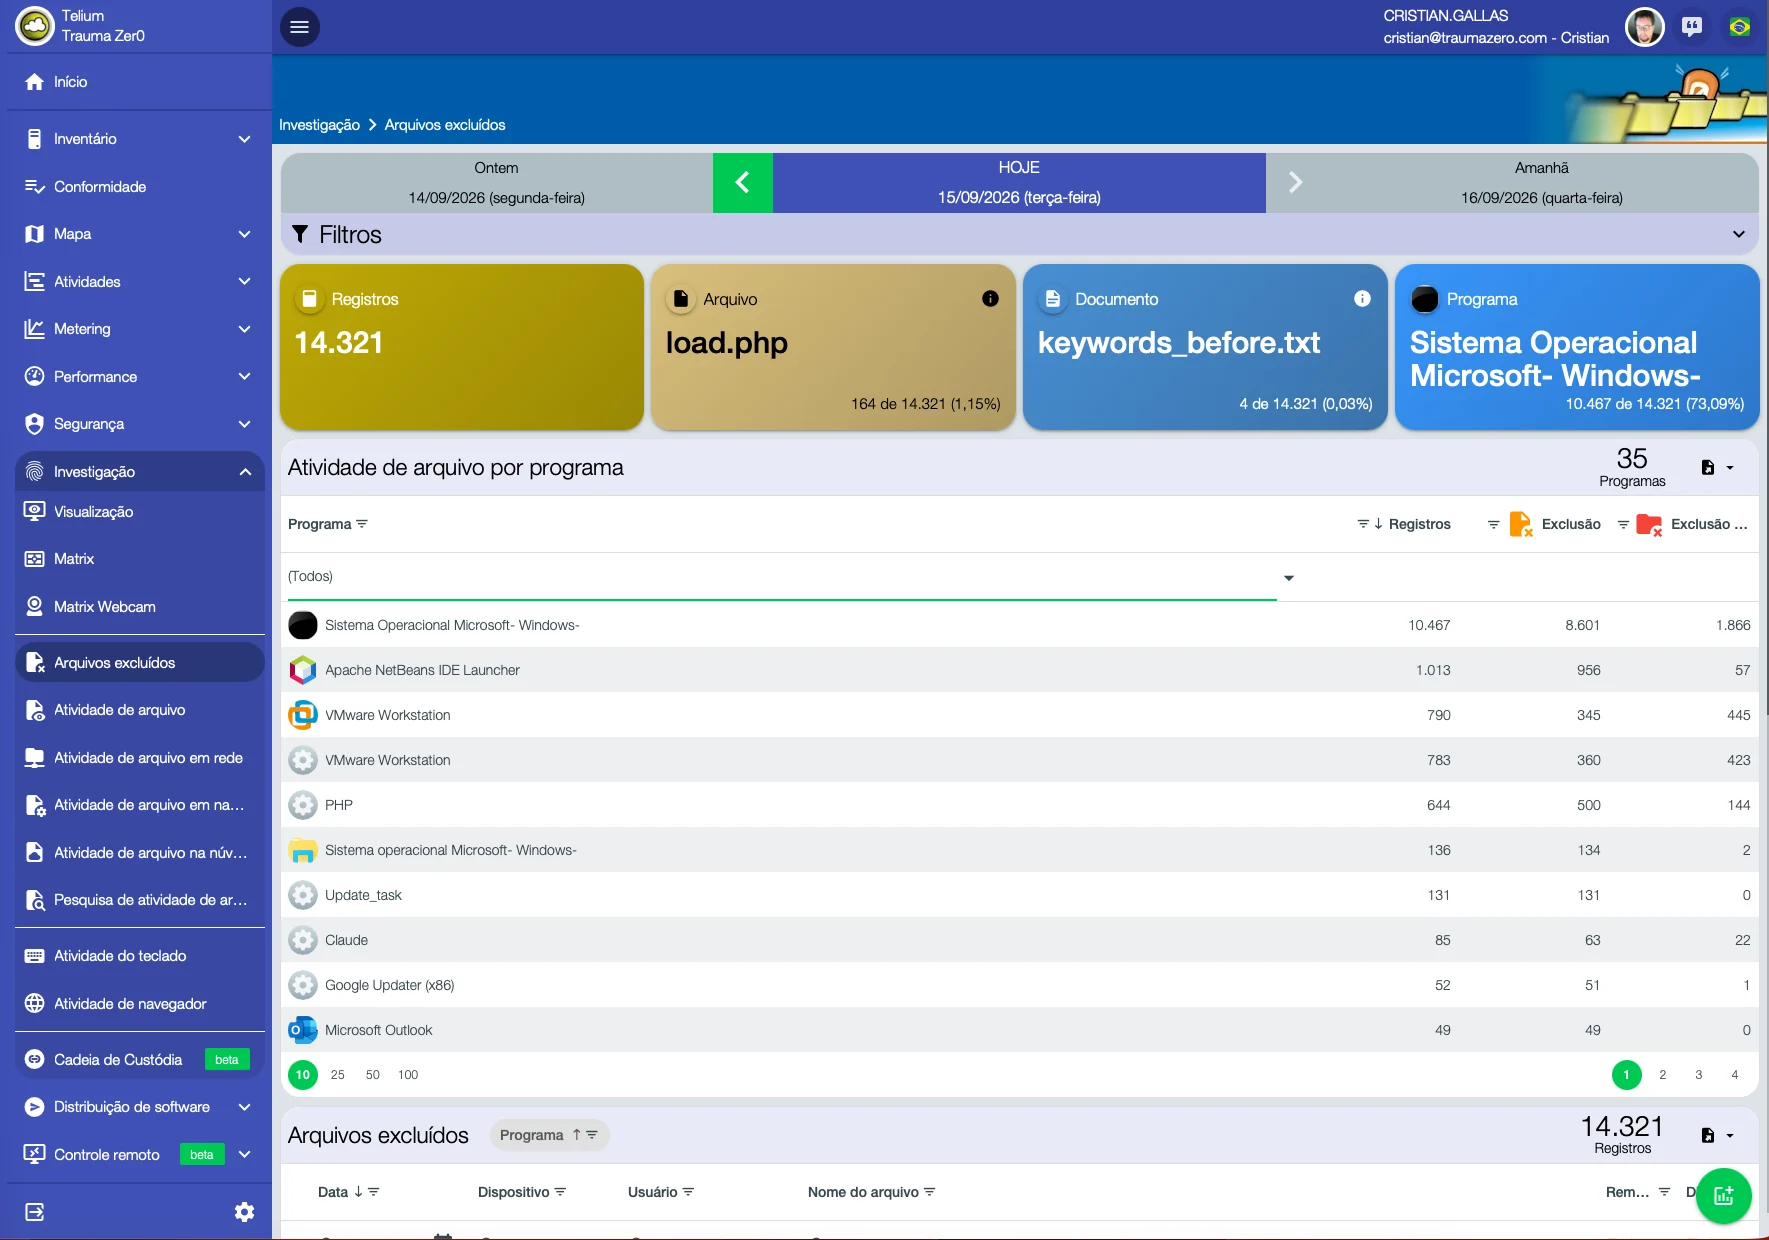
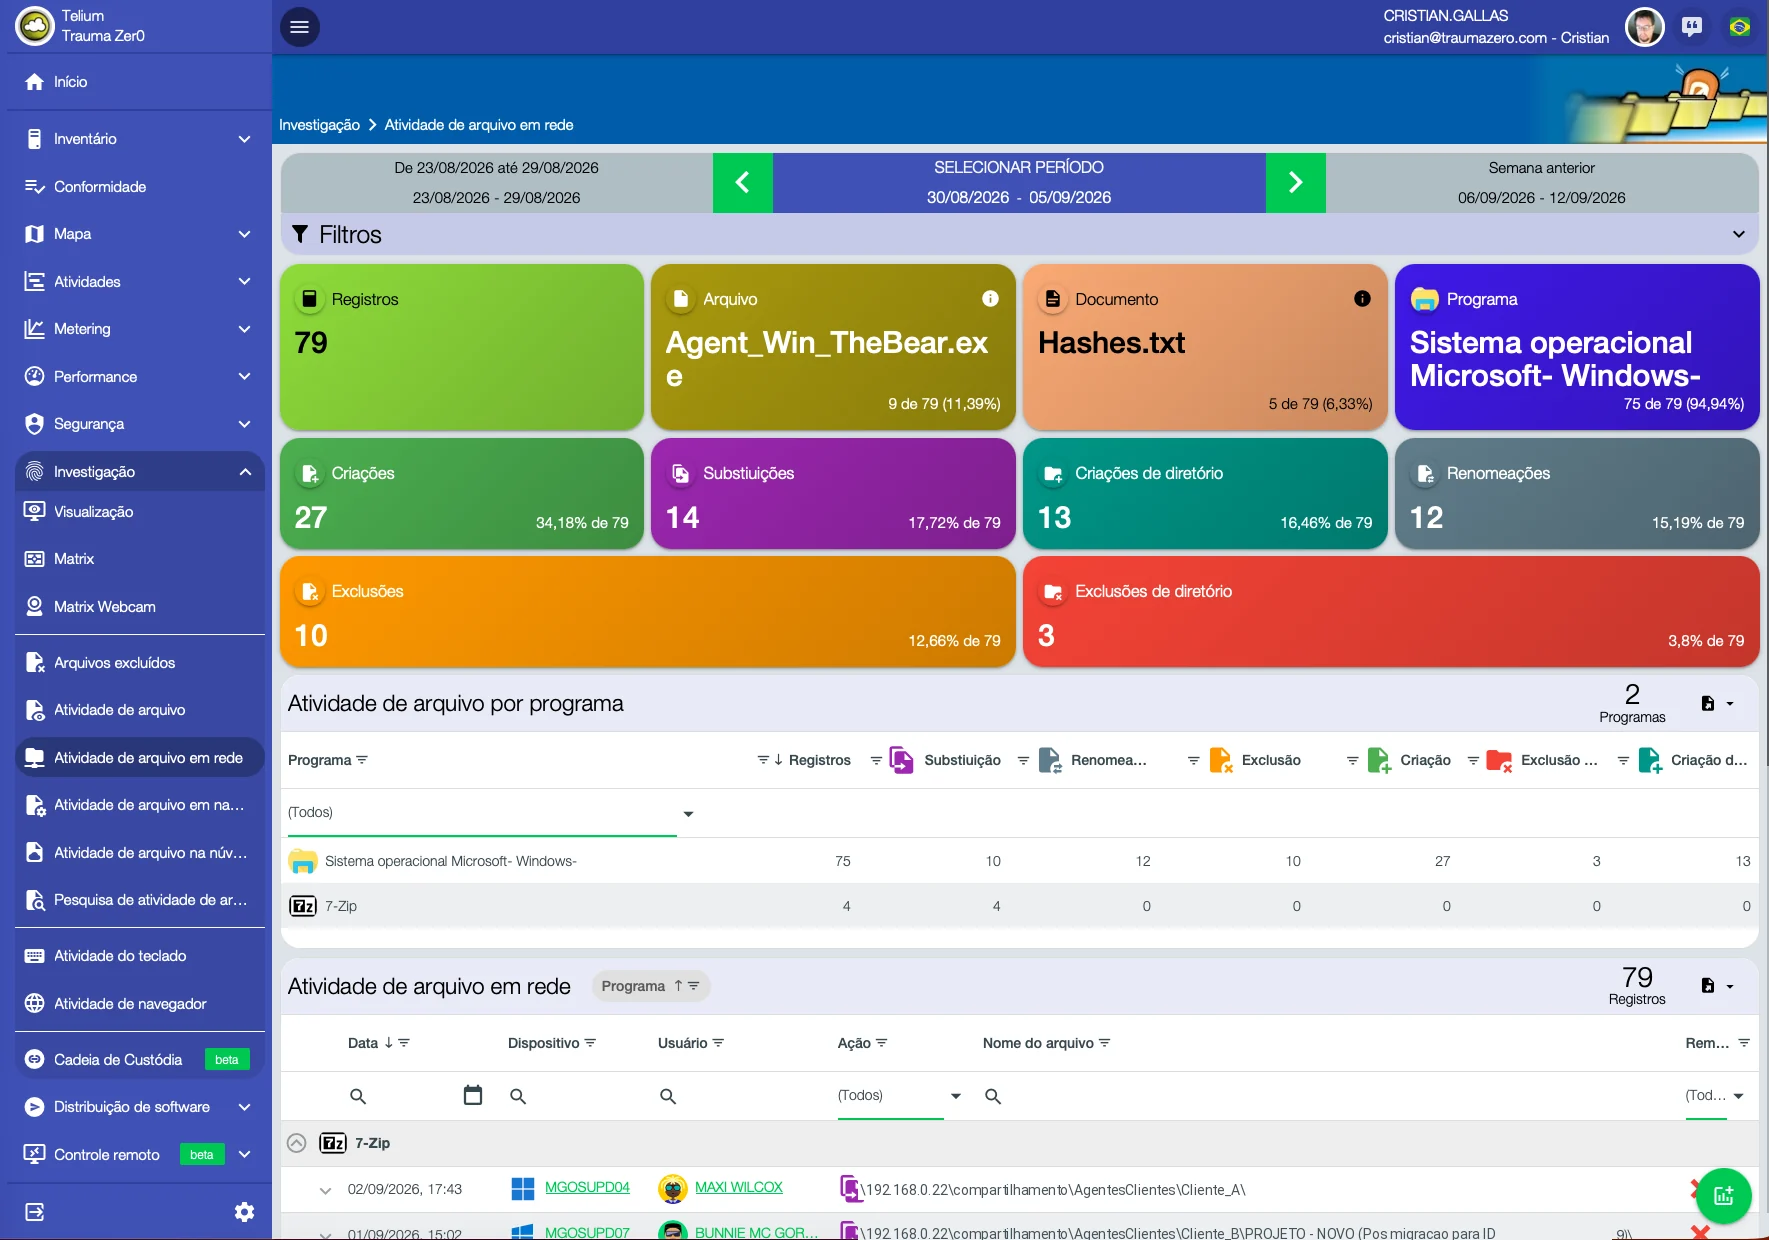
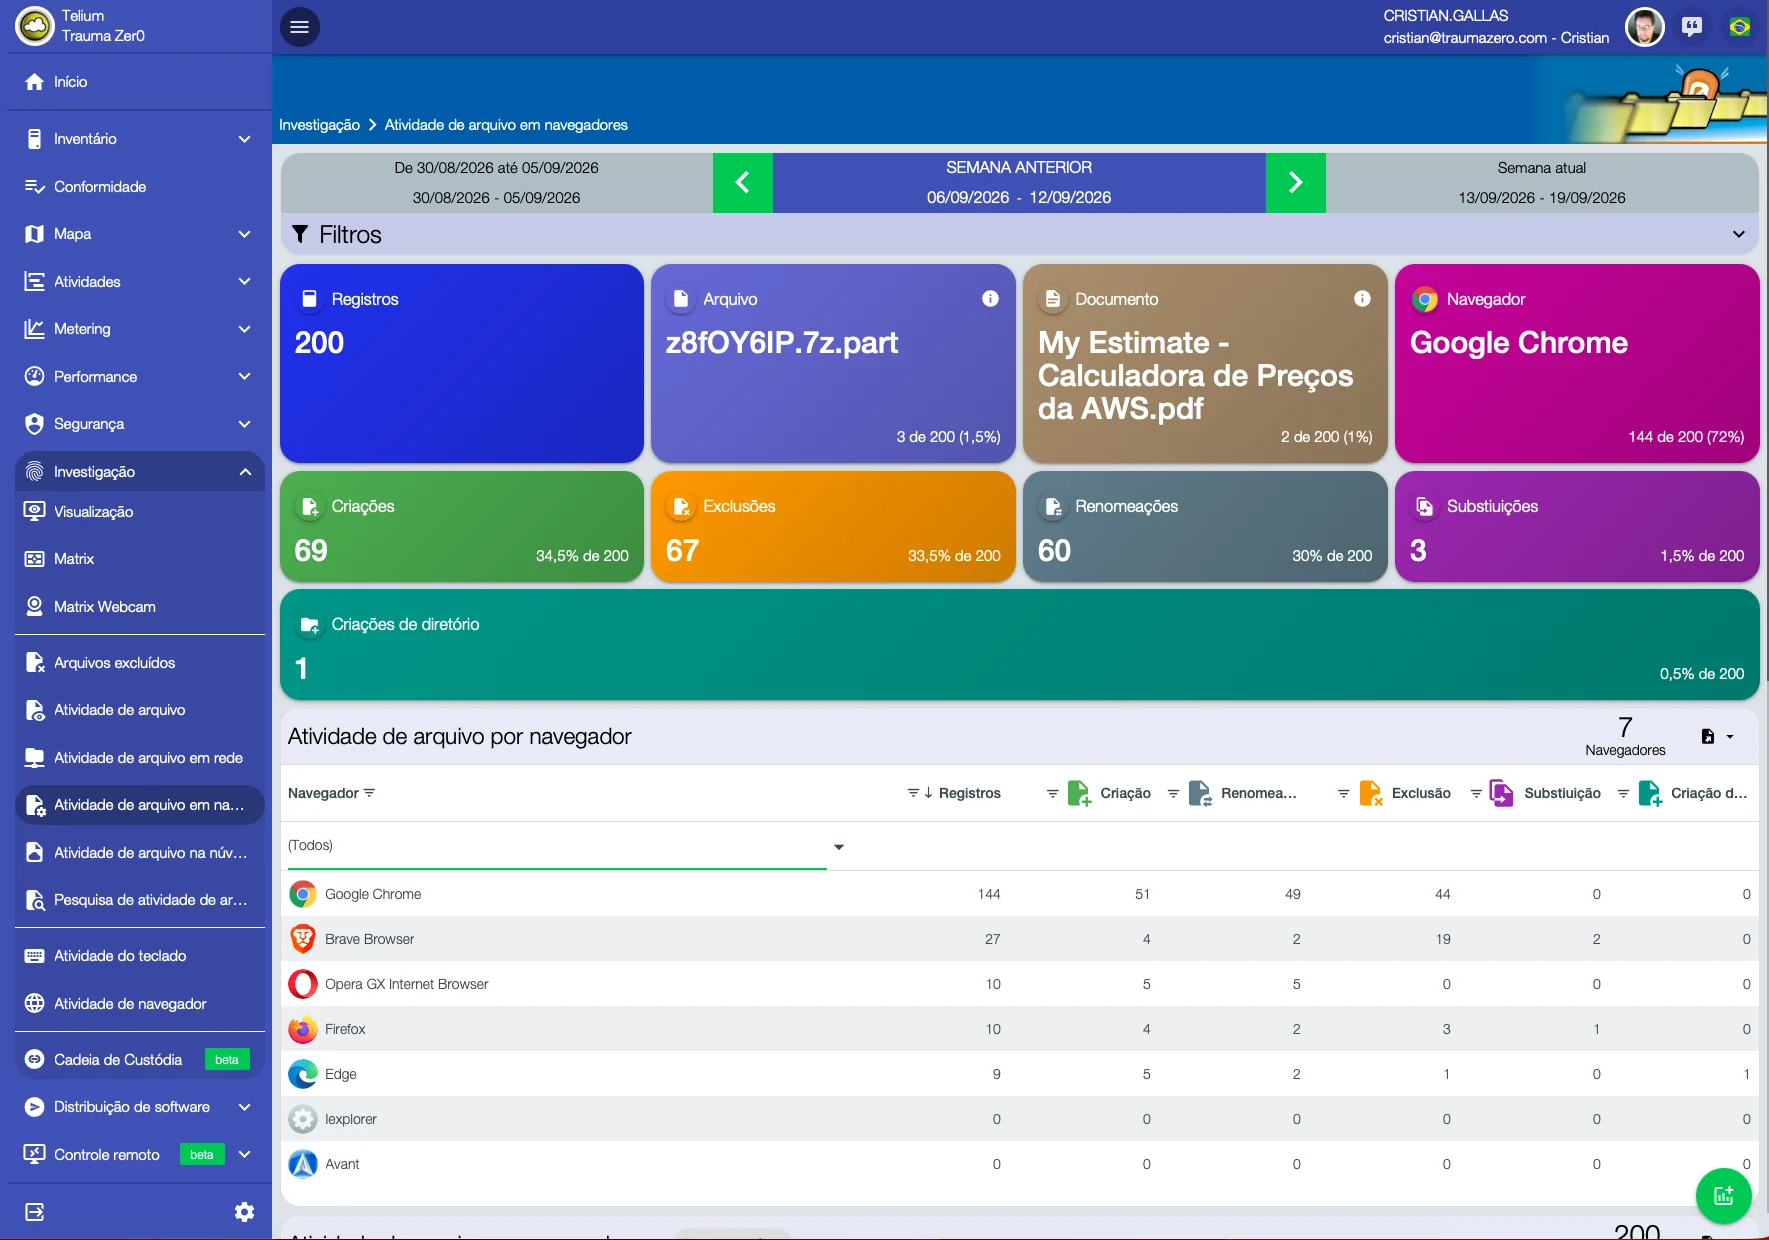
Pantallas de un parque real en operación, no de un entorno de demostración. La identificación de personas y los nombres de cliente en rutas de red fueron sustituidos por equivalentes genéricos antes de publicarlas; las miniaturas de sesión se dejaron ilegibles a propósito. Las cifras, los porcentajes y la interfaz están intactos.
Qué cambia en la práctica
Ocho cosas que dejan de ser la palabra de uno contra la del otro.
Acompañan al módulo
Tres herramientas en el mismo paquete.
Un informe nuevo no se vuelve un proyecto. No hacemos desarrollos a medida para un cliente, pero analizamos cada pedido: cuando la necesidad sirve al conjunto, el informe entra en el producto y llega a todos en la actualización siguiente.
Generador de informes
Va incluido en el paquete, no se vende aparte. Sirve para quien quiere armar su propio informe fuera del navegador.
La plataforma de desarrollo
Sostiene la comunicación del agente en topologías segmentadas y permite extender el producto.
Panel de operación
El estado del parque en una sola pantalla, con lo que se salió de lo esperado en primer lugar. Más de 600 informes listos, que cubren todos los módulos.
Quién opera así
Investigación con evidencia preservada.
“Creamos una política de seguridad enteramente basada en Tz0.”
Traducido del portugués
Eligió Trauma Zer0 entre trece competidores del segmento, tras una prueba de concepto con cinco finalistas.
Otros módulos
Antes de encenderlo, defina la regla. Nosotros ayudamos con las dos cosas.
Una conversación técnica de 30 minutos: usted describe el escenario de riesgo y nosotros señalamos qué recolecta Forensics y qué política tiene que existir antes.