Casi todo plan de respuesta a incidentes empieza a contar el tiempo en la alerta.
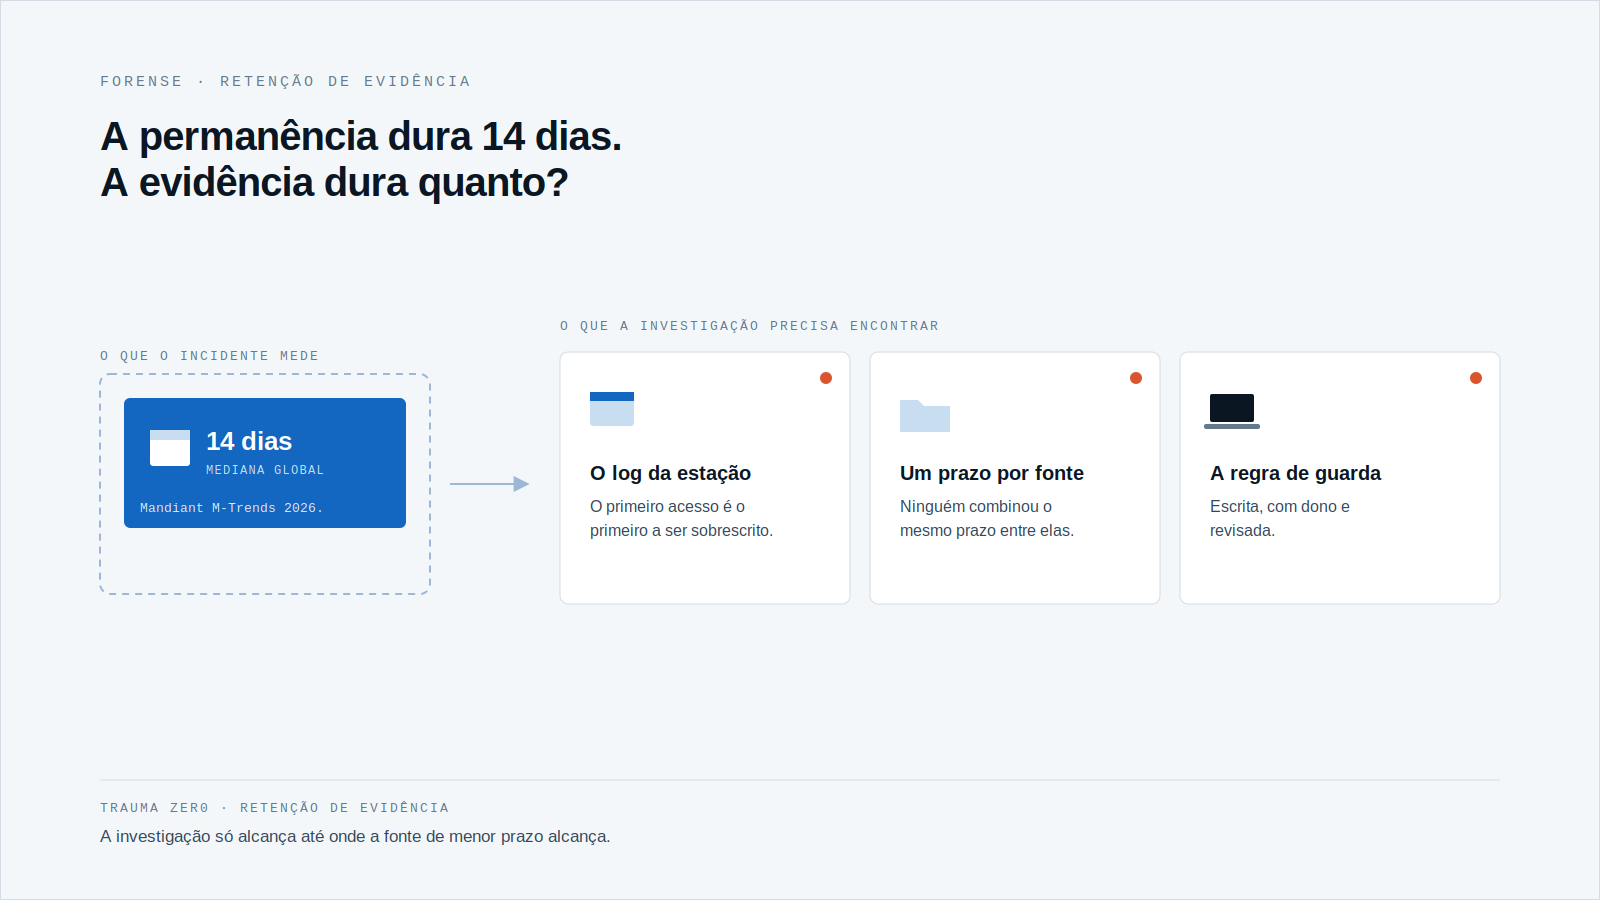
El atacante empezó antes. Según la mediana global del M-Trends 2026, de Mandiant, son 14 días de permanencia dentro del entorno.
Eso cambia la pregunta que pesa. En lugar de «¿en cuánto tiempo lo detectamos?», la investigación preguntará: ¿qué tenemos todavía guardado de hace dos semanas?
Lo que dicen los 14 días, y lo que no dicen
El M-Trends 2026 se basa en las investigaciones que Mandiant condujo en 2025. La mediana global de permanencia subió a 14 días, frente a 11 días en el período anterior.
Mediana significa que la mitad de los casos duró más. En los incidentes de espionaje cibernético y de trabajadores de TI norcoreanos, la mediana fue de 122 días.
En el mismo informe, en el 52% de las investigaciones de 2025 la propia organización detectó primero la actividad maliciosa, frente al 43% en 2024. Fuente: Google Cloud / Mandiant, M-Trends 2026.
Dos salvedades. El dato es global y proviene de casos atendidos por Mandiant, no de un retrato de un parque concreto. Sirve como regla, no como pronóstico para su red.
Piense en lo que cabe en 14 días: dos fines de semana, quizá un feriado, varios cambios de turno. Es tiempo suficiente para que el intruso mapee la red, encuentre una cuenta con más privilegios y vuelva sin apuro.
También es tiempo suficiente para que el log más antiguo se sobrescriba. El primer acceso, justamente el registro que explica la entrada, es el primero en salir del disco.
La retención es una decisión que casi nadie tomó
El plazo de guarda suele ser el valor por defecto de cada herramienta, definido en la instalación y nunca revisado.
Cada fuente tiene el suyo: el log del sistema, la consola de seguridad, el proxy, la base de inventario. Nadie acordó un plazo entre ellas.
Cuando aparece el incidente, la línea de tiempo solo llega hasta donde alcanza la fuente de menor plazo. Lo demás es suposición.
La alerta marca el día en que alguien se dio cuenta. La investigación necesita el día en que todo empezó.
La prueba es simple: elija un equipo e intente decir qué se ejecutó en él hace 21 días. Si la respuesta depende de «veamos si todavía existe», ya conoce su plazo real.
Haga el relevamiento en una planilla simple, con una fila por fuente: qué registra, cuánto tiempo lo guarda, dónde lo guarda y quién puede borrarlo. En una tarde aparece la brecha entre las fuentes.
Lo que importa es el menor plazo de la cadena, no el mayor. Una fuente con un año de historial no compensa a otra que guarda tres días, si es la segunda la que muestra qué se ejecutó en el equipo.
Es la misma brecha detrás de un ransomware en el que pagar el rescate no explica qué pasó en el equipo: sin registro de la estación, la causa queda abierta.
Guardar más tiempo también tiene costo y reglas
La evidencia de un equipo incluye datos personales: navegación, archivos, conversaciones. La LGPD brasileña (art. 6) pide que el tratamiento se limite a lo necesario para su finalidad. Guardarlo todo, para siempre, no es la respuesta.
La salida es decidir por escrito: cuánto tiempo se guarda cada tipo de registro, por qué y quién puede abrirlo. Lo deciden TI, el área jurídica y el encargado de datos, juntos.
En bancos, industria, salud y gobierno, el servidor donde queda la evidencia pasa a ser un activo sensible. Y, cuando hay datos personales, la comunicación a la ANPD brasileña tiene un plazo de tres días hábiles, que exige evidencia ya organizada.
Tres preguntas para hacer esta semana
- ¿Cuál es el plazo real de cada fuente de evidencia de los equipos y quién lo definió?
- ¿Ese plazo cubre 14 días con holgura? ¿Y un caso largo, de meses?
- Si la cuenta de un equipo se compromete, ¿el registro de esa máquina sigue intacto?
Quien responde las tres con un número y un nombre tiene política. Quien responde «depende» tiene la configuración de fábrica.
Hay una tensión aquí. Cubrir 122 días de todo, en todos los equipos, es caro y probablemente desproporcionado frente a la finalidad.
Una salida es trabajar en capas: un registro liviano guardado por más tiempo y una recolección detallada, activada por política y por caso, cuando hay motivo para investigar. El plazo de cada capa se escribe y se revisa.
Cómo trata la evidencia Tz0 Forensics
Tz0 Forensics es el módulo de investigación digital de Trauma Zer0, con recolección de evidencia en el propio equipo. Un rastreador instalable registra cambios de archivos, navegación, uso de recursos y conversaciones de mensajería.
También reconstruye archivos borrados e identifica quién creó, modificó o eliminó carpetas. La investigación se hace en el navegador, con búsqueda por término y línea de tiempo de sesiones.
La evidencia queda guardada en el servidor de la empresa y se preserva hasta la exportación, que sirve para un proceso judicial o una investigación interna. El flujo es autorizar, recolectar, preservar, analizar y exportar, con la recolección definida por política y por caso.
La página del módulo pide una regla de uso escrita antes de activarlo. No informa un plazo de retención: ese plazo es decisión de su política, y conviene confirmar con el equipo de Trauma Zer0 cómo se configura. El módulo tampoco sustituye al encargado de datos ni al área jurídica.
Como la evidencia queda en el servidor de la empresa, el espacio en disco y la política de guarda son de la propia empresa. Es una ventaja para quien debe definir el plazo, y también una responsabilidad: quien dimensiona el servidor dimensiona la ventana de investigación.
¿Qué podría probar sobre una intrusión de hace dos semanas?
Si alguien entró en su red hace dos semanas, ¿qué puede mostrar hoy? Responda con un resultado que pueda producir, no con una impresión.
Si quiere ver cómo queda esto en un parque como el suyo, solicite una evaluación de Trauma Zer0.