Quase todo plano de resposta a incidente começa a contar o tempo no alerta.
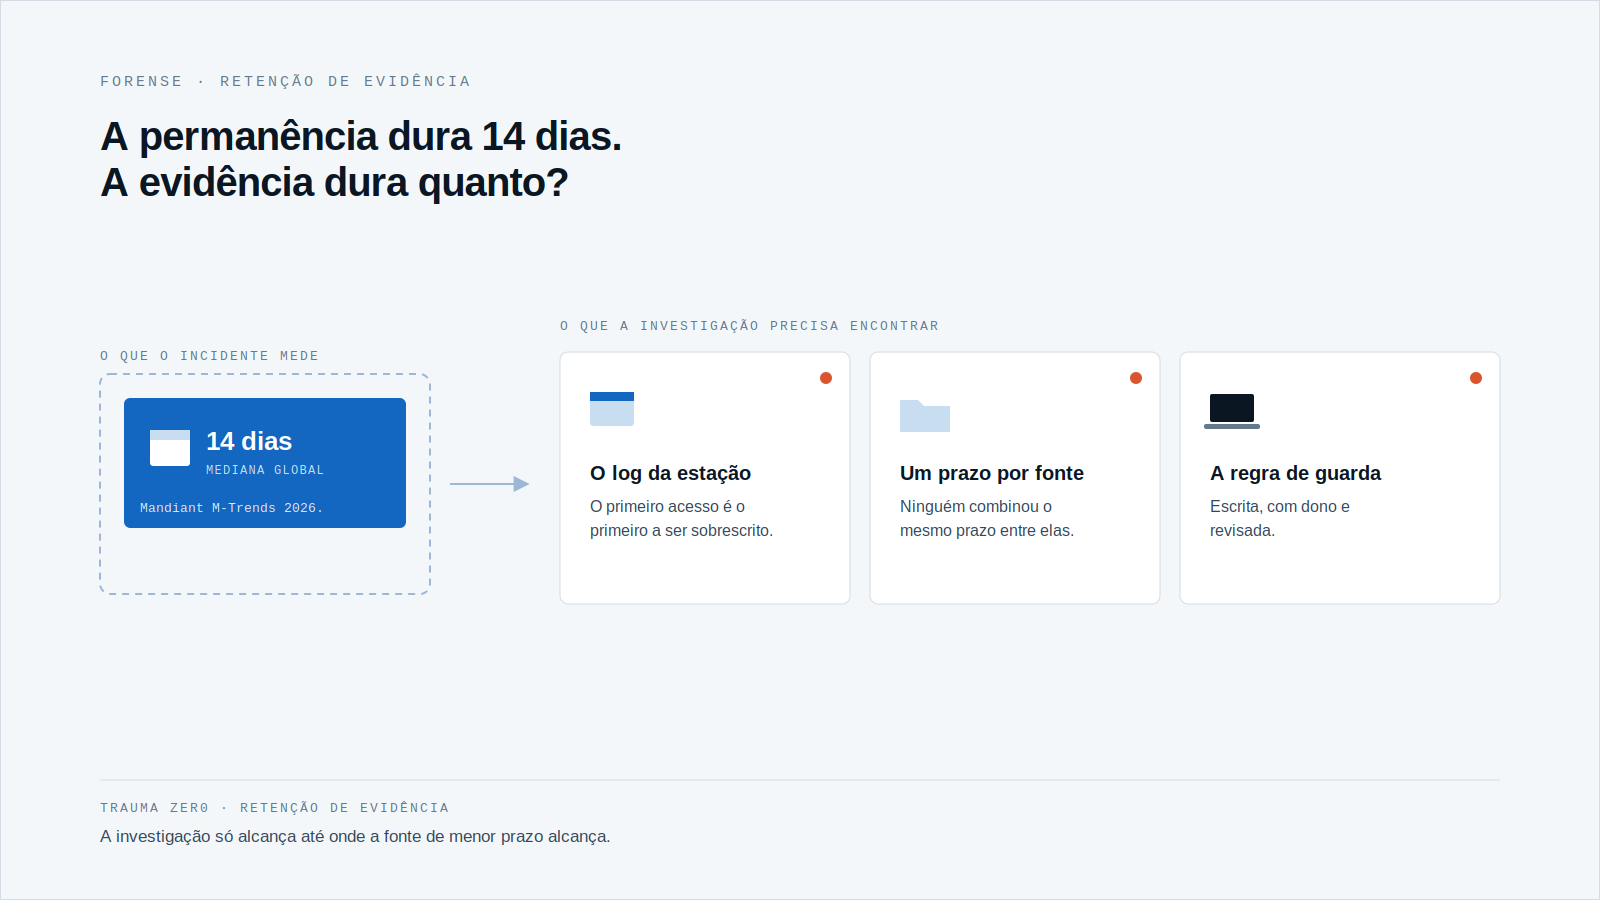
O invasor começou antes. Pela mediana global do M-Trends 2026, da Mandiant, são 14 dias de permanência dentro do ambiente.
Isso troca a pergunta que pesa. Em vez de “em quanto tempo detectamos?”, a investigação vai perguntar: o que ainda temos guardado de duas semanas atrás?
O que os 14 dias dizem, e o que não dizem
O M-Trends 2026 se baseia nas investigações que a Mandiant conduziu em 2025. A mediana global de permanência subiu para 14 dias, contra 11 dias no período anterior.
Mediana quer dizer que metade dos casos passou desse prazo. Nos incidentes de espionagem cibernética e de trabalhadores de TI norte-coreanos, a mediana foi de 122 dias.
No mesmo relatório, em 52% das investigações de 2025 a própria empresa percebeu a atividade maliciosa primeiro, contra 43% em 2024. Fonte: Google Cloud / Mandiant, M-Trends 2026.
Duas ressalvas. O dado é global e vem de casos atendidos pela Mandiant, não de um retrato do parque brasileiro. Serve como régua, não como previsão para a sua rede.
Pense no que cabem em 14 dias: dois fins de semana, talvez um feriado, várias trocas de turno. É tempo suficiente para o invasor mapear a rede, achar uma conta com mais privilégio e voltar sem pressa.
Também é tempo suficiente para o log mais antigo ser sobrescrito. O primeiro acesso, justamente o registro que explica a entrada, é o primeiro a sair do disco.
Retenção é uma decisão que quase ninguém tomou
O prazo de guarda costuma ser o padrão de cada ferramenta, definido na instalação e nunca mais revisto.
Cada fonte tem o seu: o log do sistema, o console de segurança, o proxy, a base de inventário. Ninguém combinou um prazo entre elas.
Quando o incidente aparece, a linha do tempo só vai até onde alcança a fonte de menor prazo. O resto vira suposição.
O alerta marca o dia em que alguém percebeu. A investigação precisa do dia em que tudo começou.
O teste é simples: escolha uma estação e tente dizer o que rodou nela há 21 dias. Se a resposta depender de “vamos ver se ainda existe”, você já tem o seu prazo real.
Faça o levantamento numa planilha simples, com uma linha por fonte: o que registra, por quanto tempo guarda, onde guarda e quem consegue apagar. Em uma tarde, a lacuna entre as fontes aparece.
O que importa é o menor prazo da cadeia, não o maior. Uma fonte com um ano de histórico não compensa outra que guarda três dias, se é a segunda que mostra o que rodou na estação.
É o mesmo problema de um ransomware em que o resgate não explica o que houve na máquina: sem registro da estação, a causa fica em aberto.
Guardar mais tempo também tem custo e tem regra
Evidência de estação inclui dado pessoal: navegação, arquivos, conversas. A LGPD, no art. 6º, pede que o tratamento se limite ao necessário para a finalidade. Guardar tudo, para sempre, não é a resposta.
A saída é decidir por escrito: quanto tempo se guarda cada tipo de registro, por quê, e quem pode abrir. A decisão é de TI, jurídico e encarregado, juntos.
Em bancos, indústria, saúde e governo, o servidor onde a evidência fica passa a ser ele mesmo um ativo sensível. E, em caso de dado pessoal, a comunicação à ANPD tem prazo de três dias úteis, o que pede evidência já organizada.
Três perguntas para fazer ainda esta semana
- Qual é o prazo real de cada fonte de evidência das estações, e quem o definiu?
- Esse prazo cobre 14 dias com folga? E um caso longo, de meses?
- Se a conta de uma estação for comprometida, o registro daquela estação continua inteiro?
Quem responde as três com um número e um nome tem política. Quem responde “depende” tem padrão de fábrica.
Existe uma tensão aqui. Cobrir 122 dias de tudo, em todas as estações, é caro e provavelmente desproporcional à finalidade.
Uma saída é trabalhar em camadas: um registro leve guardado por mais tempo e uma coleta detalhada, ligada por política e por caso, quando há motivo para investigar. O prazo de cada camada é escrito e revisado.
Como o Tz0 Forensics trata a evidência
O Tz0 Forensics é o módulo de investigação digital do Trauma Zer0, com coleta de evidência na própria estação. Um rastreio instalável registra alteração de arquivo, navegação, uso de recursos e conversas em mensageiro.
Ele também reconstrói arquivos apagados e identifica quem criou, alterou ou removeu pastas. A investigação é feita no navegador, com busca por termo e linha do tempo de sessões.
A evidência fica guardada no servidor da empresa e é preservada até a exportação, que serve a processo judicial ou a apuração interna. O fluxo é autorizar, coletar, preservar, analisar e exportar, com a coleta definida por política e por caso.
A página do módulo pede uma regra de uso escrita antes de ligá-lo. Ela não informa um prazo de retenção: esse prazo é decisão da sua política, e vale confirmar com a equipe do Trauma Zer0 como ele é configurado. O módulo também não substitui o encarregado nem o jurídico.
Como a evidência fica no servidor da empresa, o espaço em disco e a política de guarda são da própria empresa. É uma vantagem para quem precisa decidir o prazo, e também uma responsabilidade: quem dimensiona o servidor dimensiona a janela de investigação.
O que você provaria sobre uma invasão de duas semanas atrás?
Se alguém entrou na sua rede há duas semanas, o que você consegue mostrar hoje? Responda com um resultado que produz, não com uma impressão.
Se quiser ver como isso fica num parque como o seu, peça uma avaliação do Trauma Zer0.