El proveedor de software envía la carta de auditoría. El plazo para responder es corto y la pregunta es directa: cuántas instalaciones tiene la empresa y cuántas licencias compró.
Quien opera miles de estaciones sabe lo que cuesta responder eso a las apuradas. La respuesta sale de una planilla, de la memoria y de un correo viejo.
Y el problema rara vez es la cuenta en sí. Es que nadie sabe, con fecha y fuente, qué hay instalado hoy.
Lo que muestran las encuestas sobre auditorías
El informe State of ITAM 2026, de Flexera, publicado en junio de 2026 con más de 500 profesionales de gestión de activos de TI, registra que el 48% de las organizaciones fue auditado en el último año.
El mismo estudio muestra que el 44% gastó más de US$ 1 millón en auditorías en los últimos tres años.
Y solo el 36% dice tener visibilidad completa de su parque de TI. Según Flexera, el dato cayó desde el 43% de 2025.
Son números de una encuesta global, no del mercado latinoamericano. Pero el mecanismo es el mismo en todas partes: quien no ve lo que tiene negocia la auditoría en desventaja.
La visibilidad viene antes que el cumplimiento
Una auditoría de licencias es, en el fondo, una pregunta sobre inventario. El proveedor tiene su contrato. Usted necesita tener su propia imagen del parque.
Si esa imagen es un relevamiento de hace seis meses, ya está equivocada. La sucursal instaló un programa, el sector heredó tres notebooks, el equipo que salió de uso conservó el software en el disco.
En una auditoría, lo que no se puede probar suele contarse en contra.
Por eso el trabajo empieza antes de la carta, en el día a día, con recolección continua y no con un esfuerzo puntual.
En la práctica, eso significa tres cosas: saber qué hay instalado en cada estación, saber qué se usó y por cuánto tiempo, y guardar esos registros en un lugar que la propia empresa controla. Sin las tres, la respuesta al proveedor se vuelve una estimación.
El error corre en dos sentidos
Licencia usada y no paga
Es el riesgo que todos conocen: más instalaciones que derechos comprados. El proveedor cobra la diferencia, a su precio.
Licencia paga y no usada
Es el error silencioso. Cada año la empresa renueva programas que nadie abre. Nadie reclama, porque nadie lo ve.
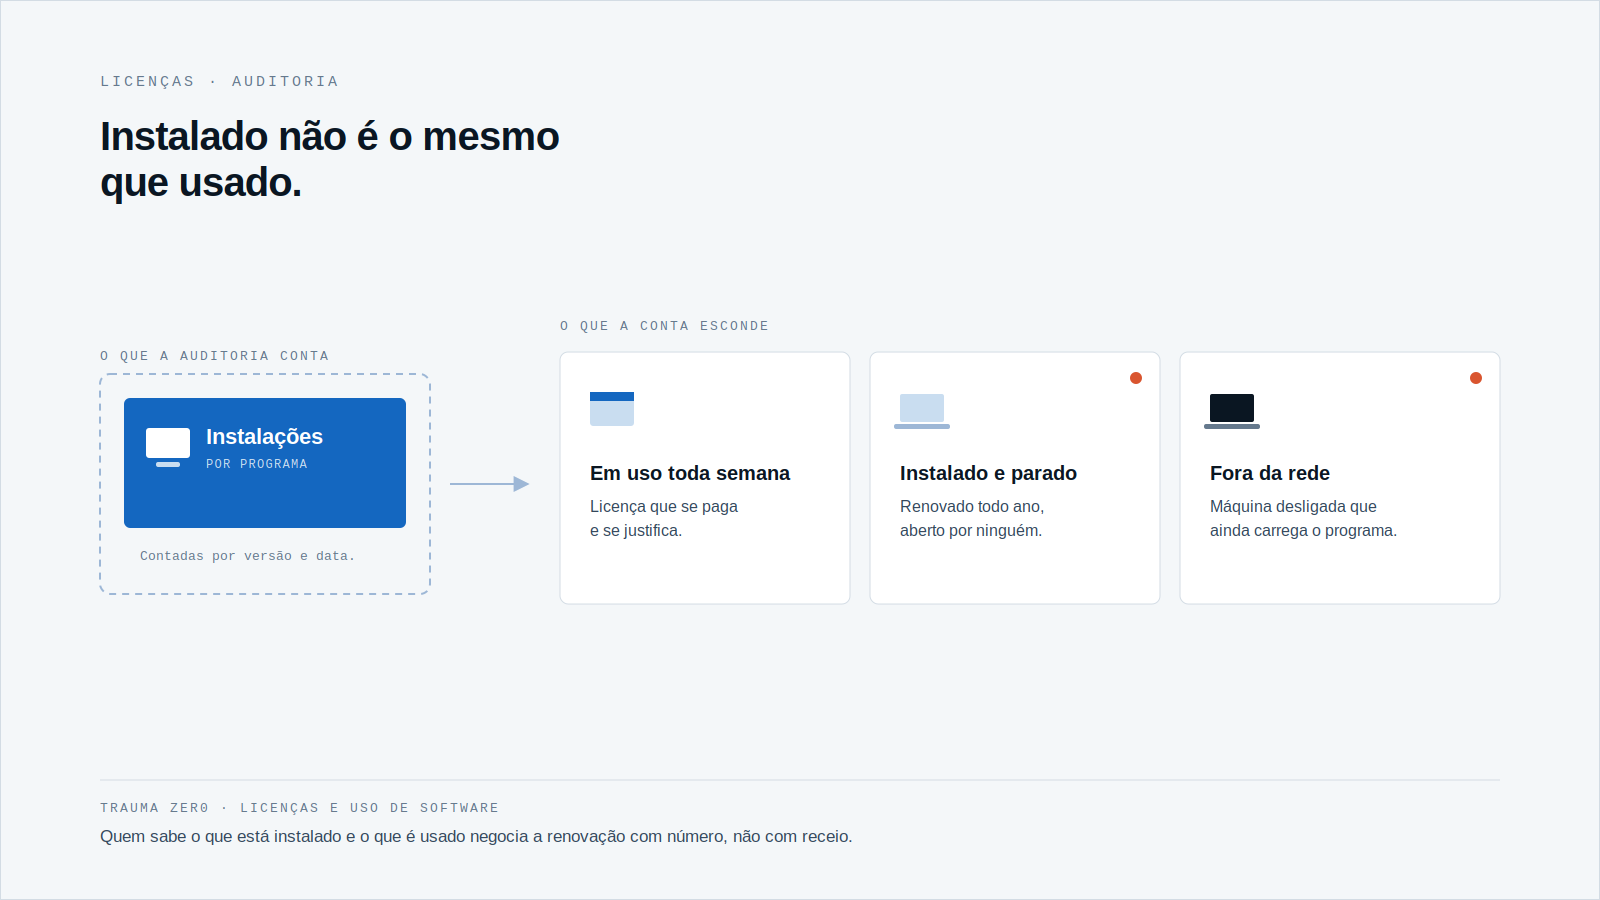
Los dos errores tienen la misma causa. Quien solo cuenta instalaciones no sabe si el programa se usa, y quien solo mira el contrato no sabe qué hay instalado.
Qué responder cuando llega la carta
Antes de cualquier negociación, el equipo de TI necesita poder responder cinco preguntas, por programa:
- ¿En cuántos equipos está instalado hoy, y en qué versión?
- ¿Cuántas licencias compró la empresa, y dónde está el comprobante?
- ¿En cuántos de esos equipos se usó realmente en los últimos meses?
- ¿Qué equipos están apagados o fuera de la red, pero conservan el programa?
- ¿Qué renovación vence primero, y qué se puede devolver antes?
La tercera pregunta es la que casi nadie responde. Instalado no es lo mismo que usado, y la diferencia es dinero.
Por qué la planilla no alcanza
La planilla de licencias nace correcta y envejece rápido. Cada instalación nueva, cada equipo reemplazado y cada programa removido la alejan un poco más de la realidad.
En un parque grande y segmentado, el desvío se acumula en los extremos: sucursales, plantas, unidades que rara vez entran en el relevamiento manual.
Hay además una diferencia de ritmo. El contrato cambia una vez al año, en la renovación. El parque cambia todos los días. Compararlos exige una imagen que se actualice sola, al ritmo del parque.
Y la imagen debe guardar historial. Una auditoría mira un período, no un instante, y la pregunta "¿este programa se usó alguna vez aquí?" solo tiene respuesta si el uso se registró cuando ocurrió.
Cómo trata Trauma Zer0 la licencia
Tz0 Metering mide cuánto tiempo se usa realmente cada programa en cada equipo, en tiempo real y con historial. La página del módulo describe la identificación de licencias pagas y no utilizadas antes de la renovación, que es el momento en que devolverlas todavía importa.
El módulo mide el uso de recursos, no el comportamiento individual: no usa cámara ni capturas de pantalla. Se opera desde el Dashboard.
El otro lado viene de Tz0 Inventory, que registra cada programa instalado, con versión, fecha y origen, y compara lo instalado con lo comprado. También genera informes para auditorías de software.
Ambos trabajan con datos dentro de la red de la empresa: quedan en el servidor del cliente, no en un servicio de terceros. En bancos, salud y gobierno, eso suele acortar la conversación sobre qué puede salir de la red.
Ningún módulo negocia con el proveedor por usted. Lo que hacen es entregar la imagen que la negociación exige.
Empiece por la renovación más cercana
No hace falta resolver todo el parque de una vez. Elija el contrato que vence primero y responda las cinco preguntas solo para ese.
Si la respuesta a la tercera pregunta es "no lo sé", ese es el punto de partida. Quien sabe cuánto se usa cada programa negocia la renovación con números, no con temor.
Si quiere ver cómo queda con su parque, dentro de su red, pida una evaluación en traumazero.com/es/evaluacion.
Para seguir, lea cómo el ESU de Windows 10 obliga a decidir equipo por equipo, que sigue la misma lógica de costo por estación.