Em agosto de 2026 o Brasil apareceu em sexto lugar no ranking mundial de reivindicações de ransomware — 23 casos assumidos por grupos criminosos no mês, empatado com o México, segundo o monitoramento da ThreatVectr sobre dados do Ransomware.live.
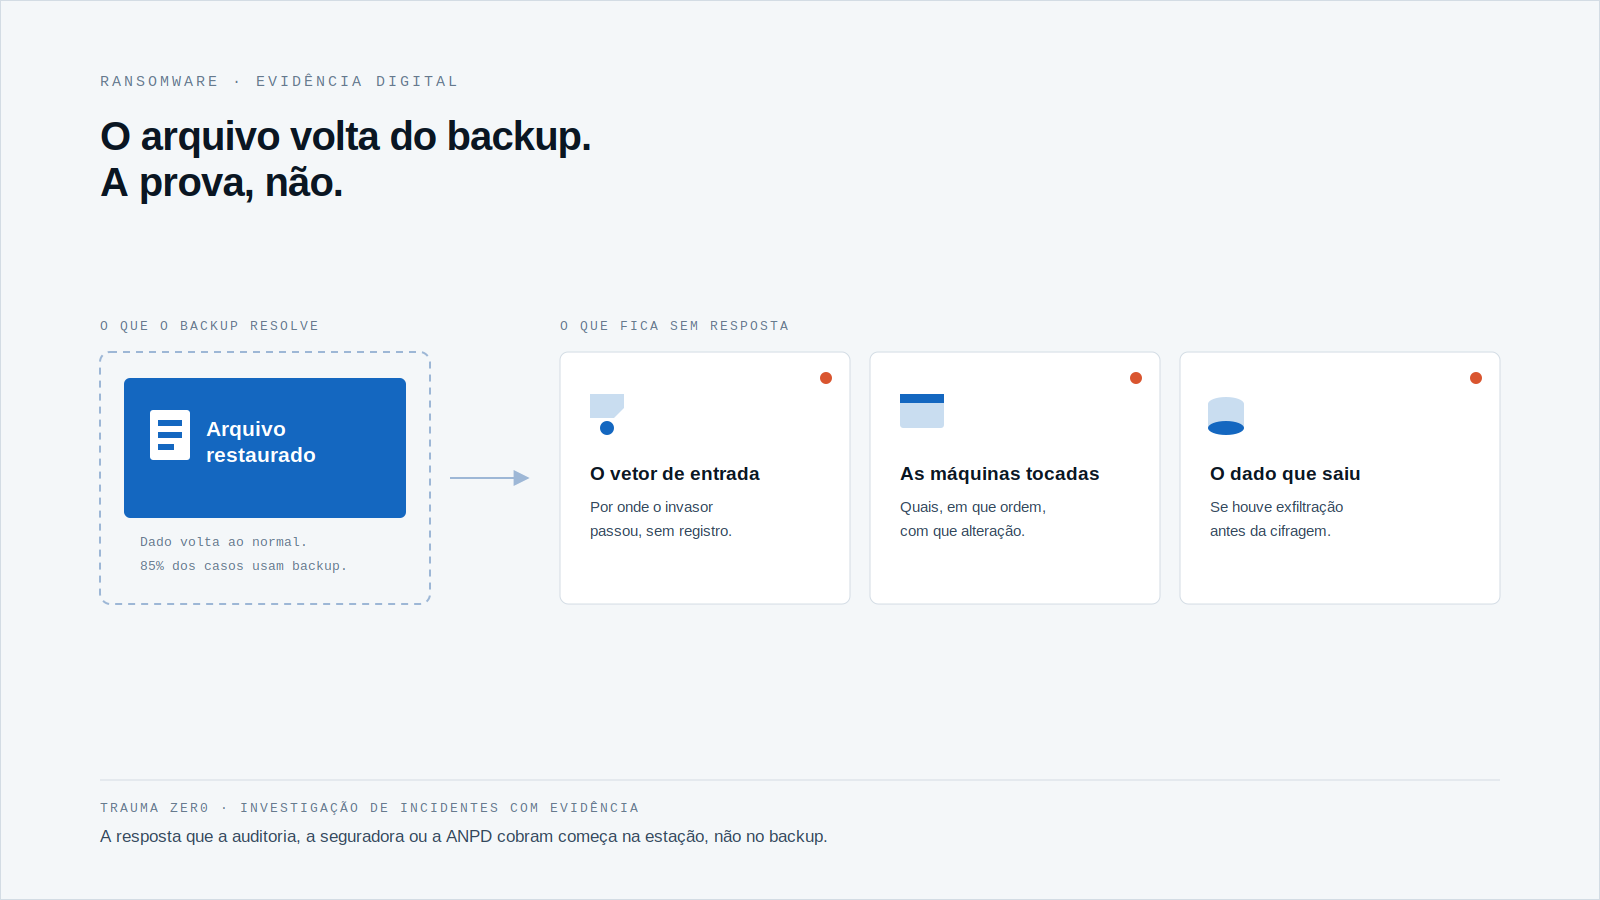
A maioria das empresas atingidas recupera os arquivos. O Sophos Ransomware Report 2026, feito com líderes de TI e segurança de empresas brasileiras atacadas no último ano, mostra que 85% delas usaram backup para restaurar dados criptografados — mais que os 73% registrados em 2025.
O arquivo volta. A pergunta que fica é outra: o que aconteceu, exatamente, em cada máquina, entre a entrada do invasor e o backup entrar em ação?
Essa pergunta não desaparece com o resgate pago. Auditoria interna, seguradora e, quando há dado pessoal envolvido, a ANPD, fazem ela mais cedo ou mais tarde.
E quem não tem resposta pronta costuma descobrir isso no pior momento: no meio de uma perícia, de uma negociação de apólice ou de um pedido formal de esclarecimento.
Um ataque que cresceu, não que sumiu
Entre janeiro e 9 de agosto de 2026, empresas brasileiras somaram 123 ataques de ransomware reivindicados, contra 148 no ano inteiro de 2025. No ritmo atual, 2026 fecha bem acima do ano anterior. Ransomware entrou de vez na lista dos problemas de TI que levam à perda de dados mais caros de reverter no país.
No mundo, foram 1.070 organizações reivindicadas só em agosto de 2026, alta de cerca de 10% sobre julho — o dado é da ThreatVectr. Não é um pico isolado. É um patamar novo.
Para quem opera um parque grande, o número que importa não é a posição no ranking. É a chance, cada vez maior, de que a próxima linha dessa estatística tenha o nome da própria empresa.
O backup resolve o arquivo. Não resolve a pergunta.
O pedido de resgate mediano no Brasil subiu 63% em um ano: de US$ 392,5 mil em 2025 para US$ 640 mil em 2026, segundo a Sophos. Em 56% dos ataques, os dados chegaram a ser criptografados.
Pagar ou restaurar do backup devolve o arquivo. Não devolve a reconstrução do que aconteceu em cada estação tocada.
O que o backup não devolve
- Por onde o invasor entrou — e se a porta continua aberta.
- Quais máquinas tiveram arquivo alterado, copiado ou apagado, e em que ordem.
- Se houve dado exfiltrado antes da criptografia, e qual.
- Qual credencial foi usada, por quem, e quando.
A resposta precisa valer como prova, não como suspeita.
Sem essas respostas, o processo interno fecha com uma suspeita. É o que sobra quando a única evidência guardada é o arquivo recuperado.
A seguradora pede a mesma reconstrução antes de liberar a cobertura. E se algum dos arquivos tocados tinha dado pessoal, a exigência não é diferente: mostrar o que foi acessado, quando, e por quem — com registro, não com estimativa.
A porta de entrada continua sendo a mais simples
E-mail malicioso segue como a causa técnica mais comum de ransomware no Brasil, presente em 37% dos ataques, segundo a Sophos. Vulnerabilidade explorada caiu de 44% para 24% no mesmo período; phishing responde por outros 18%.
Boa parte do acesso indevido que vem depois passa por brechas banais — como pastas de rede esquecidas e abertas para o setor inteiro. Prevenção reduz a chance de entrada. Não substitui saber o que aconteceu quando a entrada acontece mesmo assim.
Treinar a equipe contra phishing ajuda. Corrigir vulnerabilidade conhecida ajuda mais ainda. Mas nenhuma das duas coisas garante que a próxima tentativa vai falhar — e é para esse cenário que a reconstrução precisa estar pronta com antecedência, não improvisada depois.
Como o Tz0 Forensics reconstrói o que aconteceu
O Tz0 Forensics instala um rastreio na estação que registra ação — alteração de arquivo, navegação, uso de recurso, conversa em mensageiro — e reconstrói arquivo apagado, identificando quem alterou, criou ou removeu cada pasta.
Durante o uso de ferramenta financeira, contábil ou de acesso remoto, grava a sessão segundo a segundo. Um alerta programável dispara durante evento suspeito, com captura de tela, vídeo e áudio anexados como evidência. Há também reconstrução nativa de senha em mais de 300 mecanismos — navegador, FTP e cliente de e-mail.
A investigação segue cinco etapas: autorizar, com escopo definido; coletar, silenciosamente; preservar, no servidor; analisar; e exportar como pacote de prova para o processo — interno, da seguradora ou regulatório.
O console web busca por termo-chave: uma pesquisa por “pagamento”, por exemplo, retorna os registros com máquina, pessoa, programa e janela envolvidos. É a diferença entre dizer “algo aconteceu naquela estação” e apontar exatamente o quê, com quem e quando.
Se o incidente acontecer hoje, a resposta já está pronta?
O resgate pago, ou o backup restaurado, encerram o problema operacional. Não encerram a pergunta que a auditoria, a seguradora ou a ANPD vão fazer sobre cada máquina tocada.
Quem já sabe reconstruir o que aconteceu responde essa pergunta com prova. Quem não sabe, responde com suspeita — ou não responde.
Isso não se resolve depois do incidente. O rastreio precisa estar instalado, a coleta silenciosa precisa estar ativa e a cadeia de custódia precisa existir antes de qualquer alerta soar — senão o dado vai faltar justamente na hora em que mais importa. Peça uma avaliação do Trauma Zer0 e veja o que fica registrado no seu parque hoje.