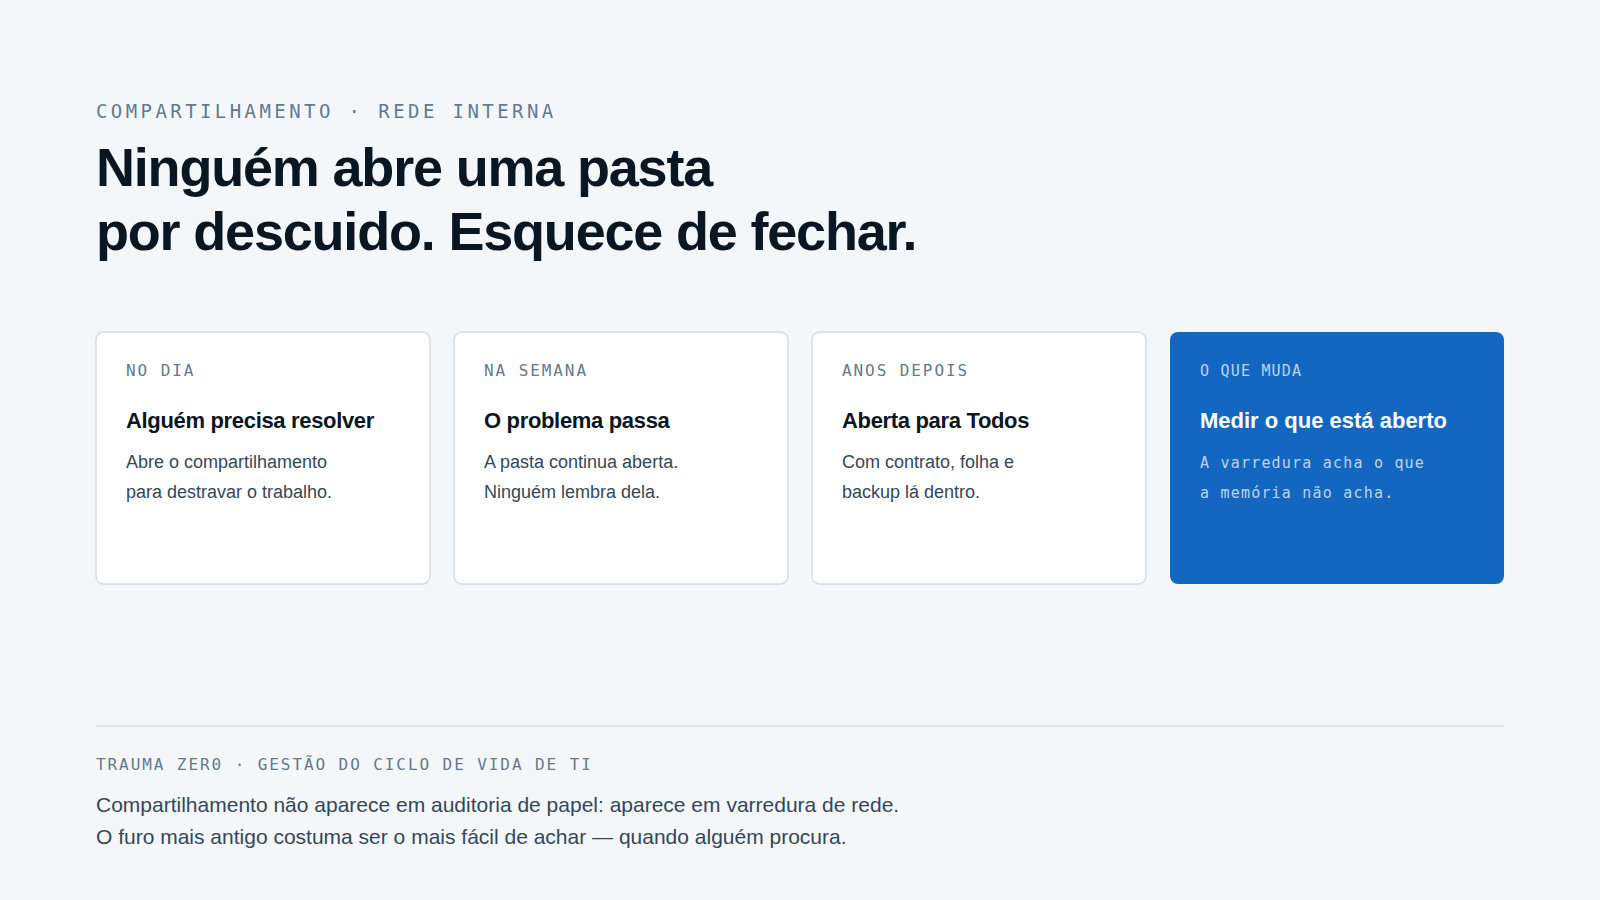
Quando se fala em proteger a rede da empresa, a conversa vai direto para firewall, segmentação e VPN. Tudo isso importa. Mas o furo que mais aparece em parque real não está na borda: está dentro, em compartilhamentos de arquivo que foram criados para uma finalidade temporária e nunca revisados.
Como eles nascem
A origem é sempre razoável. Uma migração que precisava copiar arquivos entre duas máquinas. Um backup improvisado antes de formatar uma estação. Uma pasta liberada para um estagiário entregar um trabalho. Um diretório aberto para o escritório de contabilidade pegar os documentos do mês.
Todas essas foram decisões corretas no momento. O problema é que a tarefa termina e o compartilhamento não. Ele sobrevive à migração, ao estagiário, ao contador e, frequentemente, à pessoa que o criou.
Por que não são detectados
Compartilhamento aberto não gera erro, não gera alerta e não aparece em teste de firewall — a comunicação é interna e legítima aos olhos da rede. Também não aparece em varredura pontual se a máquina estava desligada na hora. E quase nunca aparece em auditoria manual, porque mapear o parque inteiro à mão é inviável em qualquer empresa com mais de algumas dezenas de estações.
O resultado é um conjunto de portas abertas que só é descoberto por quem sai procurando. A questão é se quem sai procurando primeiro é a sua equipe.
O que precisa ser levantado
Uma varredura útil de compartilhamento responde quatro coisas para cada pasta:
- o caminho completo e em qual máquina ela está;
- o tipo de acesso concedido — leitura, escrita, controle total;
- quem alcança esse compartilhamento, incluindo o caso crítico de Todos;
- se há dado sensível ali dentro, o que normalmente se deduz do próprio caminho.
Nas capturas publicadas na página do Tz0 Security esse levantamento aparece com fator de risco calculado sobre o parque e a tabela nominal de cada compartilhamento, com os que estão como Todos, Completo marcados em vermelho. São números de um parque real em operação, e não são confortáveis.
Fechar é a parte fácil
Uma vez que a lista existe, a limpeza é rápida: a maioria dos compartilhamentos não tem mais dono nem finalidade e pode simplesmente ser removida. O trabalho todo estava em enxergar.
Vale transformar isso em rotina, não em mutirão. Compartilhamento novo vai continuar aparecendo, porque a necessidade que os cria — resolver alguma coisa rápido — não vai deixar de existir. O que muda é que agora ele é encontrado em semanas, não em anos.