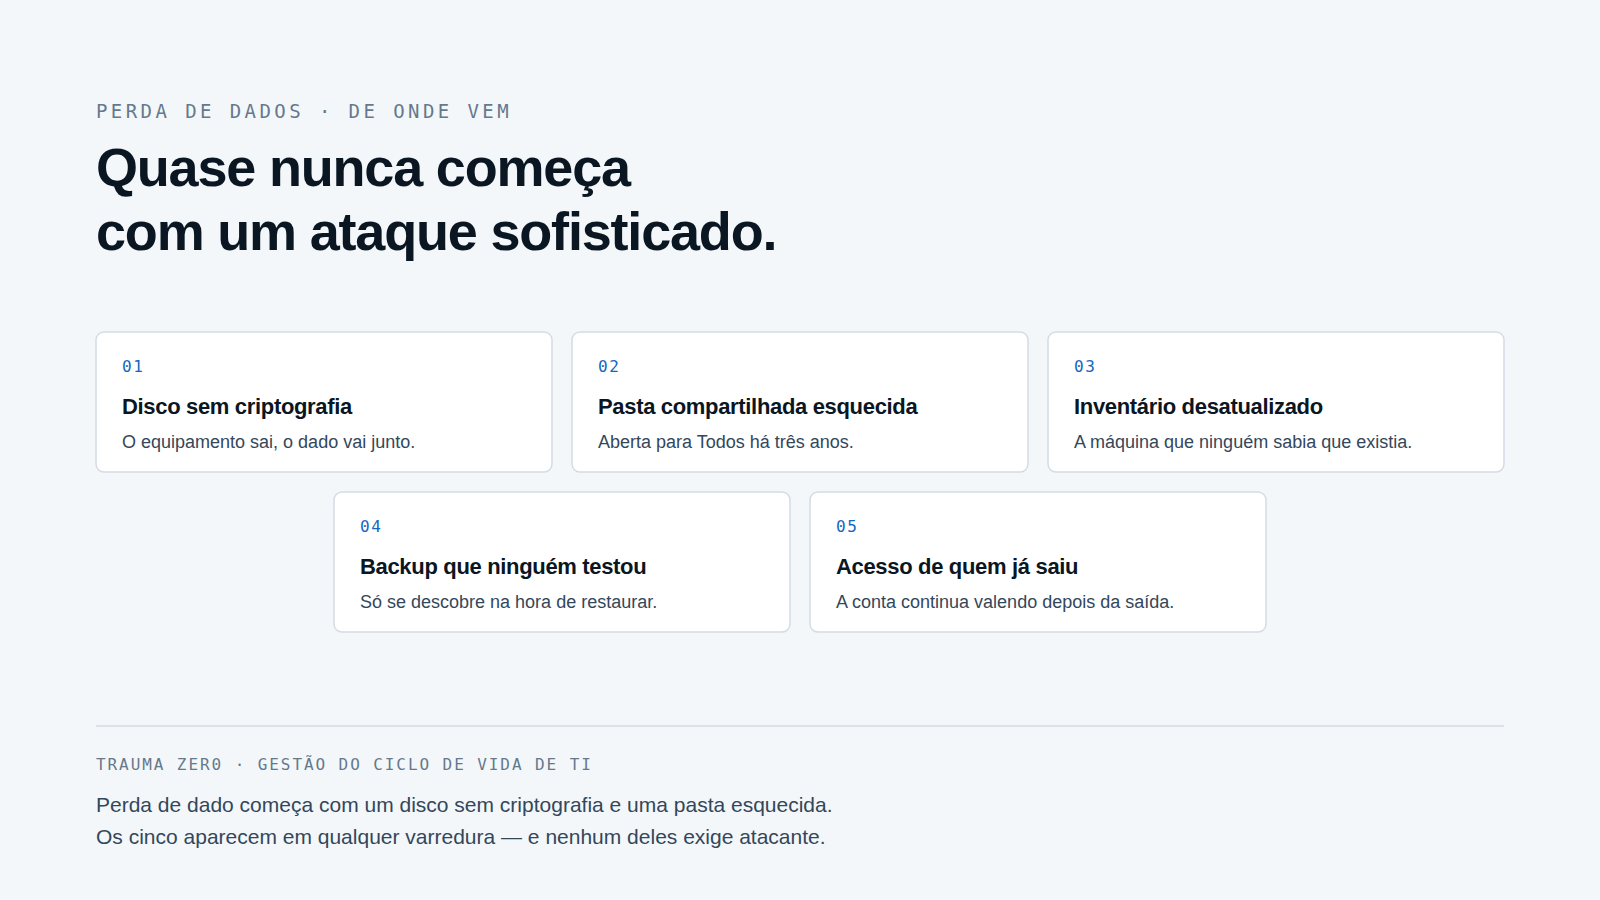
Quando uma empresa perde dado, a investigação costuma terminar em uma causa banal. Não é agradável de admitir, mas é uma boa notícia: causa banal é causa tratável. Estes são os cinco padrões que mais aparecem.
1. Ninguém sabe exatamente quantas máquinas existem
Parece trivial e não é. Máquinas de colaborador desligado, notebook que ficou com um terceiro, estação de laboratório montada para um projeto e nunca desativada. Cada uma dessas é um ponto que não recebe atualização, não recebe política e não aparece em nenhum relatório — mas continua com acesso à rede e, muitas vezes, com dado dentro.
Inventário não é burocracia de patrimônio. É a lista do que precisa ser protegido. Sem ela, todo o resto é incompleto por construção.
2. Disco sem criptografia
Notebook roubado com disco de boot descriptografado é dado em claro nas mãos de quem levou. Não há senha do Windows que resolva: basta remover o disco. A maioria das empresas tem política de criptografia; poucas sabem qual percentual do parque está de fato criptografado, quantas chaves de recuperação estão sob custódia e quantas máquinas sequer têm TPM para isso.
Quando esse número é medido pela primeira vez, ele costuma decepcionar. É um bom sinal — significa que pela primeira vez existe um número.
3. Compartilhamentos que ninguém lembra que abriu
Uma pasta aberta para uma migração. Outra criada para um estagiário. Outra ainda para o backup de alguém que saiu da empresa. Nenhuma foi aberta por descuido: todas foram abertas para resolver alguma coisa, e nenhuma foi fechada depois.
É o furo mais comum e o mais silencioso, porque não gera erro, não gera alerta e não aparece em teste de firewall. Só aparece quando alguém sai mapeando a rede — e aí a pergunta é se foi a sua equipe ou outra pessoa.
4. Atualização adiada indefinidamente
Quase toda empresa tem uma janela de manutenção. Quase nenhuma consegue cumprir com regularidade, porque atualizar significa interromper alguém. O resultado é um parque em versões diferentes, com correções de segurança pendentes há meses, e um time que não sabe exatamente quais máquinas estão atrasadas em quê.
O problema aqui não é o patch. É não saber a distância entre o que a política manda e o que as máquinas têm.
5. Nenhuma trilha do que aconteceu
Quando o dado some, a pergunta seguinte é sempre a mesma: como saiu? Sem registro de atividade, de dispositivo conectado, de arquivo transferido, a resposta é reconstruída por depoimento. Depoimento não serve para decisão trabalhista, não serve para seguro e não serve para a autoridade de proteção de dados.
Registro guardado antes do incidente é a diferença entre investigar e supor.
O que os cinco têm em comum
Nenhum deles se resolve comprando uma caixa. Todos se resolvem com visibilidade contínua do parque: saber o que existe, em que estado está, e o que aconteceu. As páginas do Tz0 Inventory, do Tz0 Security e do Tz0 Forensics mostram como cada uma dessas perguntas vira tela.