Plataforma  /  Tz0 Security

Módulo · aplicação de política

Tz0 Security

Política de segurança e DLP no endpoint

Escrever a norma de segurança é a parte fácil. A pergunta é outra: como você garante que ela está sendo cumprida em doze mil máquinas, agora, sem alguém olhando uma por uma?

Aplica a regra mesmo com a estação fora da rede · a evidência fica no seu servidor
Estação de trabalho com escudo azul acima e um pendrive isolado em pedestal separado

Porta USB

A regra vai junto com a máquina.

Não importa se o equipamento está na rede da empresa, na casa do funcionário ou na estrada: a política de dispositivos removíveis viaja com ele. Pendrive fora da lista não monta, e a tentativa fica registrada com equipamento, usuário e horário.
tz0.suaempresa.local/security/criptografia
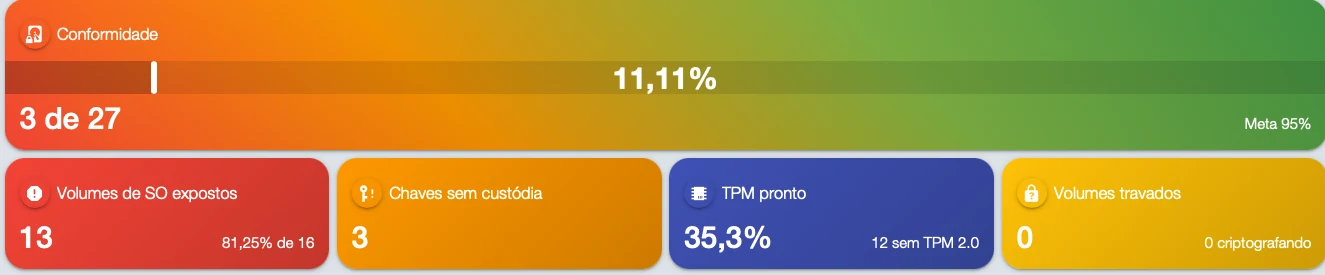
Conformidade de criptografia de disco no console do Tz0: 3 volumes de 27, 11,11% contra meta de 95%, com 13 volumes de sistema expostos e 3 chaves sem custódia
Tz0 Security · console web

Captura do console, de um parque em operação. Identificação de máquina e de pessoa trocada; números intactos.

O que o módulo faz

Sete frentes de controle, um único agente.

Tudo abaixo é configurado no console e aplicado pelo agente na estação — com ou sem conexão com o servidor no momento da tentativa.

Bloqueios e regras

Define o que pode rodar, o que pode ser instalado e o que pode sair da máquina — por grupo, por setor ou por estação.

Snapshot de hardware

Fotografa a configuração física da máquina e avisa quando uma peça é trocada, removida ou aparece do nada.

Visibilidade em tempo real

O que está acontecendo no parque agora — não o que aconteceu no último inventário da madrugada.

Rastreio de equipamento extraviado

Notebook que sumiu continua reportando: onde apareceu, com que rede, com que usuário.

Controle de horário

Define a janela em que cada grupo pode operar e registra o que foi tentado fora dela.

Firewall em camada de aplicação

A regra não é só porta e IP: é qual programa pode falar, com quem e por onde.

Integração com políticas Windows

Convive com a GPO que já existe em vez de disputar com ela — e cobre o que a GPO não alcança.

Suporte a DLP

Impede a saída indevida de dado pessoal e registra a tentativa — a base da defesa em auditoria de LGPD.

Como funciona

Da regra escrita à evidência guardada.

O ciclo completo roda dentro da sua rede. Nenhuma etapa depende de serviço externo.

01 Definir Regra criada no console, por grupo ou por setor. 02 Distribuir O agente recebe a política e a guarda local. 03 Aplicar Bloqueio acontece na estação, on-line ou não. 04 Registrar A tentativa vira evento com evidência anexada. 05 Responder Alerta, relatório e apuração. A etapa 03 não depende do servidor: a estação fora da rede continua aplicando a política e sincroniza os eventos quando volta.

Evidência

Bloquear é metade. Provar é a outra.

Em auditoria, ninguém pergunta se a política existe — pergunta o que aconteceu no dia 14, quem tentou, o que foi bloqueado e onde está o registro. Cada tentativa vira um evento com carimbo de tempo, máquina, usuário e o conteúdo que motivou a regra.

14:02:11Cópia para pendrive bloqueadaestação do setor jurídico · planilha com dados pessoais
14:02:11Evidência anexada ao eventohash do arquivo, destino e política aplicada
14:02:12Alerta enviado ao encarregadoregra de DLP · severidade alta
14:07:40Sessão remota aberta para apuraçãooperador identificado · sessão gravada
15:20:00Relatório do incidente disponívelexportável para o processo interno

Console

A política se escreve e se aplica no navegador.
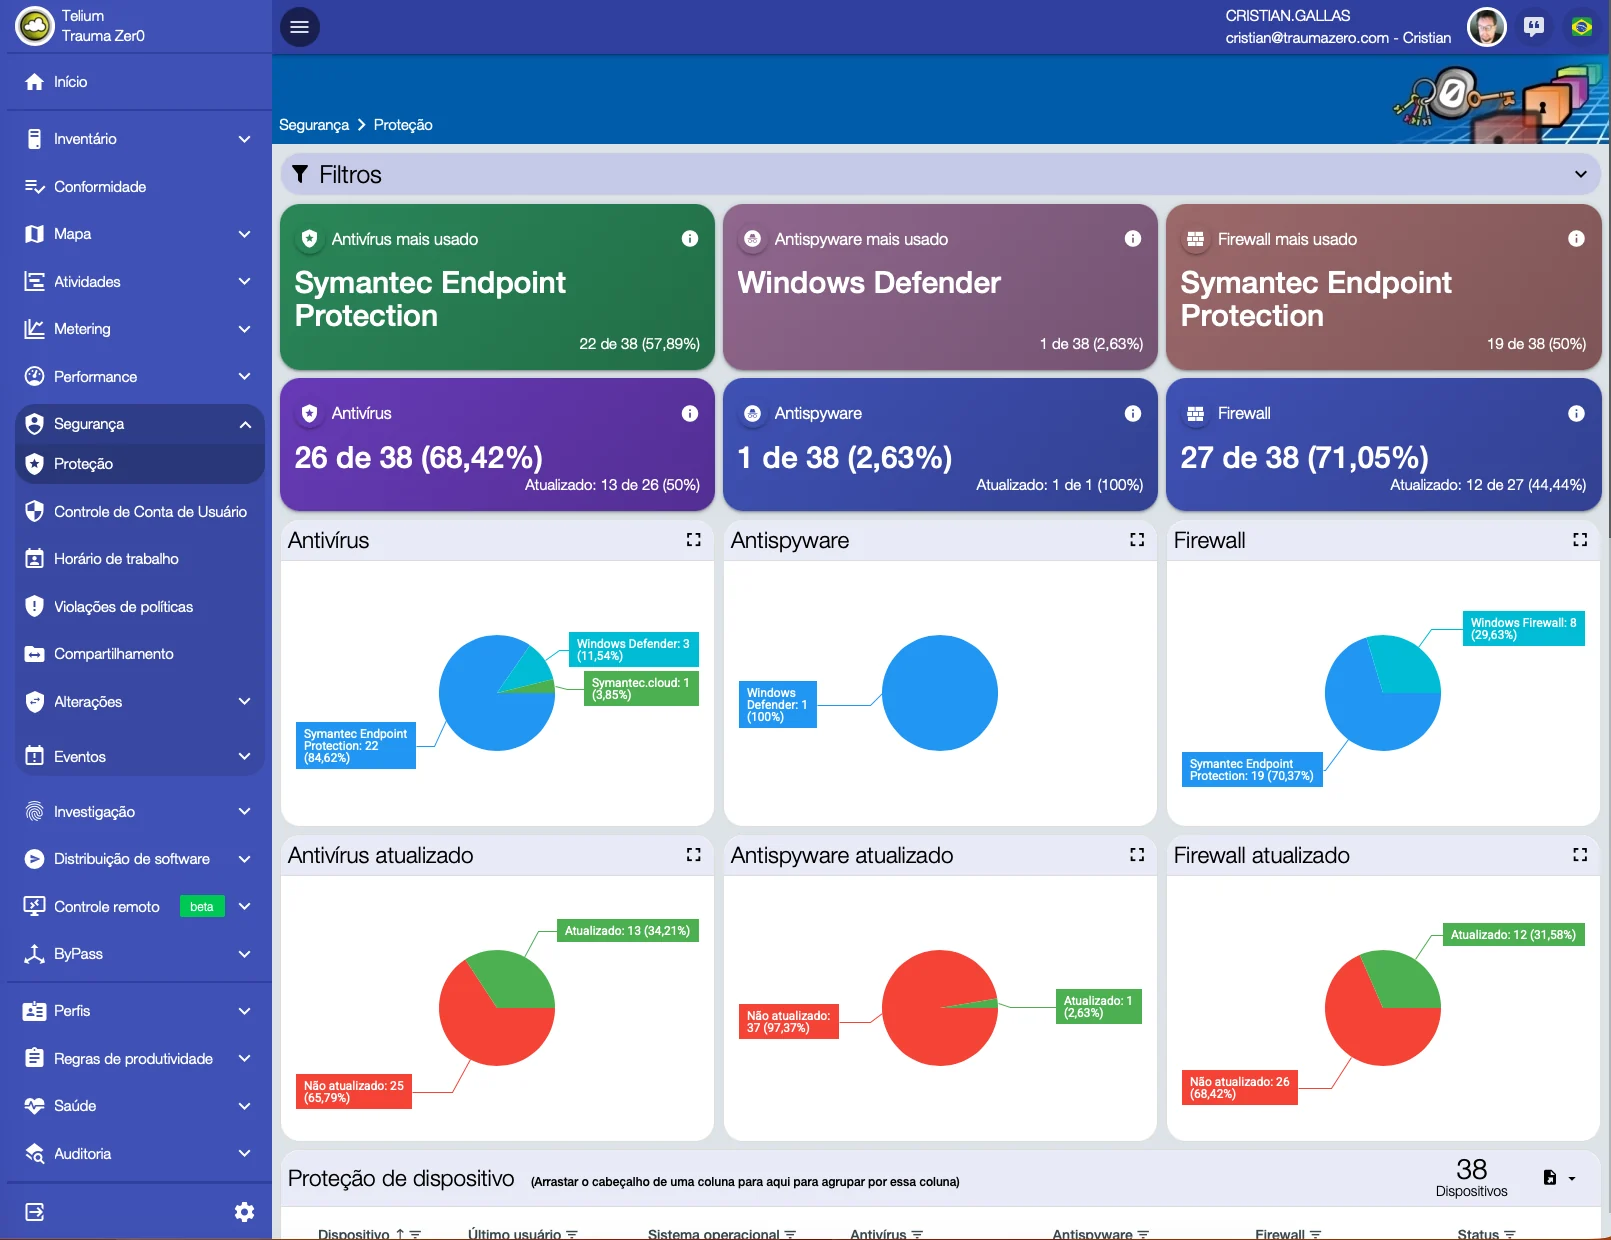
Tela de proteção do Tz0 Security, com antivírus, antispyware e firewall do parque e o percentual que está atualizado
O parque está protegido? A resposta é um número. Antivírus em 68,42% das máquinas, firewall em 71,05%, antispyware em 2,63% — e, ao lado de cada um, quanto está de fato atualizado. Não é o que a política manda: é o que o agente encontrou.
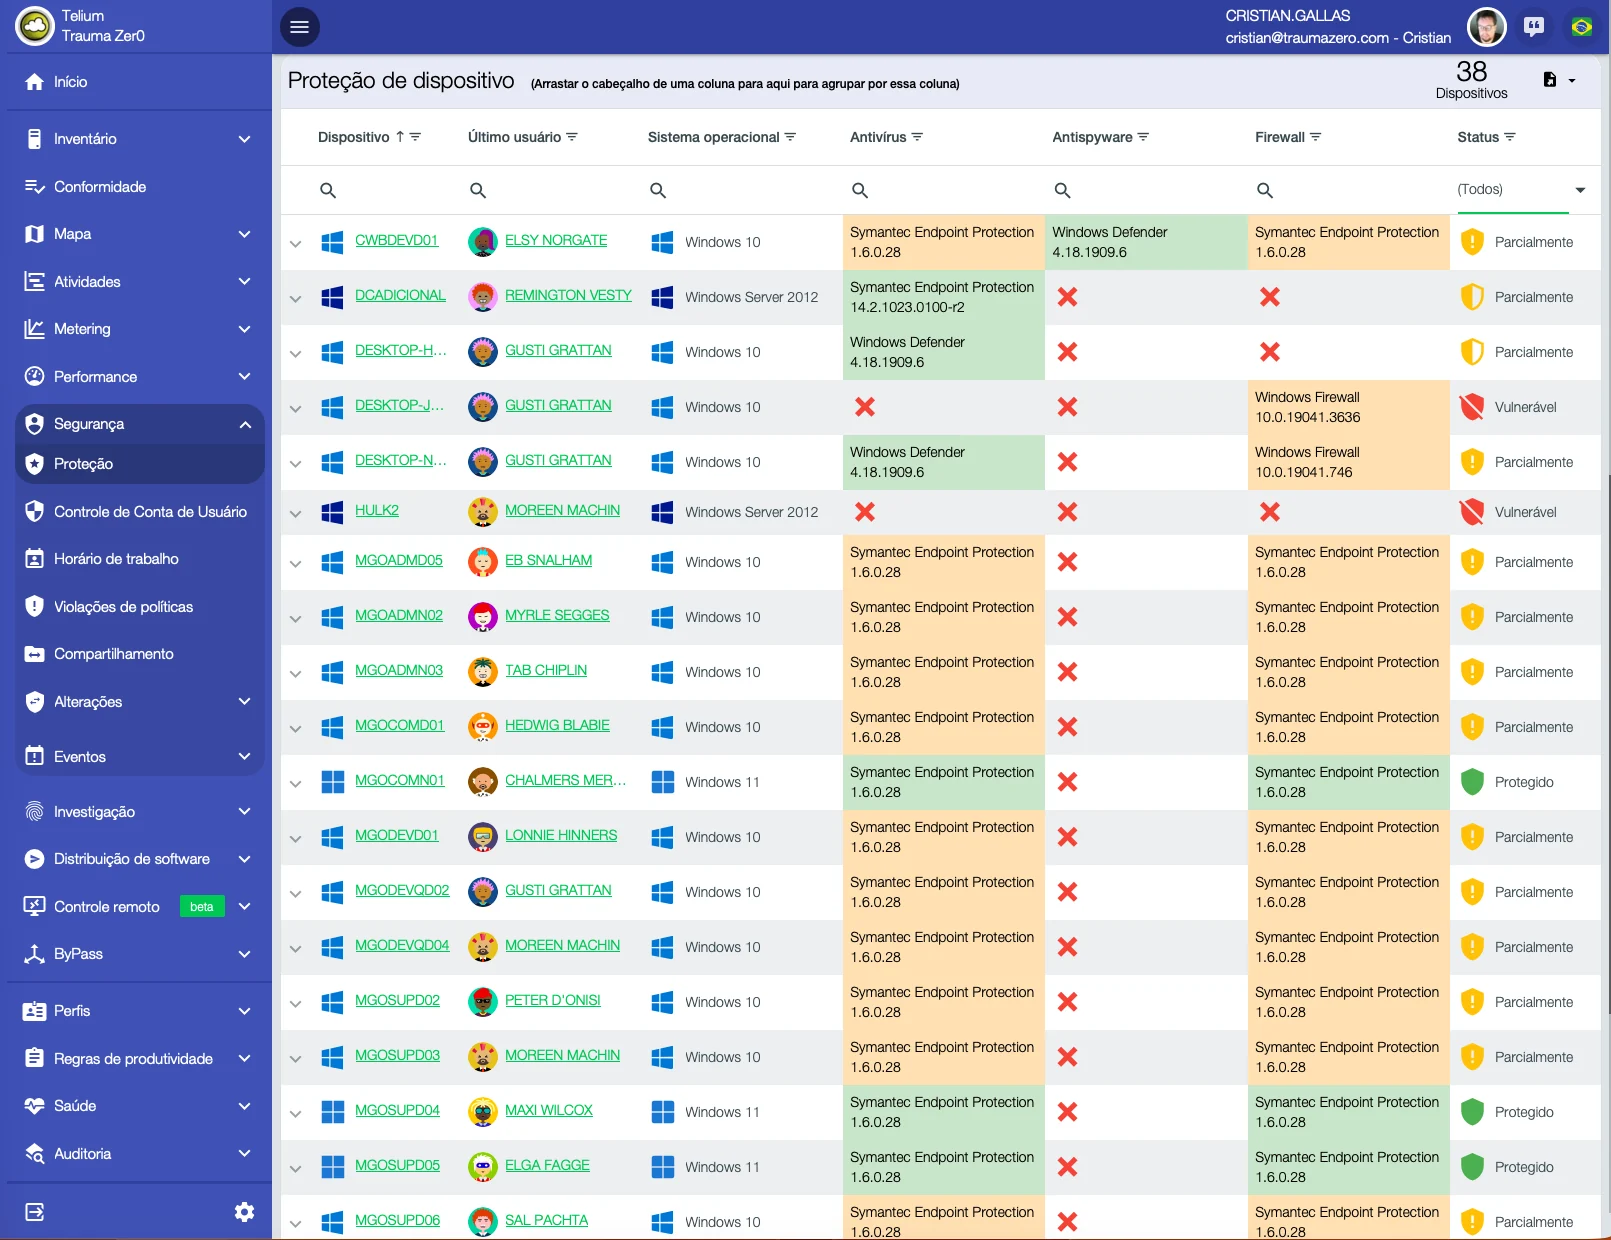
Tabela de proteção por dispositivo no Tz0 Security, com o antivírus, antispyware e firewall de cada máquina e o status marcado como vulnerável, parcialmente protegido ou protegido
E qual máquina está fora. Dispositivo por dispositivo: qual antivírus, qual versão, qual firewall, e o veredito na última coluna — protegido, parcialmente protegido ou vulnerável. O percentual do slide anterior vira uma lista de tarefas.
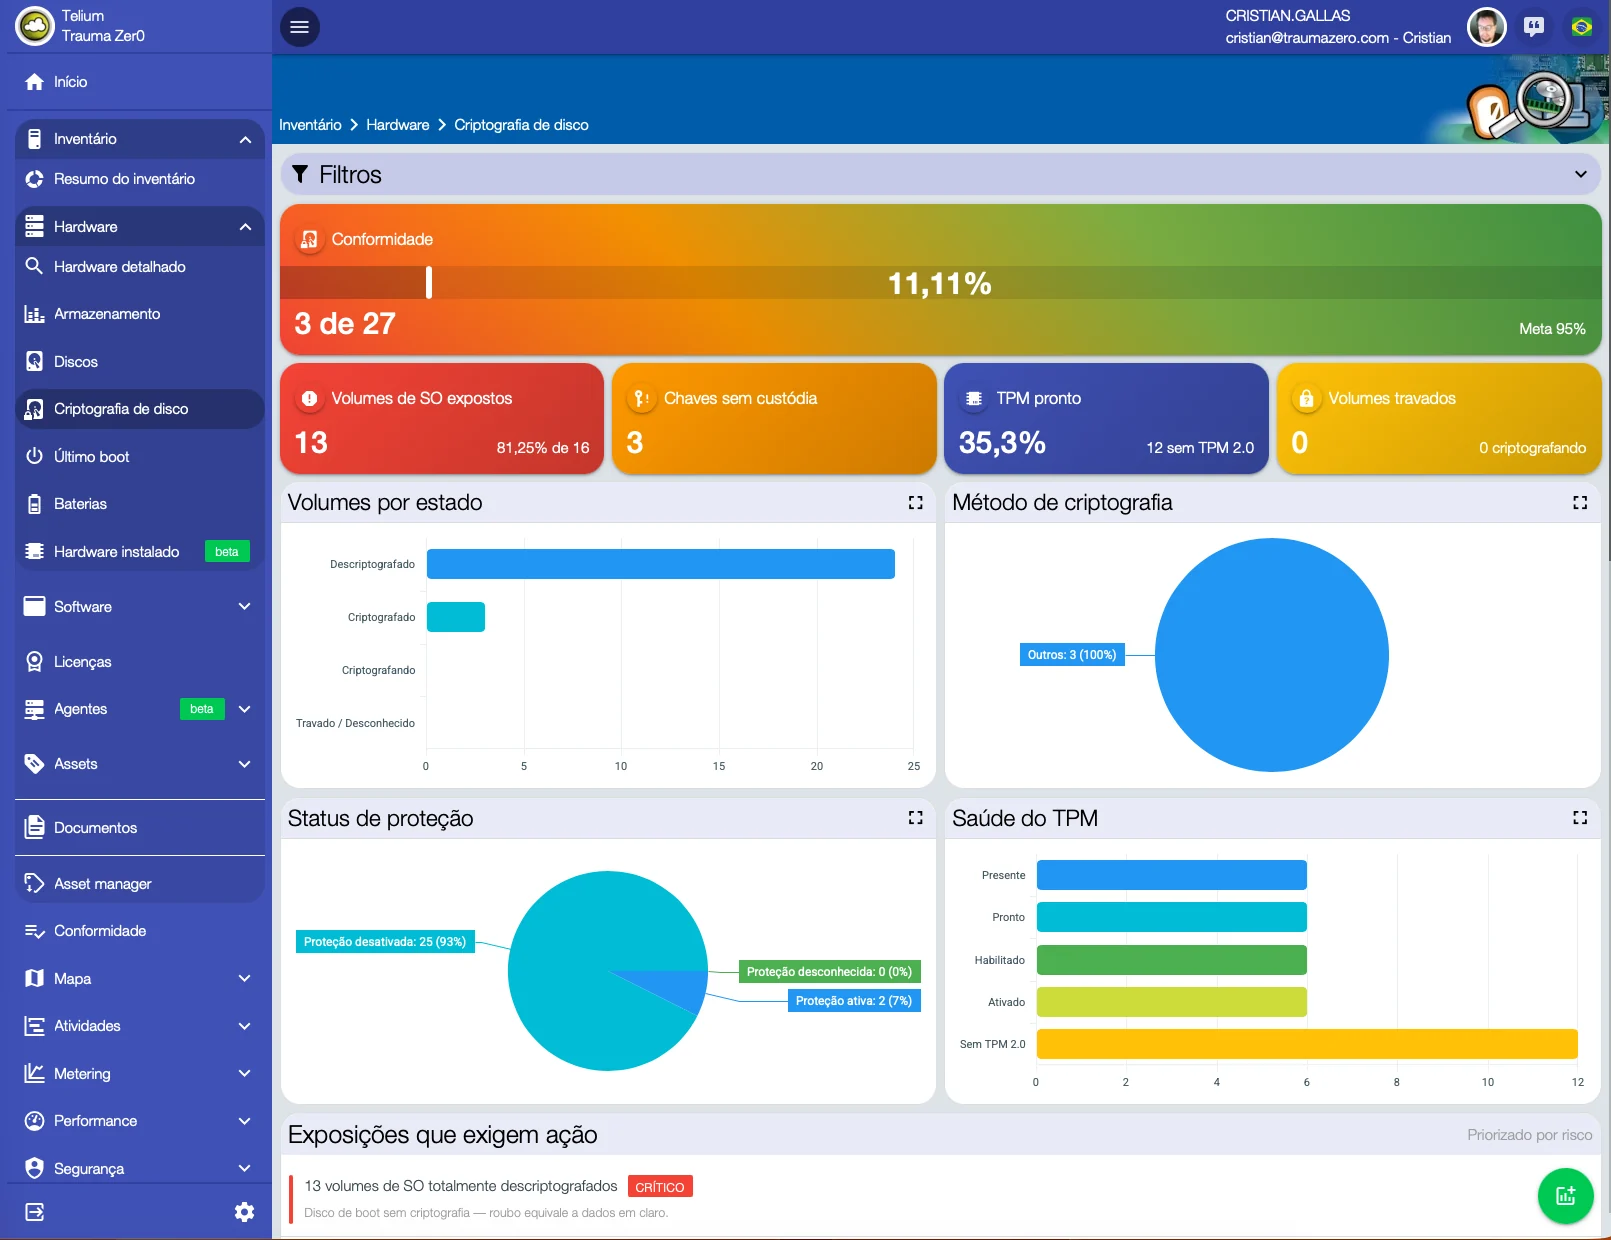
Tela de criptografia de disco do Tz0, com 11,11% de conformidade contra meta de 95% e 13 volumes de sistema expostos
Criptografia de disco, contra a meta. 3 volumes de 27 criptografados — 11,11% para uma meta de 95%. Treze volumes de sistema totalmente descriptografados, três chaves sem custódia, doze máquinas sem TPM 2.0. O painel fecha com a frase que importa: disco de boot sem criptografia, roubo equivale a dados em claro.
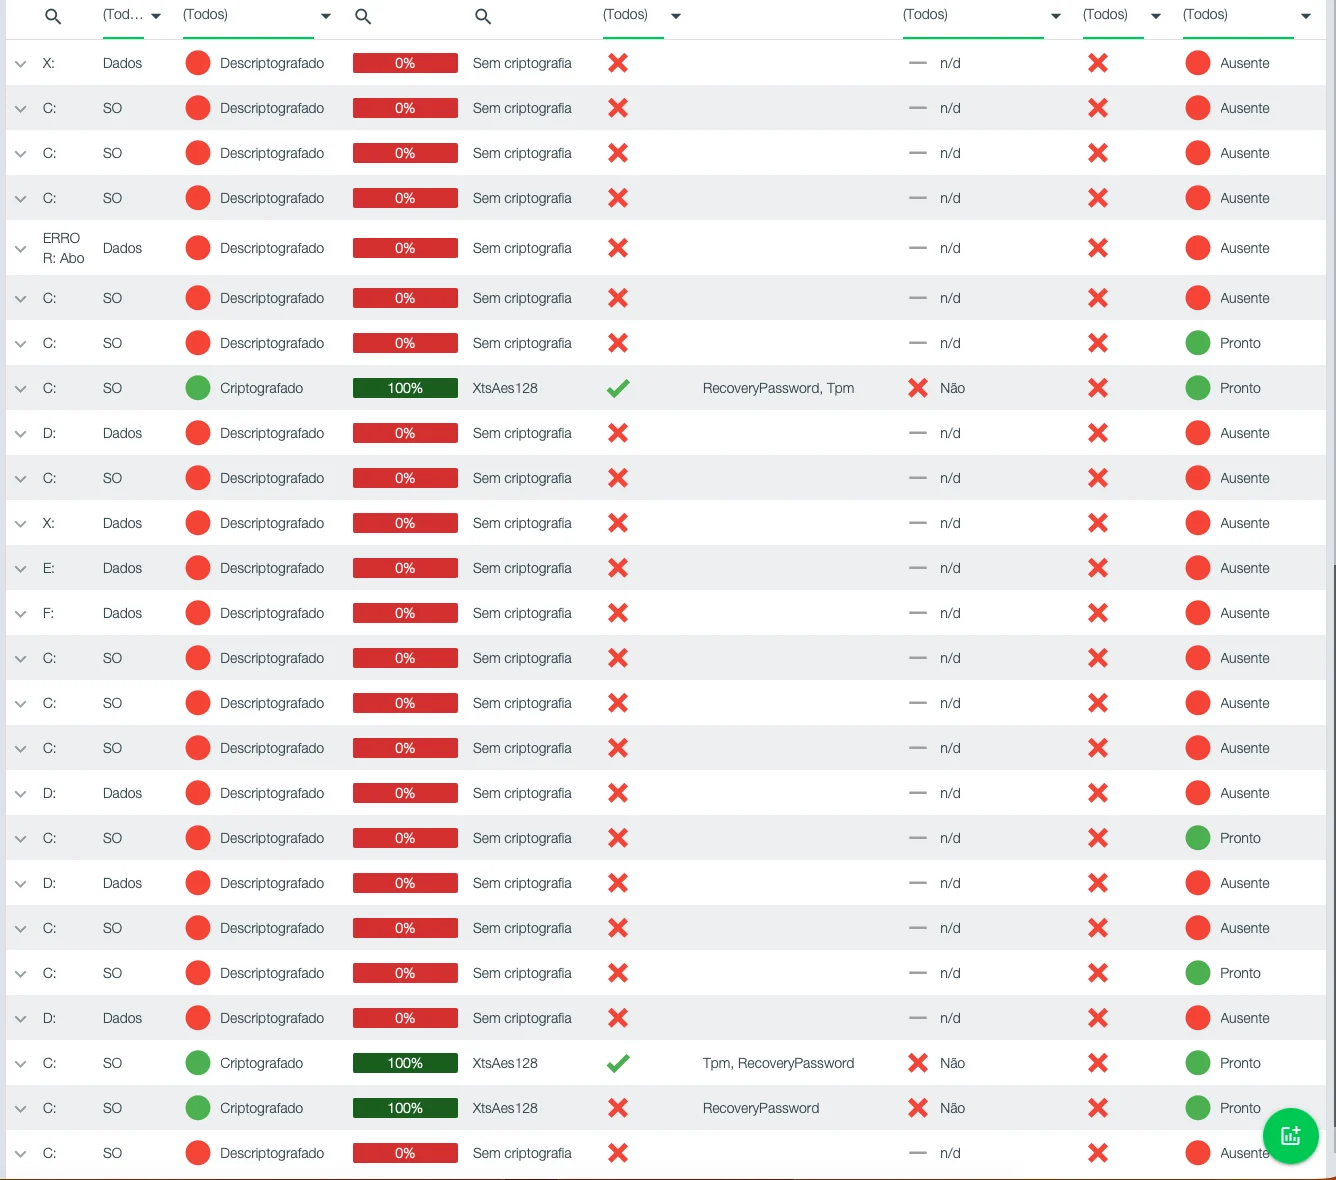
Tabela de volumes no Tz0, com o estado de criptografia de cada um, o método usado e a custódia da chave de recuperação
Volume a volume. Cada disco com seu estado, o método (XtsAes128 onde existe), se a chave está sob custódia e se o TPM está pronto. Os poucos verdes no meio do vermelho são o retrato honesto de quase toda empresa antes do primeiro projeto de criptografia.
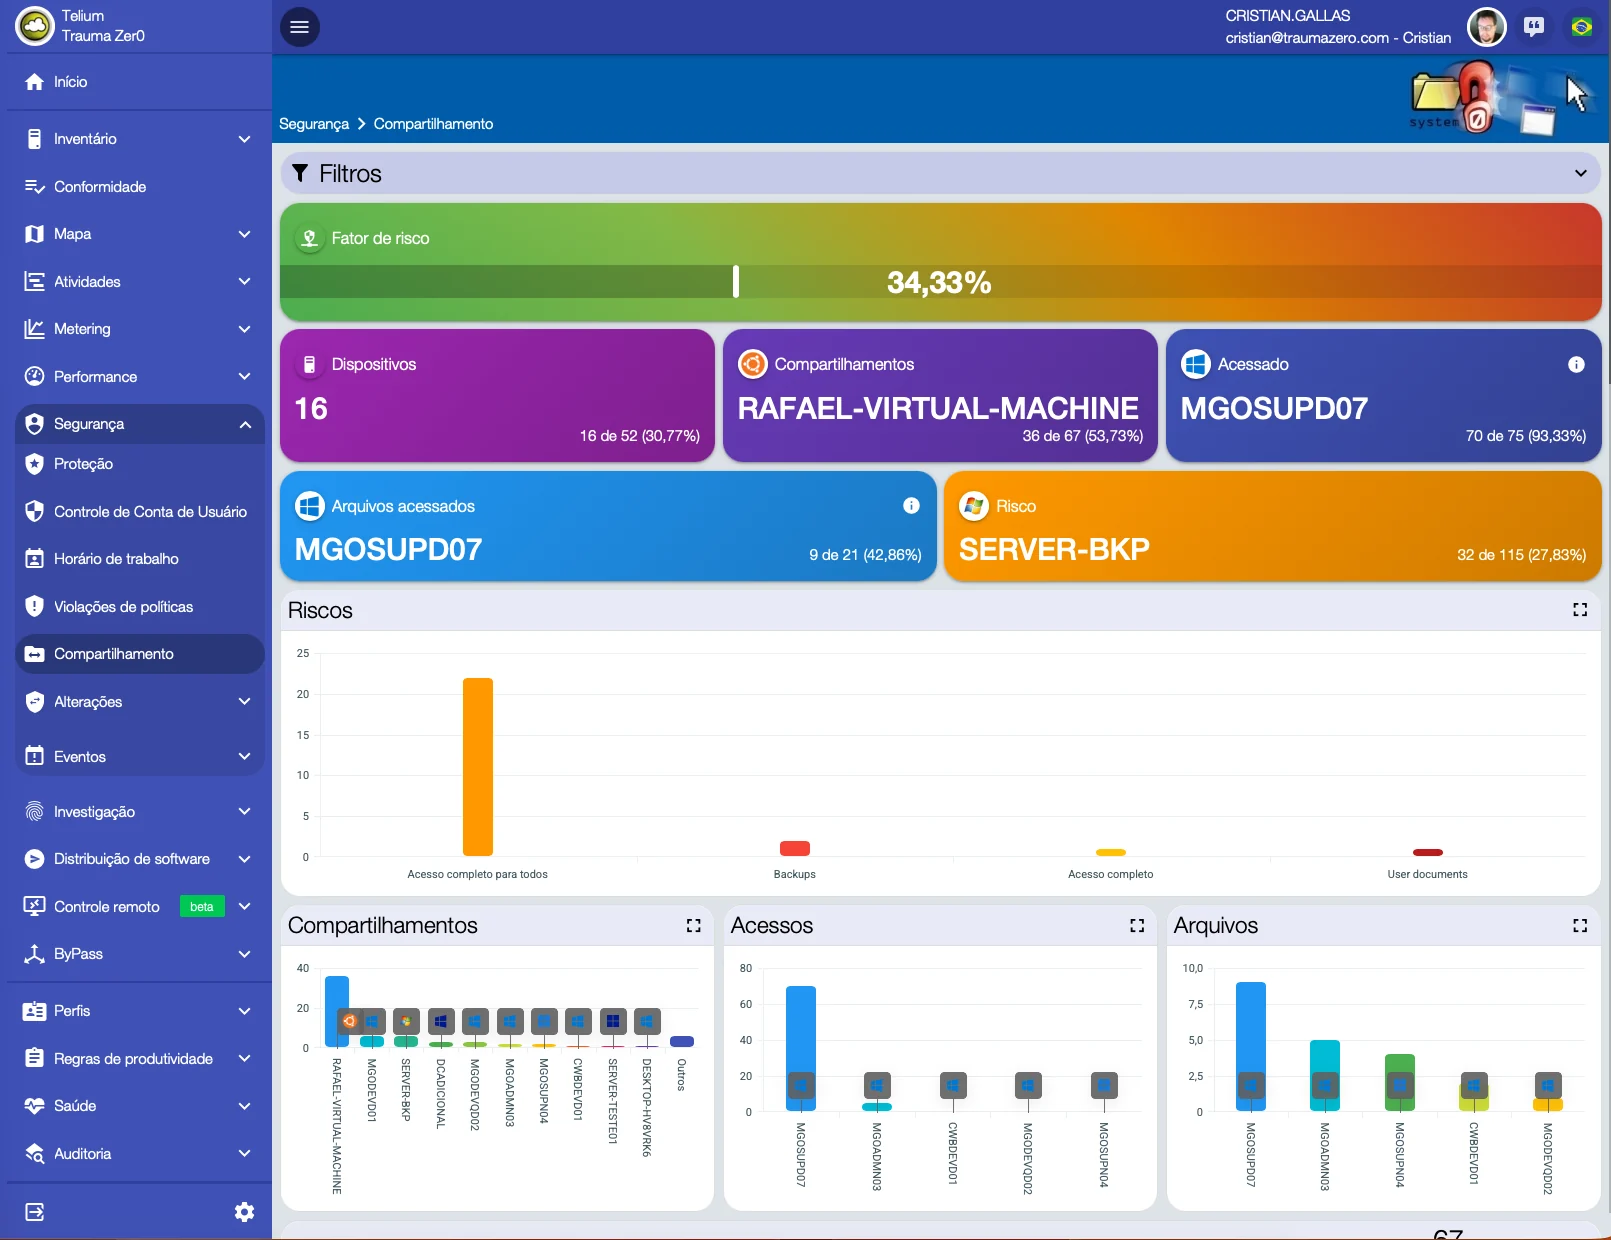
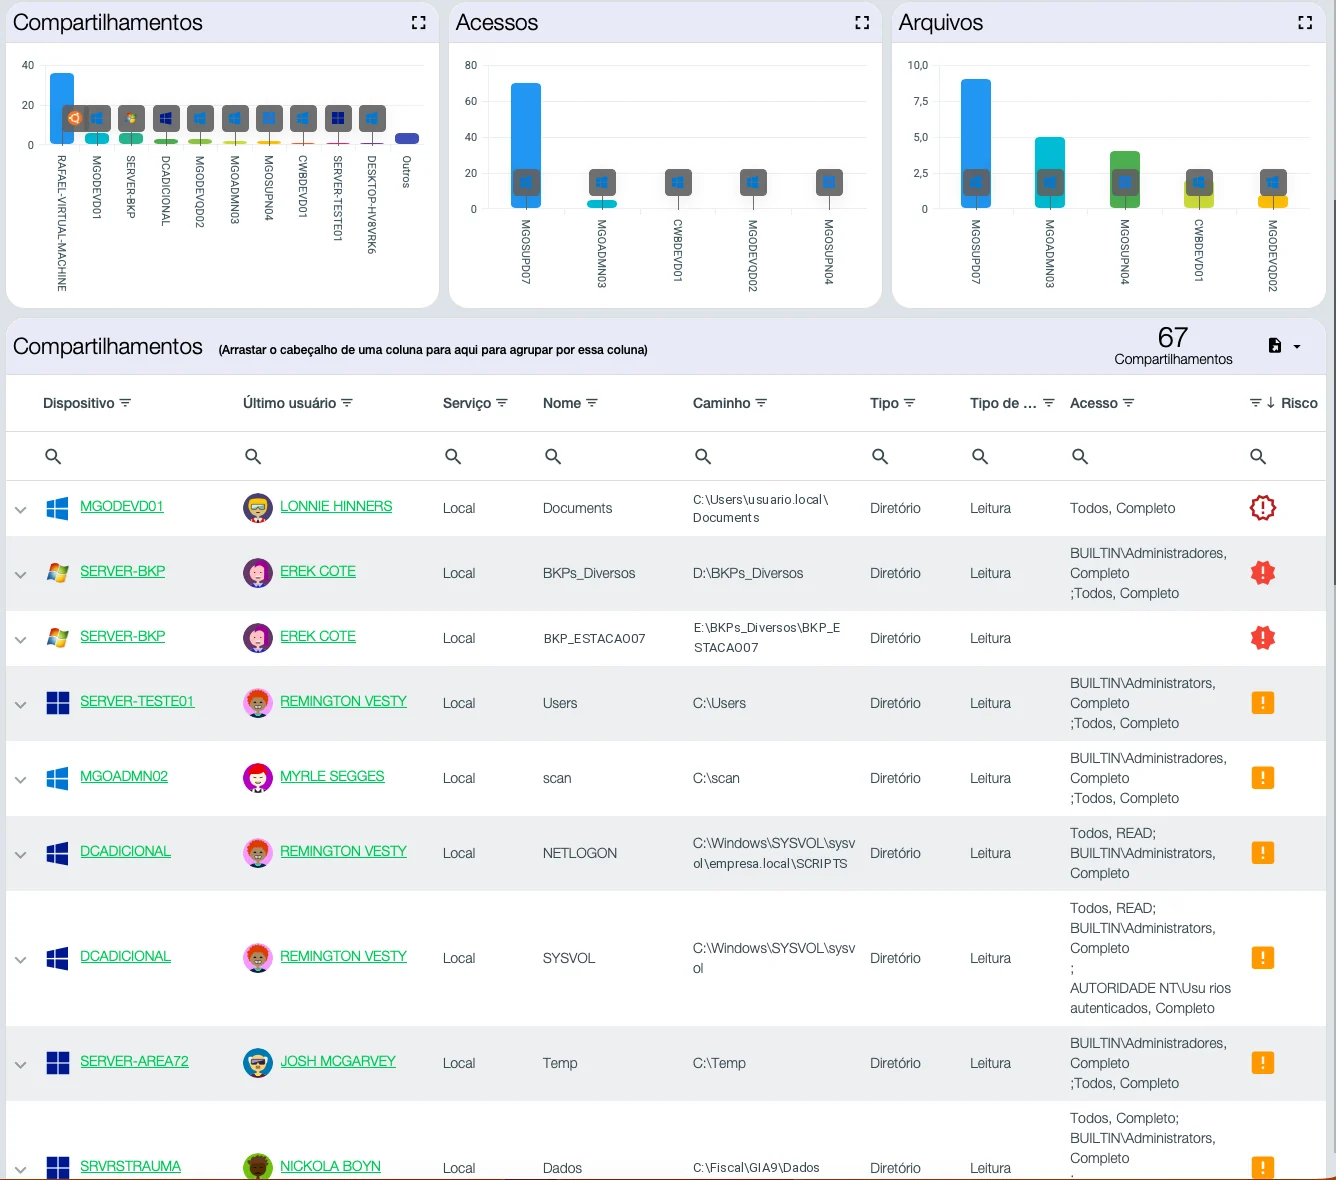
Tela de compartilhamento do Tz0 Security, com fator de risco de 34,33% e os dispositivos, compartilhamentos e arquivos mais acessados
O furo que ninguém lembra que abriu. Fator de risco do parque em 34,33%, calculado sobre 16 dispositivos e 67 compartilhamentos. Quase toda empresa tem pastas compartilhadas há anos — criadas para uma migração, um backup, um estagiário — que ninguém nunca fechou.
Tabela de compartilhamentos do Tz0 Security, com o caminho de cada pasta compartilhada, quem tem acesso e o risco de cada uma
Mapeamento esquecido é máquina aberta. Os 67 compartilhamentos com caminho, tipo de acesso e quem alcança cada um — inclusive os que estão como Todos, Completo, marcados em vermelho. Ninguém abriu essas pastas por descuido: abriu para resolver alguma coisa, e esqueceu de fechar. O Tz0 encontra sozinho, porque o agente já está na máquina.
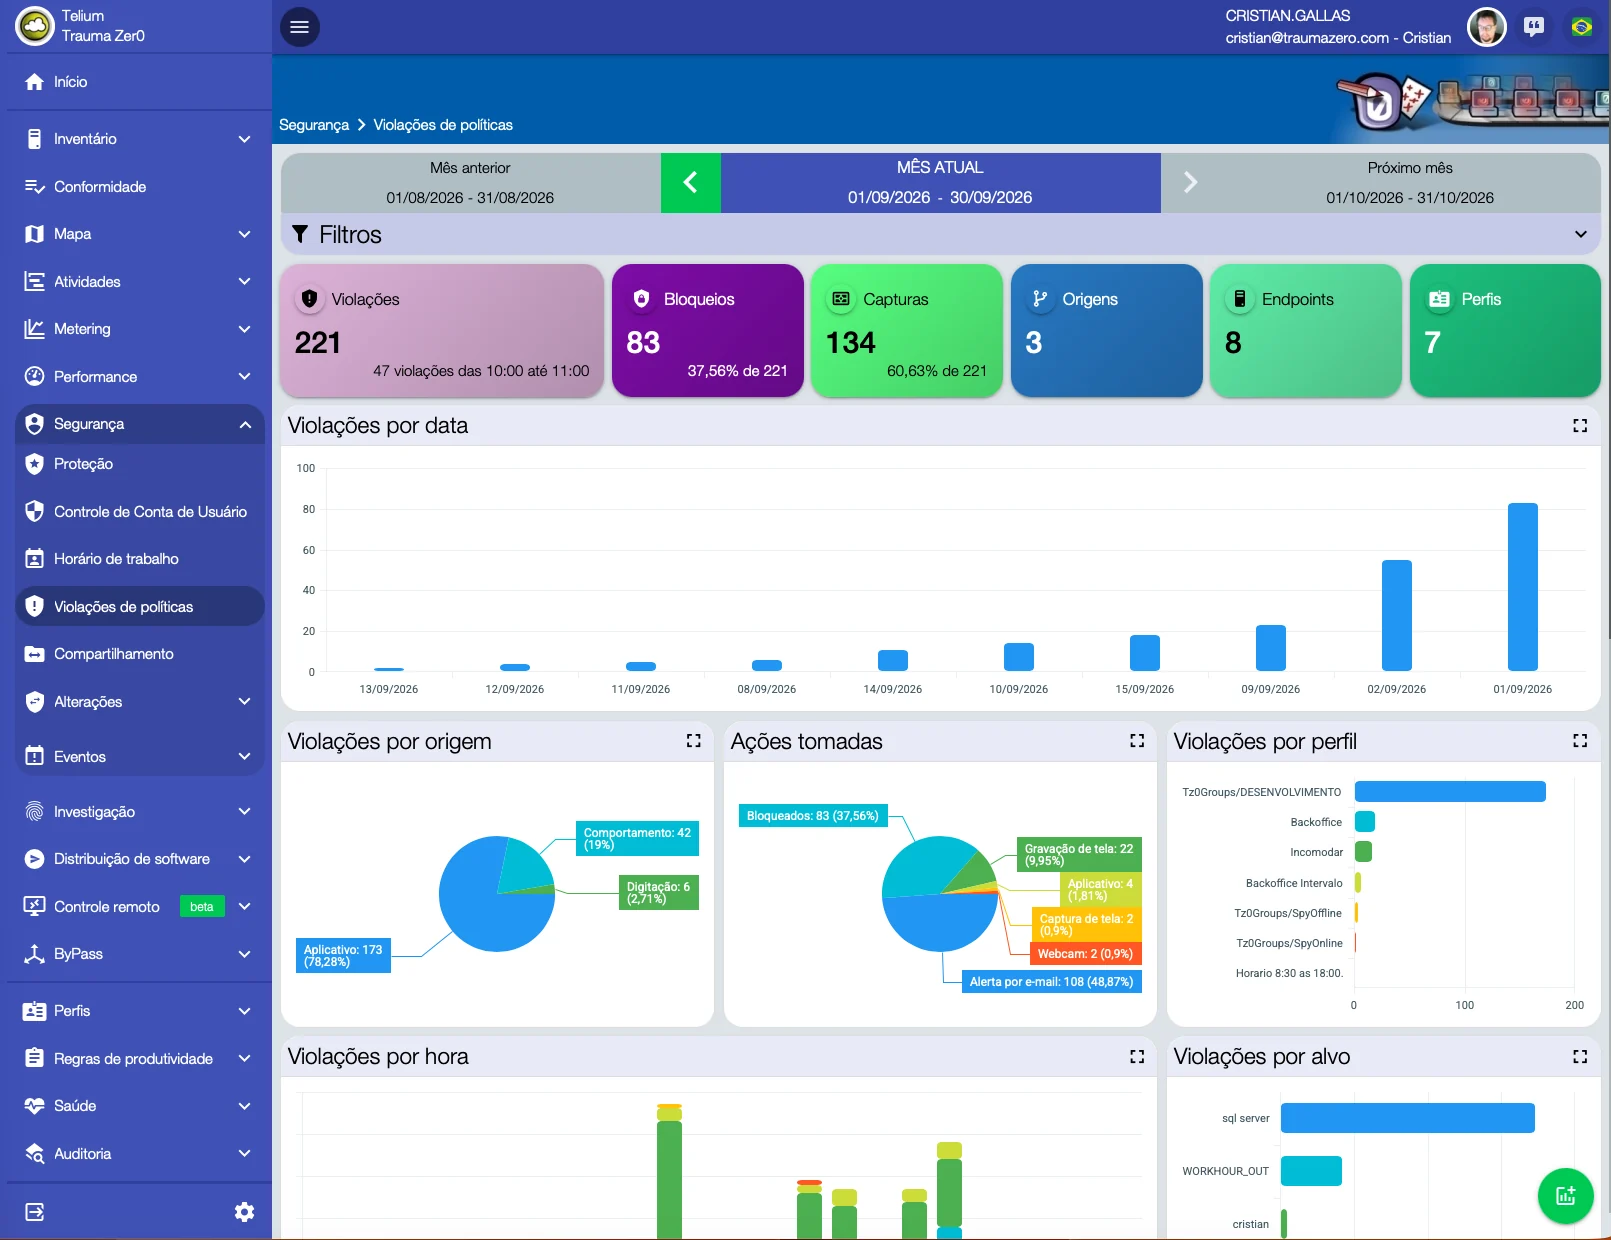
Tela de violações de políticas do Tz0 Security, com 221 violações no mês, 83 bloqueios e 134 capturas
Política que reage. 221 violações no mês, 83 bloqueadas, 134 capturas — distribuídas por data, origem, perfil e alvo. Regra que ninguém fiscaliza é decoração; aqui ela tem contador.
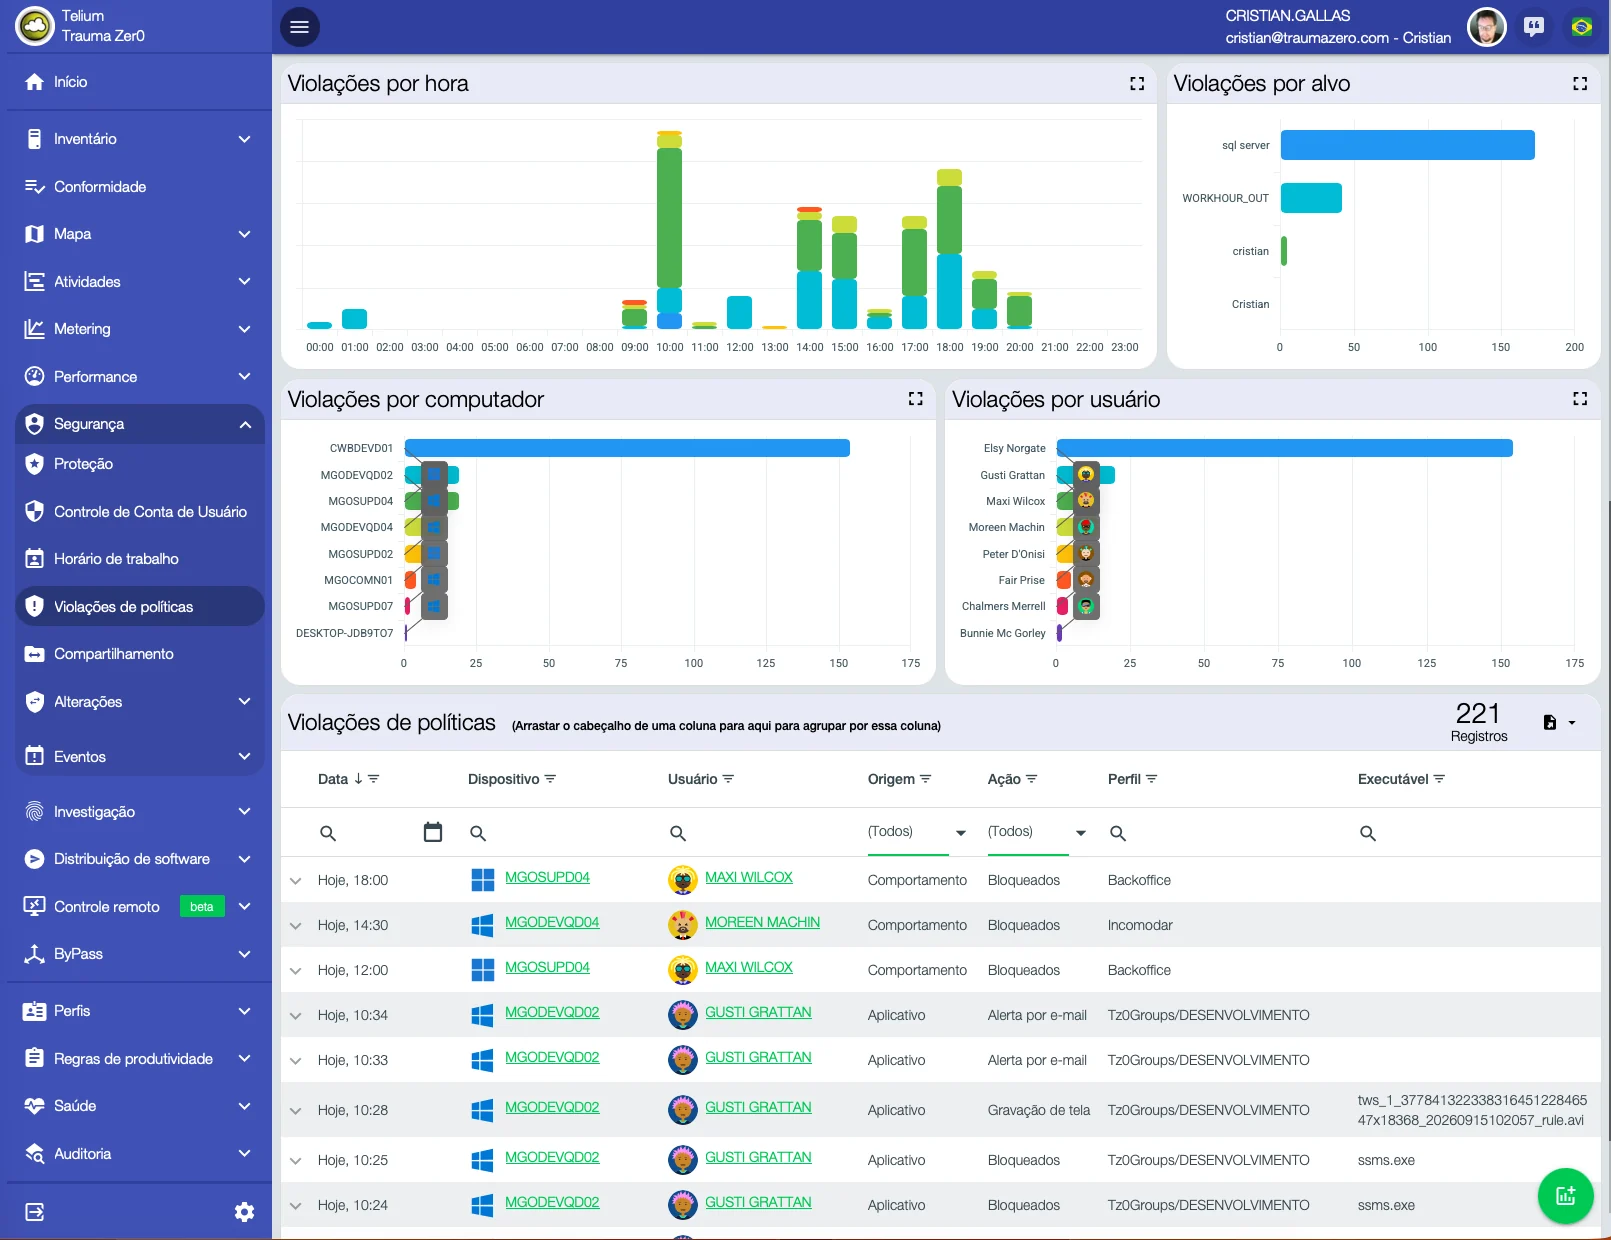
Tabela de violações de políticas do Tz0 Security, com a ação tomada em cada ocorrência: bloqueio, alerta por e-mail ou gravação de tela
Uma escada, não um interruptor. Cada violação registra o que o produto fez: bloquear, alertar por e-mail ou gravar a tela. A gravação só entra quando a regra foi quebrada — é prova do fato, não observação contínua.

Telas de um parque real em operação, não de ambiente de demonstração. Caminhos de pasta que identificavam pessoas, o domínio interno e uma pasta de órgão público foram trocados por equivalentes genéricos antes da publicação; números, percentuais e interface estão intactos.

O que muda na prática

Oito coisas que deixam de depender de disciplina individual.

A norma escrita passa a ser verificável, não uma expectativa.
Dado pessoal não sai por pendrive, e-mail ou nuvem pública sem registro.
Software não autorizado para de aparecer no inventário do mês seguinte.
Troca de peça em máquina crítica gera alerta no mesmo dia.
Equipamento extraviado continua reportando de onde estiver.
A auditoria recebe evidência com carimbo de tempo, não uma declaração.
A exceção autorizada fica documentada, com prazo e responsável.
A política vale também para quem está fora da rede corporativa.

Na palavra do cliente

Os controles que faltavam, dentro do próprio ambiente.

Estamos muito felizes com o produto e nossa experiência até o momento vem somando com os controles e segurança que estávamos procurando dentro de nosso ambiente computacional.
Gustavo PriuliGustavo PriuliCoordenação de TI · Unimed Federação Nordeste Paulista

Acompanham o módulo

Três ferramentas no mesmo pacote.

Relatório novo não vira projeto. A gente não faz sob medida para um cliente, mas analisa todo pedido: quando a necessidade serve para o conjunto, o relatório entra no produto e chega para todos na atualização seguinte.

Tz0 EIS

Gerador de relatórios

Vai junto no pacote, não é vendido à parte. Serve para quem quer montar o próprio relatório fora do navegador.

Tz0 TNetX

Plataforma de desenvolvimento

Sustenta a comunicação do agente em topologia segmentada e permite estender o produto.

Tz0 Dashboard

Painel de operação

O estado do parque em uma tela, com o que saiu do esperado em primeiro lugar. Mais de 600 relatórios prontos, cobrindo todos os módulos.

Quem opera assim

Política construída sobre o Tz0.

“Criamos uma política de segurança inteiramente baseada no Tz0.”

Advanta
Política corporativa de segurança

“O Tz0 nos ajuda muito nas auditorias, que em geral têm bastante relação com a segurança.”

Universidade de Caxias do Sul
Parque acadêmico e administrativo

Traga sua norma de segurança. A gente mostra o que dá para aplicar.

Conversa técnica de 30 minutos: você descreve o ambiente e a política que precisa cumprir, a gente aponta o que o Tz0 Security aplica sozinho e o que exige processo.