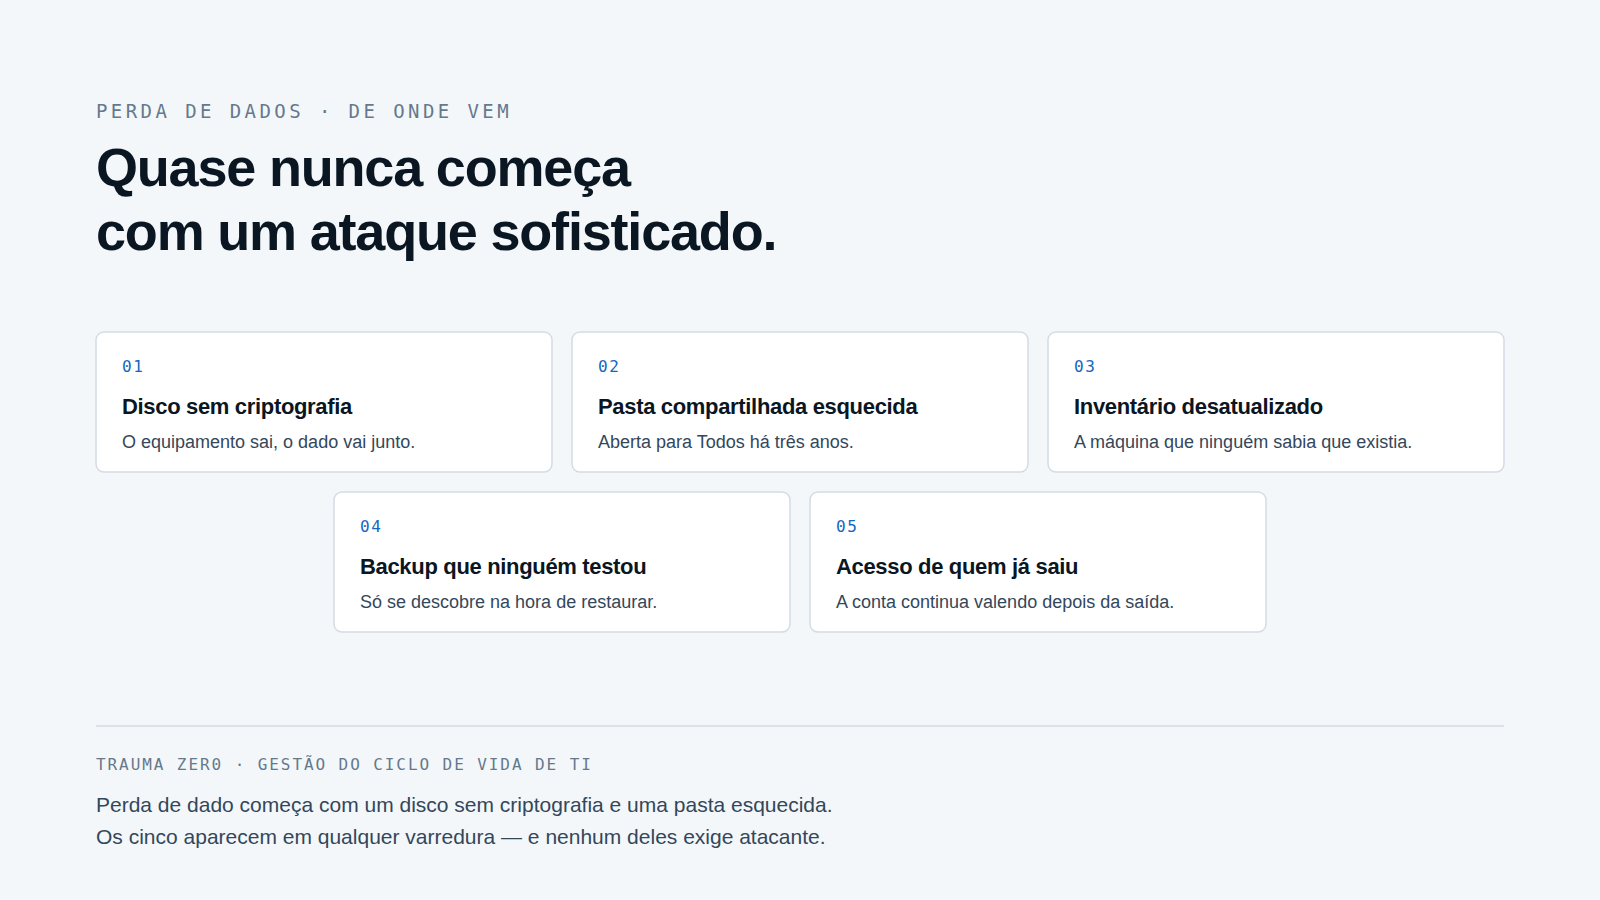
Quando uma empresa perde dados, a investigação costuma terminar numa causa banal. Não é agradável de admitir, mas é uma boa notícia: uma causa banal é uma causa tratável. Estes são os cinco padrões que mais aparecem.
1. Ninguém sabe exatamente quantas máquinas existem
Parece trivial e não é. Máquinas de colaboradores que saíram, o portátil que ficou com um terceiro, o posto de laboratório montado para um projeto e nunca desativado. Cada um destes é um ponto que não recebe atualizações, não recebe a política e não aparece em nenhum relatório — mas continua com acesso à rede e, muitas vezes, com dados lá dentro.
O inventário não é burocracia do imobilizado. É a lista do que tem de ser protegido. Sem ela, todo o resto é incompleto à partida.
2. Disco sem encriptação
Um portátil roubado com o disco de arranque desencriptado são dados em claro nas mãos de quem o levou. Não há palavra-passe do Windows que resolva: basta retirar o disco. A maioria das empresas tem uma política de encriptação; poucas sabem que percentagem do parque está de facto encriptada, quantas chaves de recuperação estão sob custódia e quantas máquinas sequer têm TPM para isso.
Quando este número é medido pela primeira vez, costuma desiludir. É um bom sinal — significa que, pela primeira vez, existe um número.
3. Partilhas que ninguém se lembra de ter aberto
Uma pasta aberta para uma migração. Outra criada para um estagiário. Outra ainda para a cópia de segurança de alguém que saiu da empresa. Nenhuma foi aberta por descuido: todas foram abertas para resolver alguma coisa, e nenhuma foi fechada depois.
É a brecha mais comum e a mais silenciosa, porque não gera erros, não gera alertas e não aparece em testes de firewall. Só aparece quando alguém se põe a mapear a rede — e aí a pergunta é se foi a sua equipa ou outra pessoa.
4. Atualização adiada indefinidamente
Quase todas as empresas têm uma janela de manutenção. Quase nenhuma a consegue cumprir com regularidade, porque atualizar significa interromper alguém. O resultado é um parque com versões diferentes, correções de segurança pendentes há meses e uma equipa que não sabe exatamente que máquinas estão atrasadas em quê.
O problema aqui não é o patch. É não saber a distância entre o que a política manda e o que as máquinas têm.
5. Nenhum registo do que aconteceu
Quando os dados desaparecem, a pergunta seguinte é sempre a mesma: como saíram? Sem registo de atividade, de dispositivos ligados, de ficheiros transferidos, a resposta é reconstruída à base de depoimentos. Depoimentos não servem para um processo laboral, não servem para a seguradora e não servem para a CNPD.
Um registo guardado antes do incidente é a diferença entre investigar e supor.
O que os cinco têm em comum
Nenhum se resolve com a compra de uma caixa. Todos se resolvem com visibilidade contínua do parque: saber o que existe, em que estado está e o que aconteceu. As páginas do Tz0 Inventory, do Tz0 Security e do Tz0 Forensics mostram como cada uma destas perguntas se transforma em ecrã.