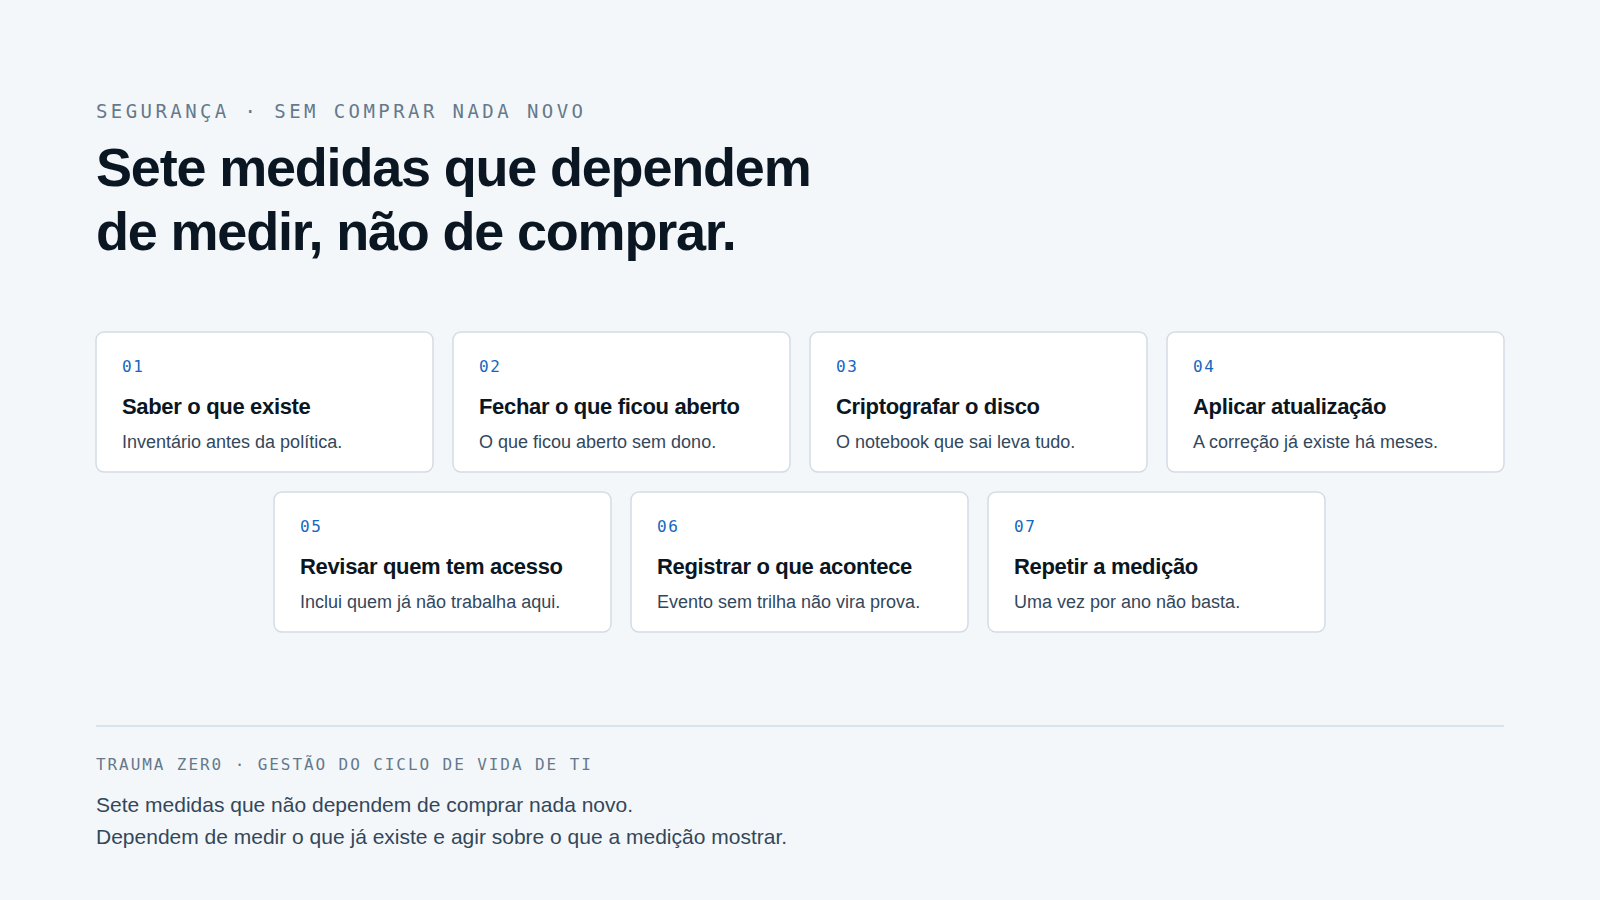
As listas de segurança costumam terminar em recomendações que a empresa já conhece e não consegue executar. Estas sete são diferentes num ponto: cada uma começa por uma medição, e a medição é a parte que quase sempre falta.
1. Descubra quantas máquinas existem realmente
Antes de proteger, conte. O número que os recursos humanos têm, o que o imobilizado tem e o que a rede mostra raramente coincidem. A diferença entre eles é exatamente o conjunto de equipamentos que ninguém está a proteger.
2. Meça a proteção em vez de a presumir
Antivírus instalado não é antivírus atualizado, e antivírus atualizado em 70% do parque significa que 30% estão a descoberto. Trate a cobertura como percentagem, com a lista nominal das máquinas que estão fora. Percentagem sem lista não gera ação.
3. Feche as partilhas esquecidas
Levante todas as pastas partilhadas da rede, com o caminho, o tipo de acesso e quem chega a cada uma. As que estiverem abertas a Todos com acesso completo são as primeiras da fila. Este levantamento feito à mão é inviável; automatizado, é uma tarde.
4. Encripte o disco de arranque, e guarde a chave
Encriptação sem custódia da chave é meia encriptação: protege contra o ladrão e contra si próprio. Meça três coisas em conjunto — volume encriptado, método usado e chave de recuperação sob custódia. A falta de qualquer uma delas é um item em aberto.
5. Feche a distância entre a política e as versões instaladas
Defina a janela de atualização, aprove o que vai entrar e acompanhe que máquinas ficaram para trás. O patch que não foi aplicado é mais perigoso do que o patch que não existe, porque a vulnerabilidade correspondente já é pública.
6. Registe o uso de dispositivos amovíveis e as transferências
Não para vigiar pessoas: para poder responder depois. A política define o que é permitido; o registo define o que aconteceu. Sem o segundo, o primeiro é uma declaração de intenções.
7. Guarde o registo antes de precisar dele
As evidências não se criam depois dos factos. Se a empresa pretende, algum dia, sustentar uma decisão — disciplinar, contratual ou judicial — tem de ter registado o evento no momento em que aconteceu, com data, hora e origem. Isto é uma decisão de arquitetura, não de emergência.
O fio que liga as sete
Todas dependem de um agente que já esteja dentro da máquina a recolher dados. Nenhuma se resolve com um varrimento ocasional da rede, porque o equipamento que mais importa é justamente o que estava desligado na altura do varrimento. As páginas de Security e Inventory mostram estes sete itens em ecrã, num parque real.