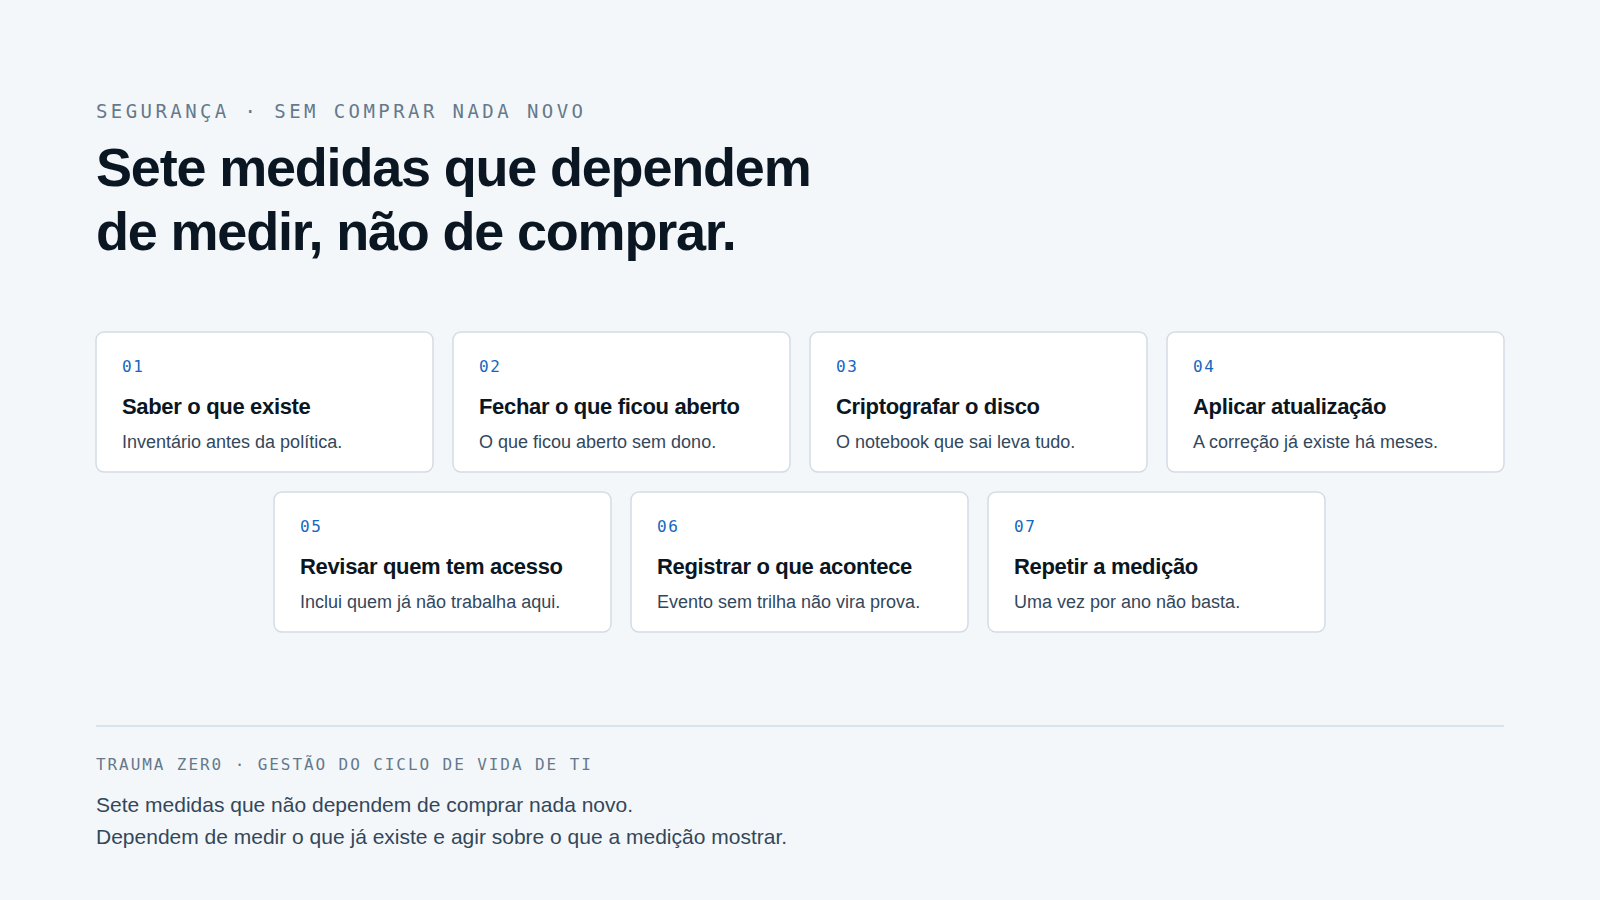
Listas de segurança costumam terminar em recomendações que a empresa já sabe e não consegue executar. Estas sete são diferentes em um ponto: cada uma começa por uma medição, e a medição é a parte que quase sempre está faltando.
1. Descubra quantas máquinas realmente existem
Antes de proteger, conte. O número que o RH tem, o que o patrimônio tem e o que a rede mostra raramente coincidem. A diferença entre eles é exatamente o conjunto de equipamentos que ninguém está protegendo.
2. Meça a proteção em vez de presumir
Antivírus instalado não é antivírus atualizado, e antivírus atualizado em 70% do parque significa que 30% está descoberto. Trate cobertura como percentual, com a lista nominal das máquinas que estão fora. Percentual sem lista não gera ação.
3. Feche os compartilhamentos esquecidos
Levante todas as pastas compartilhadas da rede, com o caminho, o tipo de acesso e quem alcança cada uma. As que estiverem abertas para Todos com acesso completo são a primeira fila. Esse levantamento manual é inviável; automatizado, é uma tarde.
4. Criptografe o disco de boot, e guarde a chave
Criptografia sem custódia de chave é meia criptografia: protege contra o ladrão e contra você. Meça três coisas juntas — volume criptografado, método usado e chave de recuperação sob custódia. Falta de qualquer uma delas é um item aberto.
5. Feche a distância entre a política e as versões instaladas
Defina a janela de atualização, aprove o que vai entrar e acompanhe quais máquinas ficaram para trás. O patch que não foi aplicado é mais perigoso que o patch que não existe, porque a correspondente vulnerabilidade já é pública.
6. Registre o uso de dispositivo removível e de transferência
Não para vigiar pessoas: para poder responder depois. A política define o que é permitido; o registro define o que aconteceu. Sem o segundo, o primeiro é declaração de intenção.
7. Guarde trilha antes de precisar dela
Evidência não se cria depois do fato. Se a empresa pretende, algum dia, sustentar uma decisão — disciplinar, contratual ou judicial — ela precisa ter registrado o evento no momento em que ele aconteceu, com data, hora e origem. Isso é decisão de arquitetura, não de emergência.
O fio que liga as sete
Todas dependem de um agente que já esteja dentro da máquina coletando. Nenhuma delas se resolve com varredura ocasional de rede, porque o equipamento que mais importa é justamente o que estava desligado na hora da varredura. As páginas de Security e Inventory mostram esses sete itens como tela, em um parque real.