O RGPD responsabiliza a empresa pelo que o colaborador faz com os dados.
A conformidade não se resolve com uma só ferramenta, nem se prova sem evidência. O Trauma Zer0 cobre as quatro frentes que um encarregado de proteção de dados (EPD/DPO) precisa de demonstrar numa auditoria — do mapeamento do parque ao apuramento do incidente —, e tudo o que é recolhido fica no servidor da própria empresa.
Numa auditoria ninguém pergunta se a política existe. Pergunta o que aconteceu, quem o fez, quando, e onde está o registo. Cada frente abaixo responde a uma dessas perguntas com um módulo da plataforma.
MapearOnde estão os dadosTz0 Inventory — hardware, software e dispositivos que tocam em informação pessoal.
PrevenirImpedir a saída indevidaTz0 Security — regras de DLP, bloqueio de suportes amovíveis e de canais de transferência.
MedirQuem usa o quê, quandoTz0 Metering — uso real de software e de recursos, em tempo real.
ApurarReconstituir o incidenteTz0 Forensics — recolha de evidência e rastreio para notificar a CNPD dentro das 72 horas.
Mapear
O inventário já responde à primeira frente.
A primeira frente da adequação é saber onde estão os dados e o que os protege. O inventário do Tz0 responde máquina a máquina, sem questionário.
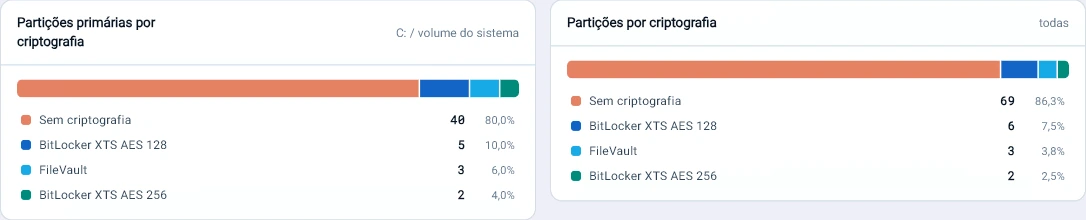
Onde os dados estão expostos. 40 das 50 partições de sistema estão sem encriptação.
Plano de adequação
Oitenta itens, e o produto marca sozinho o que já está feito.
O módulo de adequação ao RGPD organiza o trabalho em nove temas — governação, mapeamento e registo, acesso, saída de dados, posto de trabalho e rede, físico e eliminação, fornecedor, incidente e pessoas. Cada item indica o artigo do regulamento. O que depende de controlo técnico, o Tz0 verifica a partir do que o agente já envia; o que depende de pessoas, a empresa marca com autor, data e evidência. O uso de IA, que se tornou um capítulo próprio da adequação, tem uma página à parte: governação de IA.
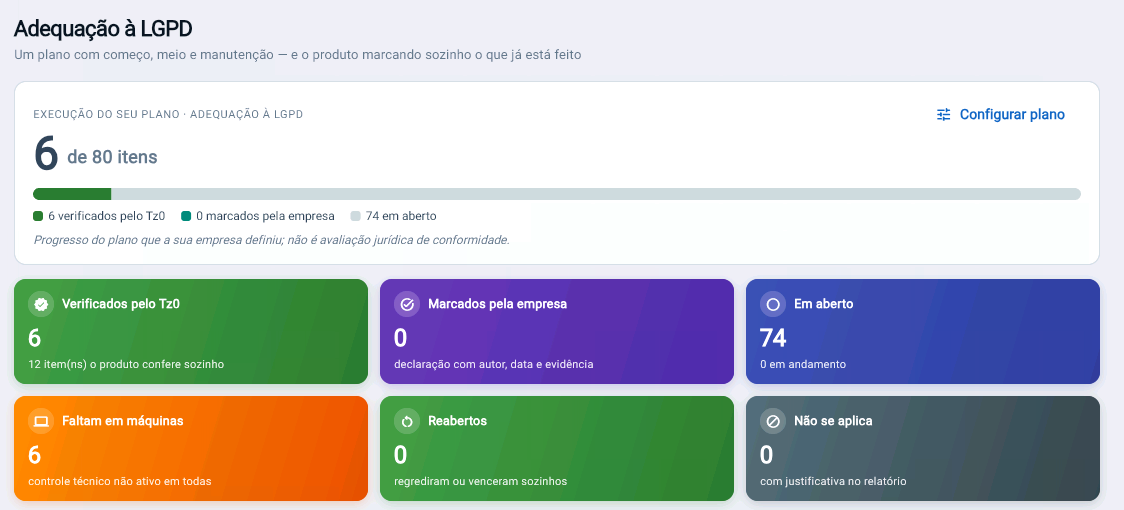
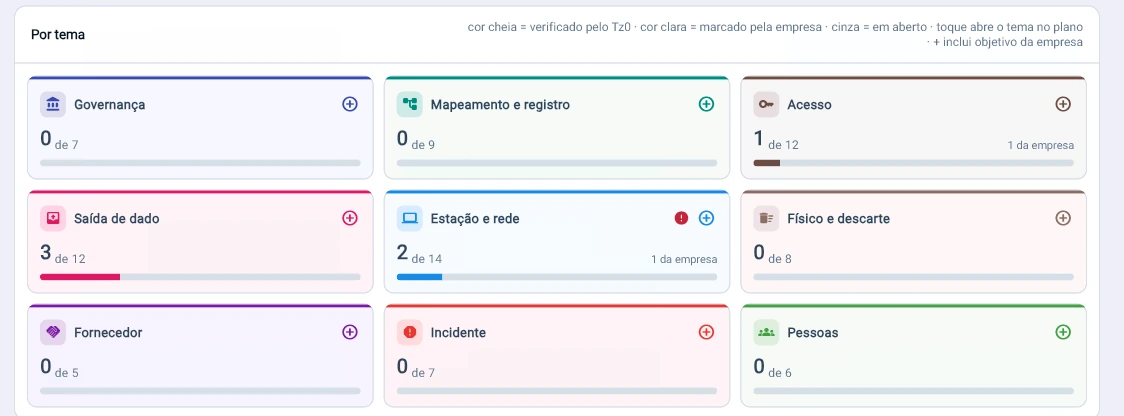
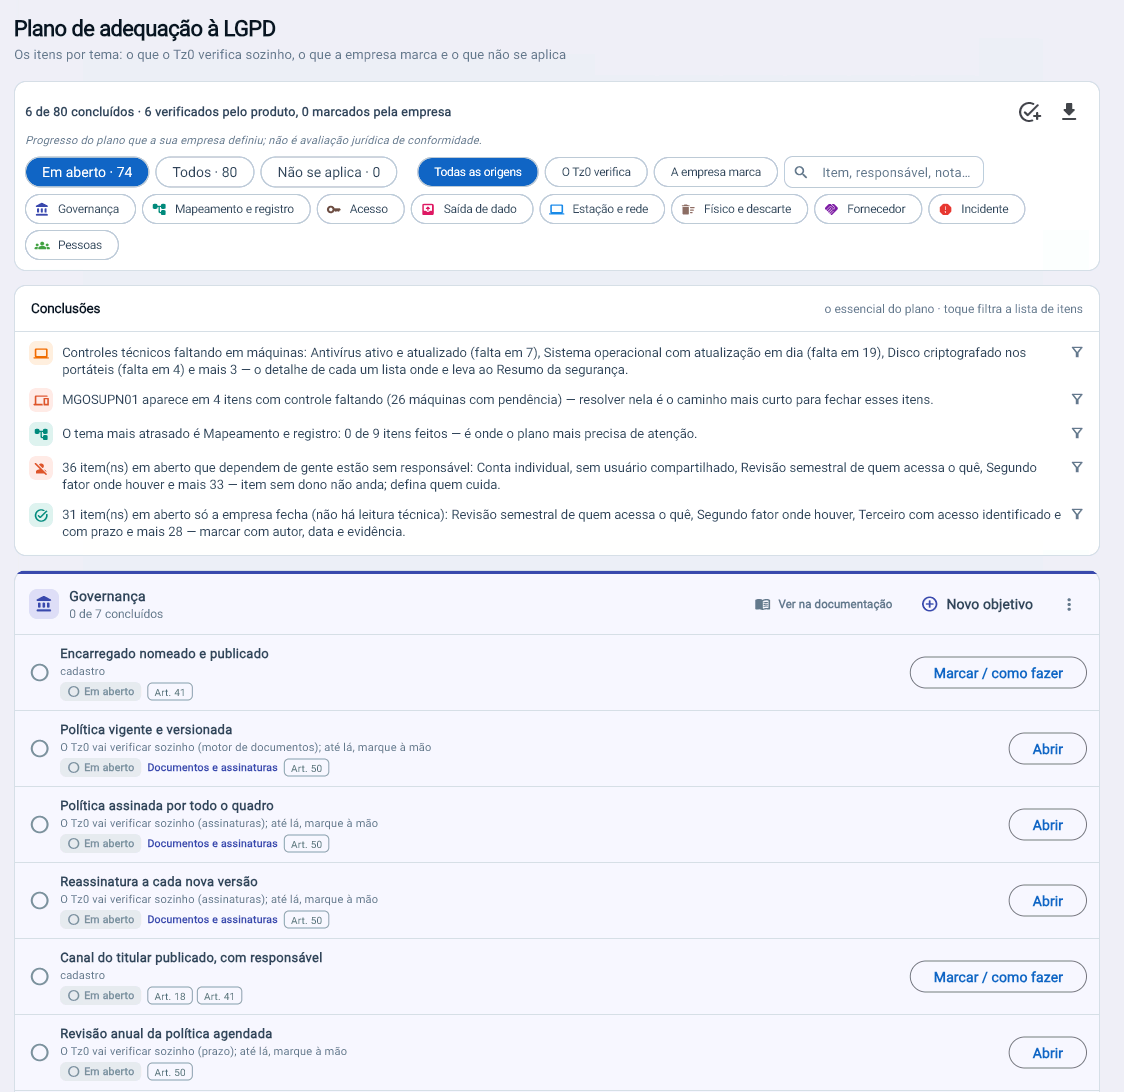
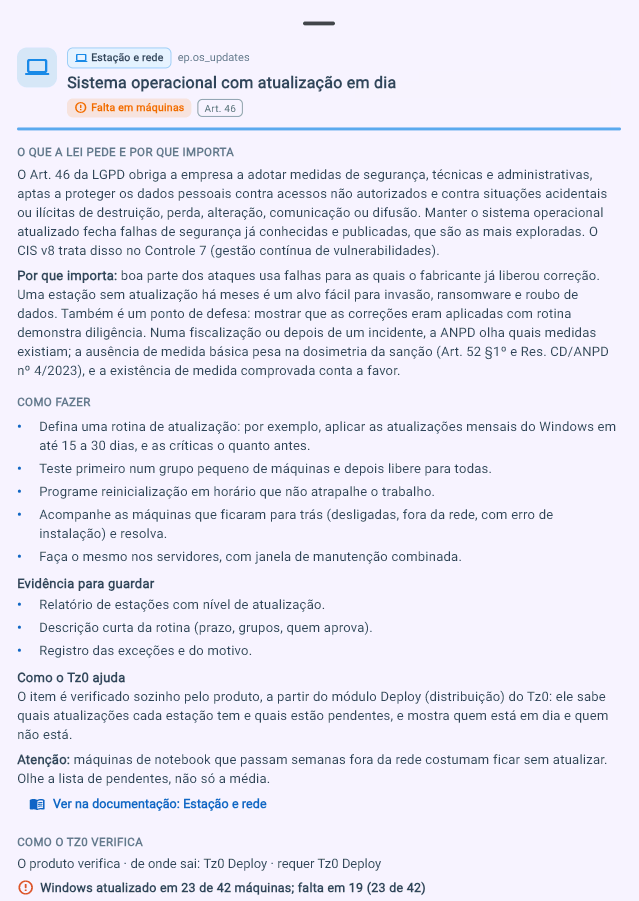
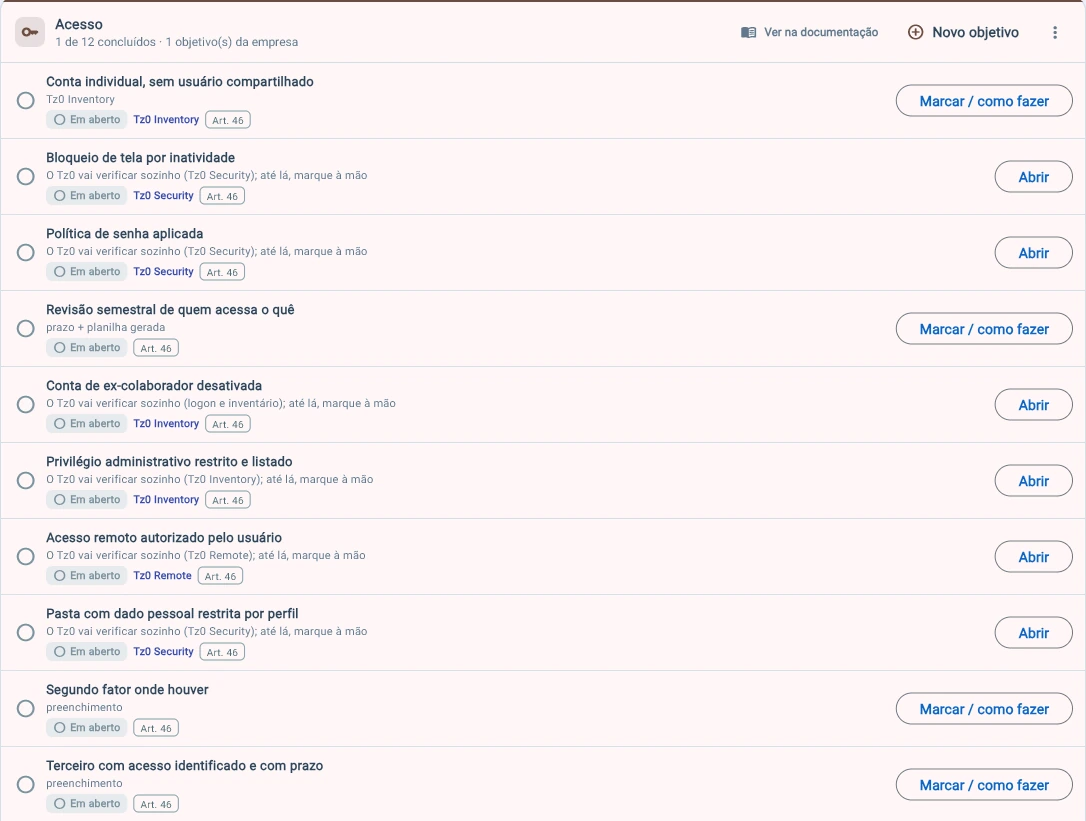
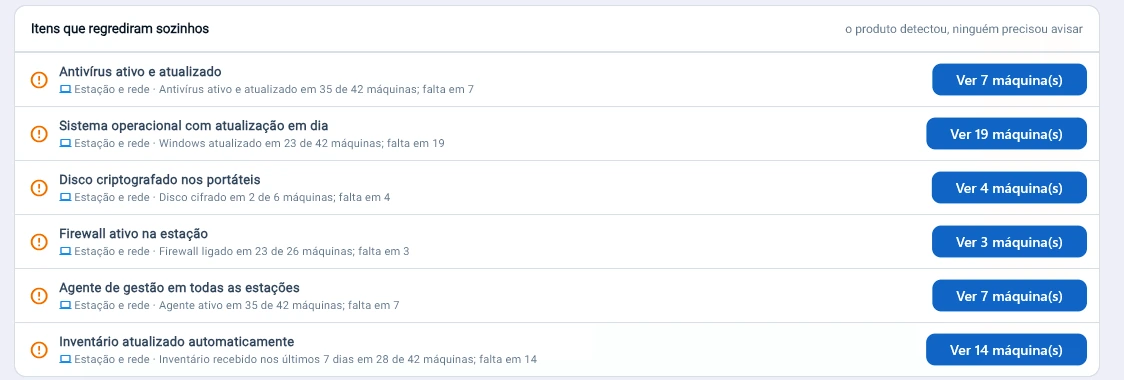
6 de 80, e quem marcou cada um. Seis itens verificados pelo próprio produto, nenhum ainda marcado pela empresa, seis com controlo técnico em falta em parte das máquinas. O ecrã avisa o que o número é: o progresso do plano que a empresa definiu, não uma avaliação jurídica de conformidade.Nove temas, cada um com o seu marcador. Cor cheia é o que o Tz0 verificou, cor clara é o que a empresa marcou, cinzento é o que falta. Mapeamento e registo a zero em nove é o retrato de quase todas as empresas no início.Item a item, com o artigo ao lado. Encarregado de proteção de dados designado e publicado (arts. 37 a 39), política em vigor e versionada, canal do titular dos dados (arts. 15 a 22). As conclusões no topo apontam o tema mais atrasado e os itens que estão sem responsável.Cada item explica-se a si mesmo. O que o regulamento pede, porque importa numa fiscalização, como fazer, que evidência guardar e como o Tz0 verifica — aqui, sistema operativo atualizado em 23 de 42 máquinas, com a lista das 19 que faltam.Cada item do tema Acesso diz quem verifica: o Tz0 Security vê o bloqueio de ecrã e a palavra-passe, o Tz0 Inventory vê contas de ex-colaboradores e privilégios de administrador, o Tz0 Remote vê o acesso autorizado pelo utilizador.O plano não termina, mantém-se. Quando um controlo deixa de valer — o antivírus parou, o disco perdeu a encriptação —, o item volta a abrir sozinho. O produto detetou; ninguém precisou de avisar.
Ecrãs de um parque real em operação. Nomes de pessoas, de máquinas e de empresas são fictícios; números, percentagens e interface estão intactos.
Porque é que on-premise pesa aqui
Os dados pessoais não mudam de custódia para serem protegidos.
A evidência de um incidente fica no servidor da empresa, não no de um fornecedor.
O inventário do que trata dados pessoais não sai da rede para ser processado.
A resposta ao titular dos dados não depende da janela de suporte de terceiros.
O encarregado de proteção de dados consulta o registo diretamente, sem intermediários.
A retenção da evidência segue a política da empresa, não a do contrato de nuvem.
Em ambiente regulado, a cadeia de custódia tem menos elos para explicar.
A transferência internacional de dados deixa de ser um capítulo do relatório.
A auditoria encontra tudo num só lugar, sob o mesmo controlo de acessos.
Aviso honesto
Uma ferramenta não substitui um programa de privacidade.
O Trauma Zer0 executa controlo técnico e produz evidência. Não escreve a política, não faz o mapeamento jurídico do tratamento e não responde pelo papel do encarregado de proteção de dados. A empresa que compra uma ferramenta a pensar que comprou conformidade descobre o contrário na primeira fiscalização.
Traga o seu cenário de tratamento de dados.
Conversa técnica de 30 minutos: descreve-nos onde circulam hoje os dados pessoais, e nós indicamos o que a plataforma controla e o que fica a cargo do processo.
Utilizamos cookies para medir a audiência do site (Google Analytics) e para medir e mostrar anúncios do Trauma Zer0 (Google Ads). Só são ativados se aceitar, e pode alterar a escolha mais tarde, em “Gerir cookies”. Os cookies necessários ao início de sessão e ao idioma não dependem desta escolha.
Necessários
Sempre ativo
Mantêm a sessão na área reservada, a escolha de idioma e a proteção dos formulários. Sem eles o site não funciona.
Preferências
O armazenamento ou acesso técnico é necessário para a finalidade legítima de guardar preferências que não são pedidas pelo assinante ou utilizador.
Medição de audiência
Google Analytics: conta visitas e páginas vistas de forma agregada, para percebermos como o site é usado.O armazenamento ou acesso técnico usado exclusivamente para fins estatísticos anónimos. Sem uma intimação, o cumprimento voluntário do seu fornecedor de serviços de internet ou registos adicionais de terceiros, as informações armazenadas ou recolhidas apenas para este fim geralmente não podem ser usadas para o identificar.
Publicidade
Google Ads: mede que anúncios levaram a um pedido de avaliação e permite mostrar anúncios do Trauma Zer0 a quem já visitou o site.