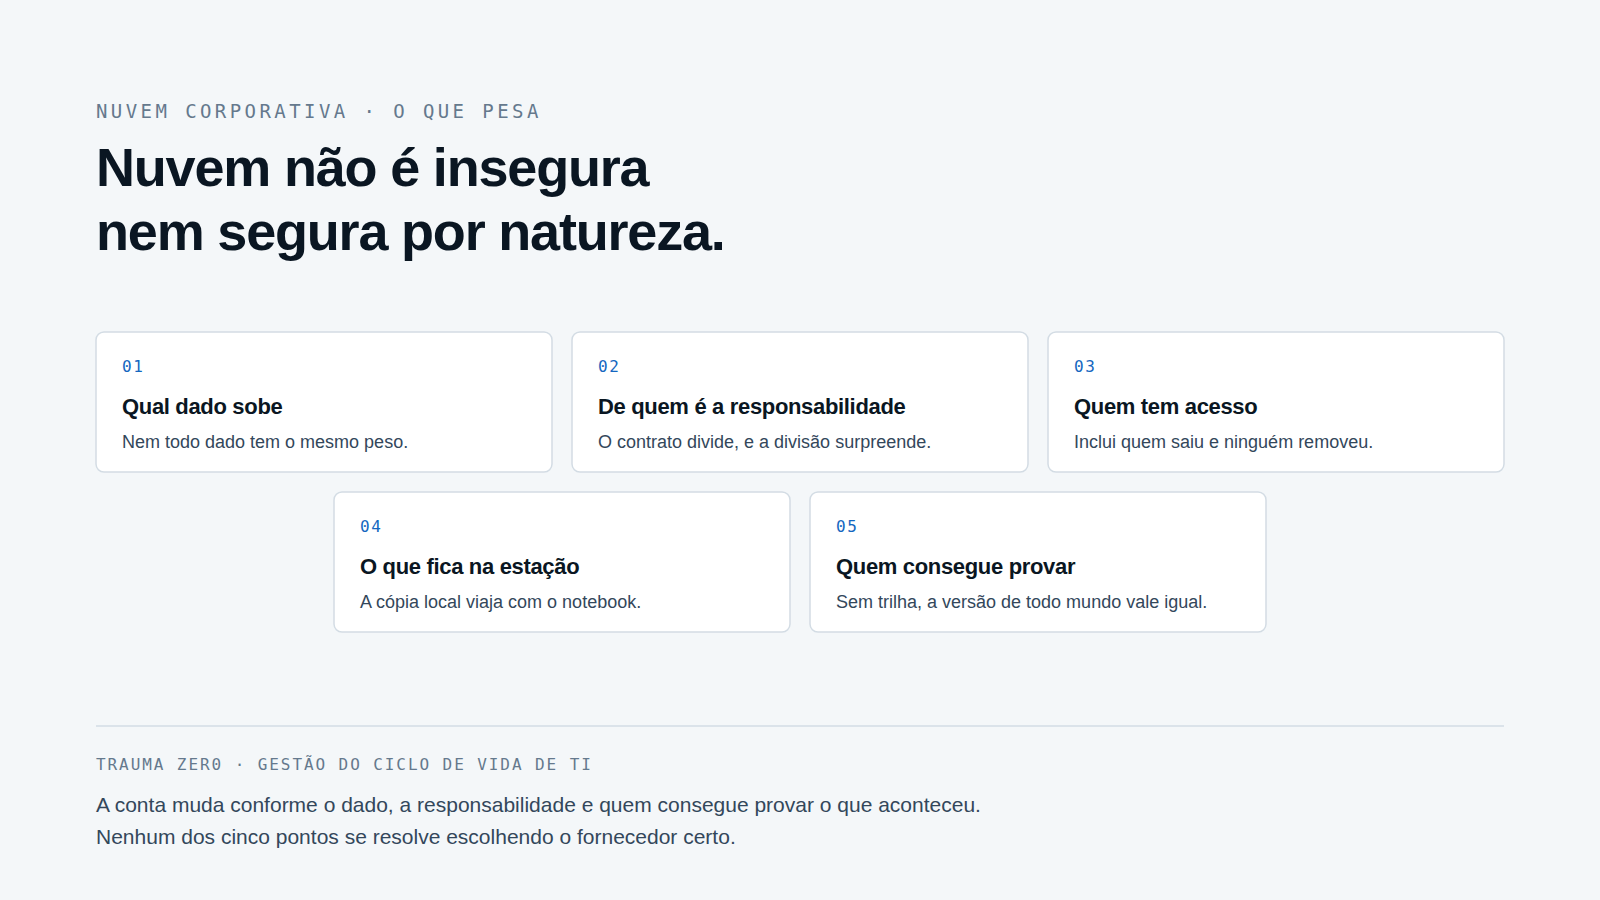
A discussão sobre a nuvem costuma transformar-se em clubismo: de um lado quem acha que servidor próprio é coisa do passado, do outro quem acha que dados fora de casa são dados perdidos. Nenhuma das posições ajuda a decidir. Estes são os cinco pontos que efetivamente mudam o risco.
1. A responsabilidade é partilhada, e a parte que sobra é sua
Todos os fornecedores sérios publicam um modelo de responsabilidade partilhada. Eles tratam da infraestrutura; a empresa trata da configuração, do acesso e dos dados. A maioria dos incidentes noticiados como “fuga de dados na nuvem” não foi falha do fornecedor: foi um bucket aberto, uma permissão demasiado ampla, uma credencial num repositório público.
Antes de avaliar o fornecedor, avalie se a sua equipa tem processo para a parte que continua a ser sua.
2. A identidade passou a ser o perímetro
Quando o serviço está na nuvem, deixa de existir “dentro da rede”. O que separa os seus dados do mundo é uma credencial. Isso desloca o esforço: segundo fator obrigatório, revisão periódica de quem tem acesso a quê, e desativação da conta no próprio dia em que a pessoa sai — não no fecho do mês.
3. Os dados em trânsito saem de algum lado
É o ponto que quase sempre fica de fora. O ficheiro que vai para a nuvem sai de um posto de trabalho. Se esse posto não tem o disco encriptado, não tem o antivírus atualizado e tem uma pasta partilhada aberta a Todos, a segurança do fornecedor é irrelevante: os dados já estavam expostos antes de subir.
Migrar para a nuvem não resolve a higiene dos endpoints. Em alguns casos, apenas espalha o problema mais depressa.
4. Soberania e fundamento jurídico do tratamento
Saber em que país os dados são armazenados deixou de ser um pormenor técnico. As transferências para fora do Espaço Económico Europeu exigem, ao abrigo do RGPD, uma decisão de adequação ou garantias adequadas, e os contratos de nuvem costumam mudar de termos sem aviso. Vale a pena ler onde os dados ficam guardados, quem lhes pode aceder do lado do fornecedor e o que lhes acontece quando o contrato termina.
5. Onde moram os dados sobre o seu parque
Há uma categoria de dados que merece uma decisão própria: os que descrevem a sua própria infraestrutura. Inventário completo de máquinas, software instalado, versão do sistema, topologia, utilizadores, evidências de atividade. É o mapa da sua empresa. Quem tiver esse mapa sabe exatamente onde atacar.
Há uma razão para o Trauma Zer0 ser instalado na infraestrutura do cliente: este conjunto de dados não sai da empresa. O servidor é do cliente, a base de dados é do cliente, e nós não recebemos, não armazenamos nem acedemos a nada disto. Não é um argumento contra a nuvem em geral — é um argumento sobre estes dados em concreto.
O critério prático
Para cada sistema, faça três perguntas: o que fica exposto se isto for comprometido, quem consegue provar o que aconteceu, e quanto tempo demoro a recuperar a operação sem o fornecedor. Quando as três respostas são confortáveis, a nuvem é excelente. Quando alguma delas encrava, vale a pena reabrir a decisão.