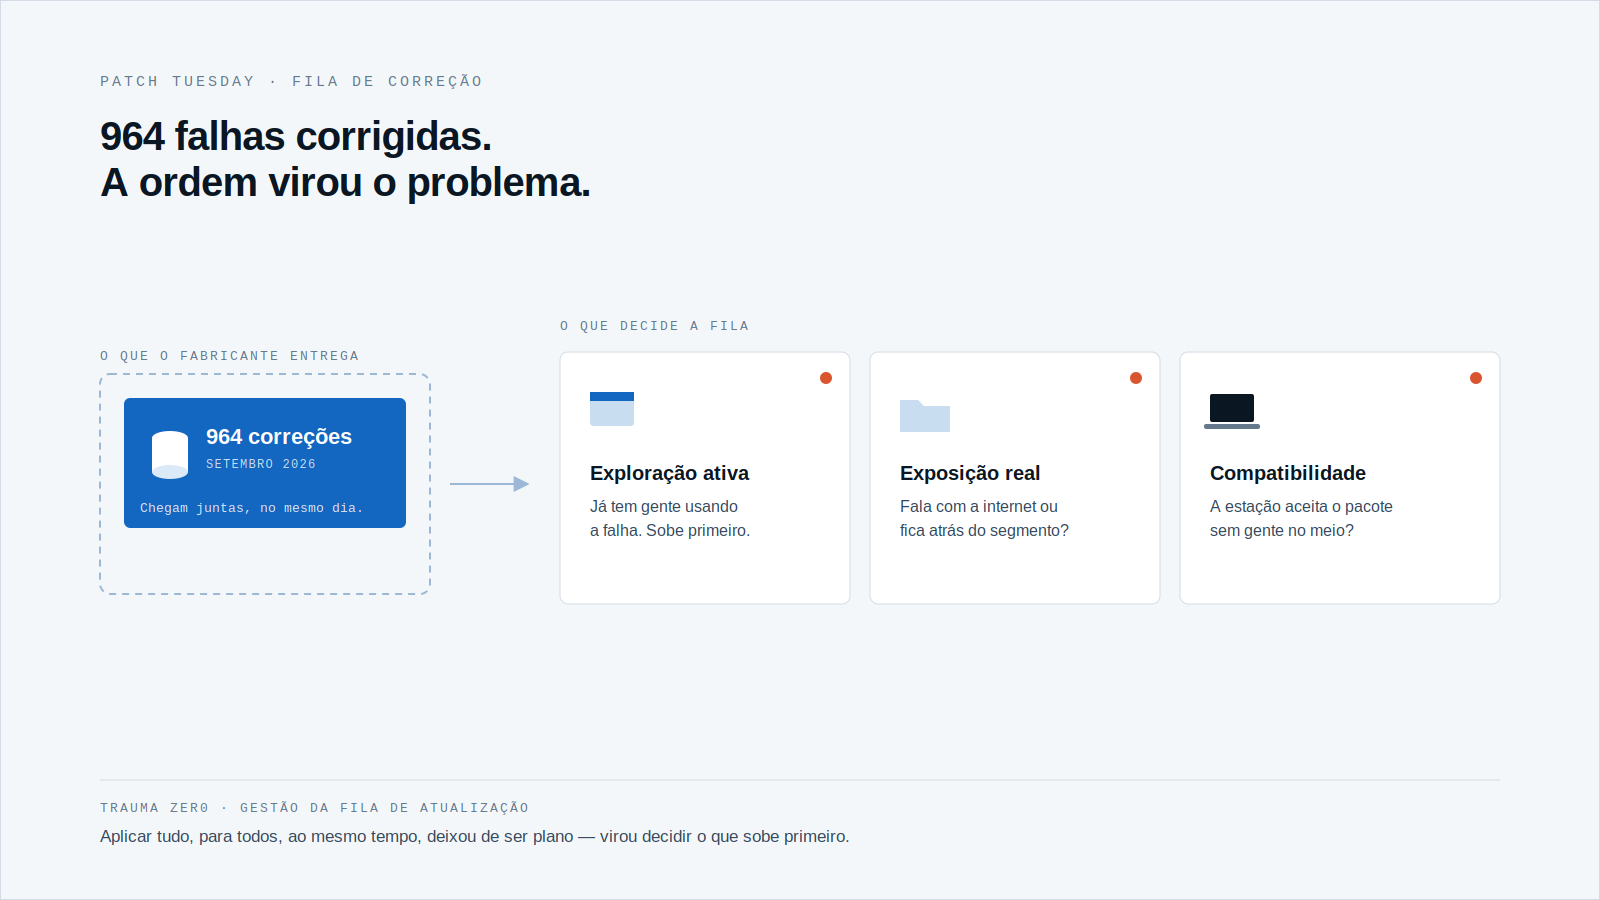
Em 8 de setembro de 2026 a Microsoft lançou o maior Patch Tuesday da sua história: 964 vulnerabilidades corrigidas num lote só, 104 delas classificadas como críticas, segundo o levantamento da Tenable. Duas já estavam sendo exploradas em ataque antes de a correção sair.
Para uma operação de algumas centenas de máquinas, aplicar tudo num fim de semana é trabalhoso, mas dá. Para quem administra alguns milhares de estações, espalhadas entre unidades e setores, numa rede que não conversa livre com a internet, aplicar tudo de uma vez deixou de ser um plano realista.
A pergunta que sobra não é mais “vamos atualizar”. É o que vai primeiro — e como provar depois que foi mesmo aplicado.
Um volume que a triagem manual não aguenta
Setembro não foi um pico isolado. A própria Microsoft fechou julho de 2026 com 570 falhas corrigidas e agosto com 400, segundo o BleepingComputer, que acompanha cada lançamento mensal da empresa. O lote de setembro mais que dobrou a média dos dois meses anteriores.
Das 964 correções de setembro, a Tenable contou 104 críticas — 81 de execução remota de código, 20 de elevação de privilégio, entre outras categorias. E duas falhas, CVE-2026-81963 e CVE-2026-85880, ambas de elevação de privilégio no núcleo do Windows, já estavam sendo exploradas antes de a correção existir.
Nenhuma equipe aplica 964 correções na mesma madrugada, em milhares de máquinas, sem derrubar alguma coisa no caminho. A pergunta deixou de ser aplicar tudo. Virou decidir, com critério, o que sobe primeiro.
O que decide a ordem da fila
- Exploração ativa: já tem gente usando a falha, ou o risco ainda é teórico?
- Exposição real: a máquina fala com a internet, ou fica atrás de um segmento controlado?
- Criticidade do ativo: é a estação de um analista, ou o servidor que sustenta a operação?
- Caminho de ataque: a falha exige acesso físico à máquina, ou basta um clique remoto?
Corrigir tudo, ao mesmo tempo, para todo mundo, parou de ser um plano. Virou um desejo.
Sem esses critérios, o parque grande atualiza por ordem de chegada — ou por pressa do dia. É a receita para deixar uma falha já explorada, como as duas de setembro, esperando atrás de outra sem gravidade nenhuma, só porque o pacote dela chegou primeiro na fila do time.
É esse tipo de janela aberta que, se um invasor entrar antes da correção chegar, deixa a mesma pergunta que sobra depois de um resgate de ransomware pago: o que aconteceu, exatamente, em cada máquina tocada, enquanto a falha ficou exposta?
Numa rede segmentada, a fila é maior que a lista de CVEs
Ter o critério certo resolve metade do problema. A outra metade é logística: como a correção sai do repositório e chega em cada estação sem travar o trabalho de quem está usando ela.
Numa rede corporativa grande, isso significa agendar por grupo — uma filial de cada vez, um turno de cada vez —, controlar a banda para não competir com o sistema que sustenta a operação, e contar com quedas de conexão no meio da transferência, que precisam retomar de onde pararam, não recomeçar do zero.
Já tratamos aqui o lado de manter o trabalho rodando enquanto a estação atualiza — vale voltar ao ponto porque setembro deixou claro que o volume só cresce. O que cabia numa madrugada há um ano, com o parque de hoje, vira dias.
E há um detalhe que a lista de CVEs sozinha não mostra: quantas das milhares de estações têm hoje compatibilidade para receber o pacote sem intervenção manual antes.
A fila fechou. Quem prova que fechou mesmo?
O comunicado da Microsoft encerra a obrigação do fabricante. Não encerra a obrigação de quem opera o parque.
Auditoria interna, seguradora e, em alguns setores, o regulador, não perguntam se o Patch Tuesday de setembro existiu. Perguntam se cada máquina da lista recebeu a correção — e, se não recebeu, desde quando está exposta.
Sem um registro por máquina, como o que a tela de atualização do Tz0 Deploy mantém, a resposta vira estimativa. Com o volume de hoje, “a maior parte deve ter atualizado” já não é garantia nenhuma — é a definição do que ainda falta corrigir.
Como o Tz0 Deploy trata a fila de correção
O Tz0 Deploy organiza essa fila em cinco etapas: empacotar a correção, definir o alvo por grupo — setor, filial, tipo de máquina —, agendar a janela, distribuir e conferir quem instalou, com reagendamento automático para quem falhou.
A instalação roda silenciosa, sem interromper quem está usando a máquina. A janela pode ser madrugada, fim de semana ou imediata, com controle de banda para não competir com sistema crítico, e retomada automática quando a conexão cai no meio da transferência — o cenário comum numa rede grande e segmentada.
O mesmo processo cobre desktop, notebook e servidor, em Windows, Linux e Android, com um catálogo de mais de 12 mil pacotes já prontos para distribuir. O painel mostra, por máquina, o que está pendente e o que é correção de segurança — a resposta pronta para quando a auditoria perguntar se a fila de setembro realmente fechou.
A próxima fila já está a caminho
Setembro de 2026 não foi exceção. Foi o terceiro mês seguido em que o número de correções subiu, e nada indica que outubro vá inverter isso.
A pergunta que fica não é se o próximo Patch Tuesday vai chegar. É se, quando chegar, a sua operação sabe qual estação já recebeu o quê — ou está estimando.
Peça uma avaliação do Trauma Zer0 e veja como está a fila de correção do seu parque hoje.