En marzo de 2025, un empleado tercerizado de una empresa brasileña que conecta instituciones financieras con Pix, el sistema de pagos instantáneos de Brasil, fue abordado a la salida de un bar. Una semana después recibió una llamada: 5.000 reales por su usuario y su contraseña. Más tarde, otros 10.000 reales por ejecutar, en la computadora del trabajo, los comandos que le llegaban por una página web.
En julio, el ataque a C&M Software se hizo público. Según la Policía Civil de São Paulo, solo de una de las instituciones afectadas salieron 541 millones de reales en transferencias fraudulentas, como informó SBT News el 04/07/2025. El acceso era verdadero. La contraseña era verdadera. La máquina era la de la empresa.
Ningún firewall frena eso, porque nada ahí parece un ataque. Es trabajo, hecho por alguien que tiene permiso para hacerlo.
La pregunta para quien opera un parque grande no es si alguien del equipo puede ser abordado. Es qué mostraría el equipo de trabajo si eso ocurriera.
El reclutamiento de empleados se volvió rutina
El caso brasileño no fue una excepción. Un estudio de Intel 471, divulgado a comienzos de octubre de 2026, analizó cómo los delincuentes reclutan empleados en foros y canales clandestinos. Fue resumido por Help Net Security el 02/10/2026.
De los 85 registros analizados, 45 eran anuncios de reclutamiento: la mayor categoría de la muestra. Otros 15 traían a alguien que decía tener ya acceso interno, y 12 ofrecían «servicios» prestados desde dentro de la empresa.
Los sectores más mencionados fueron transporte (19 menciones), tecnología (17) y telecomunicaciones (15). Lo que se pide es trivial: consultar un registro de cliente, restablecer una cuenta, aprobar una transacción, modificar un dato.
El propio estudio advierte que estas cifras describen la muestra y no la frecuencia del problema en cada sector. Pero muestran el modelo de negocio: el delito no necesita entrar por la fuerza cuando puede alquilar a quien ya está adentro.
Por qué la defensa perimetral no lo ve
Casi toda la protección de una red corporativa se pensó para separar a los de adentro de los de afuera. Contraseña robusta, segundo factor, VPN, segmentación. Todo eso funciona contra quien intenta entrar.
Contra quien ya entró con su propia credencial, cada una de esas capas confirma el acceso en lugar de cuestionarlo. El segundo factor lo aprueba el dueño de la cuenta. La VPN conecta la máquina correcta. El sistema registra a un usuario autorizado.
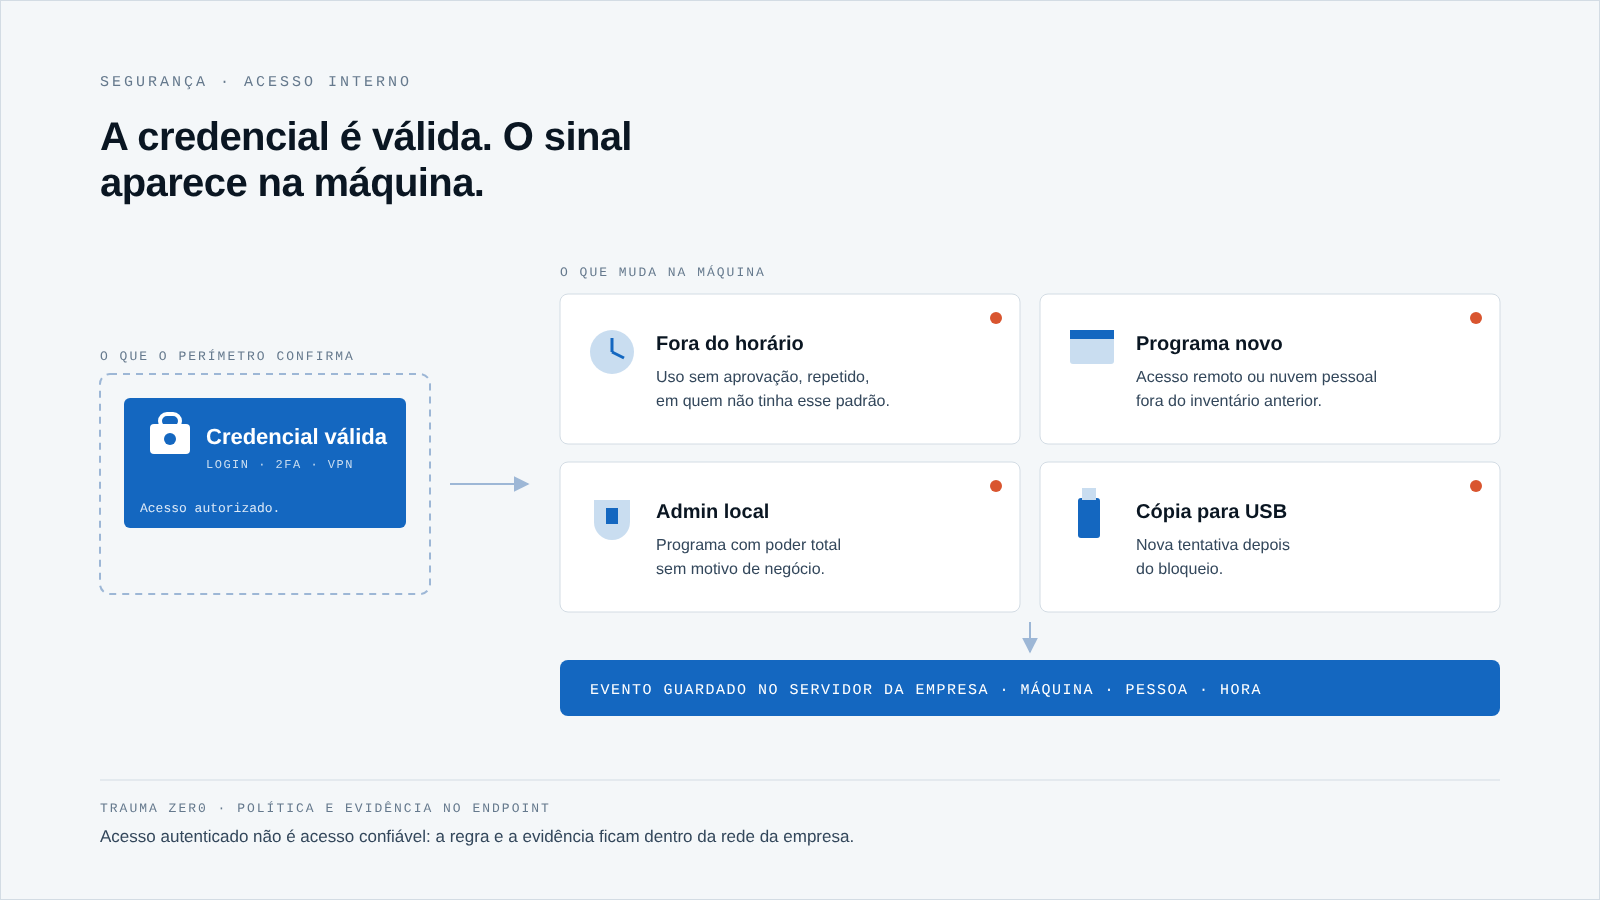
Por eso el empleado reclutado es un problema del equipo de trabajo antes que un problema de red. Es en la máquina donde cambia el comportamiento: el horario, el programa que aparece, el privilegio que alguien empieza a usar, el dato que sale.
Qué suele cambiar en el equipo antes del daño
Ninguna señal aislada prueba nada. Hay mil razones legítimas para trabajar fuera de hora. Lo que pesa es la combinación y la insistencia.
Horario
Uso recurrente fuera de la ventana acordada, sin aprobación, por alguien que no tenía ese patrón. En el caso brasileño, el propio empleado dijo a la policía que venía ingresando comandos en el sistema desde mayo, meses antes del ataque.
Programa nuevo
Una herramienta de acceso remoto instalada sin ticket, un cliente de nube personal, una utilidad de línea de comandos que nadie del área usa. Software que no figuraba en el inventario del mes anterior.
Privilegio
Quien empezó a trabajar como administrador local, o un programa que comenzó a correr con privilegios totales sin motivo de negocio.
Salida de datos
Copia a pendrive, envío a un servicio de almacenamiento externo, un volumen de exportación inusual. Y, sobre todo, el intento repetido después del bloqueo: quien insiste en la misma regla está diciendo algo.
Regla escrita antes, evidencia después
Mirar esto exige cuidado en dos sentidos. El primero es la protección de datos: medir el comportamiento de las personas en su equipo es tratamiento de datos personales. La regla tiene que estar escrita, tener una finalidad clara y comunicarse al equipo antes de activarse.
El segundo es el criterio. Una puntuación de riesgo que nadie puede explicar no sirve para hablar con Recursos Humanos ni para un proceso. Cada punto tiene que remitir a la regla y al hecho que lo generó.
Algunas prácticas reducen la exposición antes de cualquier herramienta:
- privilegio mínimo de verdad, revisado cuando la persona cambia de función;
- ventana de operación definida por grupo, con excepciones aprobadas y registradas;
- lista cerrada de lo que se puede instalar en las máquinas que tocan sistemas críticos;
- un canal para que el empleado informe el acercamiento sin miedo a ser tratado como sospechoso.
Si ocurre lo peor, el tiempo corre en contra. Los ataques permanecen semanas dentro de la red antes de ser detectados, y la evidencia del equipo tiene que durar lo suficiente para cubrir esa permanencia. Las herramientas de acceso remoto merecen atención aparte: la herramienta de soporte también es una puerta.
Cómo lo trata Trauma Zer0
Tz0 Security aplica la política en el propio equipo, con o sin conexión con el servidor en el momento del intento. Define qué puede ejecutarse, qué puede instalarse y qué puede salir de la máquina, por grupo, por sector o por equipo. Un pendrive que no está en la lista no se monta, y el intento queda registrado con equipo, usuario y hora.
El control de horario define la ventana en la que cada grupo puede operar y registra lo que se intentó fuera de ella. La lectura de privilegios muestra quién trabaja como administrador local y qué programa corre con privilegios totales. La lectura de cambios separa, del ruido del propio Windows, los cambios reales de software y hardware.
El análisis de comportamiento asigna una puntuación de riesgo por persona, recalculada cada noche, y cada punto se explica por la regla y el hecho que lo generó. La herramienta no juzga intenciones: señala el desvío para que alguien de la empresa lo evalúe, dentro de la regla que la empresa escribió.
Cada intento se convierte en un evento con marca de tiempo, máquina y usuario, y el ciclo completo corre dentro de la red del cliente: la evidencia queda en el servidor de la empresa. Cuando hace falta investigar a fondo, Tz0 Forensics se encarga de la recolección y la preservación.
El acceso legítimo también necesita reglas
El reclutamiento de empleados no depende de una falla técnica. Depende de una persona, de una credencial válida y de un equipo donde nadie mira lo que cambió.
La empresa no controla quién aborda a sus empleados a la salida de un bar. Controla lo que la máquina permite, lo que registra y cuánto tiempo se guarda la evidencia.
Si su política de seguridad todavía trata todo acceso autenticado como acceso de confianza, vale la pena ver lo que su parque muestra hoy. Solicite una evaluación de Trauma Zer0 y aplique la regla en su entorno real.