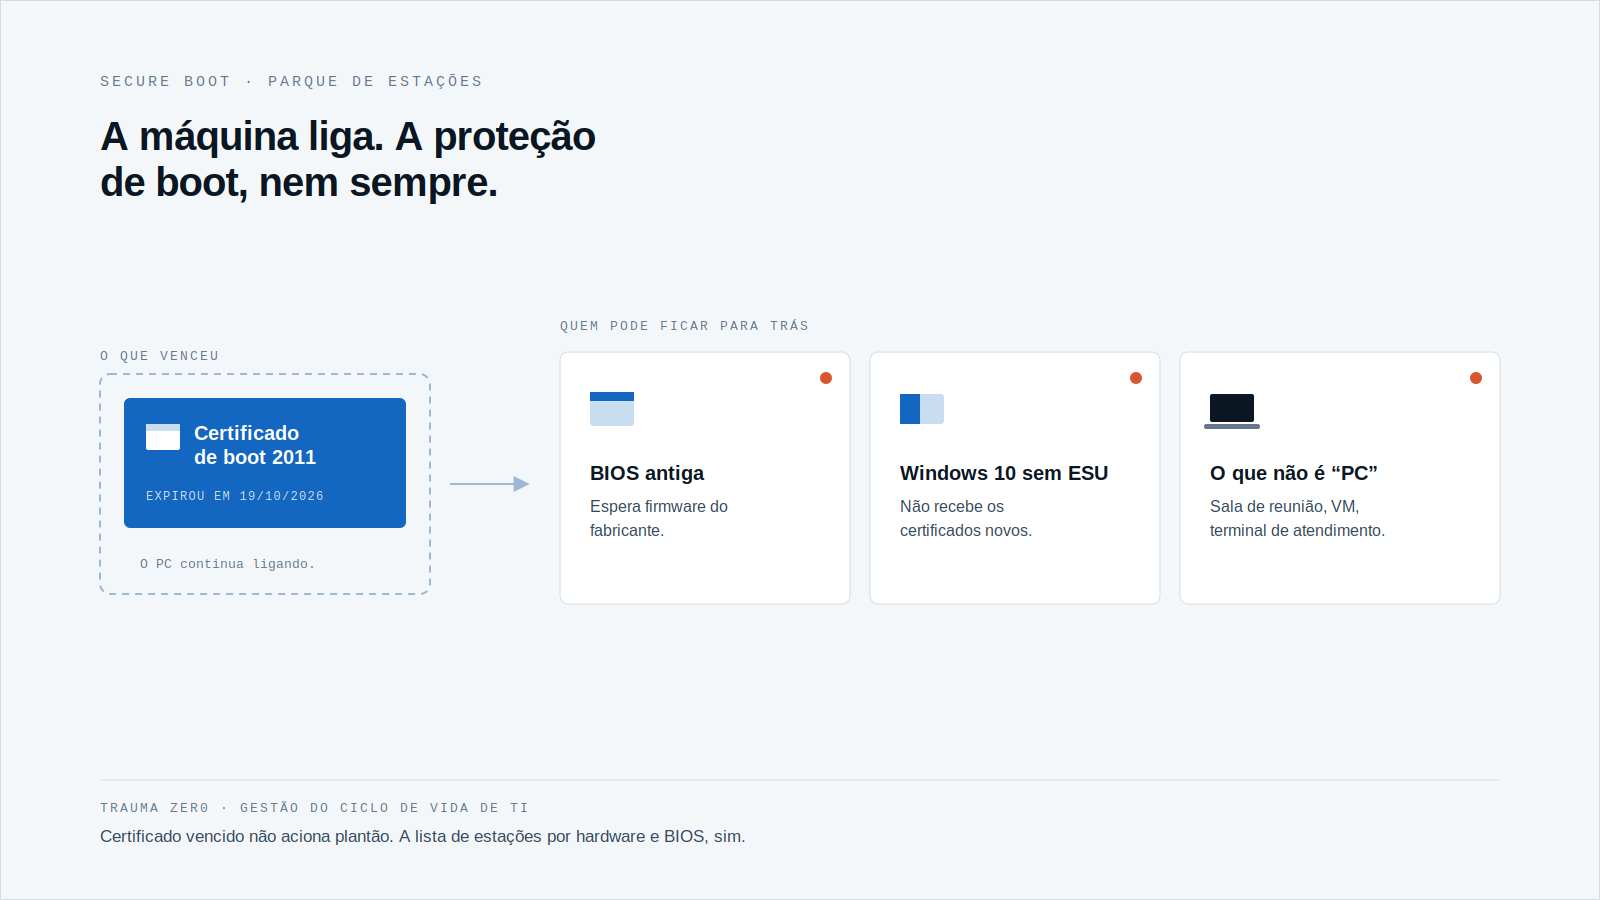
Na segunda-feira, 19 de outubro, venceu um certificado que quase ninguém no seu parque sabe que existe. Nenhuma máquina deixou de ligar. Nenhum chamado foi aberto.
É esse silêncio que merece atenção. O certificado protege a etapa mais cedo da inicialização, antes de o Windows, o antivírus ou qualquer agente começarem a rodar.
A pergunta para a TI não é “o que quebrou?”. É “quais das nossas estações ainda dependem do certificado antigo, e quem vai resolver cada uma?”.
O que venceu e o que continua funcionando
O Secure Boot confere se o código que carrega antes do sistema foi assinado por uma autoridade confiável. A Microsoft informa que os certificados emitidos em 2011 começam a expirar em junho de 2026 e estão sendo trocados por um conjunto de 2023. Fonte: Microsoft Support, 2026.
O último deles, o Windows Production PCA 2011, que assina o gerenciador de boot do Windows, expirou em 19 de outubro de 2026. O substituto é o Windows UEFI CA 2023. Fonte: Windows Latest, 17/10/2026.
Segundo a Microsoft, o PC com o certificado vencido continua iniciando e instalando as atualizações comuns do Windows. O que ele deixa de receber são as novas proteções da etapa inicial: atualizações do gerenciador de boot, dos bancos do Secure Boot e das listas de revogação.
Ou seja, a máquina funciona e fica parada no tempo justamente na camada que ninguém olha. A própria Microsoft diz que o Secure Boot não deve ser desativado para contornar o vencimento: isso reduz a proteção em vez de resolver.
O que 500 mil dispositivos ensinam
A Microsoft contou como fez a troca no próprio parque, de cerca de 500 mil dispositivos Windows. Um piloto com cerca de 35 mil teve 95% de sucesso. Em 70 dias, a conformidade chegou a 86%. Hoje está em 97%, com falhas abaixo de 1%. Fonte: Microsoft Inside Track, 13/08/2026.
O que sobrou, segundo o texto, foram os casos de borda, entre eles salas de reunião e máquinas virtuais.
Leia o dado com cuidado. É a fabricante do certificado, com telemetria própria e equipe dedicada, e mesmo assim restou uma cauda. Num parque de banco, indústria ou hospital, com filiais e equipamentos que ninguém chama de PC, a cauda tende a ser a parte difícil.
Por que o Windows Update sozinho não fecha a conta
A distribuição dos novos certificados é feita em lotes, e a Microsoft informa que, na maioria dos PCs que recebem pelo Windows Update, em muitos casos não é preciso agir. Esse “em muitos casos” é onde a TI trabalha. Três grupos costumam ficar de fora:
- Máquinas que esperam firmware do fabricante. Alguns modelos precisam de atualização de BIOS antes de aceitar o certificado novo.
- PCs com Windows 10 sem ESU. Segundo a Microsoft, eles só recebem os certificados novos com inscrição no ESU.
- Equipamento que não é tratado como PC. Terminal de atendimento, máquina de laboratório, estação de sala de reunião, máquina virtual.
Sobre a decisão do Windows 10, vale ler o que já escrevemos sobre decidir o ESU máquina a máquina. O vencimento do certificado é mais um motivo para essa lista existir por estação, e não por média.
A parte que cabe à rede interna
Descoberto o grupo de risco, falta chegar às máquinas. Numa rede grande e segmentada, a pergunta passa a ser logística: quando, por qual link e em que ordem.
Filial com link estreito não aguenta distribuição em horário comercial. Máquina de atendimento não pode reiniciar no meio do expediente. Servidor crítico entra depois dos de teste.
Por isso a ordem importa. Começar pelo grupo de baixo risco, conferir, e só então avançar para o crítico é o que a própria Microsoft descreve no piloto. O que a TI precisa guardar é o registro de cada etapa: quem recebeu, quem falhou, quem ficou para depois.
E tudo isso precisa acontecer sem depender de que o dado da sua frota saia da rede para ser planejado em outro lugar.
Como o Trauma Zer0 trata o assunto
Dois módulos entram aqui. O Tz0 Inventory usa um agente em cada estação para levantar o hardware, os programas instalados, o sistema operacional e a data da BIOS, e envia tudo ao servidor Tz0, instalado na infraestrutura do cliente. Equipamentos desligados ou fora da rede entram no retrato quando voltam.
Com isso, a lista de quem pode estar parado no certificado antigo sai do parque real: hardware, sistema e idade da BIOS, em vez de uma planilha de patrimônio.
O Tz0 Deploy cuida do caminho até a máquina: instala e atualiza sem interação do usuário, com janela por destino, limite de banda, retomada automática se o link cair e conferência de quem instalou, quem falhou e o que foi reagendado. Tudo roda na rede da empresa, pelo console web.
Um limite precisa ficar claro. As páginas dos dois módulos não dizem que o Trauma Zer0 lê o estado do certificado do Secure Boot nem que aplica a atualização de certificado ou de firmware. O que o módulo oferece é a lista de máquinas por hardware e BIOS e a esteira para distribuir os pacotes que a sua equipe aprovar. A atualização em si vem da Microsoft e do fabricante.
Uma lista que você deveria conseguir imprimir
Antes de a próxima auditoria perguntar, vale conseguir responder com um documento, e não com uma estimativa:
- quais estações têm BIOS antiga e dependem de firmware do fabricante;
- quais PCs ainda estão no Windows 10 e se têm ESU;
- quais equipamentos não-PC estão no mesmo inventário;
- quem é o responsável por cada exceção e até quando.
Certificado vencido não aciona plantão. Só a lista aciona.
Se a sua resposta hoje é “teríamos que verificar”, o problema não é o certificado. É a visibilidade do parque. Para ver o Tz0 Inventory funcionando na sua rede, peça uma avaliação.