A palavra auditoria tem má fama em TI: lembra folhas de cálculo preenchidas à pressa, evidências recolhidas à última hora e um relatório que ninguém lê até ao ano seguinte. Vale a pena separar o ritual do propósito.
O que a auditoria deveria responder
Uma auditoria de TI existe para responder a três perguntas, por esta ordem:
- O que é que a empresa tem? Equipamento, software, licenças, acessos.
- Em que estado está? Atualizado, protegido, encriptado, em conformidade com a política interna.
- O que foi feito nele? Por quem, quando, com que autorização.
Se as três respostas só existem no mês da auditoria, não são respostas — são fotografias posadas.
O problema da auditoria de fim de ciclo
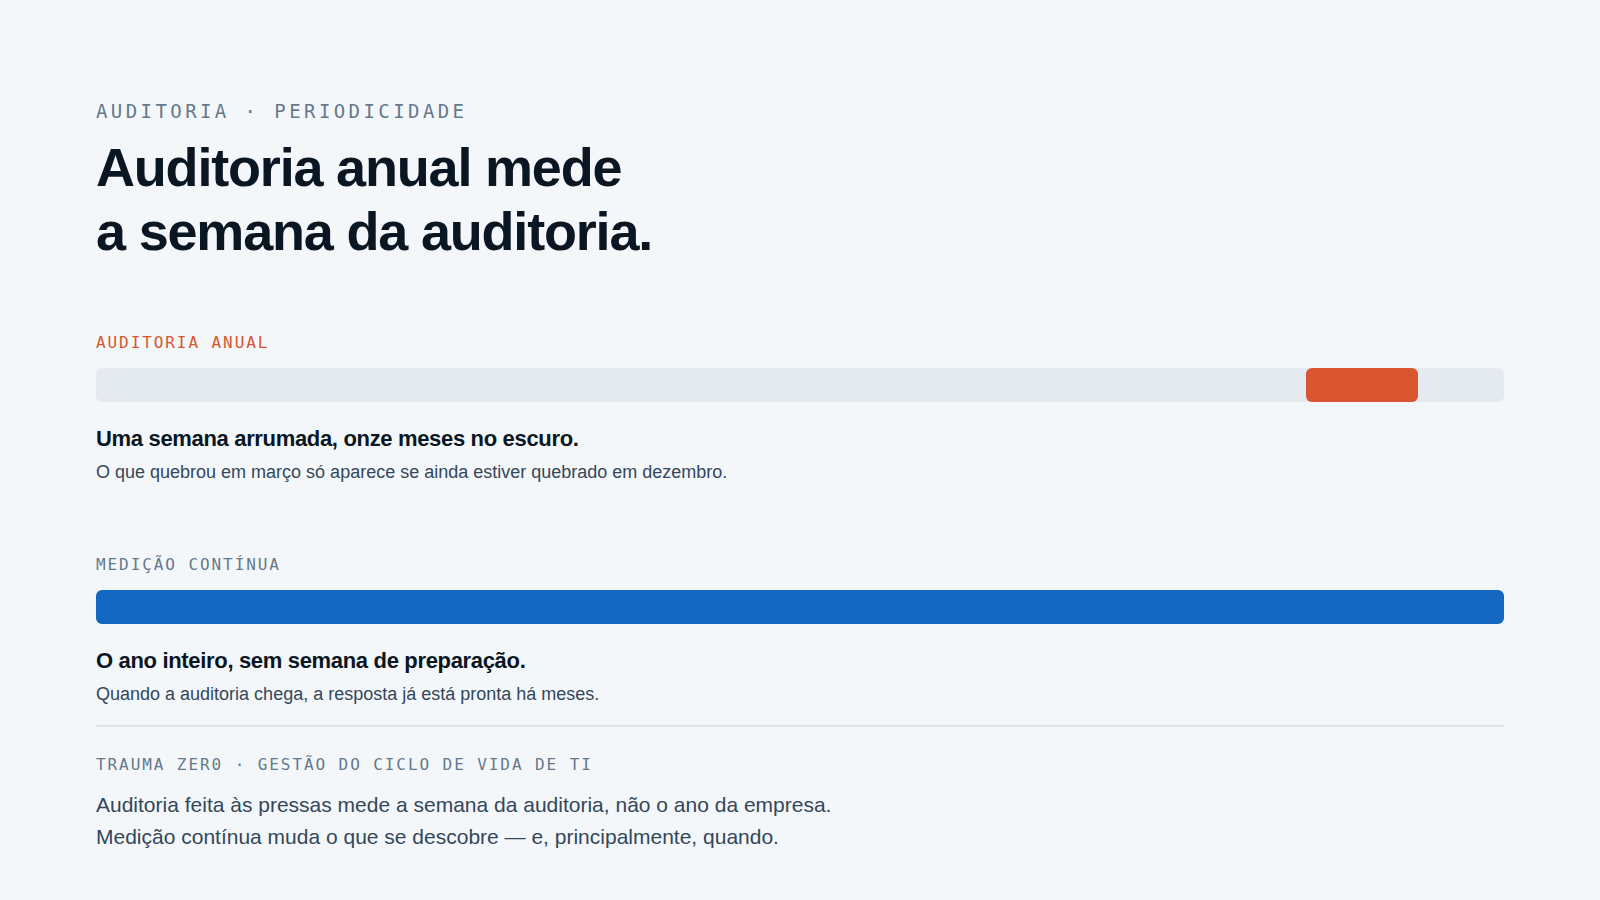
Um levantamento feito uma vez por ano tem dois defeitos estruturais. O primeiro é que mede o esforço de preparação, não a operação: quem sabe que vai ser auditado arruma a casa antes. O segundo é que qualquer problema encontrado tem, em média, seis meses. Descobrir em dezembro uma partilha aberta em março não é descobrir; é constatar.
Uma auditoria útil é a que encurta a distância entre o facto e o conhecimento do facto.
O que muda quando a medição é contínua
Quando os mesmos indicadores são recolhidos permanentemente pelo agente que já está na máquina, a auditoria deixa de ser um acontecimento e passa a ser uma leitura. O relatório anual continua a existir, mas passa a ser um recorte de algo que já estava a ser acompanhado — e a conversa com o auditor muda de tom, porque a empresa chega com uma série histórica em vez de uma fotografia.
Há um efeito secundário importante: as descobertas ficam pequenas. Um problema encontrado no mês em que aconteceu resolve-se numa tarde. O mesmo problema encontrado um ano depois já se transformou num projeto.
Licenciamento: o item que mais dói
A auditoria de um fornecedor de software é o tipo de auditoria que chega sem aviso e se paga em dinheiro. Bastam duas coisas para a atravessar sem sobressaltos: saber o que está instalado e saber o que está a ser usado. São medidas diferentes. Uma licença paga por software que ninguém abre há meses é desperdício silencioso; software usado sem licença é um passivo. Ambos aparecem no mesmo sítio — a página do Tz0 Metering mostra como.
O objetivo não é passar na auditoria
Isso é quase um efeito colateral. O objetivo é que o gestor consiga responder, numa terça-feira qualquer, quantas máquinas existem, quantas estão protegidas, quanto se está a pagar em licenças que ninguém usa e o que aconteceu a um determinado equipamento. Se essas respostas existem o ano inteiro, a auditoria passa a ser rotina administrativa. Se não existem, transforma-se numa crise anual.