En agosto de 2026, Brasil ocupó el sexto lugar mundial en reivindicaciones de ransomware — 23 casos asumidos por grupos criminales durante el mes, empatado con México, según el monitoreo de ThreatVectr sobre datos de Ransomware.live.
La mayoría de las empresas afectadas recupera sus archivos. El Sophos Ransomware Report 2026, elaborado con líderes de TI y seguridad de empresas brasileñas atacadas en el último año, muestra que el 85% usó copias de seguridad para restaurar datos cifrados — más que el 73% registrado en 2025.
El archivo vuelve. La pregunta que queda pendiente es otra: ¿qué pasó exactamente, en cada equipo, entre la entrada del atacante y la restauración del backup?
Esa pregunta no desaparece con el rescate pagado. Auditoría interna, la aseguradora y, cuando hay dato personal de por medio, la autoridad de protección de datos, la terminan haciendo tarde o temprano.
Quien no tiene la respuesta lista suele descubrirlo en el peor momento: en medio de una pericia, de una negociación de póliza o de un pedido formal de aclaración.
Un ataque que creció, no que desapareció
Entre enero y el 9 de agosto de 2026, las empresas brasileñas sumaron 123 ataques de ransomware reivindicados, frente a 148 en todo 2025. Al ritmo actual, 2026 cierra bien por encima del año anterior. El ransomware ya es una de las fallas de TI más caras de revertir en parques grandes.
En el mundo, 1.070 organizaciones fueron reivindicadas solo en agosto de 2026, un alza de cerca del 10% sobre julio — el dato es de ThreatVectr. No es un pico aislado. Es un nuevo piso.
Para quien opera un parque grande, el número que importa no es la posición en el ranking. Es la probabilidad, cada vez mayor, de que la próxima línea de esa estadística lleve el nombre de la propia empresa — y si cada equipo de ese parque está realmente contabilizado cuando llegue esa pregunta.
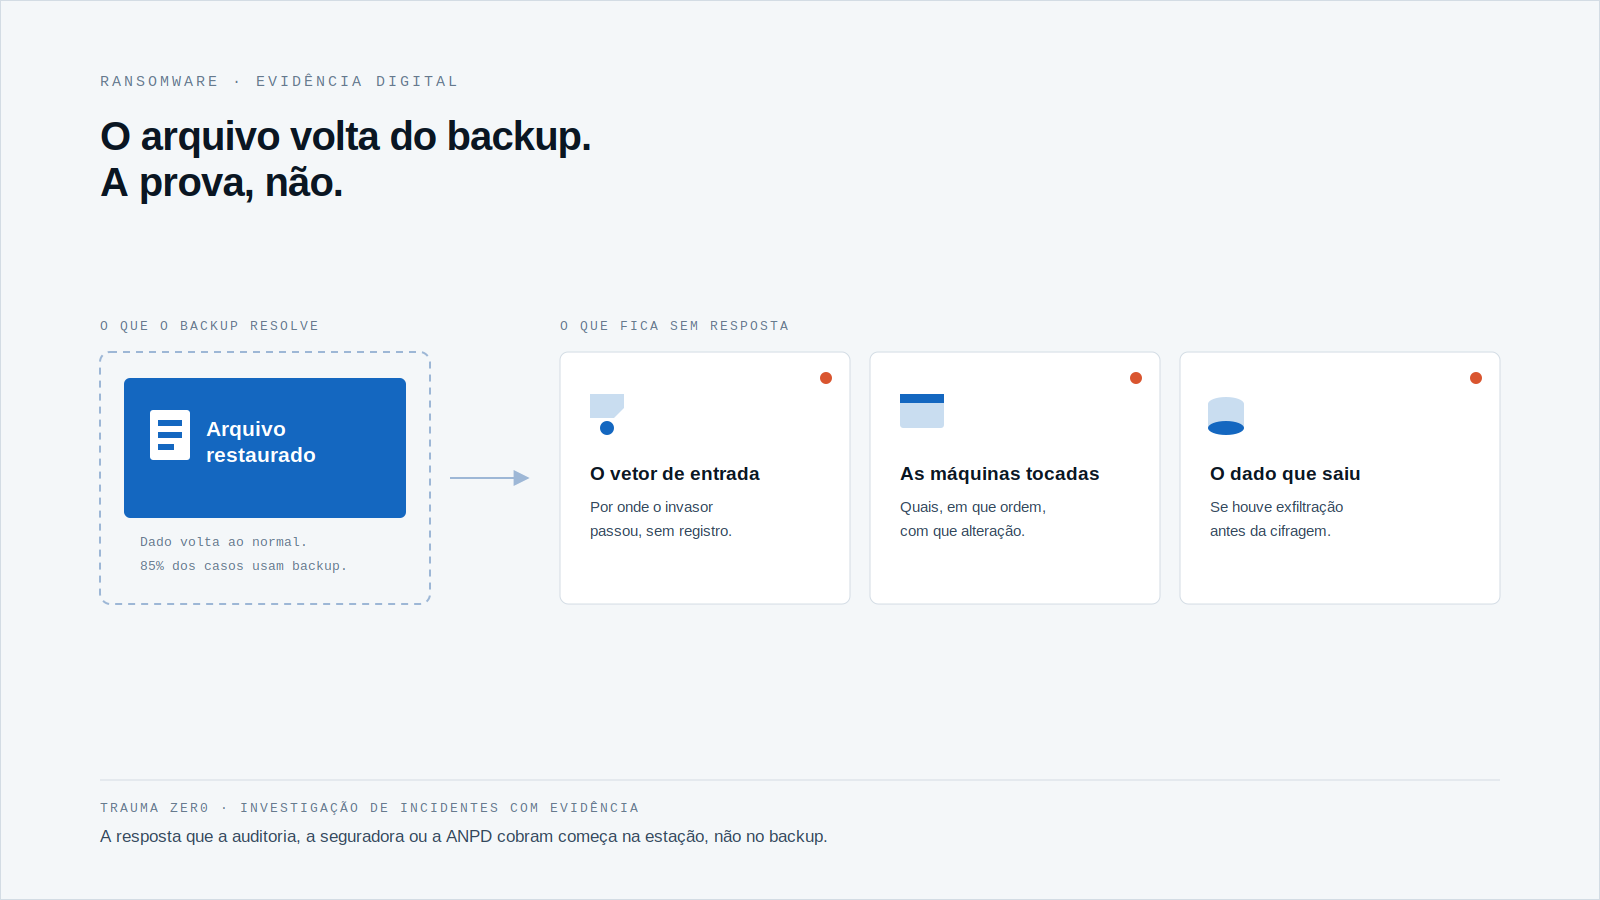
El backup resuelve el archivo. No resuelve la pregunta.
El pedido de rescate mediano en Brasil subió 63% en un año: de US$ 392.500 en 2025 a US$ 640.000 en 2026, según Sophos. En el 56% de los ataques, los datos llegaron a cifrarse.
Pagar, o restaurar desde el backup, devuelve el archivo. No devuelve la reconstrucción de lo que pasó en cada equipo afectado.
Lo que el backup nunca devuelve
- Por dónde entró el atacante — y si esa puerta sigue abierta.
- Qué equipos tuvieron archivos alterados, copiados o eliminados, y en qué orden.
- Si hubo datos exfiltrados antes del cifrado, y cuáles.
- Qué credencial se usó, por quién y cuándo.
La respuesta tiene que valer como prueba, no como sospecha.
Sin esas respuestas, el proceso interno cierra con una sospecha. Es lo que queda cuando la única evidencia disponible es el archivo recuperado.
La aseguradora pide la misma reconstrucción antes de liberar la cobertura. Y si alguno de los archivos afectados tenía datos personales, la exigencia es la misma: mostrar qué se accedió, cuándo y por quién — con registro, no con estimación.
La puerta de entrada sigue siendo la más simple
El correo malicioso sigue siendo la causa técnica más común de ransomware en Brasil, presente en el 37% de los ataques, según Sophos. Las vulnerabilidades explotadas cayeron del 44% al 24% en el mismo período; el phishing representa otro 18%.
Buena parte del acceso indebido que viene después pasa por brechas triviales — una carpeta de red olvidada y abierta para un sector entero, por ejemplo. Aplicar política de seguridad en el endpoint reduce la probabilidad de entrada. No reemplaza saber qué pasó cuando alguien entra de todos modos.
Capacitar al equipo contra el phishing ayuda. Corregir una vulnerabilidad conocida ayuda más. Ninguna de las dos garantiza que el próximo intento falle — y es justo para ese escenario que la reconstrucción tiene que estar lista de antemano, no improvisada después.
Cómo Tz0 Forensics reconstruye lo que pasó
Tz0 Forensics instala un rastreo en el equipo que registra la actividad — alteración de archivos, navegación, uso de recursos, conversaciones de mensajería — y reconstruye archivos eliminados, identificando quién alteró, creó o eliminó cada carpeta.
Durante el uso de una herramienta financiera, contable o de acceso remoto, graba la sesión segundo a segundo. Una alerta programable se dispara ante un evento sospechoso, con captura de pantalla, video y audio adjuntos como evidencia. También ofrece reconstrucción nativa de contraseña en más de 300 mecanismos — navegador, FTP y cliente de correo.
La investigación sigue cinco pasos: autorizar, con alcance definido; recolectar, en silencio; preservar, en el servidor; analizar; y exportar como paquete de prueba para el proceso — interno, de la aseguradora o regulatorio.
La consola web busca por palabra clave: una búsqueda de «pago», por ejemplo, devuelve los registros con equipo, persona, programa y ventana involucrados. Es la diferencia entre decir «algo pasó en ese equipo» y señalar exactamente qué, con quién y cuándo.
Si el incidente pasara hoy, ¿la respuesta ya estaría lista?
El rescate pagado, o el backup restaurado, cierran el problema operativo. No cierran la pregunta que la auditoría, la aseguradora o el regulador van a hacer sobre cada equipo afectado.
Quien ya sabe reconstruir lo que pasó responde esa pregunta con prueba. Quien no sabe, responde con sospecha — o no responde.
Esto no se resuelve después del incidente. El rastreo tiene que estar instalado, la recolección silenciosa tiene que estar activa y la cadena de custodia tiene que existir antes de que suene cualquier alerta — si no, el dato va a faltar justo cuando más importa. Pida una evaluación de Trauma Zer0 y vea qué queda registrado hoy en su parque.