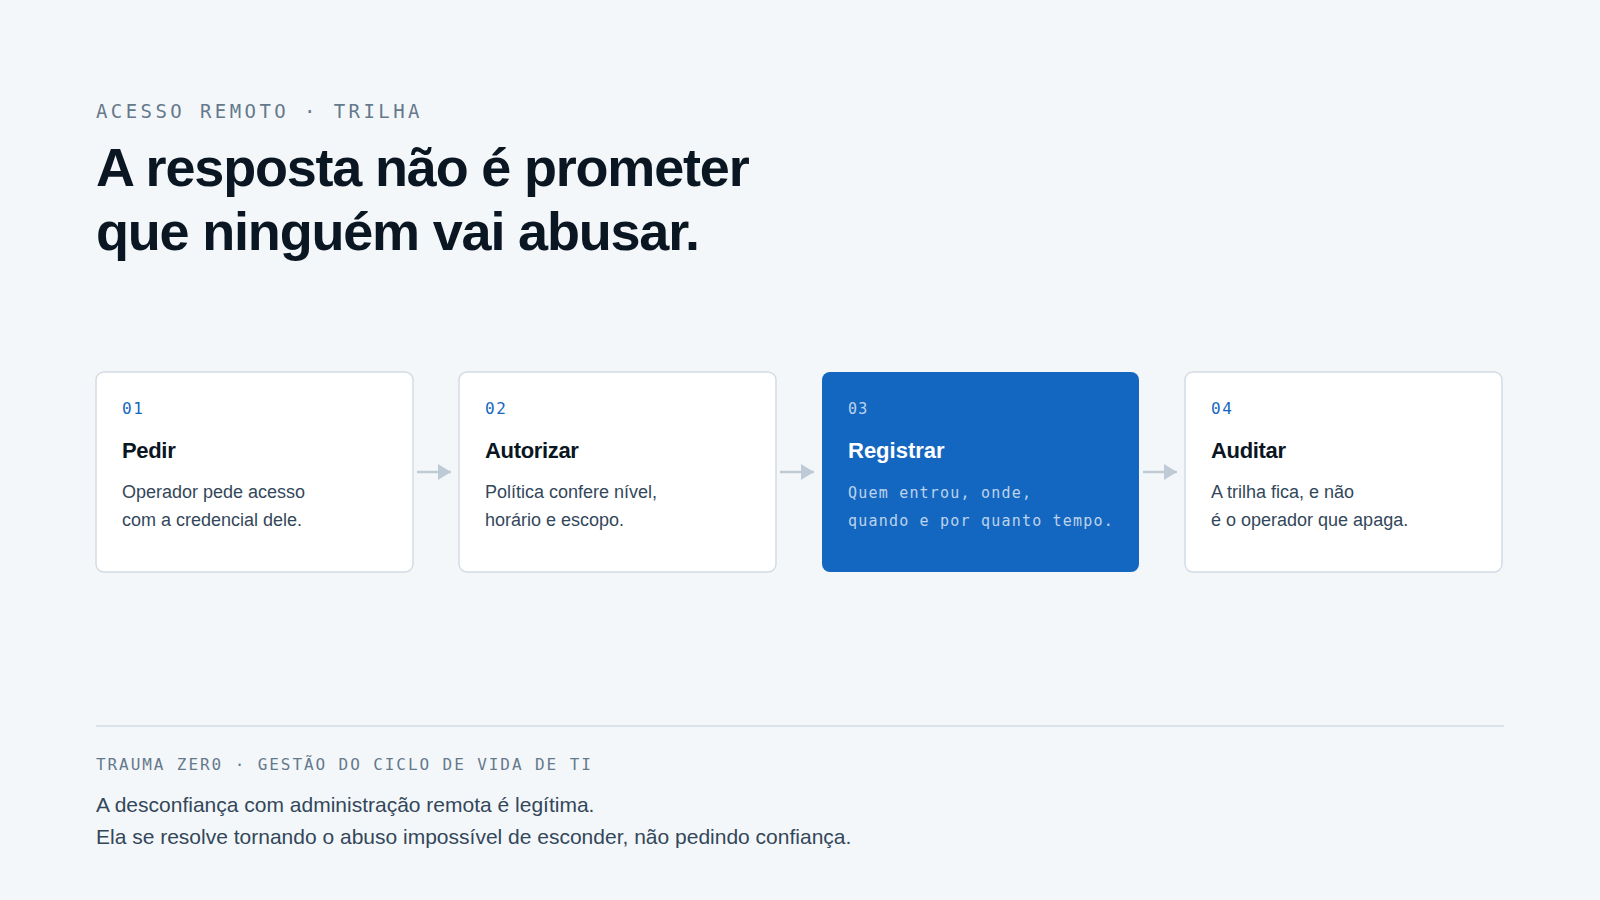
Toda vez que uma empresa instala uma ferramenta de acesso remoto, alguém na organização faz a pergunta desconfortável: então o TI pode entrar na minha máquina quando quiser? A pergunta é boa. A resposta padrão do mercado — “só usamos quando necessário” — é ruim, porque depende de confiança e não de mecanismo.
Por que a administração remota existe
Antes do contraponto, o ganho. Suporte presencial é caro em tempo morto: deslocamento, agendamento, disponibilidade da pessoa. Em empresa com filial ou equipe distribuída, esse custo multiplica. Resolver na sessão remota transforma um chamado de meio dia em quinze minutos, e o efeito aparece no volume de chamados fechados por semana, não em um caso isolado.
Além do atendimento, há a operação silenciosa: inventariar, conferir performance, instalar um pacote, ler um log. Boa parte disso nem precisa de sessão interativa.
Os três contrapesos que tornam isso aceitável
Consentimento. Antes da sessão começar, o usuário recebe quem está pedindo acesso, por que, e o número do chamado — e decide. Onde a política da empresa exigir, sem esse clique não há sessão. Isso muda a natureza da coisa: o acesso passa a ser combinado, não silencioso.
Registro. Cada sessão fica gravada em banco: quem entrou, em qual máquina, quando começou, quando terminou. Não é a palavra do analista contra a do usuário; é uma linha de tabela.
Trilha detalhada. Dentro da sessão, o que aconteceu: conexão aberta, programa por programa, tempo ocioso, conexão fechada, tudo com horário. Um terminal remoto auditado dessa forma é, na prática, a operação mais fiscalizada do parque — muito mais do que alguém sentado fisicamente na frente do equipamento, onde não fica registro nenhum.
As telas dessa sequência estão na página do Tz0 Remote, na mesma ordem: console, sessão, autorização, auditoria.
O argumento que costuma virar a conversa
Vale dizer isso em voz alta na reunião em que a desconfiança aparece: hoje, sem ferramenta, o técnico senta na sua máquina e ninguém registra nada. Com a ferramenta, ele precisa pedir, você precisa autorizar, e tudo o que ele fizer fica gravado. O acesso remoto bem implementado não amplia o poder do TI — ele o documenta.
O que a empresa precisa escrever
Mecanismo sem política continua frouxo. Vale deixar registrado quem pode solicitar acesso, em que situações o consentimento pode ser dispensado (servidor sem usuário, por exemplo), por quanto tempo a trilha é guardada e quem pode consultá-la. Uma página de norma interna resolve, e ela é a peça que transforma a ferramenta em governança.