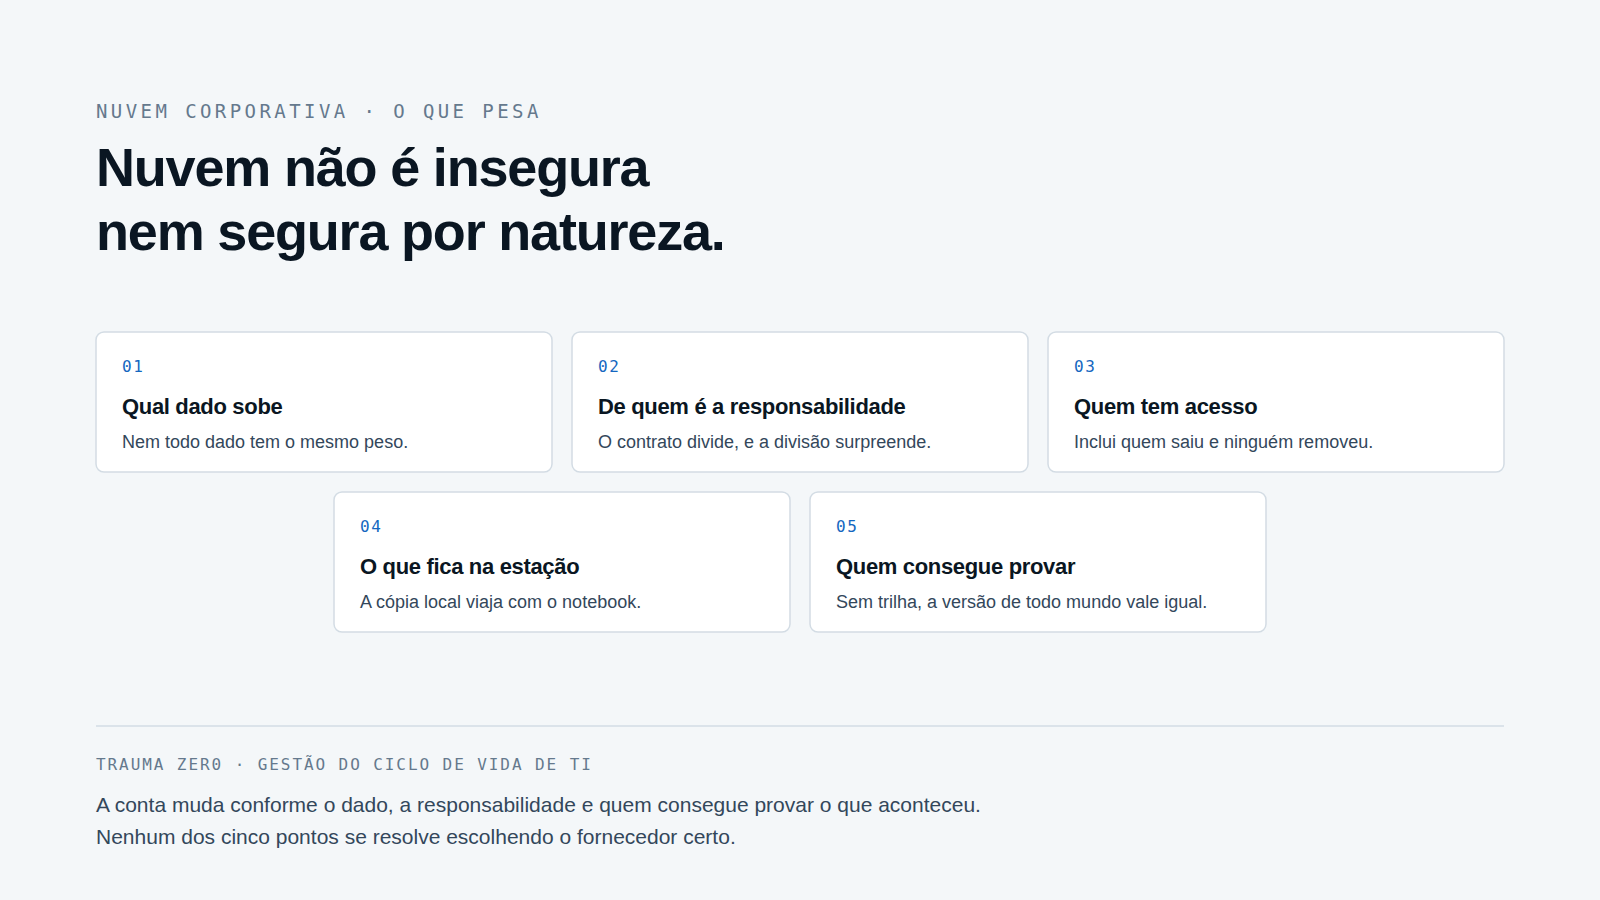
A discussão sobre nuvem costuma virar torcida: de um lado quem acha que servidor próprio é coisa do passado, de outro quem acha que dado fora de casa é dado perdido. Nenhuma das duas posições ajuda a decidir. Estes são os cinco pontos que efetivamente mudam o risco.
1. A responsabilidade é compartilhada, e a parte que sobra é sua
Todo provedor sério publica um modelo de responsabilidade compartilhada. Ele cuida da infraestrutura; você cuida da configuração, do acesso e do dado. A maioria dos incidentes noticiados como “vazamento na nuvem” não foi falha do provedor: foi bucket aberto, permissão ampla demais, credencial em repositório público.
Antes de avaliar o provedor, avalie se a sua equipe tem processo para a parte que continua sendo sua.
2. Identidade virou o perímetro
Quando o serviço está na nuvem, não existe mais “dentro da rede”. O que separa o seu dado do mundo é uma credencial. Isso desloca o esforço: segundo fator obrigatório, revisão periódica de quem tem acesso a quê, e desligamento de conta no mesmo dia em que a pessoa sai — não no fechamento do mês.
3. O dado em trânsito sai de algum lugar
Esse é o ponto que quase sempre fica de fora. O arquivo que vai para a nuvem sai de uma estação de trabalho. Se essa estação não tem disco criptografado, não tem antivírus atualizado e tem uma pasta compartilhada aberta para Todos, a segurança do provedor é irrelevante: o dado já estava exposto antes de subir.
Migrar para a nuvem não resolve higiene de endpoint. Em alguns casos, apenas espalha o problema mais rápido.
4. Soberania e base legal do tratamento
Saber em qual país o dado é armazenado deixou de ser detalhe técnico. Transferência internacional exige base legal e salvaguardas, e contrato de nuvem costuma mudar de termos sem aviso. Vale ler onde o dado repousa, quem pode acessá-lo do lado do fornecedor e o que acontece com ele quando o contrato termina.
5. Onde mora o dado sobre o seu parque
Há uma categoria de dado que merece decisão própria: o que descreve a sua própria infraestrutura. Inventário completo de máquinas, software instalado, versão de sistema, topologia, usuários, evidência de atividade. É o mapa da sua empresa. Quem tiver esse mapa sabe exatamente onde bater.
Existe uma razão pela qual o Trauma Zer0 é instalado na infraestrutura do cliente: esse conjunto de dados não sai da empresa. O servidor é do cliente, o banco é do cliente, e nós não recebemos, não armazenamos e não acessamos nada disso. Não é um argumento contra nuvem em geral — é um argumento sobre este dado específico.
O critério prático
Para cada sistema, pergunte três coisas: o que vaza se isso for comprometido, quem consegue provar o que aconteceu, e quanto tempo leva para eu recuperar a operação sem o fornecedor. Quando as três respostas são confortáveis, nuvem é excelente. Quando alguma delas trava, vale reabrir a decisão.