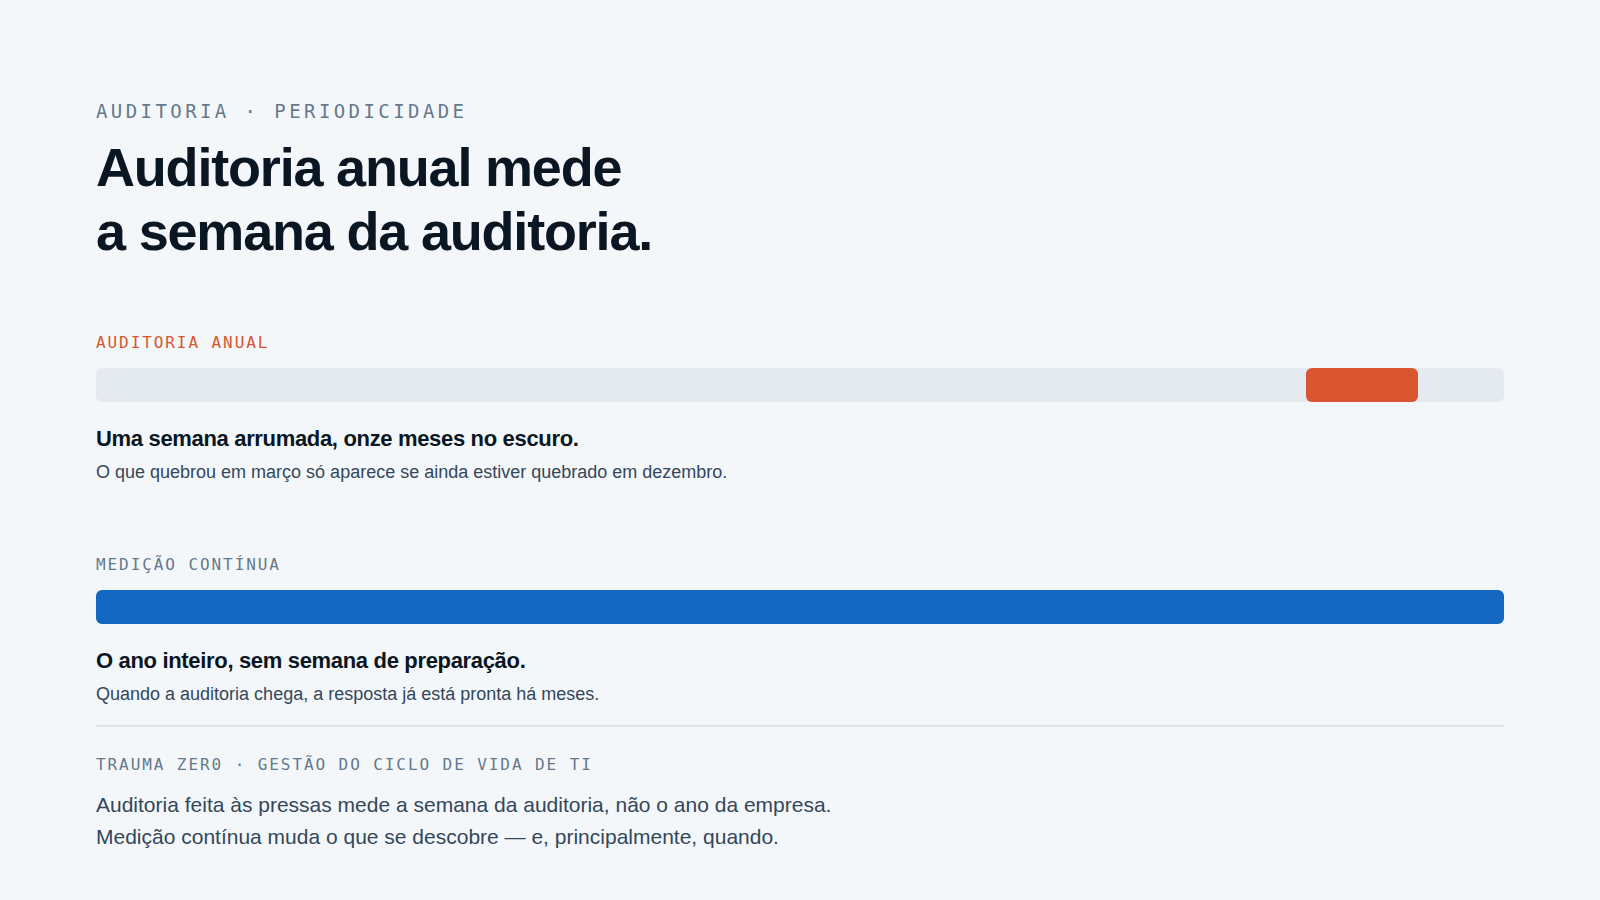
A palavra auditoria carrega um cheiro ruim em TI: lembra planilha preenchida na correria, evidência coletada de última hora e um relatório que ninguém lê até o ano seguinte. Vale separar o rito do propósito.
O que a auditoria deveria responder
Uma auditoria de TI existe para responder três perguntas, nessa ordem:
- O que a empresa tem? Equipamento, software, licença, acesso.
- Em que estado está? Atualizado, protegido, criptografado, em conformidade com a política interna.
- O que foi feito nele? Por quem, quando, com qual autorização.
Se as três respostas só existem no mês da auditoria, elas não são respostas — são fotografias posadas.
O problema da auditoria de fim de ciclo
Levantamento feito uma vez por ano tem dois defeitos estruturais. O primeiro é que ele mede o esforço de preparação, não a operação: quem sabe que vai ser auditado arruma a casa antes. O segundo é que qualquer achado tem, em média, seis meses de idade. Descobrir em dezembro um compartilhamento aberto em março não é descobrir; é constatar.
Auditoria útil é a que encurta a distância entre o fato e o conhecimento do fato.
O que muda quando a medição é contínua
Quando os mesmos indicadores são coletados o tempo todo pelo agente que já está na máquina, a auditoria deixa de ser um evento e vira uma leitura. O relatório anual continua existindo, mas passa a ser um recorte de algo que já estava sendo acompanhado — e a conversa com o auditor muda de tom, porque a empresa chega com série histórica em vez de foto.
Há um efeito secundário importante: os achados ficam pequenos. Problema encontrado no mês em que aconteceu se resolve numa tarde. O mesmo problema encontrado um ano depois virou projeto.
Licenciamento: o item que mais dói
Auditoria de fornecedor de software é o tipo de auditoria que chega sem aviso e cobra em dinheiro. Duas coisas bastam para atravessá-la sem sobressalto: saber o que está instalado e saber o que está sendo usado. São medidas diferentes. Licença paga por software que ninguém abre há meses é desperdício silencioso; software usado sem licença é passivo. Ambos aparecem no mesmo lugar — a página do Tz0 Metering mostra como.
O objetivo não é passar na auditoria
É quase um efeito colateral. O objetivo é que o gestor consiga responder, em qualquer terça-feira comum, quantas máquinas existem, quantas estão protegidas, quanto está sendo pago em licença que ninguém usa e o que aconteceu com um determinado equipamento. Se essas respostas existem o ano inteiro, a auditoria vira rotina administrativa. Se não existem, ela vira crise anual.