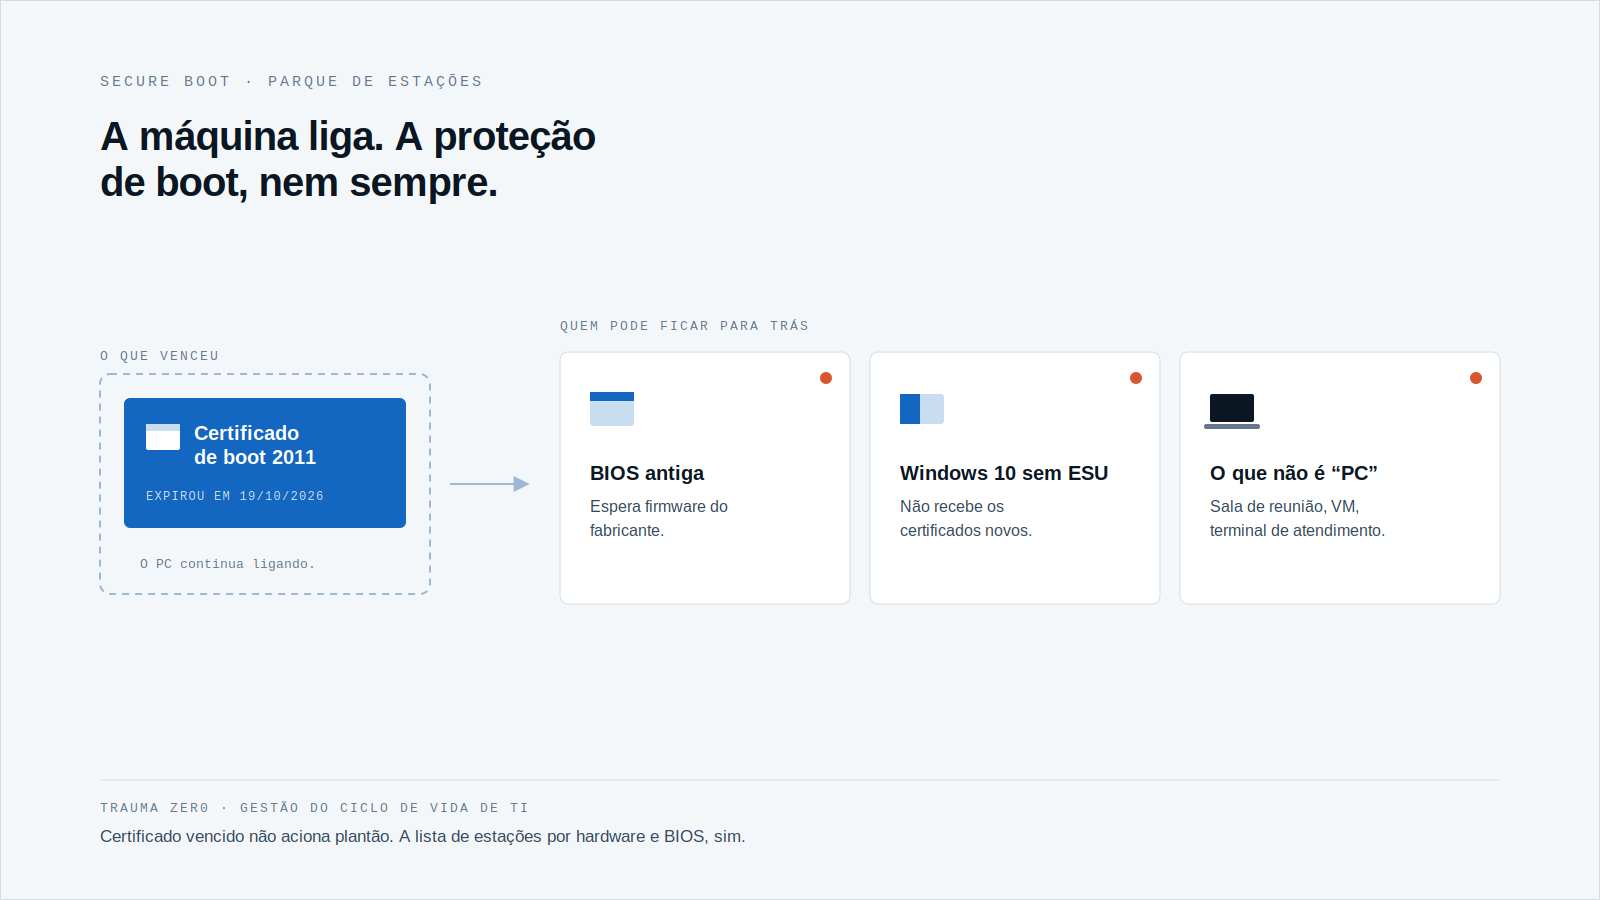
El lunes 19 de octubre venció un certificado que casi nadie en su parque sabe que existe. Ninguna máquina dejó de encender. Nadie abrió un ticket.
Ese silencio es lo que importa. El certificado protege la etapa más temprana del arranque, antes de que Windows, el antivirus o cualquier agente empiecen a ejecutarse.
La pregunta para TI no es «¿qué se rompió?». Es «¿cuáles de nuestros equipos aún dependen del certificado antiguo y quién resuelve cada uno?».
Qué venció y qué sigue funcionando
Secure Boot verifica que el código que carga antes del sistema operativo fue firmado por una autoridad de confianza. Microsoft informa que los certificados emitidos en 2011 empiezan a vencer en junio de 2026 y se están reemplazando por un conjunto de 2023. Fuente: Microsoft Support, 2026.
El último, Windows Production PCA 2011, que firma el gestor de arranque de Windows, venció el 19 de octubre de 2026. Su reemplazo es Windows UEFI CA 2023. Fuente: Windows Latest, 17/10/2026.
Según Microsoft, el PC con el certificado vencido sigue iniciando e instalando las actualizaciones normales de Windows. Lo que deja de recibir son las nuevas protecciones de arranque temprano: actualizaciones del gestor de arranque, de las bases de Secure Boot y de las listas de revocación.
Es decir, la máquina funciona y queda detenida en el tiempo justo en la capa que nadie mira. La propia Microsoft dice que Secure Boot no debe desactivarse para evitar el vencimiento: eso reduce la protección en lugar de resolver.
Lo que enseñan 500 mil dispositivos
Microsoft contó cómo hizo el cambio en su propio parque, de unos 500 mil dispositivos Windows. Un piloto de unos 35 mil tuvo 95% de éxito. En 70 días, el cumplimiento llegó a 86%. Hoy está en 97%, con fallas por debajo de 1%. Fuente: Microsoft Inside Track, 13/08/2026.
Lo que quedó, según el texto, fueron casos de borde, entre ellos salas de reuniones y máquinas virtuales.
Lea el dato con cuidado. Es quien creó el certificado, con telemetría propia y un equipo dedicado, y aun así quedó una cola. En una red de banco, industria u hospital, con sucursales y equipos que nadie llama PC, la cola suele ser la parte difícil.
Por qué Windows Update solo no cierra la cuenta
Los nuevos certificados se distribuyen por lotes, y Microsoft indica que, en la mayoría de los PC que los reciben por Windows Update, en muchos casos no hace falta actuar. En ese «en muchos casos» trabaja TI. Tres grupos suelen quedar fuera:
- Máquinas que esperan firmware del fabricante. Algunos modelos necesitan una actualización de BIOS antes de aceptar el certificado nuevo.
- PC con Windows 10 sin ESU. Según Microsoft, solo reciben los certificados nuevos con inscripción en ESU.
- Equipos que nadie trata como PC. Terminales de atención, máquinas de laboratorio, equipos de salas de reuniones, máquinas virtuales.
Sobre la decisión de Windows 10, vea lo que ya escribimos sobre decidir el ESU equipo por equipo. El vencimiento del certificado es un motivo más para que esa lista exista por equipo y no por promedio.
La parte que le toca a la red interna
Identificado el grupo de riesgo, falta llegar a las máquinas. En una red grande y segmentada, la pregunta pasa a ser logística: cuándo, por qué enlace y en qué orden.
Una sucursal con enlace angosto no soporta distribución en horario comercial. Una máquina de atención no puede reiniciarse a mitad del turno. Un servidor crítico entra después de los de prueba.
Por eso el orden importa. Empezar por el grupo de bajo riesgo, verificar y recién después avanzar al crítico es lo que la propia Microsoft describe en su piloto. Lo que TI debe conservar es el registro de cada etapa: quién recibió, quién falló, quién quedó para después.
Y todo eso debería ocurrir sin que los datos de su parque salgan de la red para ser planificados en otro lugar.
Cómo trata el tema Trauma Zer0
Entran dos módulos. Tz0 Inventory usa un agente en cada equipo para relevar el hardware, los programas instalados, el sistema operativo y la fecha de la BIOS, y lo envía al servidor Tz0, instalado en la infraestructura del cliente. Los equipos apagados o fuera de la red se suman al cuadro cuando vuelven.
Así, la lista de quién puede estar atrapado en el certificado antiguo sale del parque real: hardware, sistema y antigüedad de la BIOS, en lugar de una planilla de patrimonio.
Tz0 Deploy cubre el camino hasta la máquina: instala y actualiza sin interacción del usuario, con ventana por destino, límite de ancho de banda, reanudación automática si el enlace se cae y verificación de quién instaló, quién falló y qué se reprogramó. Todo corre en la red de la empresa, desde la consola web.
Un límite debe quedar claro. Las páginas de los dos módulos no dicen que Trauma Zer0 lea el estado del certificado de Secure Boot ni que aplique la actualización de certificado o de firmware. Lo que los módulos ofrecen es la lista de máquinas por hardware y BIOS, y la línea de distribución para los paquetes que su equipo apruebe. La actualización en sí viene de Microsoft y del fabricante.
Una lista que usted debería poder imprimir
Antes de que la próxima auditoría pregunte, conviene poder responder con un documento y no con una estimación:
- qué equipos tienen BIOS antigua y dependen de firmware del fabricante;
- qué PC siguen en Windows 10 y si tienen ESU;
- qué equipos que no son PC están en el mismo inventario;
- quién es responsable de cada excepción y hasta cuándo.
Un certificado vencido no activa ninguna guardia. Solo la lista lo hace.
Si hoy su respuesta es «tendríamos que verificar», el problema no es el certificado. Es la visibilidad del parque. Para ver Tz0 Inventory funcionando en su red, solicite una evaluación.